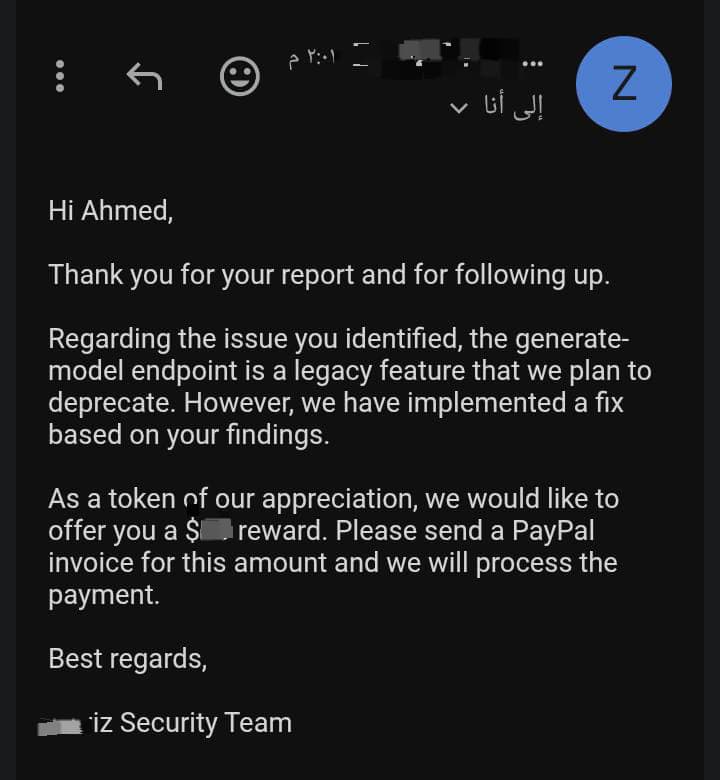
حاجة بدأت بـ SSL Pivot بالصدفة وانتهت إني بقيت Security Researcher مسجل عند Shadowserver Foundation. ب Recon عادي، وصلت بالصدفة لـ SNMP Exposure على Infrastructure خاصة بـ ISP
#CyberSecurity#ResponsibleDisclosure#Shadowserver
https://t.co/bkErI4gIkW
الحمد لله
New write-up!
Responsibly disclosed an Authorization Bypass in Hasura PromptQL caused by stale authorization state.
Write-up:
https://t.co/1l9sDTytop
#BugBounty#CyberSecurity#GraphQL
🚨 New Write-up!
From Broken OTP Identity Binding to Classic Federated Merge Account Pre-Hijacking.
A technical deep dive into the attack chain, root cause, impact, and remediation.
https://t.co/ppvsLY7lWp
#BugBounty#CyberSecurity#AppSec
@Rickgrimgf حماسه حلو فعلا بس الصدمة دي أحسن له عشان ينزل لأرض الواقع ويركز في الأساسيات وخاصه النيتورك عشان بتزعل بدل ما يتوه في مقارنات سوق العمل من سنة أولى حماس البدايات كويس بس يحوله لالتزام لما الشغف يقل سيكة وعقبال ما حماسك أنت كمان يرجع وتكسري الدنيا
@Rickgrimgf يمكن لو أنتِ تخصصك بعيد عن الـ Offensive أو دخلتي المجال صدفة من غير الهرجلة دي هتحسي إن كلامه مبهر لكن الحقيقة هو لسه في مرحلة تجميع معلومات مش أكتر
@Rickgrimgf هو مش تنين ولا حاجة،سؤاله ده عاي جدا لأي حد بيفتح Roadmaps على جوجل عشان يشوف التخصص اللي فلوسه أكتر 😅 الـ AppSec أصلاً جواه Pentesting بس مركز على الـ Web والـ Mobile،فالسؤال نفسه يبين إنه لسه برا وبيحاول يعرف
@Rickgrimgf عادي جدا ولا تحسي إنك بعيدة ولا حاجة حماس البدايات بيخلي الواحد يرمي مصطلحات وتخصصات وهو لسه ميعرفش تطبيقها العملي إي هوالـ Red Teaming والـ pentest هي Offensive ملهاش علاقة مباشرة بالـ DevOps اللي هو infra ركزي في طريقك العبرة باللي فاهم وعنده أساس مش باللي حافظ أسماء تخصصات