Ransomware Gentlemen Menghancurkan Hampir 180 Proses Keamanan Sebelum Mengenkripsi File dan mencuri data sebelum mengenkripsi sistem korban. Data Pertamina 1,2 TB Diklaim Dicuri Kelompok Ransomware The Gentlemen
https://t.co/MWjsOKg5bI
https://t.co/zIojKegSnC
Apakah AI adalah Dajjal yang turun ke bumi, atau justru Dajjal itu lahir dari kesombongan manusia yang merasa tidak lagi membutuhkan Tuhan? ketika teknologi robot cerdas, deepfake, dan sistem AI mulai mampu meniru cara berpikir dan berbicara manusia.
https://t.co/fQuP89yQKI
#fyp
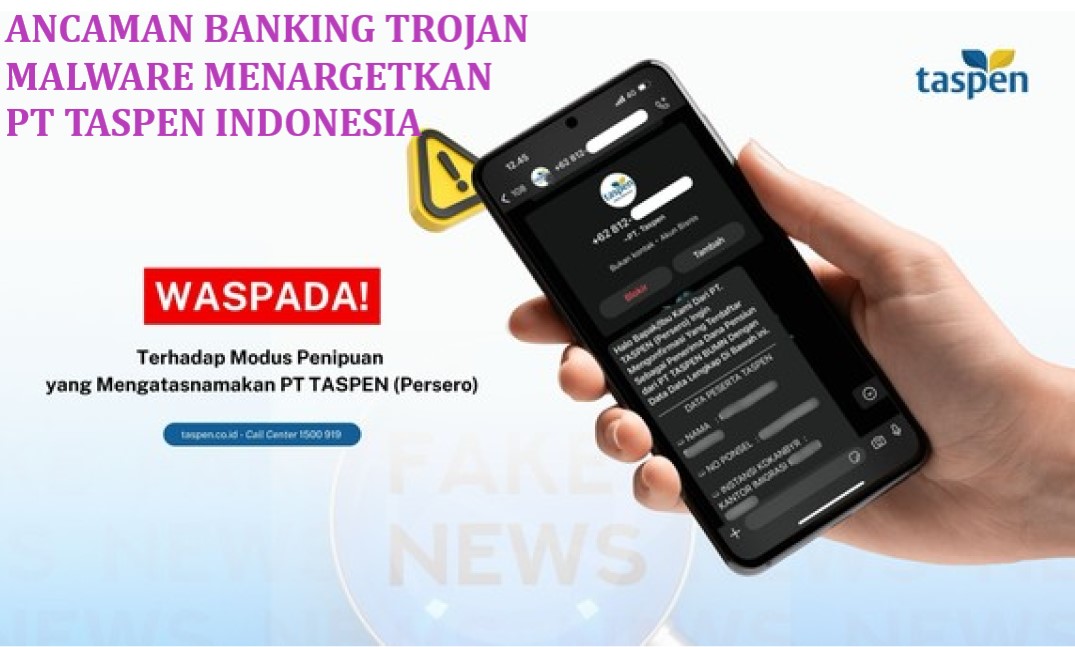
Kelompok ancaman berbahasa Cina mengeksploitasi dana pensiun negara Indonesia, TASPEN, untuk meluncurkan kampanye malware mobile canggih yang menyamar sebagai aplikasi resmi, spyware mencuri kredensial perbankan, OTP, dan bahkan data biometrik
Sumber : https://t.co/aCdacDhskr
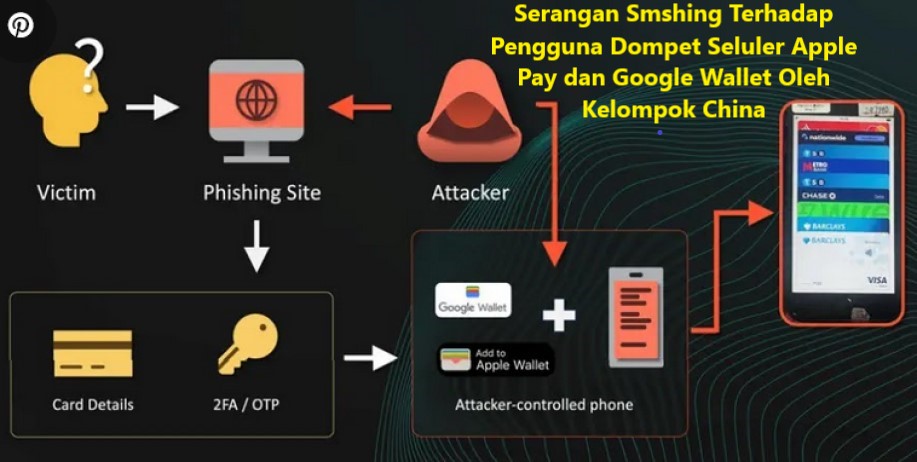
Serangan smshing terhadap pengguna dompet seluler Apple Pay dan Google Wallet oleh sindikat cybercriminal China, dengan infrastruktur phishing yang canggih dan teknik bypass otentikasi multi-faktor real-time
Sumber : https://t.co/ssYKUGyJjn
Trojan perbankan Android DoubleTrouble, menimbulkan ancaman bagi pengguna di seluruh Eropa, didistribusikan melalui APK yang dihosting Discord, untuk mencuri data sensitif dan membuat deteksi serta pencegahan lebih sulit
Sumber : https://t.co/YRqCX5zD9w
Ancaman cyberespionage APT Secret Blizzard Rusia menargetkan kedutaan asing di Moskow, memanfaatkan akses ISP, untuk menanam malware ApolloShadow yang disamarkan sebagai Kaspersky Antivirus ke mesin yang ditargetkan
Sumber : https://t.co/KRpqpDRUlx
Pintu belakang Windows baru yang bernama HazyBeacon memanfaatkan teknik C2 baru, melalui URL AWS Lambda. Dengan tujuan utama pengumpulan intelijen rahasia dan informasi sengketa perdagangan
Sumber : https://t.co/7iMcijUi8R
DoNot APT MENYERANG KEMENTRIAN EROPA DENGAN MALWARE LOPTIKMOD
Kelompok DoNot APT yang terkait dengan India meluncurkan serangan spionase cyber terhadap kementerian luar negeri Eropa, dengan menggunakan malware LoptikMod.
Sumber : https://t.co/c3NyzM4G98
Peretas Korea Utara menargetkan pencari kerja dengan aplikasi FreeConference palsu untuk menyusup ke sistem pengembang sebagai kampanye berbasis finansial yang dijuluki Contagious Interview.
Sumber :
https://t.co/MrvoAerhRi
https://t.co/1bnkPdB5FK
APT Earth Lusca menggunakan malware KTLVdoor backdoor untuk intrusi multiplatform ditulis dalam bahasa Golang memiliki versi Microsoft Windows dan Linux
Sumber :
https://t.co/zFOnb9ITDE
https://t.co/mfKvcshc1e
Pelaku ancaman menggunakan Macropack untuk menyebarkan trojan akses jarak jauh (RAT) Brute Ratel, Havoc dan PhantomCore
Sumber :
https://t.co/GP6cWYNByd
https://t.co/tHv15o4fpi
APT Tropic Trooper juga dikenal sebagai KeyBoy dan Pirate Panda mematai-matai lembaga pemerintahan di Timur Tengah, khususnya yang terkait dengan studi hak asasi manusia
Sumber :
https://t.co/1RHal6p4ae
https://t.co/z2v1FbpyL7
ManticoraLoader, Malware-as-a-Service baru di forum XSS yang didistribusikan oleh DarkBLUP dari pengembang AresLoader untuk mendistribusikan malware dari grup DeadXInject
Sumber :
https://t.co/jlV0DQFfyB
https://t.co/Dh29pDDsB9