Falso positivo en escaneo de secretos no es magia. Es orden: allow marker → reglas → secreto genérico. Si todo se cumple, no salta. #infosec#devsecops#secretsdetection
cambié netstat por ss -tulpn para ver qué proceso tiene tomado cada puerto, anda más rápido en máquinas nuevas, aunque en servers viejos netstat sigue siendo lo único instalado
Armé comandle: un Wordle de comandos de Linux. 6 intentos, pistas si le errás, y al final la explicación con ejemplos. Gratis, sin cuentas, uno nuevo por día: https://t.co/G9YI2FcOtm #linux#comandle#terminal
armé comandle: cada día hay un comando de linux o de seguridad para adivinar en 6 intentos, y cuando termina la ronda te explica qué hace, con tres ejemplos y una nota de seguridad. se juega en la web o en la terminal, sin cuentas ni cookies.
https://t.co/2USCodwZ6W
Levantás tu app, te devuelve EADDRINUSE y la primera respuesta que encontrás es kill -9. Antes de correrlo: quién tiene el puerto y en qué dirección escucha. Lo publiqué en DEV Community: https://t.co/7jzDSZerei
VT-SecretShare: compartí claves sin dejarlas en texto plano en el chat. Se cifran en el navegador y se borran del servidor al revelarse. Gratis y open source: https://t.co/hIdnC0yhoj #ciberseguridad#opensource#infosec
la nube no elimina la infraestructura, la corre un piso más abajo. ahí siguen linux, docker, kubernetes y redes, y ahí es justo donde termina fallando todo
Corrí ScanTree sobre todo el directorio: lista carpetas, escanea todos los archivos. Los 2 unit tests pasan y la demo tira 5 findings exactos. Así se prueba una herramienta. #ScanTree#Python#InfoSec
saqué la v1.0.0 de vt-secretshare. pegás un secreto, se cifra en tu navegador y te da un link de un solo uso. la clave viaja en el fragmento de la url, el servidor nunca la ve y redis borra el texto cifrado al primer acceso.
https://t.co/JsbKQ1O3Gm
jq te deja filtrar campos de una respuesta json con una sintaxis corta en vez de parsear con grep y sed. si lo que llega no es json válido no te salva nada
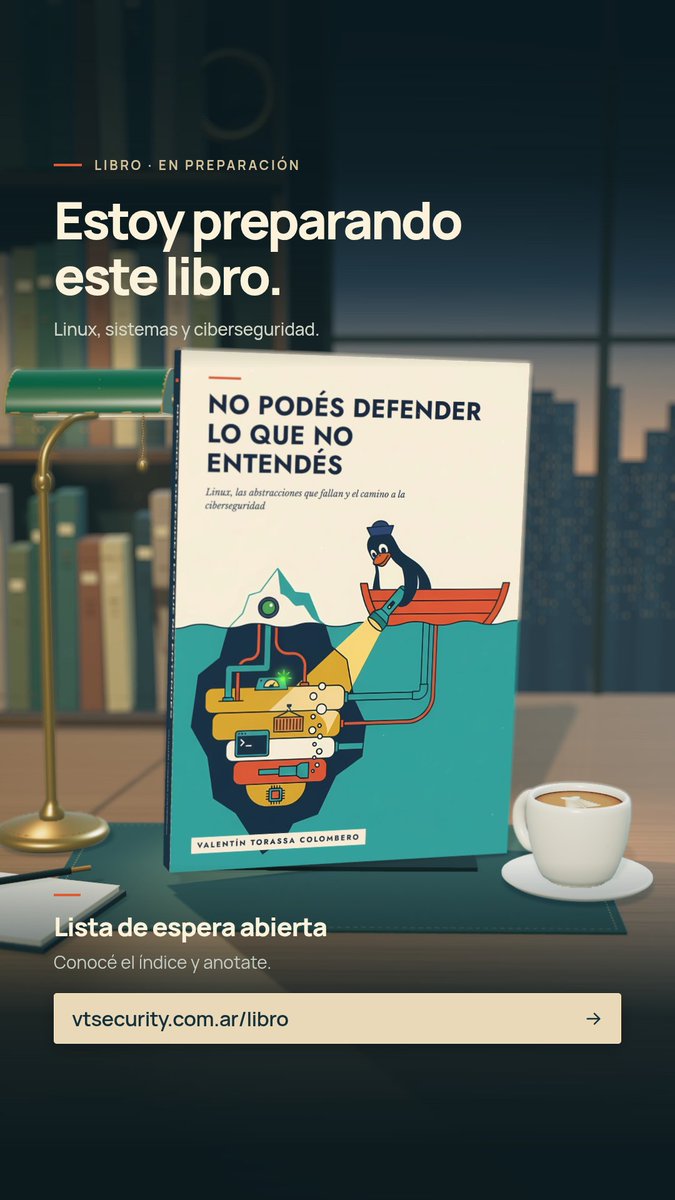
Estoy preparando «No podés defender lo que no entendés»: un libro sobre Linux, sistemas y ciberseguridad.
Ya podés ver el índice y sumarte a la lista de espera: https://t.co/bNM4w8tfi8
diseñar de entrada para el millón de usuarios que todavía no tenés es la forma más elegante de no terminar nada nunca. construí para lo que tenés hoy y dejale lugar a crecer
Vi a un agente de IA explorar un workspace, leer el README, analizar JSONs, detectar una vulnerabilidad y proponer solución. Antes de tocar algo, pidió autorización. Así se comporta una IA responsable. #ciberseguridad#inteligenciaartificial#infosec
lo que me traje de la ekoparty, village por village. gracias ai resilience hub, owasp, cyberfinance, bluespace y devsecops space por invitarme, y a la eko por el badge de champion
diff <(comando1) <(comando2) compara la salida de dos comandos sin guardar nada en un archivo intermedio, lo uso para ver la diferencia de configs entre dos servers
a todos los que en la ekoparty se acercaron a saludar y a pedirme una foto: fueron más de 30. gracias por acercarse. si tenés la tuya, etiquetame o mandámela