🛡️ En este #OctubreCiberseguro, hagamos de la prevención un hábito.
Cada decisión en el mundo digital cuenta. ¿Estás preparado para protegerte?
🔐 Súmate a una cultura de seguridad digital.
🚨 En @NoticiasCaracol, el @CAIvirtual entregó algunas recomendaciones para evitar estafas digitales.
Ciberdelincuentes utilizan citaciones falsas de jurados de votación para robar datos personales. 🔐 🖥️
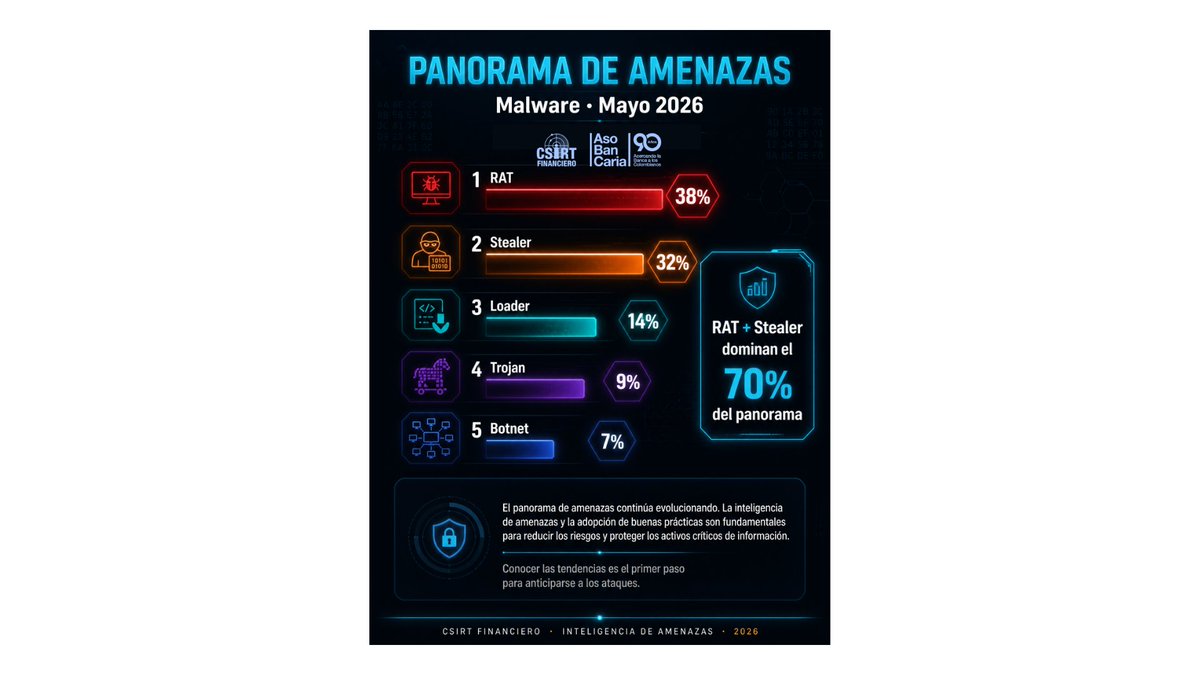
🚨 Mayo 2026 | Panorama de Amenazas
RAT (38%) y Stealer (32%) dominaron el mes, juntos concentran el 70% del malware detectado por el #CSIRTFinanciero
Conocer las tendencias es el primer paso para anticiparse a los ataques. 🛡️
#CiberseguridadFinanciera#InteligenciaDeAmenazas #Malware
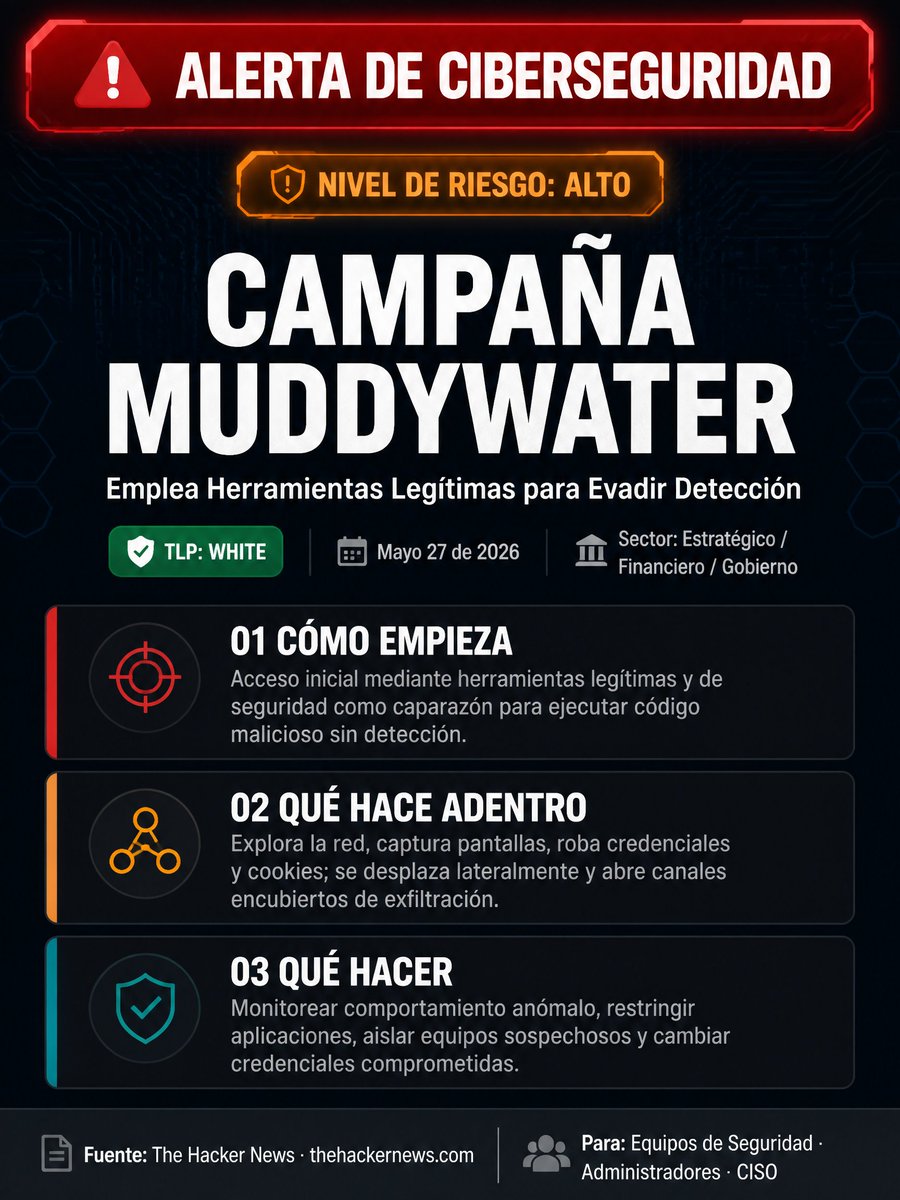
🚨 Alerta MuddyWater | Riesgo ALTO
Usan software legítimo como caparazón para ejecutar código malicioso, robar credenciales y moverse en silencio por la red.
🔍 Monitorea apps legítimas con comportamiento raro 🚫 Restringe ejecución de software no autorizado 🔒 Aísla, rota credenciales y revisa accesos críticos
La valentía tiene nombre: Subintendente Karen Estrada. 🇨🇴🚔
Tras un atentado con explosivos en Norte de Santander, su vocación de servicio se mantuvo firme, apoyando a sus compañeros y protegiendo vidas en medio de la adversidad.
Honor, valor y compromiso que inspiran a Colombia.
#Entrevista | En @RadioPoliciaCol compartimos recomendaciones para evitar delitos informáticos: mantenga antivirus actualizado, no comparta datos personales o bancarios, evite enlaces y archivos sospechosos, desconfíe del phishing y active la verificación en dos pasos. #Seguridad
Unidos contra el cibercrimen👮♂️💻
En caso de ser víctima de un incidente cibernético o detectar actividades inusuales, reporte de manera inmediata a través de los canales oficiales de nuestro CAI Virtual.
#Alerta: delincuentes están hurtando cuentas de WhatsApp suplantando el soporte oficial y solicitan códigos de verificación. No los comparta. Active la verificación en 2 pasos, limite la visibilidad de su foto y revise dispositivos vinculados. Ante dudas contacte el @CaiVirtual.
Se detectó una campaña de phishing que suplanta a la @Registraduria con falsas notificaciones de jurados para las #eleccionesColombia 2026.
Por eso desde el CAI Virtual le brindamos las siguientes recomendaciones.👮♀️
Aplicaciones ilegales que prometen dinero fácil están siendo utilizadas para la violación de datos personales.
Escuche casos de la vida real, que a usted no le pase. 🦻
💀El vector de infección identificado en las campañas que distribuyen XWorm Versión 6.0 se basa en archivos VBScript ofuscados, los cuales son reconstruidos en tiempo de ejecución a partir de arreglos de caracteres Unicode. Una vez desplegado, el script invoca comandos de PowerShell para descargar la carga maliciosa desde un servidor remoto.
👉 Más información: https://t.co/5GQQwOSA1w
🪱#XWorm 🐭#RAT 👾#PowerShell 🛡️#Ciberseguridad
👾El equipo del Csirt Financiero observó una nueva actividad asociada al ransomware Anubis el cual ha emergido como una de las amenazas más peligrosas del entorno cibernético actual, destacándose por su versatilidad, capacidad destructiva y un modelo Ransomware como Servicio (RaaS) altamente rentable. Con posibles vínculos a grupos de habla rusa, respaldados por evidencia en foros de la web oscura, Anubis se posiciona como un actor sofisticado en el panorama del cibercrimen global.
🎣El diseño de Anubis apunta a plataformas Android y Windows, combinando técnicas de extracción de credenciales, cifrado de archivos y exfiltración de datos para maximizar el poder extorsivo sobre sus víctimas. Su modelo RaaS ofrece distintos esquemas de reparto con afiliados, incluyendo un 80/20 para operaciones estándar, 60/40 cuando hay obtención de datos y 50/50 en casos de apoyo directo a la extorsión. Esta estructura flexible ha incentivado una rápida adopción del ransomware por parte de afiliados.
👉Más información: https://t.co/8vqDHvgctB
👾#Anubis 🎣#Phishing ☠️#Ransomware 🛡️#Ciberseguridad
👺La amenaza analizada puede ser mitigada o detectada en su infraestructura tecnológica aplicando las siguientes recomendaciones:
📌Restringir el uso de herramientas como curl y wget en equipos donde no sean estrictamente necesarias, mediante políticas de control de comandos o gestión de permisos, para evitar la descarga no autorizada de archivos desde fuentes externas.
📌Monitorear de forma continua el tráfico de red en busca de conexiones inusuales hacia dominios o direcciones IP desconocidas, especialmente aquellas que puedan estar asociadas a comunicaciones con infraestructura C2.
📌Auditar los procesos en segundo plano (daemon) en los sistemas Linux, identificando aquellos que no correspondan a servicios legítimos o que hayan sido creados recientemente sin justificación operacional.
👉 Más información: https://t.co/abZUeJmoUt
👺#Koske 👹#Daemon 👾#Malware
🐍 Snake Keylogger se caracteriza por tener las siguientes funcionalidades:
📌Capturar credenciales almacenadas en navegadores web (Chrome, Edge, Firefox, Brave, Opera, etc.).
📌Recopilar datos de autocompletado, cookies, historiales de navegación y configuraciones de navegador.
📌Capturar credenciales guardadas en el sistema operativo mediante consultas al Registro de Windows.
📌Exfiltrar la información recopilada a través de servidores SMTP.
📌Evadir mecanismos de detección del sistema agregándose a la lista de exclusiones del software antimalware (Windows Defender).
📌Ejecutar comandos PowerShell con privilegios para modificar la configuración del sistema.
📌Usar llamadas nativas del sistema como NtCreateUserProcess para ejecutar procesos sin ser detectado.
👉 Más información: https://t.co/zugn29a5Zv
🐍#SnakeKeylogger 🎣#Phishing 🛡️ #Ciberseguridad