Home
Language
English
Türkçe
Bahasa Indonesia
About
Privacy Policy
Terms of Service
Pricing
Sign In
Download All
Share
びっけ@東J.R.C.D.
@Wiking_84MA
機能をなかば喪失してほぼ停止中。『RTがほとんどです』。アイコンは,籐真千歳先生(@TomaChitose)著「シータ 11番ホームの妖精」(
東J.R.C.D. 東京駅11番ホーム
Joined November 2009
449
Following
407
Followers
70.3K
Posts
Pinned Tweet
びっけ@東J.R.C.D.
@Wiking_84MA
almost 4 years ago
仙台を訪れて楽しむための支援Wサイト 仙台MaaS https://t.co/AzpqypmMXT
びっけ@東J.R.C.D.
@Wiking_84MA
about 8 hours ago
@yonosuke27
人生ゲームに勝ったから(^ ^)
びっけ@東J.R.C.D.
@Wiking_84MA
about 8 hours ago
@TomaChitose
オシャレじゃなくてコスプレならOKかも
Wiking_84MA
retweeted
マイクⅢ:C109一日目東2ス41b
@moisumaicumk3
1 day ago
ケイちゃん20枚セット
Who to follow
國學院大學シミュレーションゲーム研究会-K.G.M.C.-🎲
@KGMC_PR
Q:K.G.M.C.とは?-A:「Kokugakuin Game Master's Club」の略称。ウォーへクスゲームのプレイを通して「文化や歴史、戦史への理解を深める」ことを目的としています。ウォーへクスゲームがプレイできる大学サークルは全国でココだけ!興味ある方はDMにてご連絡ください!お待ちしております!
厚木の人(日曜会@C108日2/東2ネ51b)
@atsuginohito
その日の気分でトーリーだったり、古典的自由主義者だったり、反民主制論者だったり、リフレ派だったり、躁鬱病者だったり。戦史、仮想戦記、 #大サトー 、ウォーゲーム、PBM界隈に生息。
あわじまさき@C109大晦日東3モ42a
@hijmsawaji
同人サークル「マイク・ワン・ファイヴ」で活動中 架空戦記とストライクウィッチーズとアリスギアについてつぶやきます
Wiking_84MA
retweeted
KiTA@1日目東シ-44ab
@KitaIroha
1 day ago
メイドケイちゃん⑤✨
Wiking_84MA
retweeted
ライル・ディスト
@LAIRDISTO
2 days ago
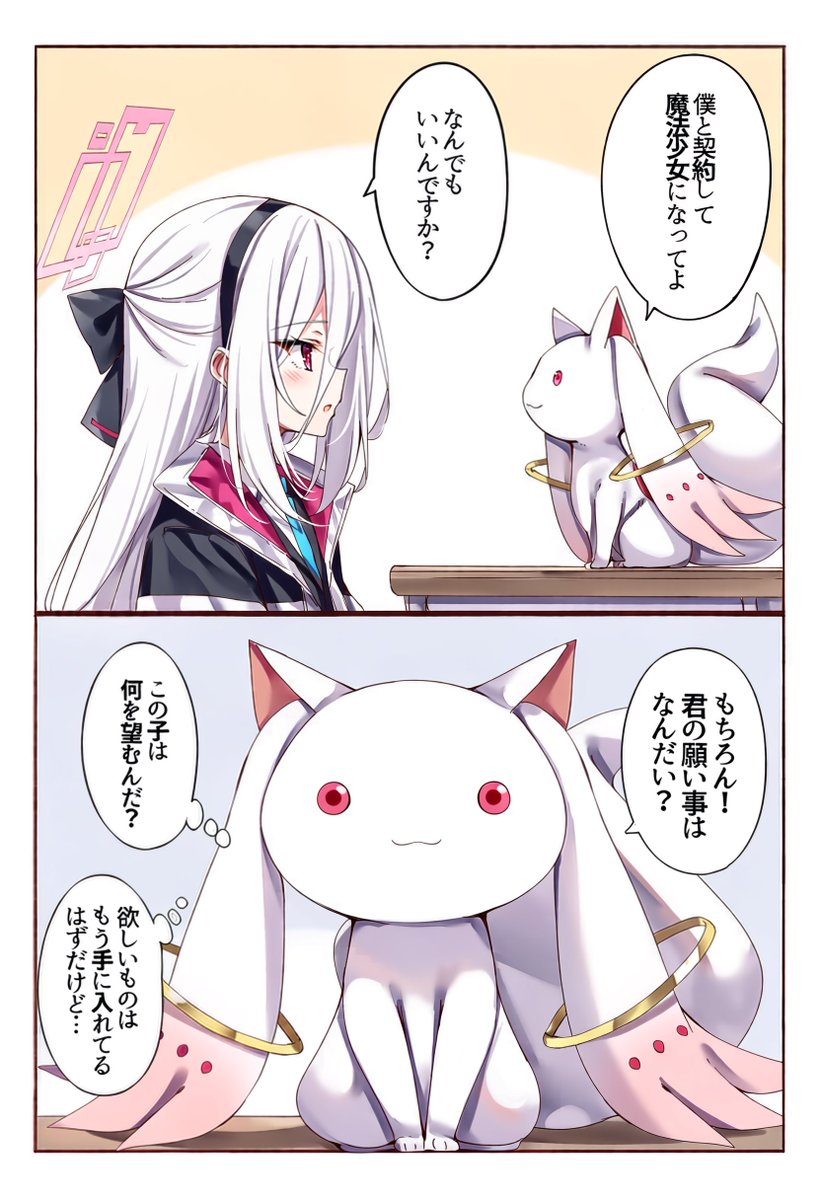
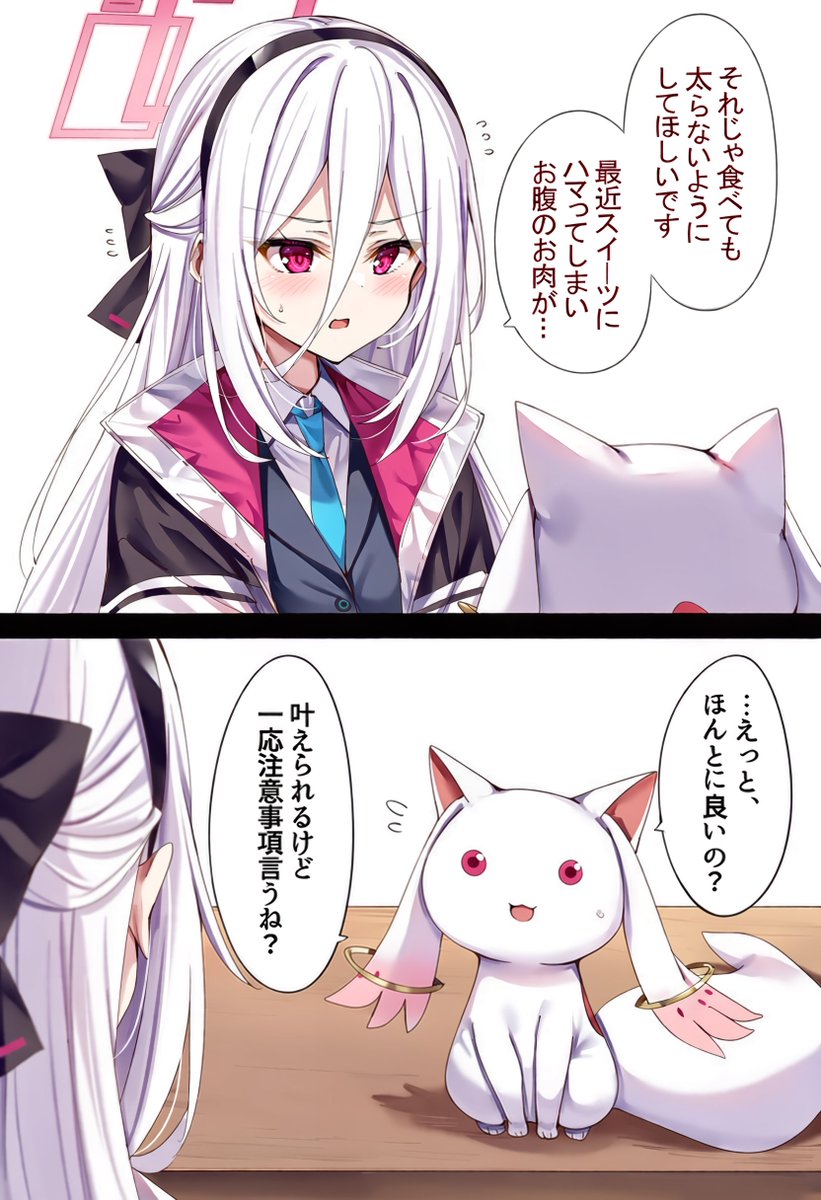
ケイちゃんがキュウべえに願いを叶えてもらおうとする (1/4)(2/4) キュウべえは何を心配してる?
Wiking_84MA
retweeted
ライル・ディスト
@LAIRDISTO
3 days ago
ケイちゃん、ポッキーの日を知る。
びっけ@東J.R.C.D.
@Wiking_84MA
3 days ago
Wiking_84MA's tweet gif.
Wiking_84MA
retweeted
ライル・ディスト
@LAIRDISTO
3 days ago
準備万端な先生!褒めるケイちゃん! (2/2)
Wiking_84MA
retweeted
ライル・ディスト
@LAIRDISTO
3 days ago
お出かけケイちゃん! (1/2) お出かけ先はどこに…?
Wiking_84MA
retweeted
みきしろ
@3k14r0
3 days ago
ポッキーの日
Wiking_84MA
retweeted
ダンプ / Dumpling
@MF1968047998108
4 days ago
11月11日は『タクティクスオウガ 運命の輪』と『タクティクスオウガ リボーン』の発売記念日㊗️ 初めて原作をプレイしたとき、確かに脳を焼かれはしたけれど、いつかは自分もこのゲームを卒業するものだと思っていました。 でも……約10年後に『運命の輪』を、その約15年後に『リボーン』をプレイして、卒業なんて絶対にできないと思い知りました。 年も取ったし、色々経験(失敗)もしてきたけれど、いや、だからこそ、心から深く感動できるし、この物語からまだまだ学ぶことがあるんです! これからも一生プレイし続けていこうと心に決めた、まさに私の「座右の作品」になったのは、素晴らしいリメイクたちのおかげ。 10年後、20年後の自分はさらに楽しめるようになっているんじゃないかと、今から楽しみでなりません!
See More
MF1968047998108's tweet video.
Wiking_84MA
retweeted
りの
@rino_money
4 days ago
消費税って 3%→5%→8%→10%まで上がってきた。 そのたびに「社会保障のため」って言われてきたけど、 年金が増えた実感もないし、 医療費が安くなった感覚もない。 結局、実感として増えたのって 持っていかれる金額だけじゃない??
びっけ@東J.R.C.D.
@Wiking_84MA
3 days ago
@sakaki27
5冊か
Wiking_84MA
retweeted
ユズ🔥
@yuzu00yuzu00
8 days ago
ドコモから口座情報、勤務先、果ては「本人確認書類の番号」までフルセットでお漏らしされた件、公式が「お見舞金の支払いを検討」とか言い出してて嫌な予感しかせんわ。 人生のフルスペック個人情報をネットに放流された代償が、どうせまた「dポイント500円分」とかクソしょぼい手打ち金になる未来しか見えないんだが。 免許証番号も銀行口座もハッカーに差し押さえられた男に「これでファミチキでも食って元気出してね!」って言われて納得できる奴、この世におるんか? 個人情報なしの契約と、必須のまま個人情報が漏れるリスクのどちらがマシかというと正直、個人情報なし(または最小限)の契約の方がマシ。 理由は単純で、企業側の管理がザルなまま「本人確認が必要だから」とフルセットで取っておいて、漏れたら「お見舞金検討」で終わりにするパターンが多すぎるから。 一度漏れた情報は回収できないし、 二次被害のリスクは利用者側が一生背負う。 「どうせ迷惑電話が増えるくらいだろw」って鼻ほじってる奴、ガチで甘いぞ。 氏名、住所、生年月日、勤務先、口座、身分証番号が全部揃った状態から「完全にリスクをゼロ」にしようと思ったら、ここまでやらないと防げないんだぞ。 【被害を完全にゼロにする地獄の防衛手順】 ① 引っ越し(住所が割れてるから闇バイトの荷受けや強盗リストから消えるため) ② 身分証の再発行(マイナンバーや免許証の紛失再発行で番号更新) ③ 漏洩した銀行口座の解約と新規作成 ④ 信用情報機関(CIC・JICC)に「本人申告」を出して、勝手なクレカ作成や借金を強制ブロック ⑤ メインメアドと全パスワードの完全破棄・変更 たった数百円のポイントと引き換えに「人生のフルリセット作業」を背負わされてるの、控えめに言って狂ってるだろ。 いつ自分の名義で犯罪や借金作られるか分からんから、いざという時の防衛チェックリストとして全員今すぐブクマしとけ。
See More
Wiking_84MA
retweeted
さば|看護師
@sabakangoshi
12 days ago
炎上覚悟で言うけどさ、 日本の税金、もう一回ゼロから 設計し直した方がよくない? ⠀ 所得税、消費税、住民税、 社会保険料、森林環境税、復興特別税… ⠀ いろんな名目で取りすぎて、 「簡素・中立・公平」っていう 税の大原則から、完全に外れてる。
Wiking_84MA
retweeted
作長渉@
@lXvaXhE4fxRdl5O
23 days ago
高市さんには感謝しかない。 水木の48時間で8時間睡眠取れたのは、 ①上への説明とその準備というタスクをごっそり無くしてくれた(修正作業に100%取り組める) ②停止してメンテしても良いという雰囲気を作った(日中作業ができる!) ③私はひと段落したので時間休みとって今から帰れる 早苗愛してる!
Wiking_84MA
retweeted
戦車
@MoterSensha
23 days ago
記事でざっくりまとめてみた。自民党を挙げて取り組む、という様子で、遅ればせながら本邦もギアが入り始めたという印象。省庁や与党野党の垣根を越えてやっていただきたいところ。
Wiking_84MA
retweeted
YONEUCHI, Takashi | GMO Flatt Security
@lmt_swallow
24 days ago
【PHP脆弱性対応の「後」にむけて】 みなさん、昨晩からのPHP対応お疲れ様です。一晩中連絡鳴り止んでおらず、一部の個別メッセージに返せてなくて申し訳ないです。 一括して、今、世の中の CTOs/CISOs に届いてほしいことを4つ書き残しておきます↓ (まとまりない部分もあるのですが、投稿しないよりマシかなと、このまま投げちゃいます) Point 1: これからは、ソフトウェア業界全体で、高負荷の続くタイミングになります。意図してセキュリティに時間をあて、チームが「休息」が取れる体制を。 ・我々は脆弱性リサーチに数年間継続的に取り組んできてました。だからこそ感じますが、ここ一年(体感では GPT-5.6 Sol 以後)が、最も「本当に?」みたいな脆弱性が掘り出されていく一年になると思います。こんなのまだあったの?という驚きとともに。 ・特に複雑なメモリバグの類(memory safe でない言語製のものを中心に)、あるいは認可バグの類が中心になると思われます。 ・少なくともここから年末までは、このクラスの脆弱性がまだまだ出てくると考えておく必要があります。(僕が読み外しているかもしれませんが、恐らく高い確度でこうなります。直近のPHP脆弱性すら、いま世界中の研究者が Variant Analysis をしていて、多分まだ出てくるでしょう) ・このご時世では、新規機能の開発に割く時間を明確に落とすしかありません。あくまで経営者である CTO には取りにくい判断なのは重々承知です(僕もそうなので)。 ・「対応AIで」と思うかも知れません。これは技術的には正しいです。ただ、組織的には正しくないです。確実になんとかならず、組織は疲弊していきます。 ・なんせセキュリティ対応は大抵自分にタイミングが御せないからです。深夜の対応、急な対応、計画の変更、デグレへの不安、脆弱性情報過多(そもそも自社に影響があるかも分からないものが大半なのに)… と、ストレスの強度がぐんぐん高まっていきます。昨日〜今朝のPHP対応のようなものが、毎週あれば、チームは比較的簡単に壊れてしまうでしょう。 ・敢えてリーダーが、セキュリティへの、時間・お金(・トークン)にアロケしてください。これは経営者にしか取れない択で、かついま技術経営者に求められることです。 Point 2: 「必要なら予防的にサービス停止」の覚悟を決め、予めできる調整を重ねたい。止められない場合は、仮想パッチ・監視へのリソースアロケを。 ・前提、今回のPHPの件のような脆弱性の対応では、「顧客の保護のためならサービスを止めざるを得ない場面」が訪れます。今回も様々なビジネスがそれに直面しました。今後も訪れるでしょう。 ・今回の経験を旨に、本当に止めてはならないのか、止めらるのか、止めうる期待値調整がお客様と出来ているか、を徹底的に見直しておきましょう。 ・直近の流れをうけての、お客様への事前連絡(スタンス表明)も有効だと思います。(弊社 GMO Flatt Security 製品についても、これからそれをし、リリースノートとして掲示予定です。我々のサービスの侵害、特に Takumi Guard の侵害は、ソフトウェサプライチェーンの最悪な侵害につながるからです。) ・勿論、止めてはならないビジネスも様々存在します。ビジネスドメインに由来する規制/制約(特に金融・医療セグメント)もあれば、顧客とのSLAもあるでしょう。ただし、現代においては、それらに反するリスクと、セキュリティ被害にあうリスクを天秤にかける必要がでてきています。少し前まではサービス停止でのデメリットは容易に考えられても、セキュリティ侵害など考えにくい、という時代でしたが、今はそうではありません。この天秤を再考する必要があります。(なお、「もう何がなんでも止めてはならない」ビジネスは、相当に限定的だと思います。) ・どうしても止めてはならない(もう何がなんでも止めてはならないもの。限定的であれ存在。人命に関わるもの中心)という場合、厳しい戦いになりますが、WAFレイヤなどで緩和策を施しては祈り、監視する、という流れになります。必要なコンポーネント(WAFなど)と運用リソースがあるならば、苦しい時代ですが、休息うまく取りながらやっていきましょう。なければ、これもしんどいですが、整えましょう。 Point 3: もし平時があれば、システムのモダナイズ(Rebuild and Retire)を検討されたい。 ・もし自社での緊急対応が落ち着いているならば、レガシーコンポーネント(数年塩漬けのシステム)、誰がメンテできるのか分からないオーパーツ的存在から順に、作り直し(Rebuild)と旧システムの廃止(Retire)を試みてください。新規開発の代わりに、ここにリソースを充てることが CTO/CISO の仕事です。(他の誰もそれを決められないので。)これは追々自分たちを助けてくれる(ついでにAI-native 開発に移行できて改善しやすくなる)とも思料。 ・どのシステムからモダナイズしていくかですが:「XXXで書かれているとまずい」というのは燃えるし言いにくいものの、memory unsafe な言語、type safety があまり確保されていない言語の実装は、モダナイズを検討すべきでしょう。(僕はPHP好きですが、C/C++ で書かれた php-src は、やはりメモリバグ類に対して見通しに限界がありますね。好きなんですが…) ・また経験上、開発当時に DevOps プラクティスすら整っていなかった時代のソフトウェアも、モダナイズを検討したほうがよいです。「セキュリティ診断」をしても、取り返しのつかない量の脆弱性が出てきて、作り直したほうが早い、となる傾向にあります。(弊社でも診断/ペネトレしてますが、こうなると、どうしようもありません。) ・ただし Rebuild には、強いソフトウェア開発力が必要で、AI-native なスタイルに移行することは必須です。この意味で CTO の力がいります。かつ、どこからレガシーの追い出しをするか、どうレキュリティ的なレジリエンスを確保するかは、CISO 的な感性が求められます。既製品(とくに SaaS)を買って処理したほうがいいな、というような判断には CIO 的センスが求められます。総力戦だと思ってください。 Point 4: CTO/CISO の総力戦を。 ・Point 3でも述べた通り、直近のくだりには、CTO/CISO の総力戦が必要です。ボードがセキュリティに向かって一致団結する必要があります。 ・結構これらロールの間にサイロがあるケースがありますが、そんなことを言っている場合ではありません。 ・団結を!
See More
Wiking_84MA
retweeted
EARLの医学&AIノート
@EARL_med_tw
24 days ago
高市総理がPHP関連について警告ポストをしたことについては経営者への強力な説得材料になると現場エンジニアが絶賛していて、リスクコミュニケーションとしては大成功なのであるが、「高市が嫌い」というだけでどうにかして批判したい連中がいまだに騒いでいる。災害時に邪魔になる典型的輩
Wiking_84MA
retweeted
高田祥
@tenshokutakada
24 days ago
PHPの脆弱性が騒がしかった昨夜ですがその他にも重要なニュースが出ていたので5つまとめます。停止中のコミックシーモアはやはり流出、しかも最大約420万件。大阪大学はNECが無断で協力会社と共有していたファイルから約7万8千人分が漏洩、そしてついにセキュリティ企業のデジタルアーツも1年以上前からの不正アクセスにAIを使った点検でようやく気づきました。ほかにもGMOインターネットのFX自動売買向けのクラウドが全プラン停止、チケット販売のGETTIISは会員ID約31万件が流出しています。 (1)コミックシーモア(17日にお伝えした件の続報) 15日から止まったままのコミックシーモアで、運営するNTTソルマーレが21日に流出の範囲を公表しました。会員データベースから出たのは319件でしたが、システムのログファイルからメールアドレス・ニックネーム・生年月日・性別が最大約420万件(同じ人の重複を含む可能性あり)出ていました。 メールアドレスと一緒に生年月日や性別まで出ている人もいるので、シーモアを名乗るメールが来ても本文のリンクからは入らないでください。会社自身も流出した情報を使って偽サイトへ誘導する連絡に注意を呼びかけています。 (2)大阪大学 21日にお伝えしたNECの委託先の件で、大阪大学が卒業生・在学生・教職員の計77,851人分の氏名や大学のメールアドレスなどが漏洩したと公表しました。 大学によると、NECは大学に報告していない協力会社を作業に関わらせ、契約に基づかずにクラウドストレージでファイルを共有し、作業後に消すべきファイルも残していました。 大学が契約で管理できていたのはNECまでで、その先の協力会社は存在すら知らされていませんでした。NECは影響のあった複数の顧客の名前を出していないので、大阪大学のように顧客の側からの公表がこれからも出てきそうです。 (3)デジタルアーツ そしてついに、守る側のセキュリティ企業です。Webフィルタリングの「i-FILTER」などを提供するデジタルアーツが21日、クラウドサービスの運用に使う認証情報を盗まれ、運用環境に入られていたと公表しました。 しかも見つけたのは、10月9日にAIを使って行った自社の総点検でした。それまでの点検では見つかっておらず、痕跡は2025年7月頃までさかのぼります。 i-FILTERのクラウド版など6つのクラウドサービスで一部の顧客の情報を見られた可能性があり、全利用者に管理者用と利用者用のパスワード変更を求めています。 セキュリティ企業でもこれまでの点検では1年以上見つけられなかったのなら、AIで洗い直せばまだ気づいていない侵入の跡が出てくる会社は他にもありそうで、この漏洩ラッシュはまだ終わりそうにありません。 (4)GMOインターネットのデスクトップクラウド FXの自動売買などに使われるGMOインターネットのデスクトップクラウドで、20日に一部の利用者のサーバーに不正なプログラムが置かれていたのが見つかりました。影響の可能性があるサーバーは2万6,739件で、21日午前4時から全プランを順次止めていて、再開は未定です。 サーバーが止まればその上で動かしていた自動売買も止まります。しかも自動売買のためにFX口座などのログイン情報をサーバーに入れていた人は、その変更まで必要です。会社もサーバー内で保管・利用していたIDやパスワードの変更を求めています。 (5)GETTIIS チケット販売サービスGETTIISを運営するリンクステーションが20日、会員ID31万7,971件の流出を公表しました。氏名・電話番号・メールアドレスも約31万件ずつ含まれ、入口は購入者ではなく公演の主催者が使う登録サービスGettii-Liteの脆弱性でした。 購入者が触れることのない主催者側の仕組みから漏れているので、利用者の側では防ぎようがありません。この件に便乗したメール・SMS・電話に気をつけつつ、GETTIISと同じパスワードを他で使っている人はそちらも変えてください。 出典:PHP開発チーム(2026/10/21)/NTTソルマーレ(2026/10/16、10/21)/大阪大学(2026/10/21)/日本電気(2026/10/20)/デジタルアーツ(2026/10/21)/GMOインターネット(2026/10/21)/リンクステーション(2026/10/20)
See More
Last Seen Users on Sotwe
Misss_Vikki 👑
Seen from
Turkey
Sintyaa
Seen from
Indonesia
Burak Yılmaz🔴🦂 ⚪
Seen from
Sweden
dean
Seen from
United States
KONTEN AI
Seen from
Germany
性癖一閃
Seen from
Korea
ethankim11
Seen from
Indonesia
VIP.EKSKLUSIF
Seen from
United States
LionCubColin
Seen from
United States
rasgulla
Seen from
Spain
Trends for you
1
Wake Forest
Under 10K tweets
2
Fahey
Under 10K tweets
3
#StandWithJensen
Under 10K tweets
4
Nate Sheppard
Under 10K tweets
5
Legend Bey
Under 10K tweets
6
Ryan Grubb
Under 10K tweets
7
#BringJensenBack
Under 10K tweets
8
Ole Miss
Under 10K tweets
9
Vandy
Under 10K tweets
10
Dawson
Under 10K tweets
Most Popular Users
1
Elon Musk
@elonmusk
240.9M followers
2
Barack Obama
@barackobama
118.8M followers
3
Cristiano Ronaldo
@cristiano
114.5M followers
4
Donald J. Trump
@realdonaldtrump
111.9M followers
5
Narendra Modi
@narendramodi
107M followers
6
Rihanna
@rihanna
98.7M followers
7
NASA
@nasa
92.2M followers
8
Justin Bieber
@justinbieber
91.8M followers
9
KATY PERRY
@katyperry
90M followers
10
Taylor Swift
@taylorswift13
84M followers
11
Lady Gaga
@ladygaga
75.5M followers
12
Virat Kohli
@imvkohli
73.4M followers
13
Kim Kardashian
@kimkardashian
70.8M followers
14
YouTube
@youtube
68.7M followers
15
Neymar Jr
@neymarjr
66.4M followers
16
Bill Gates
@billgates
65.2M followers
17
Selena Gomez
@selenagomez
63.1M followers
18
The Ellen Show
@theellenshow
62.2M followers
19
CNN
@cnn
61.7M followers
20
X
@x
60.6M followers
Olivia
Online
✨
⭐
💫