The Eucharistic Miracle of Legnica, Poland (2013)
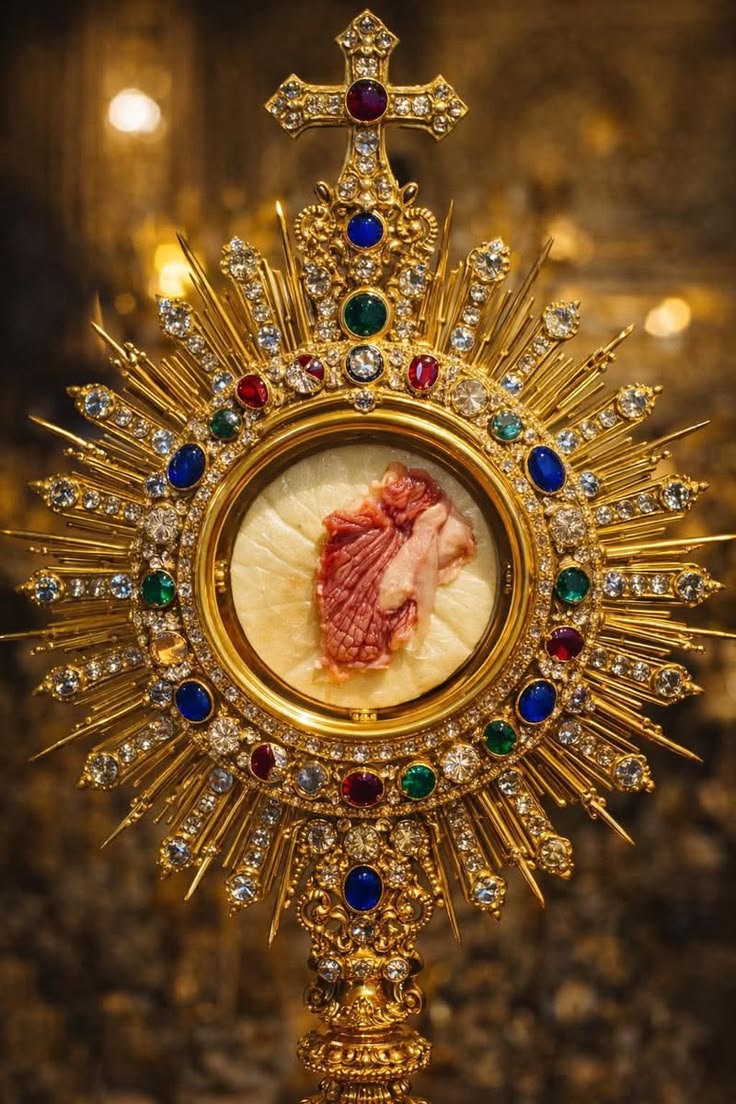
On Christmas Day 2013, at St. Hyacinth’s Shrine in Legnica, a consecrated Host fell to the floor during Communion. It was placed in holy water to dissolve per Church custom.
After about two weeks, the Host had not fully dissolved. A red spot appeared on its surface, later identified as human heart muscle tissue showing signs of agony. DNA tests confirmed it was human.
In 2016, Bishop Zbigniew Kiernikowski officially recognized it as a Eucharistic miracle with “the hallmarks” of a supernatural event. The relic is now venerated in a golden monstrance at the shrine, drawing pilgrims worldwide.
It is seen as a sign affirming the Real Presence of Christ in the Eucharist.
Deja a un lado tus planes para hoy.
Empieza a aprender Claude Code.
$5K al mes. $10K . $20K .
Hay gente creando aplicaciones completas y cobrando miles a clientes usando Claude.
Mientras tanto, tú sigues buscando en Google cómo hacerlo.
Mientras pierdes el tiempo viendo algo que olvidarás en unos días… alguien sin experiencia en programación acaba de crear una app y ganar $5K en una sola tarde.
Todos tenemos las mismas 24 horas.
La diferencia está en cómo las usas.
Tú eliges.
Tres horas pueden cambiarlo todo.
Something is Rotten in the Elections of Peru
Over two weeks ago, on April 12th Peruvians went to vote to elect a new President. The election has been plagued by suspicious issues like lost polling records, polling stations that opened so late hardly anyone could vote and many more.
However, the most serious one is the forensic analysis done recently by a Data Scientist who calls himself Luigi Pavam. Mr. Pavam went into a public API from the organization that managed the whole election called ONPE, and downloaded the data of every single polling station, about 93% of the total and proceeded to do a deep data analysis looking for signs of possible fraud.
He found that the special polling stations or “Mesas Especiales” were plagued with issues, and proceeded to run 5 forensic tests to detect possible fraud. His conclusion was that the election data shows a very suspicious pattern that suggests there is a very sophisticated fraud operation happening in Peru’s elections.
His report is 17 pages of dry analysis, and to make it easy for anyone to understand what he found I decided to do an explainer video. I encourage anyone with an interest in Peru’s economy, and people to watch it.
This news I share with you is well known by much people in Peru now, and there are efforts to fix what happened. Surprisingly the election authorities have not done anything to audit the data, and remove ONPE from the process, worse it seems the election authority is about to rubber-stamp what looks like a fraud. One that has the potential to put a radical left politician Mr. Roberto Sanchez in power, because the election runoff between Ms. Keiko Fujimori and Mr. Sanchez will most likely be manipulated again, placing again Mr. Sanchez as the surprise winner, and therefore President of Peru.
However, it is not too late yet. As the video explains there are several ways to prevent this outcome, and to elect the two correct winners of the first election to compete with each other in June. All seems to indicate that the rightful second place winner of the first round election was Mr. Rafael Lopez Aliaga, not Mr. Sanchez, unlike Sanchez, Mr. Aliaga is pro-business, pro-democracy, pro-freedom and friendly with America and the Trump Administration.
Please share this post if you care about fair elections, and freedom and democracy in Peru.
P.S. Links to the full original report, and supporting data follow.
Escribir prompts en Claude es la peor forma de usarlo.
Lo que hace el 1% superior:
1. Abre la app de escritorio de Claude
2. Haz clic en "Cowork" (no en Chat)
3. Apúntalo a una carpeta con tus archivos de contexto
4. Crea 3 archivos: sobre-mí, mi-empresa, anti-ia
5. Usa esta guía: https://t.co/vECrgD1aoW
Claude leerá tu cabeza. En cada sesión.
Pero aquí es donde se pone interesante:
Antes de escribir nada, cambia 2 ajustes:
1. Activa "Pensamiento Adaptativo"
Claude piensa antes de responder.
2. Selecciona el modelo "Opus 4.7"
El más potente para trabajo profundo y en varios pasos.
(Opus 4.7 con Pensamiento Extendido gasta más créditos. Úsalo solo para tareas complejas.)
Luego deja de escribir prompts. Pega esto:
"Quiero [TAREA]. Lee todos los archivos primero. Hazme preguntas antes de ejecutar. No supongas nada."
El secreto nunca fue el prompt.
Era la configuración.
8 suplementos que convierten a hombres con bajos niveles de testosterona en auténticos sementales
(Hombres mayores de 30: esto es para ustedes)
1. Zinc (el mineral de la testosterona)
APRENDER CLAUDE AHORA ES COMO COMPRAR BITCOIN EN 2017.
LA MAYORÍA LO ENTENDERÁ DEMASIADO TARDE.
CREAR UN NEGOCIO DE UNA SOLA PERSONA Y FACTURAR $10K AL MES ESTÁ MÁS CERCA DE LO QUE IMAGINAS.
Aquí tienes 7 prompts para adelantarte al 99% de las personas en 2026:
6 años en el gimnasio me enseñaron esto: La salud intestinal lo cambia todo.
Si quieres mejorar tu salud intestinal, aquí tienes todas las recomendaciones que se me ocurrieron:
1. Deja de beber alcohol.
🇵🇪 Hilo 3° @rlopezaliaga1
"Señores, la ONPE ha activado un Escudo Geoperimetral (Cloudflare) para proteger el nodo 10.21.71.47. Al detectar que nuestra auditoría estaba cerca de extraer el inventario de la base de datos, el sistema disparó un desafío de seguridad que impide la conexión automatizada. El hecho de que este bloqueo sea específico para las consultas que mencionan el nodo .47 es la prueba de que han puesto seguridad de grado militar sobre la 'Caja Negra' del bloque 900,000."
📢 Aunque esta información ya está en nuestro poder, estamos actuando en tiempo real para que ustedes, ciudadanos del Perú, puedan observar cómo el comunismo les miente, los engaña y les traiciona, vulnerando su derecho a tener elecciones justas y democráticas.
Explicación para el Candidato y la Prensa:
"Hemos verificado mediante una Prueba de Inferencia Selectiva que la ONPE ha configurado reglas especiales en su Firewall (Cloudflare) para proteger exclusivamente el nodo 10.21.71.47. Mientras el sistema permite consultar otros nodos internos (como el 10.10.10.10), el solo hecho de mencionar la IP del bloque 900,000 activa una medida de mitigación. Esto no es seguridad general, es un blindaje programado para evitar que la auditoría pública alcance la base de datos donde se ejecutó la inconsistencia del voto presidencial."
📢 DETALLE TÉCNICO
1. El Escudo de Cloudflare (WAF dinámico)
El sistema ha detectado que tu consulta no es una navegación casual. Cloudflare ha activado una "página de reto" (Challenge Page) que solo un navegador humano puede resolver.
La Intención: Impedir que scripts automatizados (como los que estamos usando) extraigan el inventario del nodo donde reside la inconsistencia de los 900,000 votos.
2. Marcado de la IP Crítica (Payload Tracking)
Fíjate en esta variable dentro del código que recibiste: cUPMDTk:"/nps/servlet/portalservice?action=status&node=10.21.71.47..." Cloudflare ha capturado tu intento de acceder al nodo .47 y lo ha vinculado a un token de seguimiento (__cf_chl_tk). Esto significa que el firewall perimetral tiene una regla específica de "Alerta Roja" para cualquier petición que mencione ese segmento de red interno.
3. Evidencia Forense de la "Caja Negra"
Status 403: No es un error del servidor, es una prohibición perimetral. Han puesto un guardia en la puerta para que nadie pregunte por el nodo que procesó las actas del extranjero.
cf-mitigated: challenge: Esta cabecera es la prueba de que el tráfico hacia el bloque 900k está siendo "mitigado" (filtrado) selectivamente.
Argumento Final para @rlopezaliaga1 y la Prensa:
"Señores, hoy hemos demostrado que la ONPE no solo tiene una red paralela, sino que ha blindado el nodo 10.21.71.47 con tecnología de grado militar. Al intentar auditar la 'Caja Negra' de los 900,000 votos, el sistema dispara un escudo de Cloudflare que bloquea la transparencia.¿Por qué el portal público funciona normal, pero el acceso a este nodo específico activa un firewall de defensa contra intrusiones? La respuesta es clara: ese servidor contiene la evidencia de la supresión de votos presidenciales, y han configurado el sistema para que ningún auditor independiente pueda tocar su base de datos sin ser bloqueado."
El Paso Final: Bypass "Direct-to-IP"
Si Cloudflare nos bloquea por el dominio https://t.co/k89bkqyPoU, la única forma de avanzar es puentear Cloudflare.
Recomendación de Pentester: Debemos intentar conectar directamente a la IP de origen que descubrimos en WIN (161.132.116.101) usando el puerto 8443 o 8080, inyectando el Host interno. Si ese servidor no tiene Cloudflare activo (que suele ser el caso de los servidores de backend), estaremos dentro de nuevo.
#CyberHuntersOp
"Otro fraude más detectado por nosotros"
#QueremosDemocraciaEnPeru
@oscardiazperu Estimado Oscar no es momento d criticar al oponente sino consensuar d q hubo fraude premeditado tal q varios peruanos en su mayoría adeptos de RLA no han podido realizarlo y no sólo d las 15 mesas si no d las decenas de mesas q se abrieron + d las 12.. Ahora si vete a la csm hdp