@hipdead010 Quizá el mismo punto de explotación pero distinto alcance, es por ello que hay que armar buenas PoCs y no dejar todo a suposiciones. Bien ahí 👌🏽
Esta información se publicó por primera vez el 17 de agosto del 2022, por lo que podemos catalogar esta venta como un intento de estafa al mencionar en el post que se tratan de datos del 2024.
Esta información se publicó por primera vez el 17 de agosto del 2022, por lo que podemos catalogar esta venta como un intento de estafa al mencionar en el post que se tratan de datos del 2024.
@ivillasenor Más que nada por el hecho de que en México existe mucha ignorancia en cuanto a temas de ciberseguridad y cualquier dato erróneo puede desatar el caos.
@ivillasenor Es muy buena tu intención, sin embargo recuerda que este nicho es bastante celoso y muchos buscarán refutar los hechos, algunos con buenas y otros con malas intenciones, ignora los malo comentarios y céntrate en aquellos que buscan demostrar la verdad con hechos.
@ivillasenor Si realmente solo si se proporciona una muestra se podrá validar la veracidad de esto, lo que es un hecho es que, es poco probable que el atacante haya obtenido acceso a esta información en el mismo evento por el cual Coppel ahora está fuera de línea.
Un punto clave que pudiera desmentir todo esto es la manera en que se menciona que la información quedó inutilizable, si bien es verdad que información cifrada no sirve de mucho, al tratarse del atacante original, el mismo tendría la capacidad de descifrarla nuevamente.
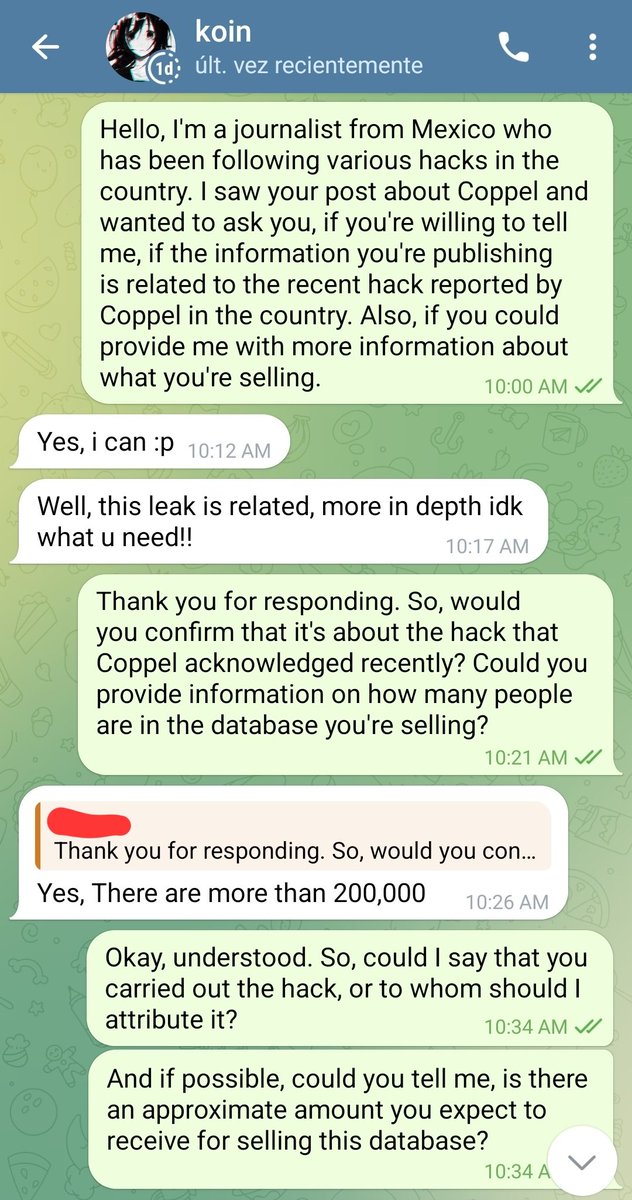
"Tomé ventaja (...), hay más gente involucrada", señala un presunto atacante de Coppel y Bancoppel. ⚠️
Hoy se puso en venta una base que tendría datos privados de 200 mil personas que resguardaba la empresa que ya admitió el hackeo.
Hablé con el atacante. Abro hilo👇🏻
Por último, implementar una campaña en una organización del tamaño de Coppel requiere de tiempo, independientemente de qué tan prepara esté la organización, por el nivel de afectación podemos suponer que un atacante no se limitará a pedir solo 500USD.
Recordemos que los típicamente los operadores de ransomware piden un rescate a cambio de volver a su estado original toda la información cifrada. Por lo tanto el atacante detrás de este incidente en Coppel debe tener la capacidad de recuperar toda la información que comprometió.
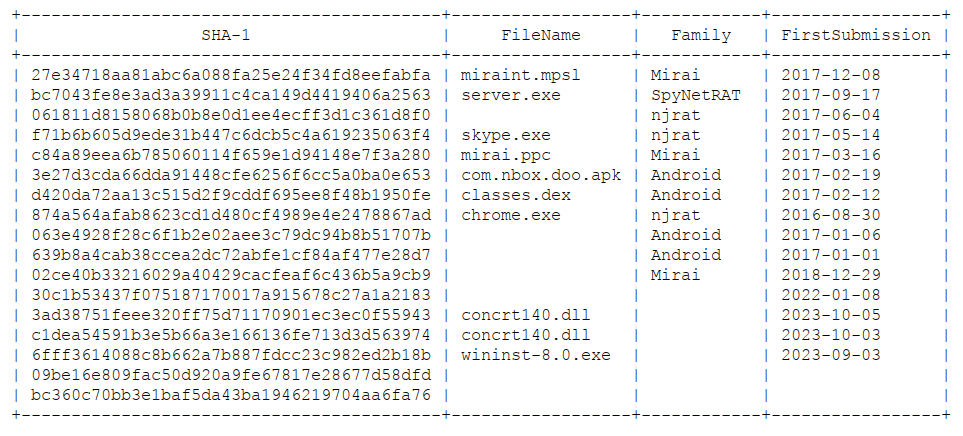
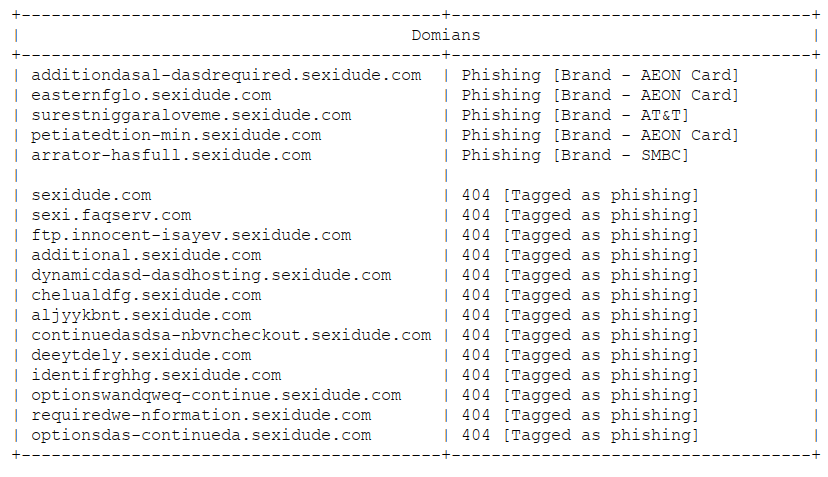
No puedo confirmar quien o quienes lo subieron, pero sin duda alguna estos IoCs fueron proporcionados por TrendMicro y tampoco entiendo la relación con SEXi Ransomware.
Someone from Mexico uploaded to VT a file called "Indicadores de Compromiso de SEXi.csv" [IOC's of SEXi], I've checked some of these but it doesn't seem to be related to SEXi ransomware
MD5: fa0d59f3547d4c83ddf6380fbed39f1d
Antes de comenzar con el revuelo, no se ha confirmado la fuente, por las discusiones de los últimos días entre la comunidad de hacking en México, es muy probable que se trate de información falsa en un intento de señalar un culpable. @N4hualH
@hiramcoop Hoy en día estos bots aún son capaces de devolver los estados de cuenta, activar y desactivar las tarjetas, aún cuando el atacante pierde el acceso a la cuenta de la víctima.
@hiramcoop Como dato importante, esta misma vulnerabilidad ha estado siendo explotada al menos desde enero del año pasado por grupos de carding quienes han desarrollado bots capaces de obtener los detalles completos de la tarjeta, incluso en algún momento devolvía el CVV… 1x
@Aletzy__@blindma1den Bastante, muchos programadores implementan una validación client-side pero en ocasiones olvidan de la validación server-side es ahí donde el problema de seguridad puede ser detonado y algo tan simple como un inspeccionar elemento puede poner todo de cabeza.
@elmerogerry@blindma1den Y me dirás que como mrd voy a modificar una petición en una aplicación, pero ni siquiera me pondré a explicarlo más a fondo seguro ya lo sabes.
@elmerogerry@blindma1den Bro… no entiendo el por qué tomarlo tan a pecho, pero te explico, muchos problemas de seguridad que deparan en adquisiciones de cuentas o bien ATOs van de cosas tan simples como cambiar el valor de un parámetro previamente validado del lado del front pero no del back.
@1ZRR4H@DuocUC@chum1ng0@joy_dragon@V3n0mStrike Creo que más que una explotación de subdomain takeover, esto es un acceso no autorizado al panel de control del propio dominio a través del proveedor del alojamiento web, no? Me baso en el hecho de que los subdominios están directamente relacionados a la información que muestran