¡Acompáñanos en este curso online de 6 sesiones, los lunes y jueves junto con Marco Amalguer, donde aprenderás las técnicas, tácticas y herramientas comúnmente utilizadas por pentesters en tiempo real!
https://t.co/M9k5ktYNu9
Con IoTGoat, uno puede aprovechar un entorno de pruebas sin riesgos, y combinando con los motores de Langchain y entrenamiento de Unsloth, las posibilidades son inmensas! Acompaña a @MarianoIT en la @ekoparty y expande tus capacidades! 16:15 (ARG) en Sala D #AIoTSecurity
🐒Monkey Patching es una técnica que permite modificar dinámicamente y en tiempo de ejecución el código fuente de una aplicación. Aprende como usarla para hacer ingeniería inversa de mano de @MarianoIT en la @ekoparty! 13:40 hrs (ARG) en Sala E #Reversing
¿Qué tan segura es la tarjeta que usas para tu transporte? 🔓
Exploramos el lado oscuro de las tarjetas contactless MIFARE, sus vulnerabilidades históricas y por qué siguen siendo un objetivo jugoso para investigadores de seguridad. No te pierdas esta charla de @__stux!
🔓 Descubre cómo evadir defensas en LLMs como Gemma4 con técnicas avanzadas 🤖
@MarianoIT te enseña OWASP Top 10 en LLM + PoC reales. Dirigido a pentesters, desarrolladores e investigadores de seguridad.
📍 UTN Mendoza | 26 de agosto, 18:00
#Ekoparty#Ciberseguridad#ARG
Las filtraciones de datos ocurren todo el tiempo a nuestra alrededor 🌎. Es por ello que debemos estar preparados para actuar en caso de que nuestros datos queden expuestos 🚨 ¿Qué otro consejo darías? Dejalo abajo en los comentarios 👇🗨️ #Data#Breach#Leak#Filtración#Infosec
WEBSEC PATROCINADOR PLATINO Y ORGANIZADOR DE TROPICON 2026 🙌✨
Hoy queremos expresar un agradecimiento especial por hacer posible esto. 👏🏼
Su compromiso, liderazgo y visión han sido clave para impulsar la innovación y fortalecer la comunidad.
Gracias por apostar por este espacio y por contribuir a que sea una experiencia memorable para todos. 🚀🌴
#TROPICON2026 #WEBSEC #Ciberseguridad #Innovación
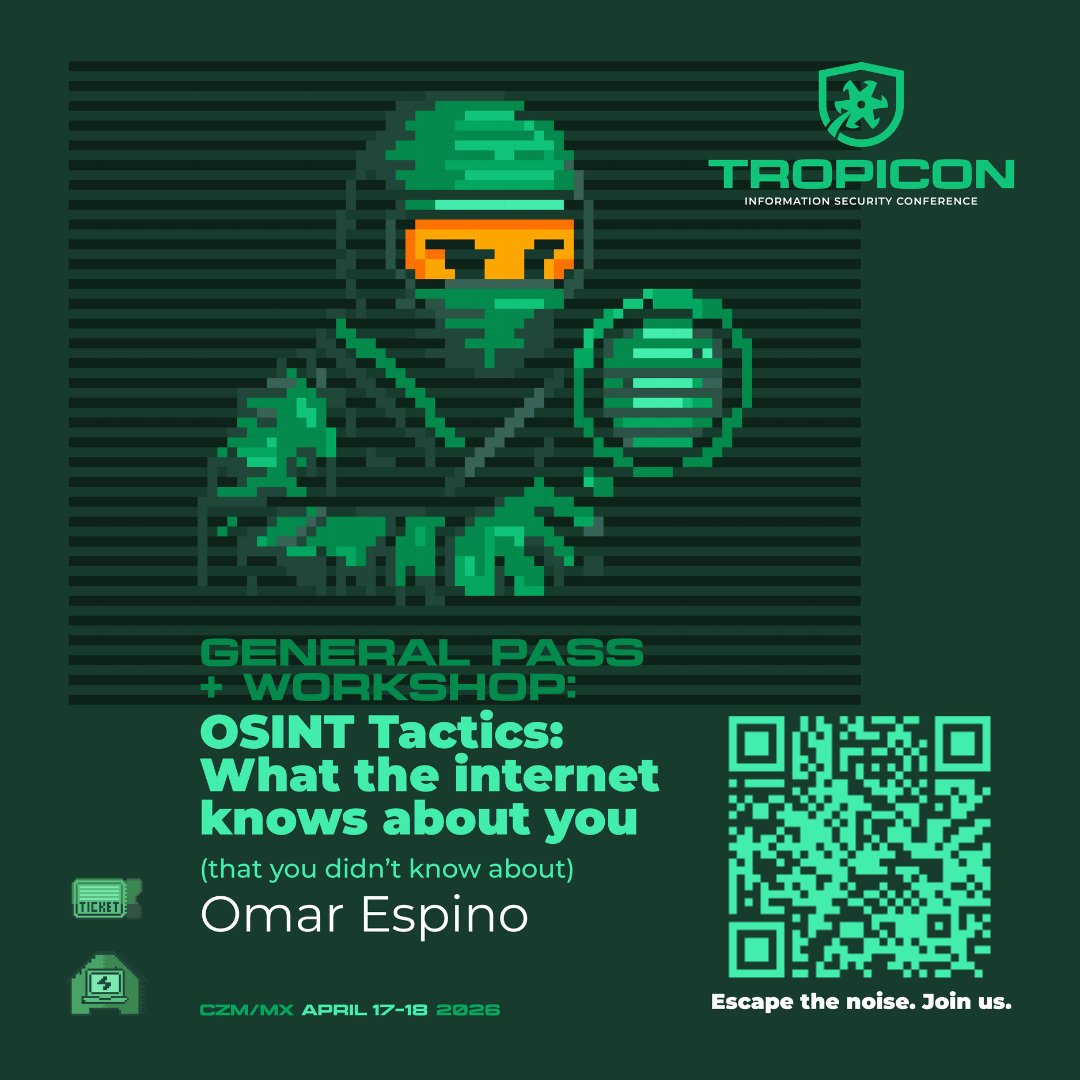
¿Crees que tu información está “oculta” en internet? 👀
En este workshop, @omespino te enseñará cómo cualquier atacante puede construir un perfil completo usando solo fuentes públicas y legales.
🔎 Lo que aprenderás:
• Cómo auditar tu huella digital
• Google Dorks, redes sociales y registros públicos
• Análisis de metadata en imágenes y documentos
• Correlación de datos (emails, usernames, etc.)
• Herramientas OSINT especializadas
• Cómo reducir tu exposición y mejorar tu privacidad
👉 No dejes que internet sepa más de ti que tú mismo.
🔗 https://t.co/F5M9O3NNZb
🎤 Sobre el speaker
Omar Espino es investigador en seguridad, bug hunter y speaker internacional, galardonado por Google con un bounty de $13,337 USD y reconocido por empresas como Apple, AWS y Slack, entre muchas otras. Ha reportado vulnerabilidades de alto impacto en organizaciones como Google, Apple, Microsoft, Meta, Twitter, Netflix, Atlassian, Sony y Telegram, obteniendo reconocimiento en múltiples Security Halls of Fame. Su experiencia se centra en investigación de vulnerabilidades, pentesting y explotación real de sistemas complejos.
#TROPICON #OSINT #CyberSecurity #InfoSec #DigitalPrivacy
¡Websec les desea felices fiestas! Gracias por acompañarnos en los eventos, participar en los CTF, compartir conocimiento, y confiar en nosotros para hacer de la seguridad la prioridad. ¡Feliz 2026! 🎆🎇
Pásele pásele, tendremos un #CTF abierto a todo público en @BugCON . Acércate al stand de Websec y pregunta cómo puedes participar. ¡No hace falta llevar laptop, nosotros te prestamos una! 💻🚩
Inicia @BugCON, inicia "La Meche de los Payment$", a cargo de @__stux. Charlas, hacking, lógica de negocio, APIs, tecnologías como RFID y NFC, todo en un solo lugar 💳💸💻
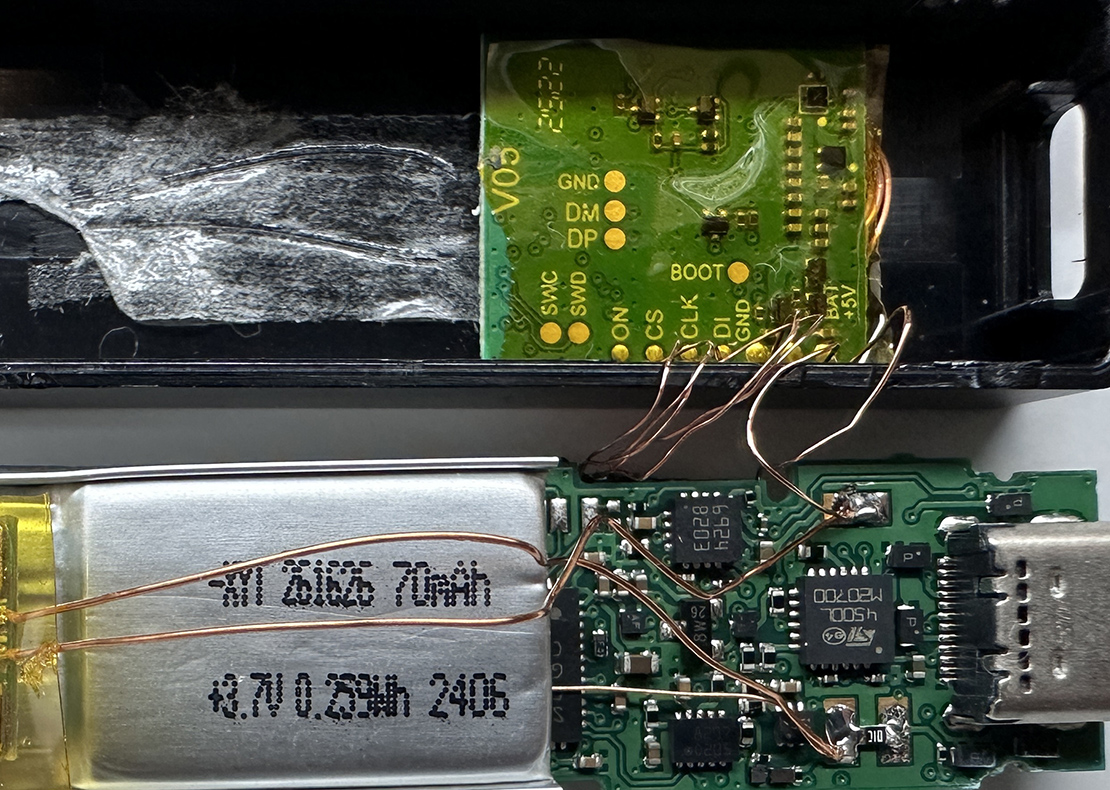
¿Qué está pasando en la sala Mini 2? La charla "¡Gracias SPI! Del datasheet a los secretos" por supuesto. Aprende sobre ingeniería inversa a placas o circuitos ⚙️🔧 | @MarianoIT | @ekoparty | #Reversing#Engineering