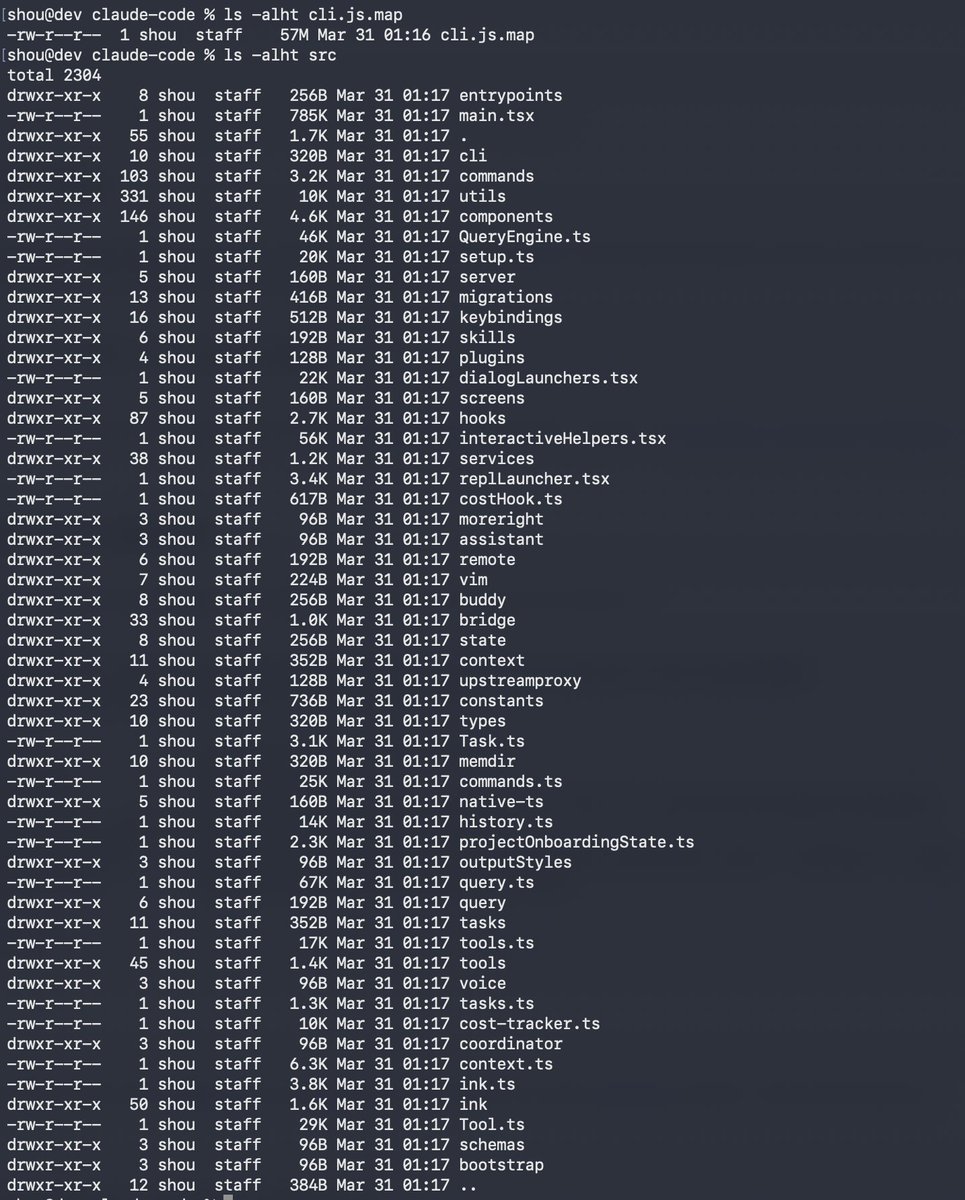
للناس اللي بيدوروا على شغل زى حالاتى , ال repo دى جامدة جدا جدا بت login فيها ب claude وبيعمل job search , mass applications على حسب ال cv بتاعك وبيعملك كل ال documents اللى بتقدم على اي شغلانة ويقدملك بيها ف بصراحه انصح بيه جدا ل mass apply
https://t.co/E1zQg6QXUk
اختراق الخصوصية المادي عبر الشبكات: الرؤية عبر الجدران أصبحت حقيقة برمجية!
مشروع مفتوح المصدر يتصدر حالياً قائمة الترند في موقع GitHub تحت اسم (WiFi-DensePose) يثير صدمة وذهولاً واسعاً في الأوساط التقنية.
الفكرة تبدو وكأنها خيال علمي، لكنها واقعية لدرجة مقلقة: المشروع يدعي القدرة على "إعادة بناء" وتتبع حركة جسمك بالكامل داخل غرفتك بالاعتماد حصرياً على إشارات شبكة الـ WiFi!
أبرز تفاصيل هذا المشروع (وما يجعله مرعباً):
لا يحتاج إلى أي كاميرات مراقبة.
لا يتطلب أي مستشعرات (Sensors) إضافية أو أجهزة قابلة للارتداء.
لا يحتاج حتى إلى عتاد مخصص (Special Hardware)، بل يعتمد على إشارات أجهزة التوجيه (Routers) العادية.
الخلاصة المذهلة التي يطرحها المنشور الأصلي: هل هذا يعني أن مجرد التقاط إشارات الـ WiFi من خارج باب المنزل يسمح حرفياً بالرؤية عبر الجدران وتتبع حركات الأشخاص في الداخل؟
نظرة سيبرانية أعمق:
في عالم الأمن السيبراني وعمليات الفريق الأحمر (Red Teaming)، هذا التطور يفتح بُعداً جديداً كلياً في تكتيكات الاستطلاع (Reconnaissance). نحن لم نعد نتحدث فقط عن اعتراض حزم البيانات لسرقة المعلومات الرقمية، بل نتحدث عن استغلال وتحليل تقلبات "معلومات حالة القناة" (Channel State Information - CSI) الناتجة عن ارتداد موجات الراديو القياسية لرسم خريطة دقيقة للأجسام المادية وحركتها خلف الجدران.
الاستغلال المتقدم لبروتوكولات الشبكات اللاسلكية يتجاوز الآن حدود البيانات ليصل إلى انتهاك الخصوصية المكانية والفيزيائية بشكل كامل.
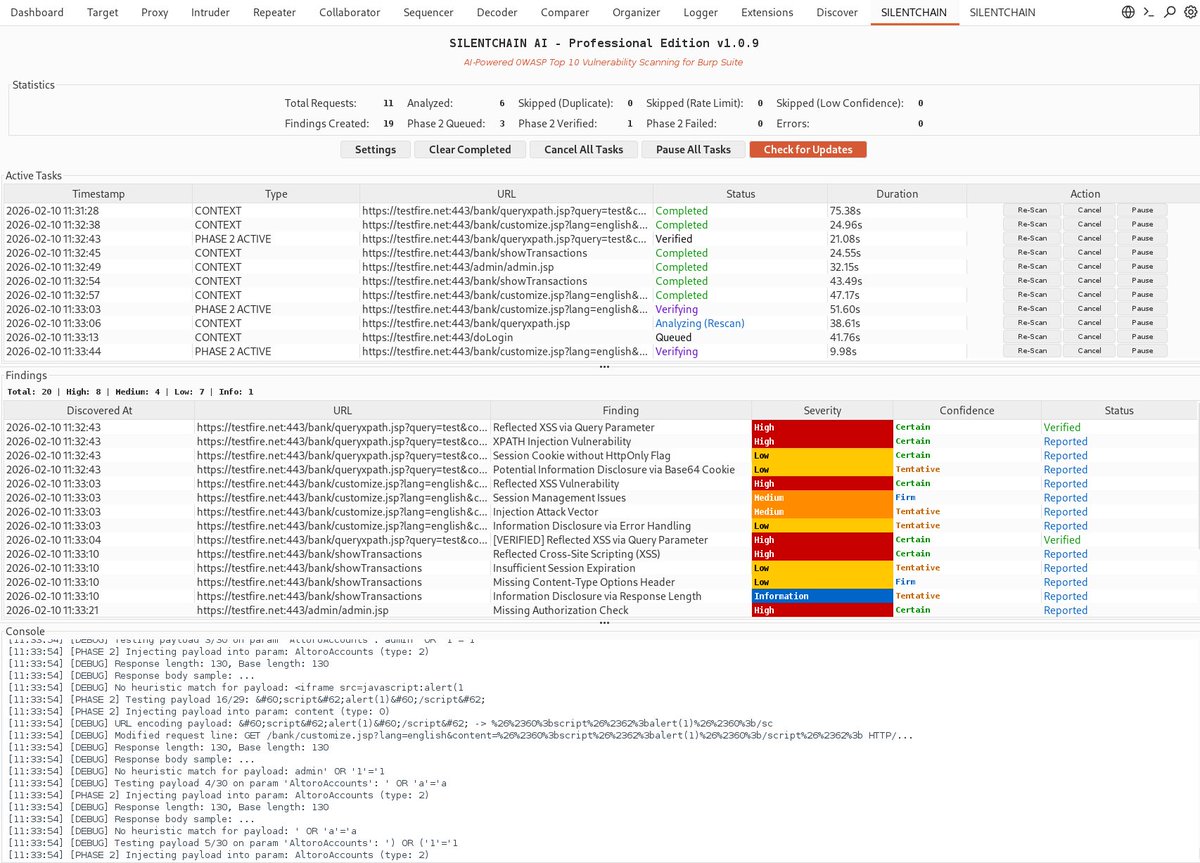
اداة ذكاء اصطناعي جديدة تدخل عالم اختبار الاختراقات SILENTCHAIN AI: عين الذكاء الاصطناعي الصامتة داخل Burp Suite
إضافة (Extension) ثورية لمسح الثغرات مخصصة لبيئة Burp Suite ومدعومة بالذكاء الاصطناعي، مع دعم متكامل لعدة مزودي نماذج لغوية (Ollama, OpenAI, Claude, Gemini).
النهج المتبع:أداة SILENTCHAIN لا تشن أي هجمات فعلية على التطبيق؛ بل تعتمد كلياً على المراقبة والتقييم السلبي (Passive Observation) للتحليل العميق للعناصر التالية:
دلالات المعلمات (Parameter meaning): فهم السياق الفعلي للبيانات المُرسلة.
أدوار المستخدمين (User role): تحليل الصلاحيات والتأكد من غياب ثغرات تخطي الصلاحيات.
سلوك النقاط الطرفية (Endpoint behavior): رصد كيفية تفاعل كل مسار برمجي (API/Endpoint) مع الطلبات.
هيكلية الاستجابات (Response structure): تحليل الردود القادمة من الخادم بدقة.
تسلسل سير العمل (Workflow order): تتبع منطق العمليات واكتشاف أي خلل في تسلسلها.
انكشاف البيانات (Data exposure): رصد أي تسريب غير مقصود للمعلومات الحساسة.
I've developed a professional and technical tool for Next.js (CVE-2025-55182) 🥳
I'm offering this tool, which allows you to perform both bulk and individual scans, as well as testing on live subdomains.
github;
https://t.co/6OXSyNHz2T
#DevTools#python#bugbountytip #bugbountytips #InfoSec #recon #nextjs #React2Shell
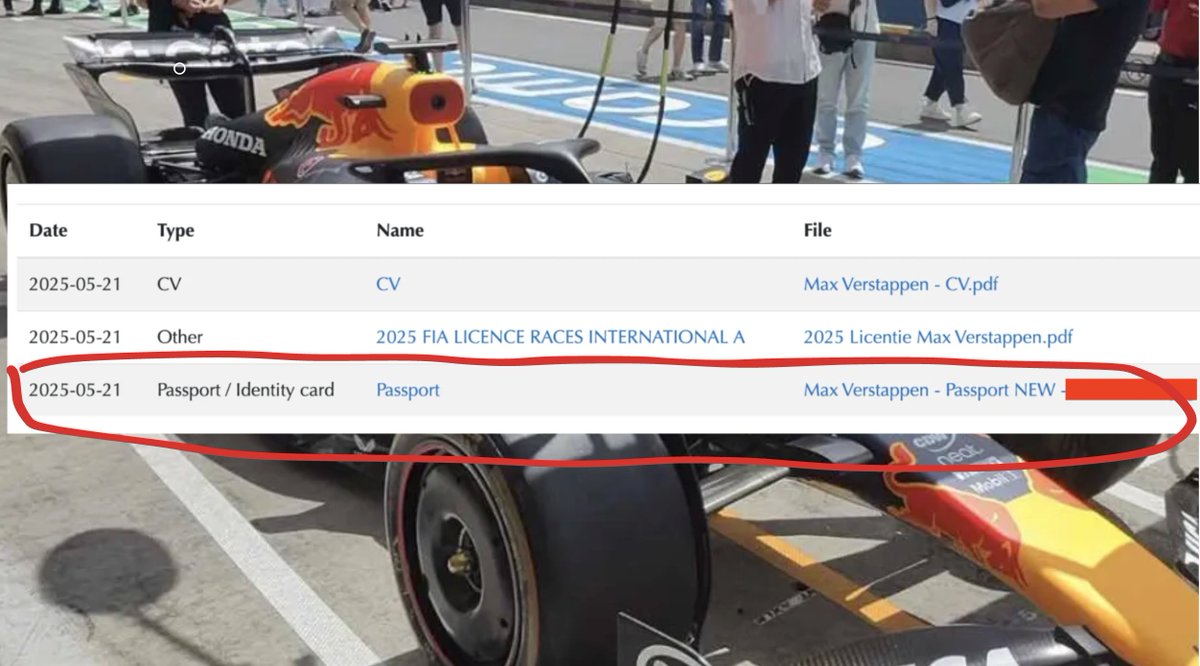
We became an admin in the Fédération Internationale de l'Automobile's driver categorisation system, which allowed us to access the PII and password hashes of any rated driver, including Max Verstappen. 🏎️
https://t.co/vdX7OegqmW
Found an XSS but got blocked by the CSP?
https://t.co/0aA3GyIOVz has a compiled list of ways to bypass the Content-Security Policy. Check out the video below 👇
We found a way to access Max Verstappen's passport, driver's license, and personal information. Along with every other @Formula1 driver's sensitive data.
It took us 10 minutes using one simple security flaw 🧵
📌Free Cloud PenTesting Resources
𝐈. Offensive Security & Pentesting Techniques
• Hacking the Cloud by Nick Frichette – An invaluable resource covering various attack techniques used against cloud environments.
🔗 https://t.co/vtJ2YtFC6y
• OWASP Cloud Security – Resources and tools focused on cloud security vulnerabilities by the OWASP Foundation.
🔗 https://t.co/vS2H5fbVN5
• MITRE ATT&CK Framework for Cloud – Understand adversary tactics and techniques in cloud environments.
🔗 https://t.co/GrJS0gPhne
𝐈𝐈. Hands-on Practice & Labs
• Free Cloud Pentesting Lab by Pentester Academy – Hands-on exercises in a simulated cloud environment.
🔗 https://t.co/jBlTFZTIPx
• Flaws by Scott Piper – Real-world cloud security challenges and learning through practice.
🔗 https://t.co/2BBL1UuFv3
• CloudGoat – A deliberately vulnerable AWS environment for pentesting practice.
🔗 https://t.co/27TVzESUub
🚨🚨🚨 #CyberAttack 🚨🚨🚨
🇺🇸 #USA: US Federal Reserve has been listed as a victim by the LockBit 3.0 ransomware group.
The hackers allegedly exfiltrated 33 TB of banking information.
Ransom deadline: 25th Jun 24.
#Ransomware
JavaScript files are a gold mine for bug bounty hunters! 🤑
If you aren't analyzing JavaScript files... you're probably missing on a lot!
But manually reading them can be a tedious task 😴
Here are the top 4 tools for parsing & analyzing JavaScript files! A thread! 🧵 👇
BurpSuite Cheatsheet for P1 to P4 vulnerabilities. Beginner-friendly and also contains advanced options for professionals.
https://t.co/FvPhaE3nRq
#bugbountytips#bugbounty
للأسف أخبار مؤكدة عن اختراق حدث علي شركة Etisalat في فرعها في الإمارات وتشفير ملفات مهمه خاصه بالشركة. وقد طلب فريق المخترقين مبلغ مائة ألف دولار مقابل ارجاع الملفات المشفرة وعدم نشر الملفات المهمه الخاصة بالشركة.
نؤكد علي ان الإختراق ليس لشركة إتصالات مصر وانما اتصالات الإمارات
ثغرة Microsoft Outlook الأخيرة خطيرة ويجب عمل اخر تحديث لإصلاحها فاستغلالها سهل جدا و أكواد الاستغلال موجودة.
بيانات التحديث للثغرة:
https://t.co/rg6EIkpcc2
كود الاستغلال الجاهز:
https://t.co/VxPxolc5FK
ضروري التحديث اول بأول. تقييم الثغرة 9.8/10