استغرب من هذا الطرح المحزن...
لطالما كان الهدف من ممارسات هذا العلم - الأمن السيبراني - هو تقليل احتمالية الاختراق ثم تقليل الفائدة التي سيجنيها المخترق ثم تطوير كيفية استعادة النظام بعد اختراقه
إطلاقا الهدف ليس القضاء على احتمالية الاختراق؛ فالاختراق حتمي. في الساحة السيبرانية حتى إسرائيل والولايات المتحدة الأمريكية وأوروبا وكافة الدول وشركاتها تتعرض للاختراق بكافة أنواع الثغرات السيبرانية، بدءا من العوامل الإنسانية وصولا إلى الـHardware والـSoftware، وعلى يد أربعة دول نسميها محور CRINK (الصين، روسيا، إيران، وكوريا الشمالية) فهذه الدول تصدر الجرائم السيبرانية وفرق وعمليات الاختراق المتطورة بشكل مرعب، وتتشارك التقنيات فيما بينها، وتخترق الحكومات يوميا!
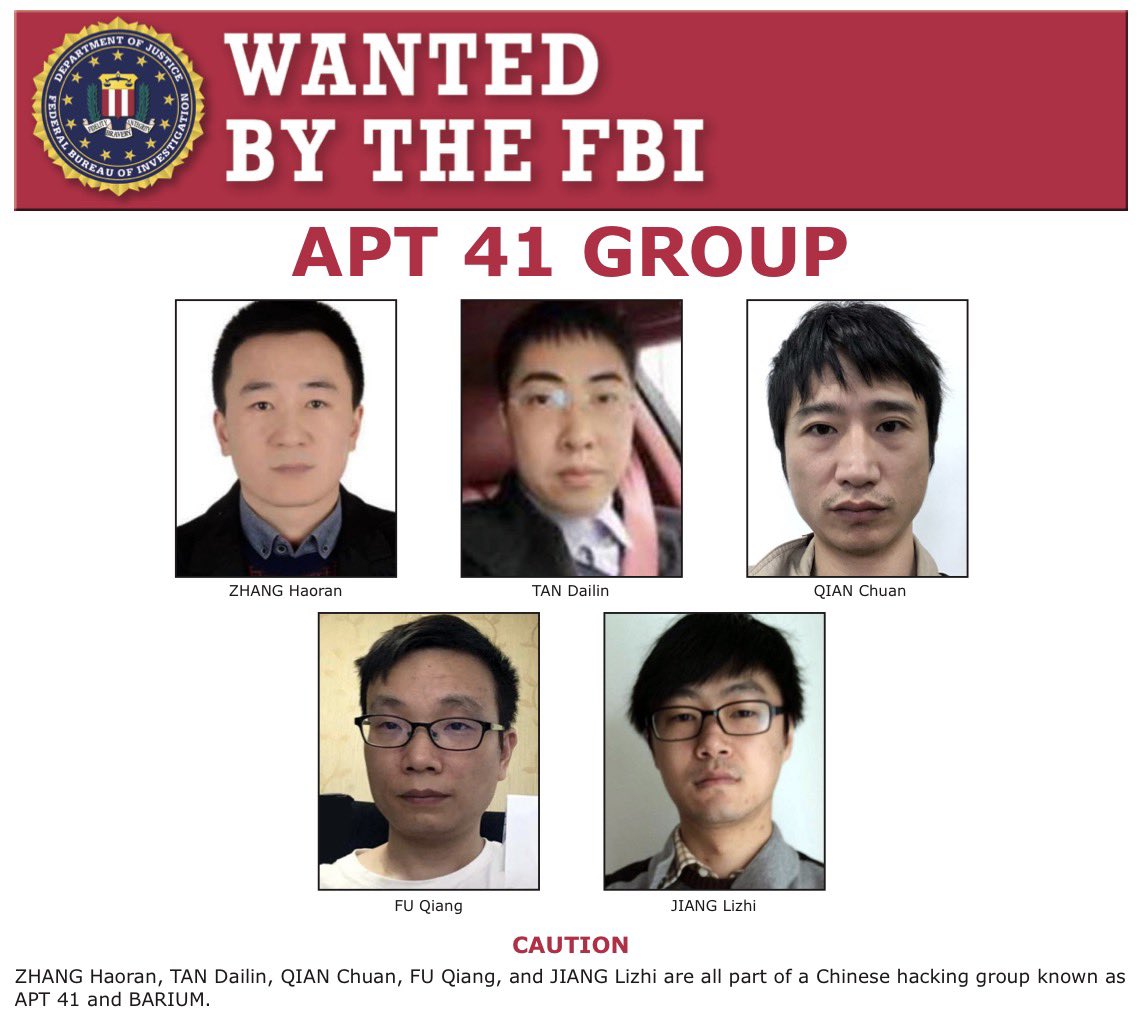
ومن أمثلة ذلك (APT33, APT29, APT38, APT41) هذه فرق اختراق لكل دولة من دول محور CRINK، نتتبع وندرس تقنياتها وتكتيكاتها واستراتيجياتها في الاختراق حتى نقلل فرص نجاحها
حتى تعرف مدى جاهزية السعودية لهذه الفرق اقرأ التحقيقات الرسمية الصادرة عن جهات الاستخبارات السيبرانية الموثوقة وليس لعب العيال في الدارك ويب الذين يدعون بكل سهولة تسريب البيانات دون مصدر يؤكد. فحسب مؤشر GCI للأمن السيبراني العالمي؛ في عام ٢٠١٤ لم تكن السعودية ضمن أفضل ٣٠ دولة وفي عام ٢٠١٩ أصبحت الثالثة عشرة عالميا وفي عام ٢٠٢٠ الثانية عالميا ومن المجموعة الأولى في عام ٢٠٢٤
والسبب هو أن هناك عقول لشبابنا تحترق من أجل تأمين البنية التحتية ودراسة التهديدات الصادرة عن محور CRINK والامتثال لأمور أخرى
وفي سياق محتواي، فإن ذكري لاختراقات إيرانية وغيرها استهدفت السعودية سابقا لا يعني أننا متخلفون، بل إن هذا جزء من دراسة تهديداتهم للحد من فرص اختراقهم مرة أخرى
وهذه وقفة شكر للدولة ولكل ممارس وممارسة وطالب وطالبة في هذا العلم على جهودكم؛ لأنه محزن أن أرى من يقلل من مجهودات تشيب الرأس من كثرة التفكير والدراسة لهدف تأمين البلد