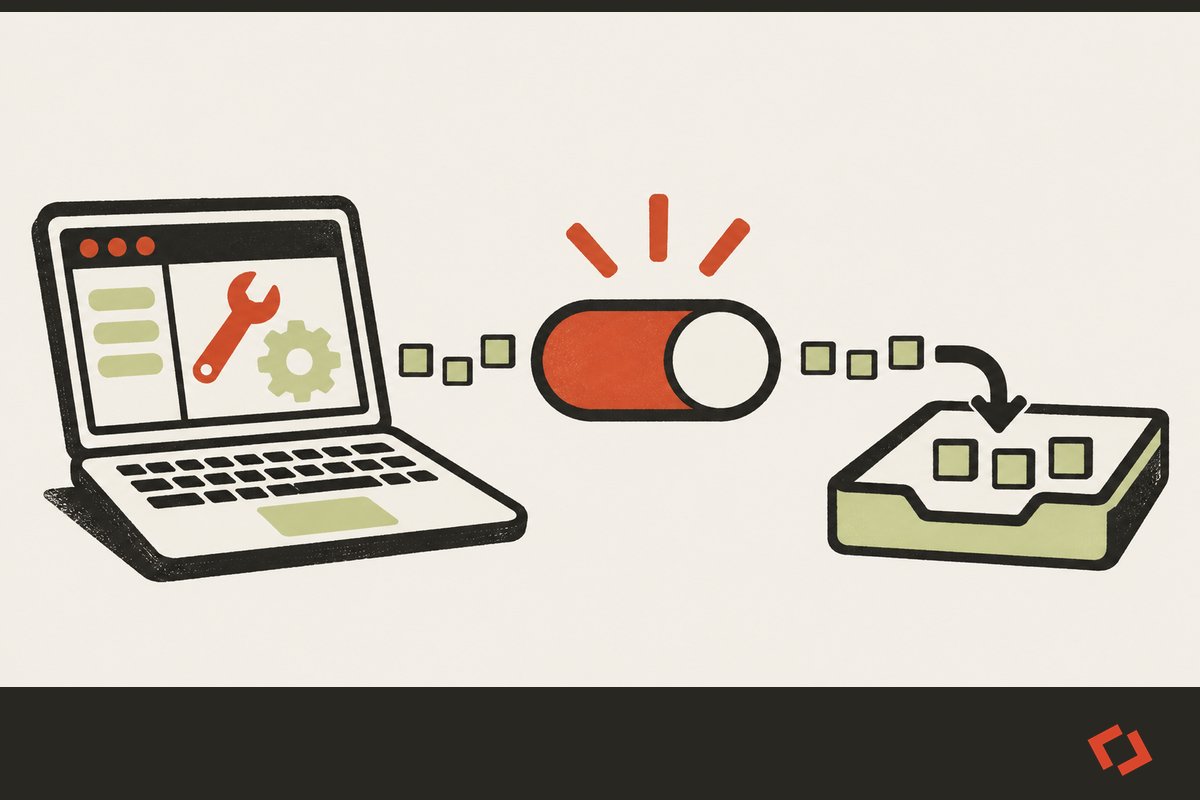
في تجربة الباحث على جهاز افتراضي، وُضع التقرير في طابور الرفع عند تفعيل البيانات التشخيصية الاختيارية. الميزة لم تكن مفعّلة افتراضياً في صورة التثبيت التي فحصها، فلا دليل على أنها تعمل في كل أجهزة Windows.
المصدر:
https://t.co/S3r48PlRNp
باحث تتبّع مكوّناً في Windows 11 يسجّل رصد أدوات برمجية، بينها Codex وClaude، ضمن تقرير تشخيصي.
التقرير الذي فحصه يحدّد الأدوات المرصودة، لا نصوص الأوامر أو الشيفرة. حتى هذه المعلومة تستحق الانتباه عند ضبط الخصوصية.
هذه نتائج Haddy Alchaer على 250 مهمة محاكاة في Push-T، وليست تجربة على روبوت فعلي. الأهداف الوسيطة في المقارنة جاءت من عرض خبير؛ وفي الاختبار الأصعب انخفض نجاح المخطط المعتمد على الذاكرة إلى 45%.
https://t.co/r0kJiaSuBR
في تجربة على نموذج العالم LeWM، تقسيم مهمة دفع قطعة إلى أهداف وسيطة رفع النجاح من 22% إلى 80%. استبدال التنبؤ بمحاكاة فيزيائية دقيقة رفعه إلى 42% فقط.
الفرق هنا في التخطيط، لا في تحسين النموذج وحده.
بطاقة النموذج تطلب 500GB VRAM على الأقل لتشغيل نسخة NVFP4. لمستخدم بجهاز عادي، تجربة API أكثر واقعية من تنزيل الأوزان. يدعم النص والصور، وتوجد تعليمات تشغيل عبر vLLM وSGLang.
https://t.co/o0ccXUd7AG
أصبحت أوزان Inkling 2 Small متاحة تحت Apache 2.0 بعد أسبوع من إطلاقه مغلقا. النموذج يحتوي على 594 مليار معامل، لكن 17 مليارا فقط نشطة لكل توكن. هذه الأرقام وحدها لا تعني أنه مناسب للتشغيل المحلي.
يتوفر تدريجيا في VS Code وCopilot CLI وأدوات أخرى، وتسعيره حسب الاستهلاك. اختبار عملي بسيط: نفذ المهمة نفسها على نموذجين، ثم قارن نجاح الاختبارات والوقت والتكلفة.
https://t.co/eC3qhJ5DLT
وصل Gemini 4 Hydrogen إلى GitHub Copilot للمهام البرمجية متعددة الخطوات. عند مقارنة نماذج الوكلاء، لا يكفيني زمن الرد وحده؛ الأهم زمن إنجاز المهمة، وعدد محاولات التصحيح، والنتيجة النهائية.
الإصدار يشمل libllama وggml مع ترقيم SemVer: التغييرات الكاسرة للإصدارات الرئيسية، والإضافات المتوافقة للفرعية. استقرار الواجهة لا يعني ضمان ثبات الأداء أو كل الإعدادات.
https://t.co/mrCNJG4ii6
بعد ثلاث سنوات ونصف من التطوير، وصل llama.cpp إلى الإصدار 1.0. الخبر ليس عن نموذج أسرع، وإنما عن استقرار واجهة البرمجة التي تعتمد عليها تطبيقات تشغيل النماذج محليا. وهذا أهم بكثير لمن يبني منتجا فعليا.
الفحص يميز بين أسرار Partner التي يبلغ عنها للمزود عند العثور عليها في مستودعات عامة، وأسرار User التي تنشئ تنبيهات. راجع تنبيهات المستودع ودوّر أي مفتاح مكشوف؛ اكتشافه لا يلغيه تلقائيا.
https://t.co/oLWSJzyN5V
مفتاح خدمة Cloudflare قد يتسرب في مستودع GitHub دون أن تلاحظه. GitHub أضاف كاشفا مخصصا لنوع cloudflare_access_service_token ضمن Secret scanning. تحديث صغير لكنه مفيد لمن يربط تطبيقاته بخدمات خارجية.
التصحيح في Git 2.56.1 مع تحديثات للفروع الأقدم. افحص نسخة Git على جهازك وداخل أدوات CI والحاويات؛ بعضها يحمل نسخة مستقلة. تجنب استنساخ مستودعات غير موثوقة بشكل recursive قبل التحديث.
https://t.co/d4dpIkinjH
مجرد استنساخ مستودع خبيث مع submodules قد يؤدي لتنفيذ كود على جهازك. مشروع Git أصلح 6 ثغرات، بينها CVE-2026-111760 التي تستغل مسارات طويلة لتغيير ملف .git أثناء الاستنساخ المتكرر.
الاقتراح المفيد: ضع بيانات المشروع في Manifest مستقل، واترك الاختبارات والصلاحيات لبيئة التشغيل. المهارة لا تمنح نفسها وصولا للأنظمة. مثال Proof Agent يراجع المخرجات بأدلة مستقلة.
https://t.co/kPbJxDMXTu
كتبت مهارة لوكيلك ثم اكتشفت أنك تحتاج إعادة كتابتها لوكيل آخر؟ GitHub نشرت دليلا عمليا لبناء Agent Skills قابلة لإعادة الاستخدام، تبدأ من ملف SKILL.md وتفصل تعليمات المهمة عن إعدادات المشروع.