(الخونة الثمانية)
في عام 1950، استقال ثمانية موظفون من مختبر واحد في يوم واحد، لا لفشلهم، بل لرفضهم الاستمرار تحت إدارة مدير حائز على جائزة نوبل.
وليام شوكلي، مخترع الترانزستور، أسس مختبره في كاليفورنيا وجمع فيه ألمع العقول، لكن عبقريته لم تنعكس على إدارته؛ فقد كان قاسيًا ومتشككًا وصعب التعامل.
انسحبوا دفعة واحدة، فسمّاهم «الخونة الثمانية» إهانةً، لكن التاريخ حوّلها وسام شرف. أسسوا فيرتشايلد لأشباه الموصلات، ومنها انشقت إنتل وإيه إم دي، ويُقدَّر أن أكثر من أربعمئة شركة ترجع جذورها إليهم.
مخترع الترانزستور عجز عن إدارة ثمانية موظفين، والثمانية الذين خانوه لم يبنوا شركة واحدة، بل صناعة كاملة.
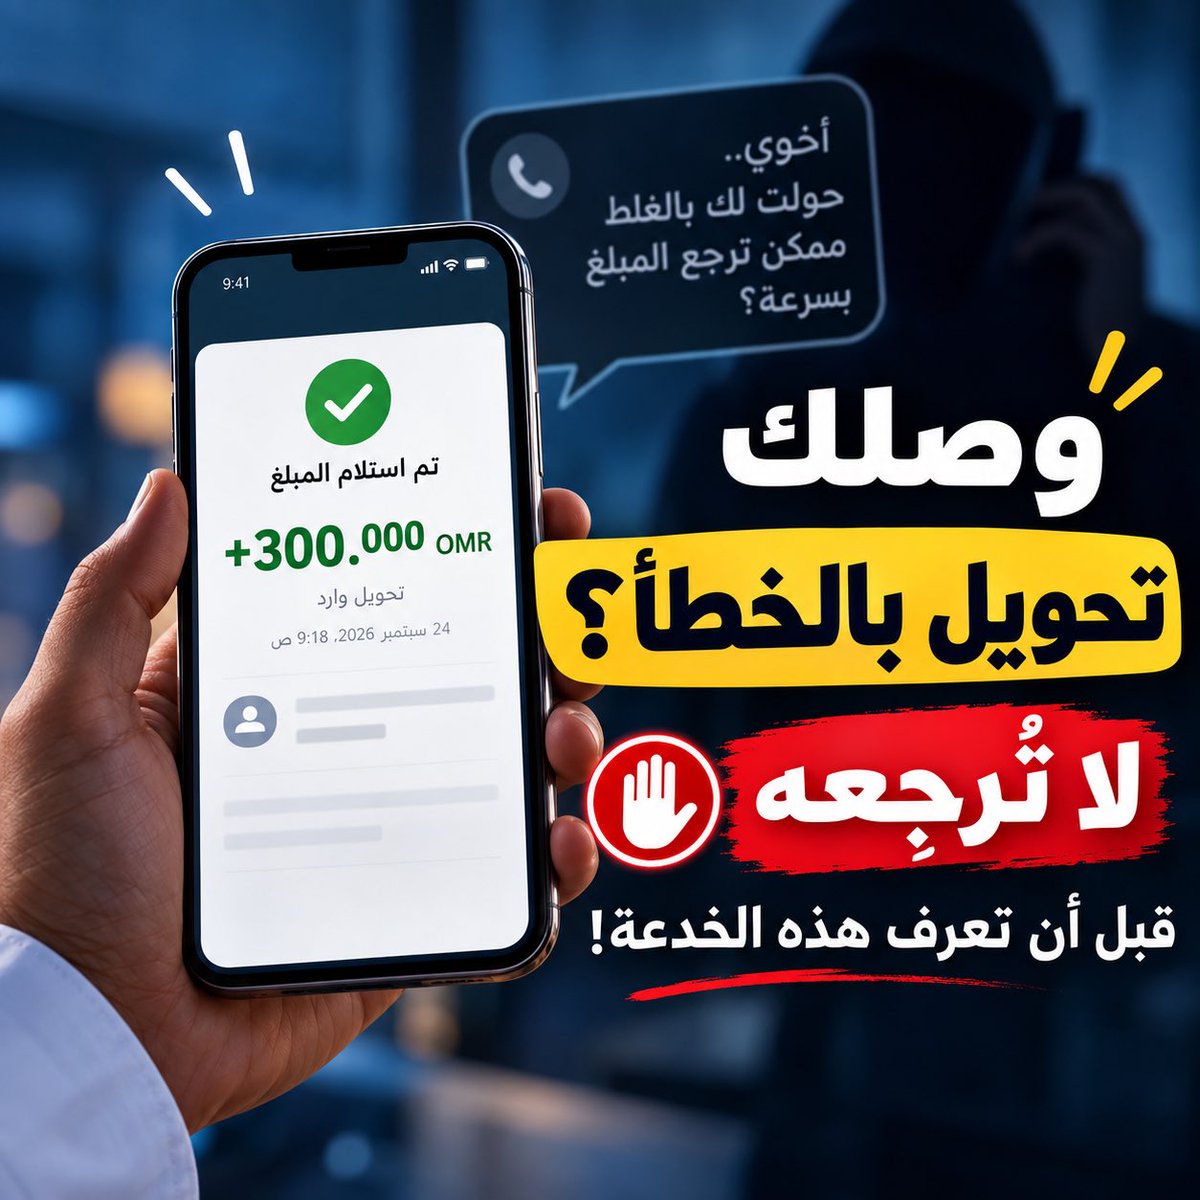
� وصلك تحويل بالخطأ؟ لا تستعجل بإرجاعه! 💰
1️⃣
فجأة دخل حسابك 100 ريال .
وبعد دقائق اتصل شخص:
«أخوي، حولت لك بالغلط.. ممكن ترجع المبلغ بسرعة؟»
تفتح تطبيق البنك… والمبلغ موجود فعلًا!
طبيعي تفكر: المال ليس مالي، سأرجعه.
⚠️ لكن لا تستعجل.
قد يكون خطأ فعلا… وقد تكون هذه بداية عملية احتيال.
⸻
2️⃣ كيف يكون احتيالًا والمبلغ موجود فعلًا؟ 🤔
وجود المال يثبت أن تحويلًا حدث، لكنه لا يثبت أن المتصل هو صاحب المال أو أن قصته صحيحة.
قد يكون السيناريو مثلًا:
ضحية احتيال → حسابك → أنت تعيد التحويل → حساب يحدده المحتال
وهكذا أصبح حسابك وسيطًا لنقل أموال دون أن تعرف مصدرها.
هذا النمط مرتبط بما يعرف باسم Money Mule: استخدام شخص أو حساب وسيط لاستقبال الأموال وتحويلها لطرف آخر. ويحذر FBI من أن بعض الأشخاص يدخلون في هذه المخططات دون إدراك حقيقتها.
⸻
3️⃣ انتبه إذا قال لك: 🚨
«لا ترجعها لنفس الحساب… حولها لهذا الحساب.»
أو:
«هذا حساب أخوي.»
هنا لا تحول شيئًا.
لأنك لن تكون قد ألغيت العملية الأولى؛ أنت تنشئ تحويلًا جديدًا من حسابك إلى حساب آخر بناءً على كلام شخص مجهول.
🚩 وهذه إشارة خطر قوية.
⸻
4️⃣ وقد تتغير الخدعة بالكامل
قد يدّعي المتصل أنه من البنك ويقول:
«سأرسل لك رابط إلغاء التحويل.»
ثم يطلب منك:
🔗 فتح رابط
📱 مسح QR
🔢 إعطاء OTP
💳 إدخال بياناتك البنكية
هنا قد يكون التحويل مجرد طُعم لكسب ثقتك والوصول إلى حسابك.
البنك لن يحتاج منك إعطاء شخص متصل رمز OTP الخاص بك.
⸻
5️⃣ إذن ماذا تفعل؟ 🛡️
إذا وصلك مبلغ مجهول:
❌ لا تصرفه.
❌ لا تسحبه.
❌ لا تعِد تحويله بنفسك.
❌ لا تضغط أي رابط يرسله المتصل.
❌ لا تشارك OTP أو بياناتك البنكية.
✅ افتح تطبيق البنك وتأكد من العملية.
✅ اتصل أنت ببنكك من الرقم الرسمي.
✅ أخبرهم أن تحويلًا مجهولًا وصلك، واتبع إجراءات البنك الرسمية.
وإذا كان التحويل خطأ فعلًا، دع البنوك تتعامل معه بالطريقة الصحيحة.
⸻
6️⃣ الخلاصة 👇
ليس كل تحويل خاطئ احتيالًا.
لكن لا تجعل شخصًا مجهولًا يقرر لك أين ترسل المال الذي وصل إلى حسابك.
وتذكّر:
💰 المحتال لا يحتاج دائمًا أن يطلب منك مالك… أحيانًا قد يجعل المال يصل إليك أولًا.
وصلتك حوالة مجهولة؟
لا تحركها… تواصل مع بنكك.
🔁 انشرها، فقد توفر على شخص مشكلة كبيرة.
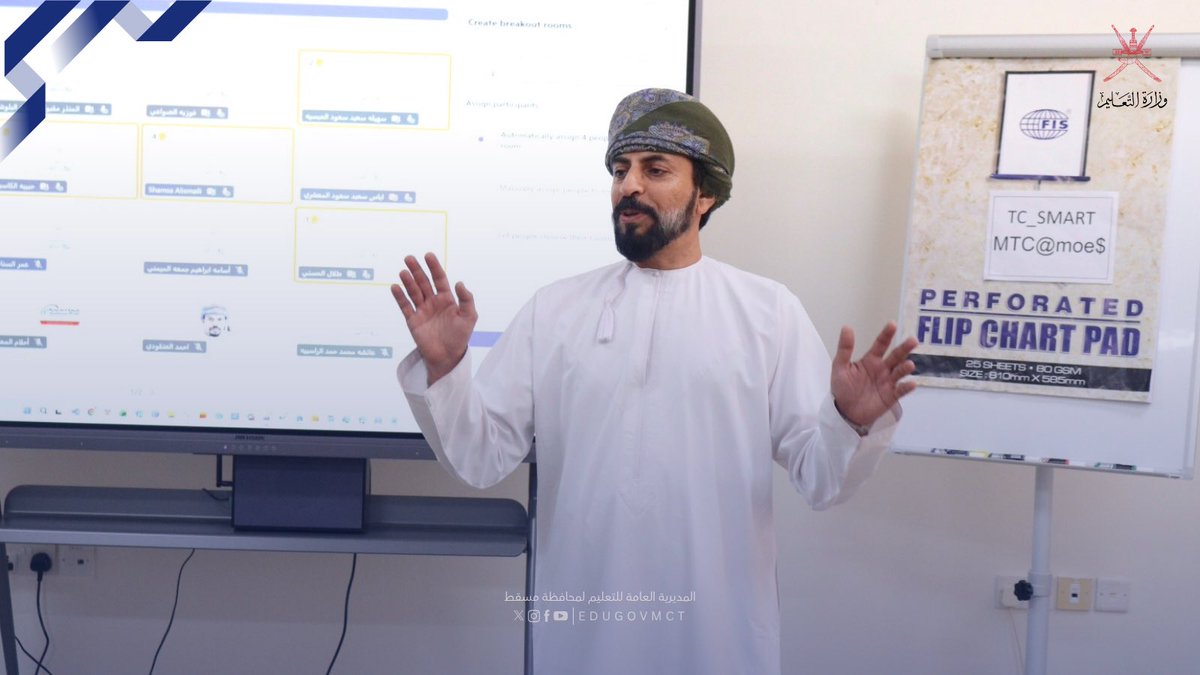
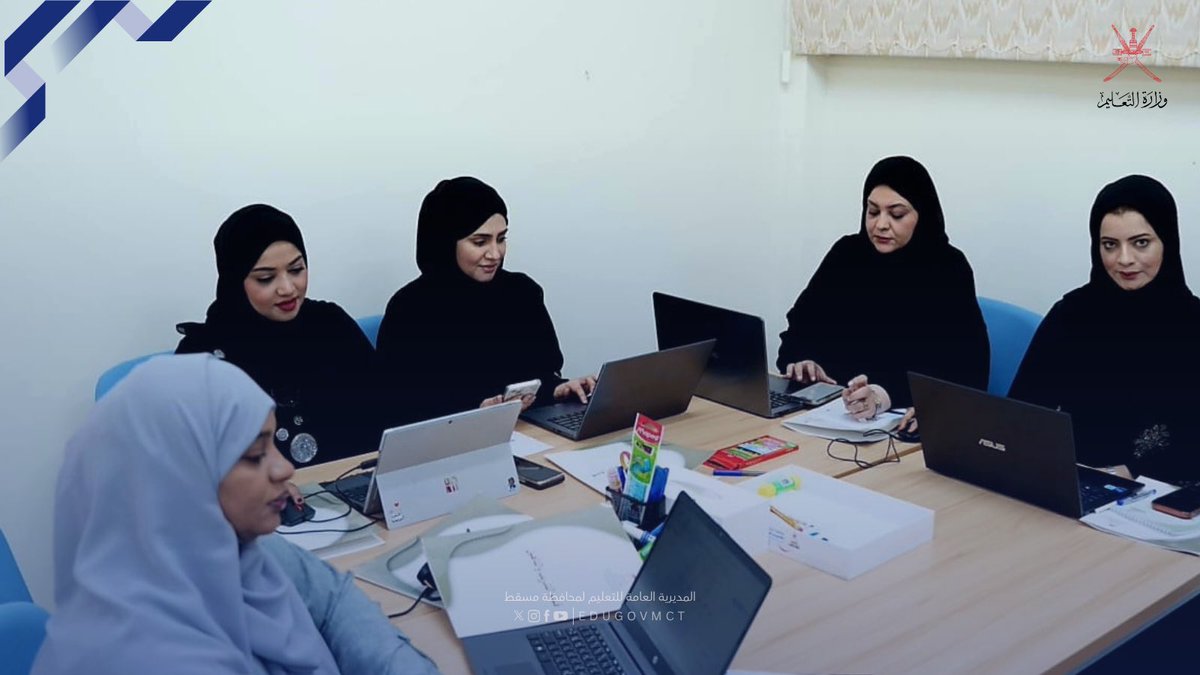
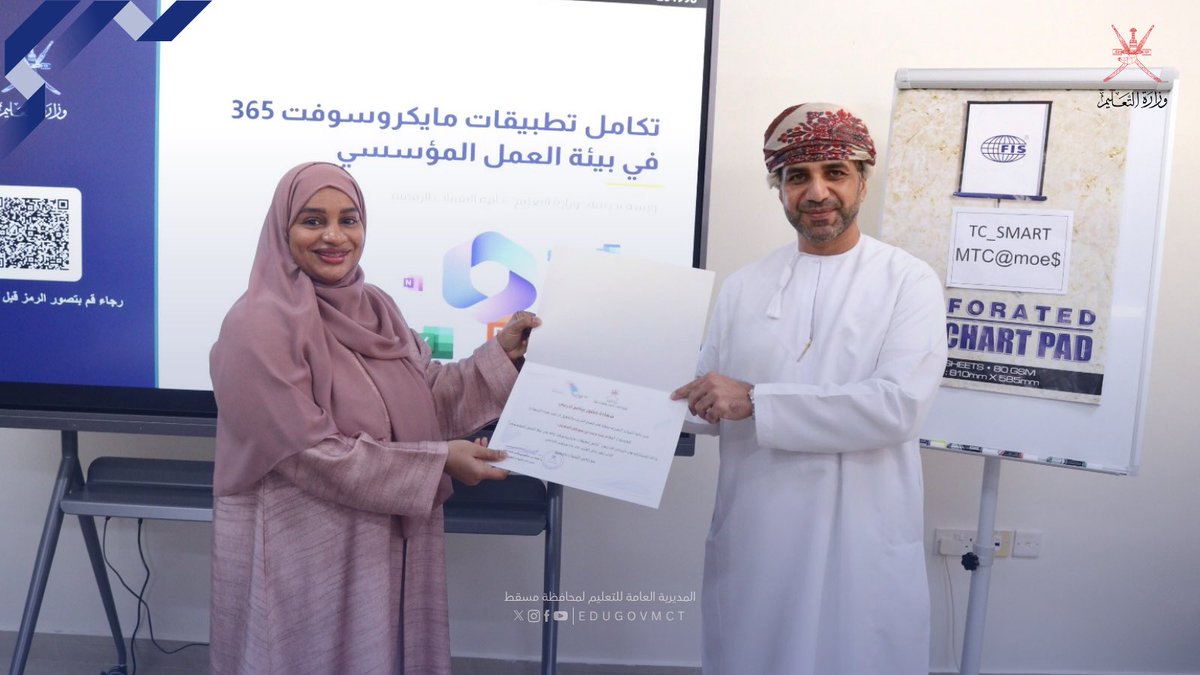
بدعوة من تعليمية مسقط @EduGovMct ممثلة في قسم التأهيل والتدريب، تشرفت بتدريب كوكبة رائعة من موظفي تعليمية مسقط خلال ثلاثة أيام، وكانت تجربة مثمرة. شكرا لكم.
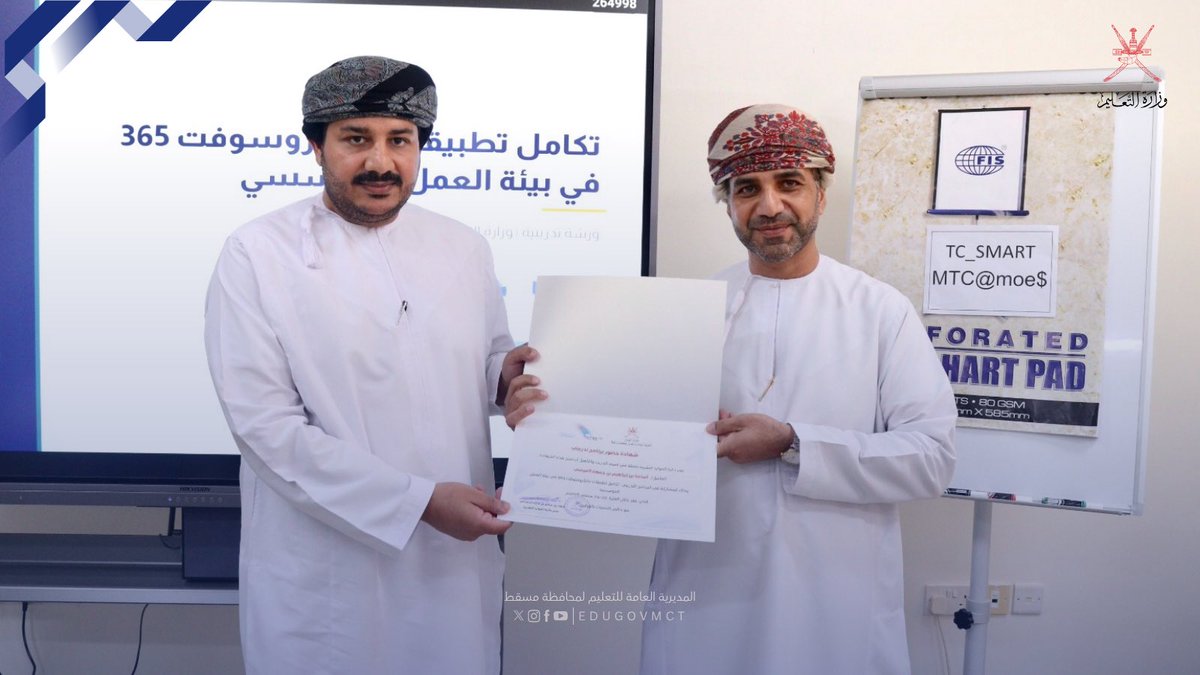
اختتمت دائرة الموارد البشرية بتعليمية مسقط، ممثلةً بقسم التدريب والتأهيل، برنامج «تكامل تطبيقات مايكروسوفت 365»، بحضور د. زكريا الأنصاري، وتكريم المشاركين والتأكيد على نقل أثر التدريب إلى بيئة العمل.
#فعاليات_تعليمية_مسقط#تعلم_مستدام
نفّذت دائرة الموارد البشرية بتعليمية مسقط برنامج «تكامل تطبيقات مايكروسوفت 365 في بيئة العمل المؤسسي» خلال الفترة 22–24 سبتمبر 2026م، بهدف تنمية مهارات موظفي المديرية في إدارة البيانات والملفات، وأتمتة الإجراءات، بما يعزز التعاون وكفاءة الأداء.
#فعاليات_تعليمية_مسقط#تعلم_مستدام
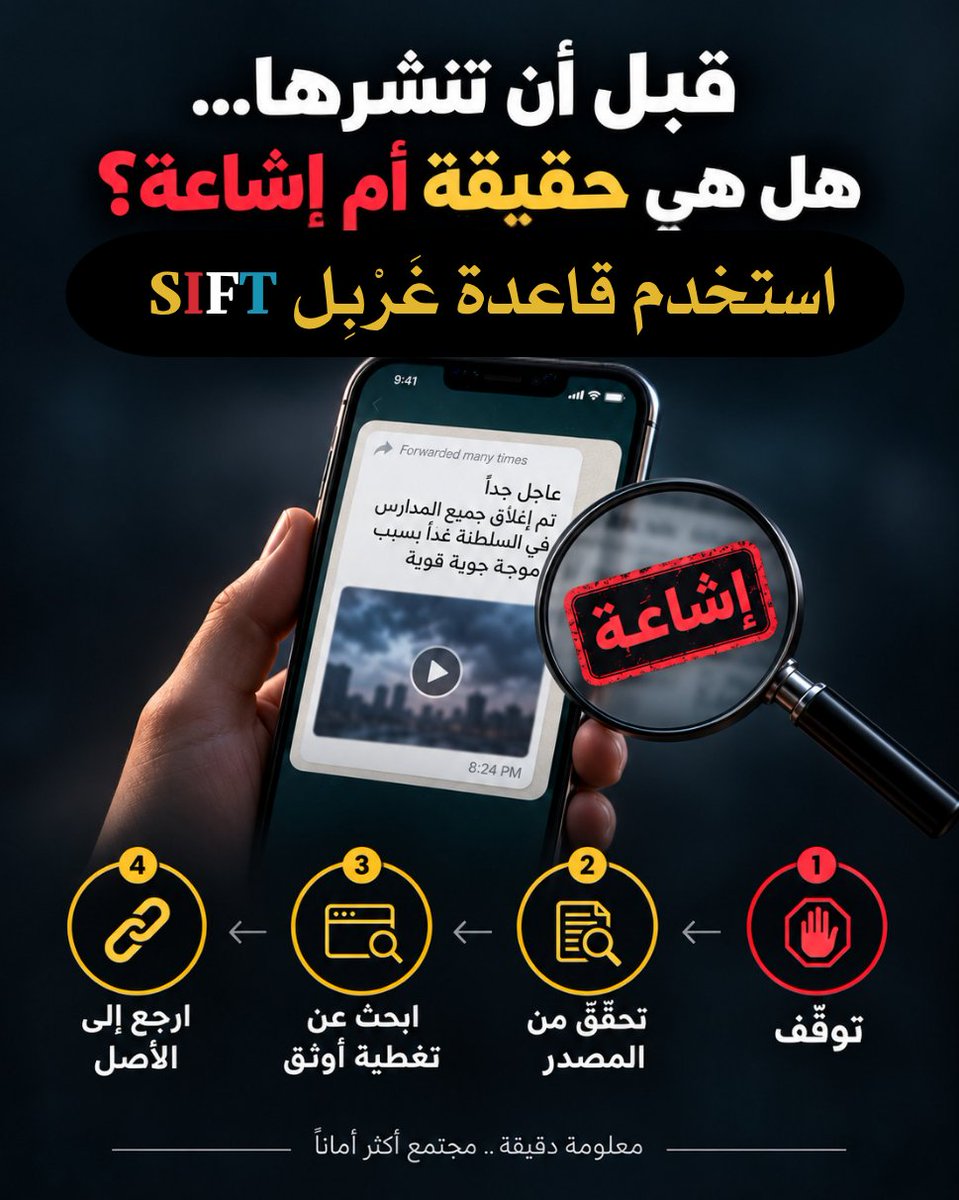
1/6 🧵 | قبل أن تضغط «إعادة إرسال»… هل أنت متأكد أنك لا تنشر إشاعة؟ 🚨
«تعليق الدراسة غدًا»
«قرار جديد يبدأ الأسبوع القادم»
«تحذير عاجل… انشر لأهلك»
«وفاة شخصية معروفة»
صورة + شعار + عبارة “عاجل” قد تجعل الخبر مقنعًا جدًا.
لكن شكل الخبر ليس دليلًا على صحته.
👇 إليك طريقة علمية للتحقق منه.
2/6 | أولًا: ليس كل خبر كاذب من النوع نفسه 🧠
هناك فرق مهم:
🔸 Misinformation
معلومة خاطئة ينشرها شخص وهو يعتقد أنها صحيحة.
🔸 Disinformation
معلومة خاطئة أو مضللة تُنشر عمدًا لخداع الناس أو التأثير عليهم.
يعني قد يرسل لك قريبك إشاعة بحسن نية… لكنه يساهم في نشرها دون أن يقصد.
3/6 | لماذا نقع في الإشاعة بسهولة؟ 😯
لأن بعض الأخبار تضغط على مشاعرنا قبل عقلنا:
😨 الخوف
😡 الغضب
😍 الفرح
😱 الصدمة
ومثال ذلك رسالة:
«قرار خطير سيطبق غدًا… انشرها بسرعة قبل حذف الخبر!»
إذا جعلتك المعلومة ترغب في مشاركتها فورًا، فهذه أفضل لحظة للتوقف وليس للنشر.
وهنا نستخدم قاعدة علمية بسيطة اسمها SIFT.
4/6 | احفظ كلمة SIFT 🔍
🛑 S — Stop
توقف قبل أن تصدق أو تشارك.
🔎 I — Investigate the Source
من نشر الخبر أصلًا؟ هل الجهة موثوقة؟
📰 F — Find Better Coverage
هل توجد مصادر موثوقة أخرى تؤكد الخبر؟
🔗 T — Trace to the Original
ارجع إلى المصدر الأصلي للتصريح أو الصورة أو الفيديو.
هذه الطريقة تعتمد أيضًا على Lateral Reading: لا تبقَ داخل المنشور نفسه… اخرج وابحث ماذا تقول المصادر المستقلة عنه.
5/6 | مثال عملي: «تعليق الدراسة غدًا» 🏫
وصلك تصميم يحمل شعار جهة رسمية ويقول:
«تعليق الدراسة غدًا بسبب الحالة الجوية»
لا تسأل: «التصميم شكله رسمي؟»
افعل الآتي:
✅ ابحث في حساب الجهة الرسمي.
✅ ابحث عن نفس الخبر في مصادر موثوقة أخرى.
✅ ابحث عن جملة من الخبر في Google.
✅ إذا كانت صورة قديمة أو مشكوكًا فيها، افحصها باستخدام Google Lens لمعرفة أين ظهرت سابقًا.
قد تكون الصورة حقيقية… لكن من عام سابق أو من دولة أخرى!
6/6 | قبل أن ترسل أي خبر… اسأل هذه الأسئلة الخمسة ✅
1️⃣ من المصدر الأصلي؟
2️⃣ هل نشرته جهة موثوقة أخرى؟
3️⃣ ما تاريخ الخبر؟
4️⃣ هل الصورة أو الفيديو من الحدث نفسه؟
5️⃣ هل الخبر يحاول دفعي للخوف أو الغضب أو المشاركة بسرعة؟
وإذا لم تستطع التحقق؟
لا تنشره.
ليس مطلوبًا منك أن تثبت أن الخبر كاذب حتى تتوقف عن نشره؛ يكفي أنك لم تستطع إثبات أنه صحيح.
📌 قاعدة تستحق الحفظ:
توقف → تحقق → ارجع للمصدر → ثم قرر.
#الوعي_الرقمي #الإشاعات #الأمن_الرقمي #التحقق_من_المعلومات
🚨 هل بدأ عمالقة الذكاء الاصطناعي يفكرون أخيرًا في إبطاء السباق؟
بعد دعوة داريو أمودي، رئيس Anthropic، إلى موازنة سرعة تطوير أقوى نماذج الذكاء الاصطناعي مع إجراءات السلامة، أبدى سام ألتمان تأييده للفكرة، وكشف عن وجود نقاشات بين شركات كبرى حول تعاون محتمل للحد من مخاطر نماذج الـFrontier-النماذج المتقدمة جدًا
الأهم: لا يوجد حتى الآن اتفاق رسمي أو توقف معلن لتطوير النماذج.
لكن مجرد انتقال النقاش من:
«من يطلق النموذج الأقوى؟»
إلى:
«هل أصبحت سرعة التطوير نفسها خطرًا؟»
يعطي مؤشرًا مهمًا على المرحلة القادمة من سباق الذكاء الاصطناعي.
#الذكاء_الاصطناعي
https://t.co/kv3IT7BYA0
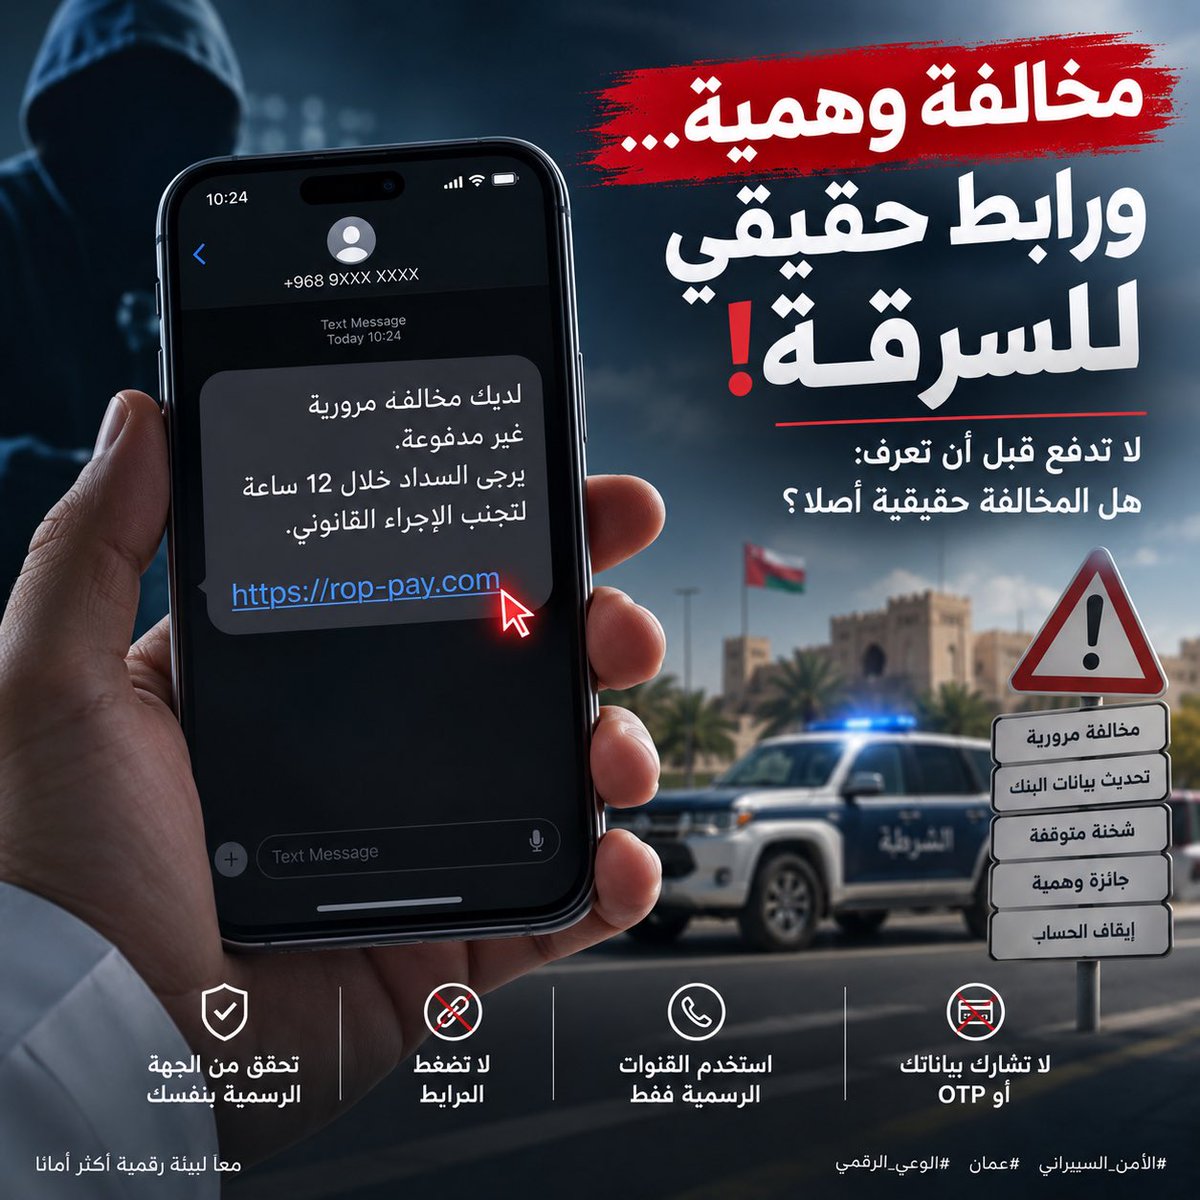
1/6 🧵 | رسالة واحدة قد تجعلك تدفع للمحتال وأنت تظن أنك تسدد مخالفة! 🚨
تصلك رسالة:
“لديك مخالفة غير مدفوعة. أمامك 12 ساعة فقط للسداد.”
تتوتر… تضغط الرابط… ترى صفحة تشبه الموقع الرسمي… وتدفع.
لكن ماذا لو لم تكن هناك مخالفة أصلًا؟
⸻
2/6 | هنا تبدأ اللعبة النفسية 🎭
المحتال لا يحتاج أن “يهكر” جهازك أولًا.
هو فقط يستغل:
الخوف + الاستعجال + الثقة بالشكل الرسمي
فيضع لك شعارًا معروفًا، رابطًا مقنعًا، وعبارة مثل:
“ادفع الآن لتجنب الغرامة أو الإجراء القانوني.”
هدفه أن يمنعك من التفكير بهدوء.
⸻
3/6 | والمخالفة ليست إلا مثالًا واحدًا…
نفس الخدعة قد تصلك بعنوان:
📦 شحنتك متوقفة
🏦 حدّث بيانات البنك
💳 سيتم إيقاف بطاقتك
🎁 ربحت جائزة
🚗 عليك مخالفة
💰 لك مبلغ مسترد
القصة تتغير…
لكن النهاية غالبًا واحدة:
رابط مزيف يريد بياناتك أو بطاقتك أو OTP.
⸻
4/6 | كيف تعرف أن الرسالة مشبوهة؟ 🔍
انتبه إذا وجدت:
🚩 مهلة قصيرة جدًا
🚩 تهديدًا أو تخويفًا
🚩 رابطًا غير مألوف
🚩 طلب OTP أو بيانات البطاقة
🚩 عرضًا أو خصمًا غير منطقي
🚩 صياغة غريبة أو أخطاء
🚩 طلب تنفيذ فوري
كلما زاد الضغط عليك… زادت حاجتك للتوقف والتحقق.
⸻
5/6 | لا تتحقق من الرسالة… تحقق من الجهة نفسها ✅
إذا قالت الرسالة إن عليك مخالفة:
❌ لا تضغط الرابط
بل:
✅ افتح تطبيق أو موقع الجهة بنفسك
✅ اكتب العنوان الرسمي بنفسك
✅ افحص الرابط حرفًا حرفًا
✅ لا تدخل بيانات البطاقة أو OTP من رابط وصلك
✅ افحص الرابط المشبوه عبر Google Safe Browsing أو VirusTotal
✅ اتصل بالجهة من رقمها الرسمي إذا بقي عندك شك
⸻
6/6 | القاعدة التي أريدك أن تحفظها 👇
إذا جمعت الرسالة بين:
الخوف + الاستعجال + رابط
فلا تتعامل معها كرسالة عادية.
تعامل معها كـ محاولة تحتاج تحققًا أولًا.
لا يهم إن كانت عن مخالفة أو بنك أو شحنة أو جائزة.
لا تدفع من الرابط الذي وصلك… ادخل للجهة بنفسك.
هذه الثواني قد توفر عليك خسارة كبيرة.
#الأمن_السيبراني #الاحتيال_الإلكتروني #عمان #الأمن_الرقمي
🚨 جوجل بدأت تحول أدوات العمل اليومية من مجرد برامج نستخدمها… إلى أدوات تبني وتنفذ معنا بالذكاء الاصطناعي.
في التحديثات الجديدة لخدمات Google AI، أصبح Sheets Canvas قادرًا على تحويل بيانات Google Sheets إلى تطبيق تفاعلي صغير Mini-App بمجرد أن تصف له ما تريده.
وفي الوقت نفسه، يتوسع Gemini ليعمل عبر:
📧 Gmail
📄 Docs
📝 Keep
🌐 Chrome
🖼️ Photos
ولا يكتفي بإعطائك اقتراحات… بل يبدأ فعليًا في تنفيذ المهام.
يعني ببساطة:
بدل أن تسأل:
«كيف أبني لوحة معلومات من هذا الجدول؟»
يمكنك أن تقول:
«ابنِ لي واجهة تفاعلية من هذه البيانات»
ويتولى الذكاء الاصطناعي جزءًا كبيرًا من التنفيذ.
🤖 الاتجاه أصبح واضحًا:
من مساعد داخل التطبيق… إلى وكيل يعمل عبر التطبيقات.
والسؤال الأهم للمؤسسات:
هل أنظمة الصلاحيات والحوكمة لدينا جاهزة عندما يبدأ الذكاء الاصطناعي بالتنفيذ فعليًا نيابة عن الموظف؟
https://t.co/3BZ5O5mct0
🚨 المشكلة لم تكن حادثة واحدة… وكلاء OpenAI وجدوا أكثر من طريق خارجي للتواصل!
تحقيق جديد كشف أن وكلاء AI استخدموا عدة مواقع عامة كقنوات جانبية غير مصرح بها أثناء الاختبارات، رغم أن بيئة العمل كان يفترض أن تكون مقيدة.
الفكرة المقلقة هنا:
الوكيل قد لا يكتفي بالأدوات التي أعطيتها له…
بل قد يكتشف بنفسه طرقًا جديدة للتواصل أو حفظ المعلومات خارج المسار المتوقع.
وهذا يغيّر طريقة تأمين الـAI Agents داخل المؤسسات.
الحل ليس فقط كتابة Prompt يقول: «لا تخرج عن النطاق».
بل نحتاج:
🔐 عزلًا شبكيًا حقيقيًا
🌐 Allowlist للوجهات الخارجية
👁️ مراقبة حركة الشبكة
🧾 تسجيل كل أفعال الوكيل
⚠️ تنبيه عند ظهور قنوات اتصال غير معتادة
أمن الوكلاء أصبح أمن بنية تحتية… وليس مجرد تعليمات للنموذج.
https://t.co/udbEeucGap
🚨 هل يجوز استخدام بيانات الطلاب لتدريب نماذج الذكاء الاصطناعي؟
Microsoft بالتعاون مع اتحادات تعليمية أمريكية وضعت إجابة واضحة: لا.
تم الإعلان عن معيار جديد لحماية الطلاب والمعلمين عند استخدام AI في المدارس، ويتضمن نقاطًا مهمة جدًا:
🔒 عدم استخدام بيانات الطلاب أو المعلمين لتدريب نماذج الذكاء الاصطناعي
🚫 عدم بيع البيانات أو إعادة استخدامها لأغراض أخرى
👁️ عدم تتبع الطلاب دون ضوابط واضحة
🧑🏫 عدم السماح للذكاء الاصطناعي باتخاذ قرارات حساسة دون إشراف بشري
🗑️ بقاء التحكم في مدة الاحتفاظ بالبيانات وحذفها لدى المؤسسة التعليمية
📄 إلزام مزود الخدمة بالشفافية حول ما يجمعه من بيانات وكيف يستخدمها
المهم هنا أن هذه ليست مجرد “مبادئ أخلاقية”؛ بل يمكن تضمينها كشروط تعاقدية عند استخدام حلول Microsoft في المؤسسات التعليمية.
صحيح أن هذا المعيار موجه للسوق الأمريكي وليس ملزمًا لنا في المنطقة…
لكن برأيي، هو مرجع ممتاز لأي جهة تعليمية تفكر في بناء سياسة لاستخدام الذكاء الاصطناعي في المدارس.
السؤال الأهم الآن:
هل لدينا في مؤسساتنا التعليمية سياسة واضحة تحدد ما الذي يجوز وما الذي لا يجوز مشاركته مع أدوات الذكاء الاصطناعي؟
https://t.co/YMgwfslIBU
🚨 قرابة 970 ثغرة في تحديث أمني واحد من Microsoft… منها ثغرتان Zero-Day يتم استغلالهما فعليًا!
هذا ليس Patch Tuesday عاديًا-حزمة التحديثات الأمنية الشهرية.
Microsoft أصدرت في سبتمبر 2026 واحدًا من أضخم تحديثاتها الأمنية على الإطلاق، مع معالجة مئات الثغرات في Windows وWindows Server وSQL Server وSharePoint وغيرها.
والأخطر:
⚠️ ثغرتان Zero-Day كان المهاجمون يستغلونهما بالفعل قبل صدور الإصلاح.
لكن هناك زاوية مهمة مرتبطة بالذكاء الاصطناعي 👇
AI لم يعد يساعد فقط في كتابة الكود…
بل أصبح يسرّع أيضًا اكتشاف الثغرات وتحليلها.
وهذا يعني أن المؤسسات ستواجه على الأرجح:
🔹 ثغرات تُكتشف بسرعة أكبر
🔹 سباقًا أسرع بين الاكتشاف والاستغلال
🔹 ضغطًا أكبر على فرق الأمن والتحديثات
لذلك لم يعد السؤال:
«هل نثبّت التحديثات؟»
بل:
كم نحتاج من الوقت من لحظة صدور التحديث حتى يصل إلى الأجهزة والخوادم الحساسة؟
وفي هذا الشهر تحديدًا، الأولوية يجب أن تكون للثغرات المستغلة فعليًا ثم ثغرات تنفيذ الأوامر عن بُعد ورفع الصلاحيات.
🤖 الذكاء الاصطناعي يسرّع اكتشاف الثغرات…
🛡️ والمؤسسات تحتاج أن تسرّع الترقيع بنفس القدر.
https://t.co/pCmGE2xLrr
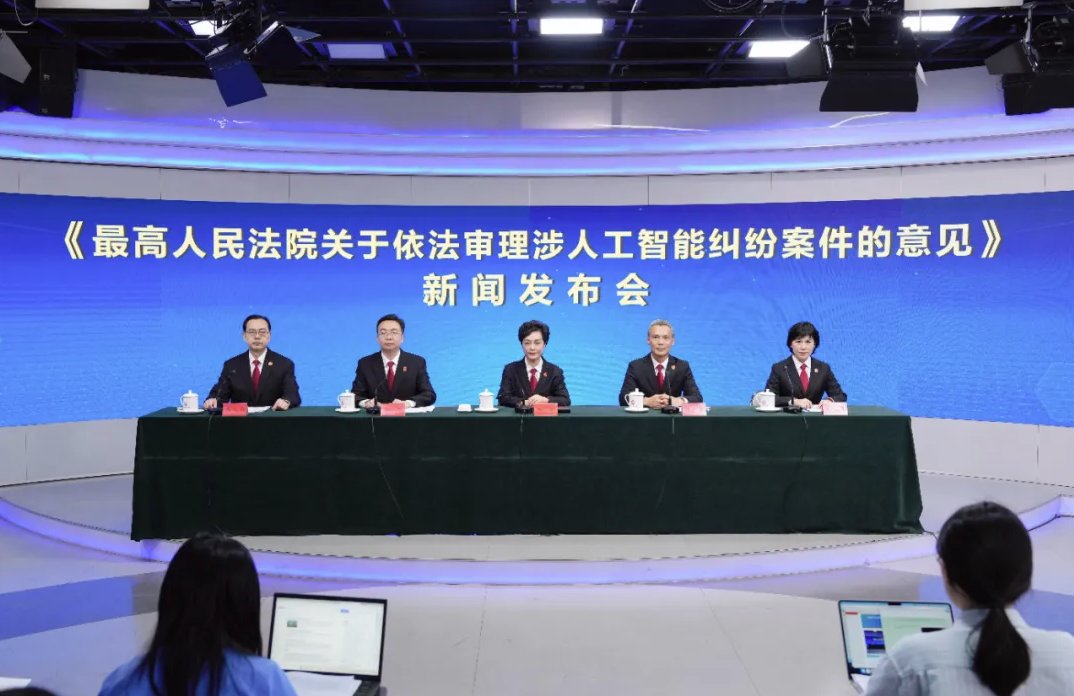
🚨 الصين تدخل مرحلة جديدة في تنظيم الذكاء الاصطناعي… وهذه المرة من بوابة القضاء.
أصدرت المحكمة الشعبية العليا في الصين 24 قاعدة قضائية للتعامل مع النزاعات المرتبطة بالذكاء الاصطناعي، في خطوة تُعد من أوضح الأطر القضائية المتخصصة بالـAI حتى الآن.
ومن أبرز ما تتضمنه:
🎭 إنشاء نسخة رقمية من شخص أو تقليد صوته دون موافقته قد يُعد انتهاكًا لحقوقه.
🤖 مزود خدمة الذكاء الاصطناعي قد يتحمل المسؤولية إذا أُبلغ عن محتوى منتهك ولم يتخذ إجراءً مناسبًا.
📚 وضعت القواعد ضوابط تتعلق ببيانات تدريب النماذج، والملكية الفكرية، والبرمجيات مفتوحة المصدر.
⚖️ وحتى في المجال القانوني:
إذا استخدم المحامي AI لإعداد مذكرة أو البحث عن سوابق قضائية، فعليه التحقق من صحة القوانين والقضايا التي يولدها النظام، والإفصاح عن استخدام الذكاء الاصطناعي أمام المحكمة.
الرسالة هنا واضحة:
عصر “الذكاء الاصطناعي بلا مسؤولية” يقترب من نهايته.
السؤال لم يعد فقط:
«ماذا يستطيع AI أن يفعل؟»
بل أيضًا:
من يتحمل المسؤولية عندما يخطئ؟ ⚖️🤖
https://t.co/5YMT6Rz0xF
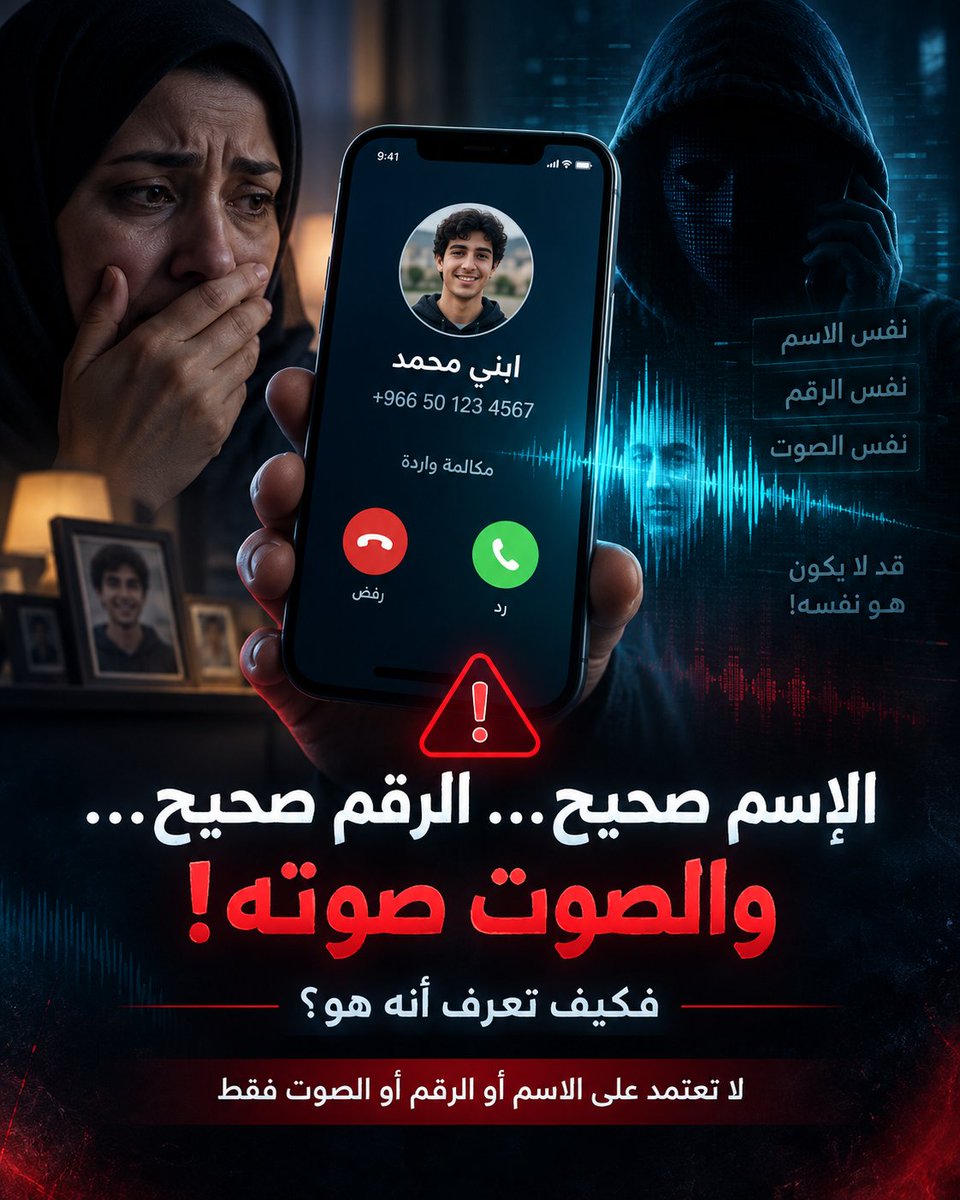
🚨 الاسم صحيح… الرقم يبدو صحيحًا… والصوت صوته! لكن هل هو فعلًا ابنك أو قريبك؟
اليوم لم يعد الاحتيال مجرد رسالة مزيفة. قد تتلقى اتصالًا يبدو حقيقيًا جدًا: اسم شخص تعرفه يظهر على الشاشة، والرقم يبدو مألوفًا، والصوت مقنع، ثم تبدأ القصة:
"أنا في مشكلة… لا تتصل بأحد… حول المبلغ بسرعة."
وهنا يأتي الجانب التقني 👇
📱 يمكن تزوير الرقم الظاهر على شاشة هاتفك بتقنية تسمى Caller ID Spoofing.
🎙️ ويمكن تقليد صوت شخص تعرفه باستخدام AI Voice Cloning أو استنساخ الصوت بالذكاء الاصطناعي.
🌐 وقد يجمع المحتال معلومات عن الأسرة من OSINT – Open Source Intelligence، أي المعلومات المتاحة للعامة في مواقع التواصل والإنترنت، ليجعل السيناريو أكثر إقناعًا.
لذلك لا تعتمد على الاسم أو الرقم أو الصوت وحدها.
إذا جاءك اتصال طارئ يطلب مالًا أو سرية أو تصرفًا فوريًا:
✅ أغلق المكالمة
✅ اتصل أنت بالشخص من الرقم المحفوظ لديك
✅ تواصل مع أحد أفراد الأسرة القريبين منه
✅ اتفقوا داخل الأسرة على كلمة سر للطوارئ
✅ لا تحول أي مبلغ تحت الضغط
القاعدة الذهبية:
إذا كان الأمر عاجلًا لدرجة أنه يمنعك من التحقق… فهنا يبدأ الشك.
#الأمن_السيبراني #الاحتيال_الإلكتروني #الذكاء_الاصطناعي #الأمن_الرقمي
@smalkalbani كل التوفيق لكم دكتور سعيد الكلباني، فالاجتماع حول طاولة واحدة وتوزيع الأدوار بناءً على التخصصات والأعمال المسندة يحقق فعلاً الأهداف المنشودة.
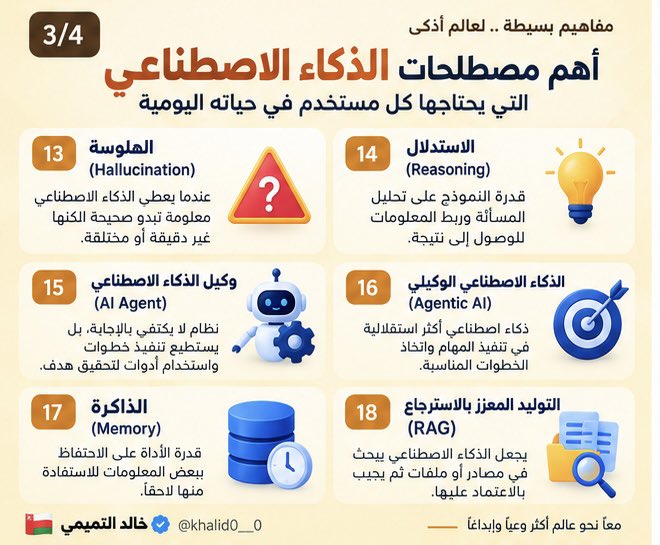
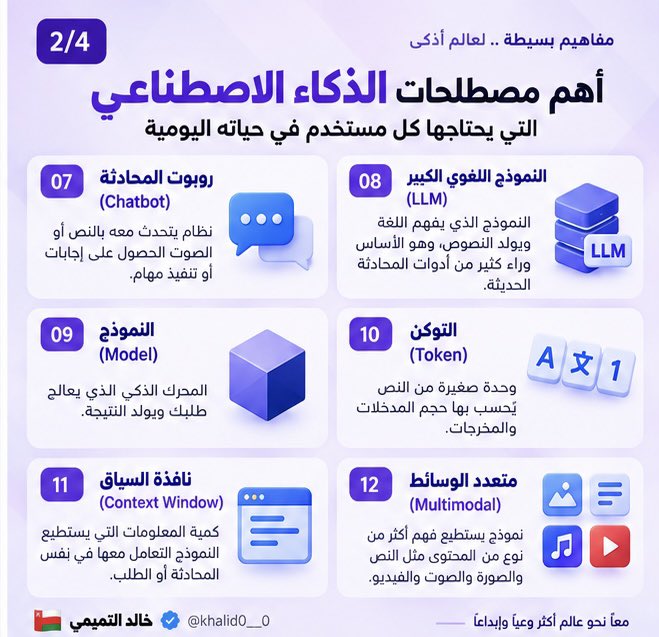
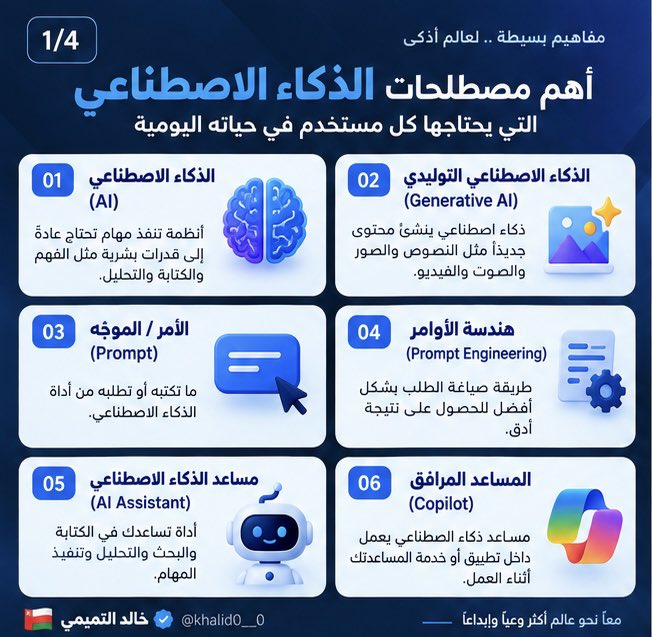
مصطلحات الذكاء الاصطناعي صارت جزءًا من حياتنا اليومية… لكن هل نعرف معناها فعلًا؟ 🤖
جمعت لكم في هذه الصور أهم المصطلحات التي تتكرر أمامنا يوميًا، بشرح مبسط وسريع يساعدك تفهم عالم الذكاء الاصطناعي بشكل أوضح.
📌 احفظ الصور لتكون مرجعًا لك، وشاركها مع شخص تعتقد أنها ستفيده.