From the factory floor to clean code.
I'm Alvin, a Software Engineering student graduating in August 2026. I spend my days working in manufacturing and my nights building the future of backend development.
Here is the journey I'm documenting: 👇
The China state-aligned threat actor Storm-0940 used the agentic AI penetration testing framework ARTEX to automate attacks targeting hundreds of organizations globally across a broad range of industries. Microsoft Threat Intelligence assesses that Storm-0940 was responsible for the recently disclosed ConnectWise supply chain compromise of a multitenant application. https://t.co/VXovj0jI90
Our investigation found that Storm-0940's use of ARTEX accelerated the speed of compromised application abuse to authenticate to target environments through applications that had already been granted access, allowing the threat actor to operate without requiring an interactive user sign-in. AI-accelerated follow-on activity included reconnaissance, application credential changes, and attempts to modify privileges that could enable expanded or persistent access.
Read our blog for a detailed analysis and indicators of compromise (IOCs), along with Microsoft Defender detections, protection recommendations, and guidance on investigating service principal sign-ins and unexpected application credential or privilege changes.
💡La ciberseguridad en infraestructura no es un proyecto que se termina; es visibilidad y mantenimiento constante. Si no sabes qué dependencias o versiones están activas en tu red, no puedes protegerlas.
🛡️ ¿Cómo nos protegemos en la práctica?
1️⃣ Inventario real: Mapear exactamente qué versiones corren en producción y contenedores.
2️⃣ Automatización: Usar pipelines CI/CD para aplicar parches sin demoras.
3️⃣ Hardening: Principio de mínimo privilegio (nunca correr PHP como root).
⚙️ Evolución del riesgo:
Ya no hablamos solo de errores al programar una aplicación. Muchas fallas recientes afectan directamente el runtime o CGI. Cuando el propio motor es el vulnerable, los controles de seguridad comunes a nivel de código ya no son suficientes.
⚠️ El peligro de la deuda técnica
El riesgo no termina cunado se lanza el parche oficial. El dolor de cabeza es lo que pasa después: miles de servidores con versiones obsoletas que nunca se actualizan, quedando como blancos fáciles para escaneos automatizados.
📊 ¿Por qué el alcance es tan masivo?
PHP impulsa la mayoría de la web por plataformas como Wordpress, Laravel o desarrollos a medida. Si se descubre una falla critica a nivel de interprete, el riesgo no solo afecta a un par de sitios, si no que escala a mellones de servidores.
🧵 ¿Sabías que cerca del 80% de los sitios web corren sobre PHP?
Es por esto que cuando se descubre una vulnerabilidad critica, el impacto es inmediato. Pero el verdadero problema no es el fallo en sí. Si no la cantidad de servidores con años sin parchar. 🧵🧵👇
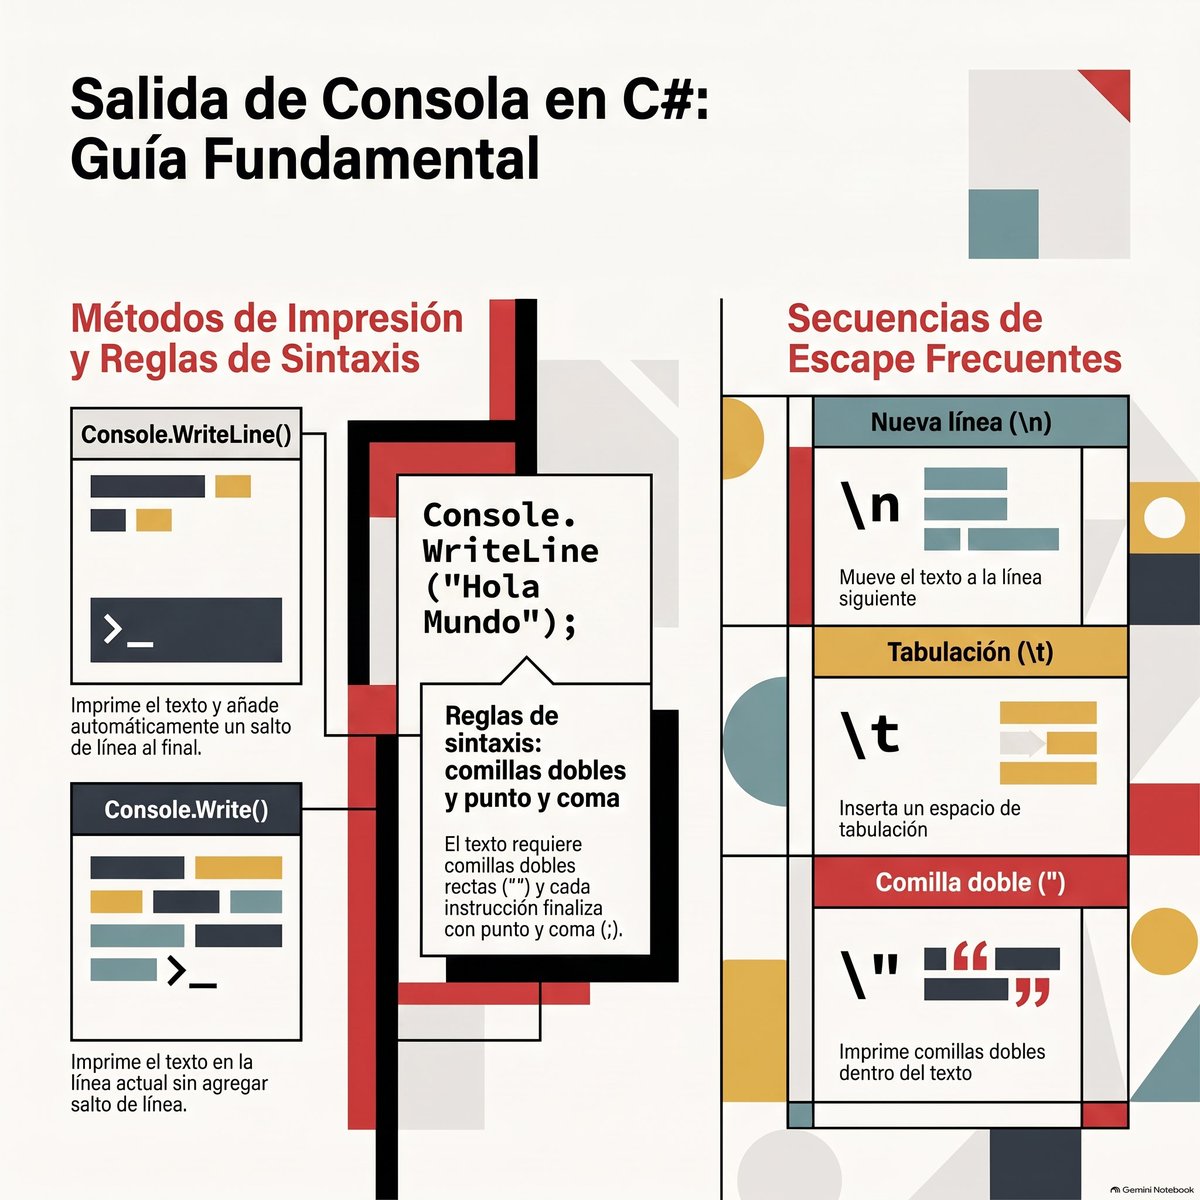
Uno de los primeros errores que tuve cuando comencé a aprender C# fue:
1️⃣Olvidar el punto y coma ;
2️⃣ Luego olvidaba usar comillas dobles y usaba sencillas ' '.
3️⃣En ocasiones usaba la barra equivocada \.
Se me dificulto mucho al principio, pero era cuestión de practica.
BREAKING: Hackers steal personal data of thousands of children after a UK company was breached using the password “Password1" — which had remained unchanged for 12 years.