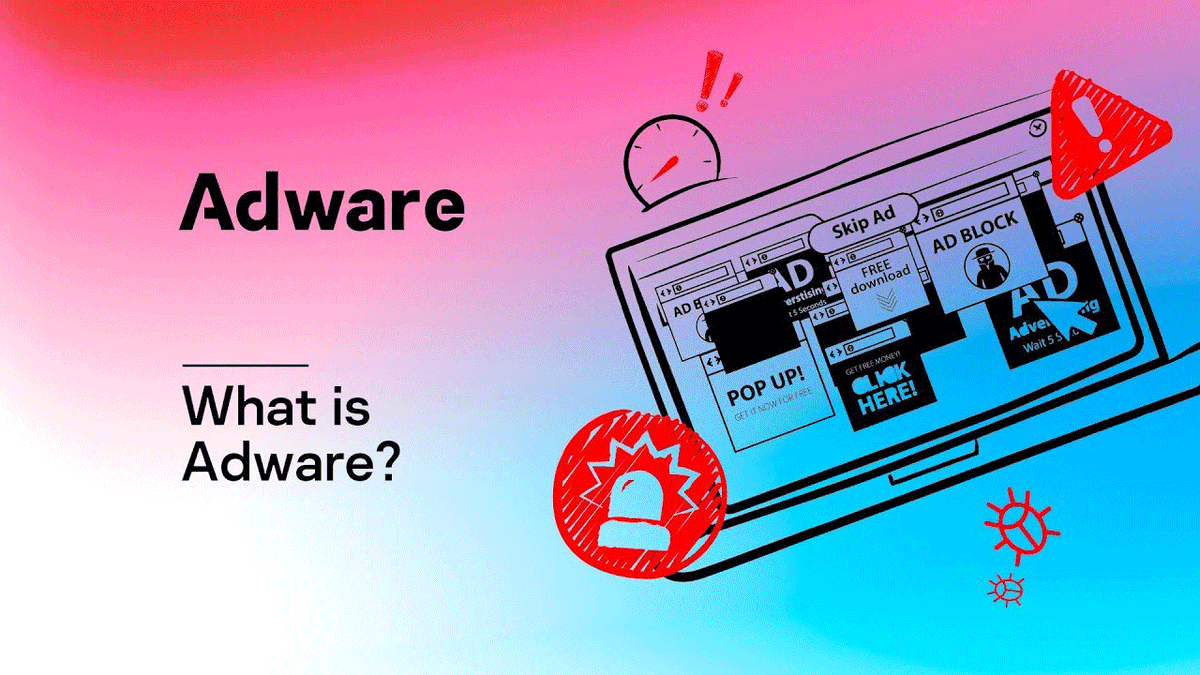
Adwareها برای بمباران کاربران با تبلیغات، بنرها و پاپآپها طراحی شده است. مشکلات مربوط به ابزارهای تبلیغاتی مزاحم معمولاً در رایانهها اتفاق میافتند، اما اما غیرمعمول نیست که برنامههای تبلیغاتی به دستگاههای تلفن همراه راه پیدا کنند.
https://t.co/UzW72iBy95
اخیرا یک آسیبپذیری با نام مستعار Log4Shell بر روی یکی از کتابخانههای جاوا به نام Java Logging Library (log4j) کشف شده که در صورت Log کردن یک رشته از کاراکترهای خاص میتواند منجر به Remote Code Execution (RCE) گردد.
#امنیتی#خبر#هک
اگه از سرور vCenter نسخه 6.7 و 7 در شبکهتون استفاده میکنین در معرض خطر جدی هستین.
❌❌❌ برای جلوگیری از بهرهبرداری نامناسب، حتما سرورهای VCenter خود را به نسخههای بدون مشکل ارتقا دهید.
برای اطلاعات تکمیلی و روشهای موقتی رفع این آسیبپذیری ما را فالو کنید.
#خبر#امنیت
آسیبپذیری بسیار خطرناک در VMware vCenter با شناسه CVE-2021-22005 که امتیاز CVSS 9.8 را به خود اختصاص داده است.
❌❌❌ مهاجم میتونه تنها با دسترسی به شبکه و پورت 443، با بارگذاری یک فایل آلوده و بدون نیاز به احراز هویت کدهای مورد نظرش رو اجرا کنه.
#خبر#امنيتى#هک
آسیبپذیری خطرناک در Microsoft Word به مهاجم از راه دور اجازه میده، کد دلخواه رو در سیستم مورد نظر اجرا کنه و حتی دسترسی کامل به سیستم در معرض خطر، پیدا کنه.
حتما Windows Defender رو فعال نگه دارین.
آخرین آپدیتهای Word رو دانلود و نصب کنین.
مایکروسافت در حال بررسی گزارشاتی از یک آسیبپذیری اجرای کد از راه دور در MSHTML است که روی Microsoft Windows تأثیر میگذارد.
لینک: https://t.co/bJxO8brirY