SELAM SİZİNLE DAHA İYİ İLETİŞİMDE OLMAK VE POSSİBBLE KONSERLERİ PLANLAMAK İÇİN BÖYLE Bİ FORM OLUŞTURDUM.
Beni dinleyen herkesin doldurmasını rica ederim 🤍🤍🐇🐇
https://t.co/2udGDOZ7sa
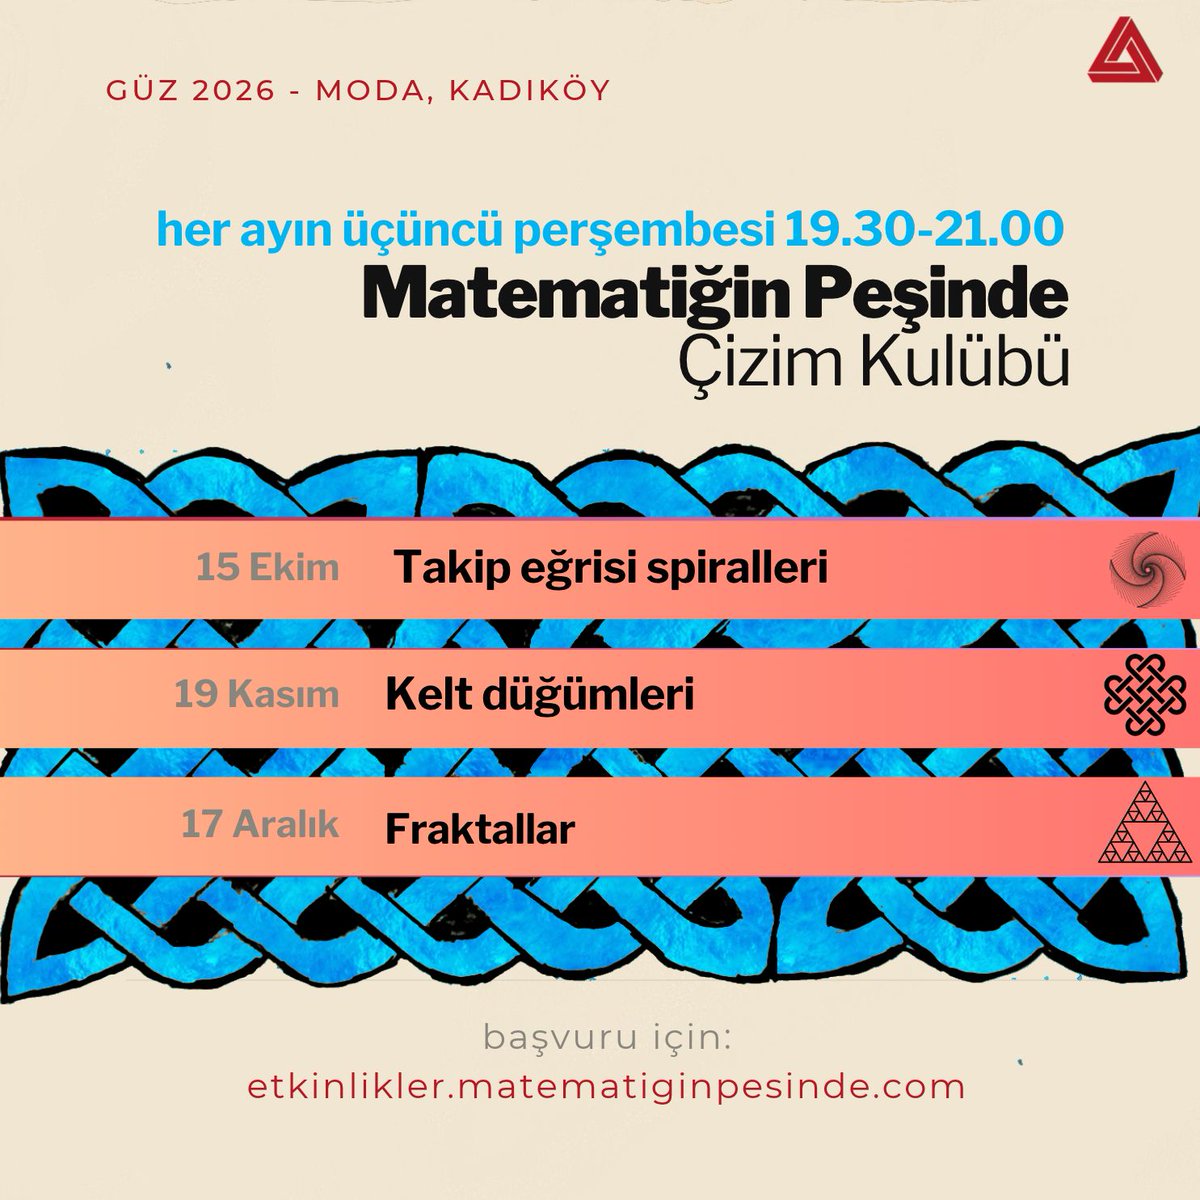
Matematiğin Peşinde Çizim Kulübü kasım ayında Kelt düğümleriyle devam ediyor!
19 Kasım 2026 · 19.30 - 21.00
Bilgi ve başvuru için: https://t.co/zhGtmKiF9M
PHP krizinden çıkarılması gereken dersler:
📌 Yapay zeka çağındayız. 10 yıldır habersiz yaşadığımız güvenlik açıklarını AI buluveriyor. Hem avantaj hem dezavantaj. Çift yönlü.
📌 Güvenlik araştırmacısı kurumlar, çalışanlarınızın ağzını bantlayın. PHP açıklarına yönelik ilk saldırı izi Amazon'a göre tam 4 gün öncesine uzanıyor. Güvenlik açığını tespit edenler, önlemler alınana dek susması gerekirken, gidip orada burada paylaşmış, konuşmuş. Sonra silseniz de gören görüyor. Mesela, açığı tespit eden güvenlik kurumlarından Calif, işlevli bir saldırı yöntemini gösteren videoyu yanlışlıkla yayımlamış, daha sonra silmiş ama kopyaları dolaşımda. Chainguard da güvenlik düzeltmelerini içeren yazılım paketlerini resmi açıklamadan önce yayımlamış. Ne atlıyorsun kardeşim böyle devasa bir olaya?
📌 Devletler ve şirketler için ders. Açık yazılımları yıllardır sömürüyorsunuz. Geliştirilmeleri ve güvenliği için ne yaptınız peki? PHP açık bir yazılım, bir vakıf tarafından yönetiliyor. Dolarlar harcanan bir yazılım gibi iyi korunamıyor tabii çünkü elinizi cebinize atmıyorsunuz. Artık AI çağındayız, güvenlik için para harcayacaksınız. Bugün OpenAI filan buluyor bu açıkları ama yarın alakasız bir hacker da bulacak.
📌 Son ders: Teknoloji okuryazarlığını artırmak. Kullanıcıya "sizlik bir şey yok" diyen mi ararsınız, "bir ay internete girmeyin" diyen mi? Hepsi var.
Son güvenlik açıkları öncelikle internet sitelerinin sahiplerini ve sunucu yöneticilerini ilgilendiriyor. Bireysel kullanıcıların cihazlarına PHP güncellemesi yüklemesi gerekmiyor.
Ancak saldırganların savunmasız siteleri ele geçirmesi durumunda, bu siteleri kullanan sıradan internet kullanıcısının özel bilgileri de tehlikeye girebilir.
Hem site sahipleri hem de kullanıcılar için yapılması gereken 3 önemli şey:
1. Site sahipleri, hostingçisini veya yazılımcısını arıyor, diyor ki: Ben PHP kullanıyor muyum ve beni PHP 8.4.27 sürümüne geçirdin mi?
2. Kullanıcı ise her zamanki gibi güvenilirliğinden emin olunmayan internet sitelerine hassas bilgilerin girmemeye devam ediyor.
3. Burası hep beraber: Devletlerden ve şirketlerden güvenliğimizi sağlamaları için harekete geçmesini, ellerini ceplerine atmasını istiyoruz.
Konuyla ilgili iki haberimizi aşağıya bırakıyorum, okursanız ne mutlu!
PHP, dünyadaki milyonlarca internet sitesinin çalışmasını sağlayan temel bir yazılım teknolojisi. PHP geliştiricileri bugün "PHP2Shell" diye adlandırılan 2 kritik güvenlik açığı için acil güncellemeler yayımladı. Haber sitelerinden hastanelere, herkesin etkilenebileceği bir olay. Bu yüzden aciline taşıyor. Mevzuyu açalım:
📌 Bir internet sitesine girdiğinizde gördüğünüz sayfanın arkasında pek çok işlem gerçekleşir. PHP bu işlemlerde çokça kullanılan bir yazılım. Mesela bir sayfaya şifre girdiniz, şifrenin doğrulanmasını sağlayan işlemleri yürütebilir. Sitenize içerik girdiniz diyelim, içeriğin kaydedilmesini ve okuyuculara sunulmasını sağlar. Sipariş verdiniz, ödeme sayfasına aktarılmanızda vs de rol oynar. Sanırım bel kemiği benzetmesi yapsak yanılmış olmayız.
📌 Bugünkü duyuruya göre, tespit edilen iki açık şu felaketlerle sonuçlanabilir:
1. CVE-2026-109618: Bellek yönetimindeki bir hata üzerinden uzaktan kod çalıştırılmasına olanak tanıyabiliyor.
2. CVE-2026-109619: Belleğin ve programın iç durumunun yönetimindeki bir hata üzerinden uzaktan kod çalıştırılmasına veya hassas bilgilere erişilmesine yol açabiliyor.
Yani aslında gayet açık. Bir hacker gelip şifre mifre olmadan, bu açıkları kullanarak kendi kodunu yazıp sitenizde çalıştırabilir. Kamu siteleri de dahil.
📌 Bu çoook çoook kritik açıklar neden şimdi keşfedildi? Bunca yıl uyuduk mu? Yapay zeka sayesinde keşfedildi.
Yapay zeka destekli kod analizinden yararlanmışlar bu açıkları tespit ederken. Açıkların kökleri eski PHP kodlarına kadar uzanıyor. İnternetin temel teknolojilerinde bugüne dek fark etmediğimiz neler neler var düşünsenize. Şimdi AI bunları bulabiliyor.
📌 Peki napmalı?
PHP geliştiricileri, bu iki açık için eksiksiz koruma sağlayan tek çözümün güvenlik güncellemesi olduğunu vurguluyor.
PHP kullanan bütün sunucuları ve uygulamaları belirleyin. Güvenlik düzeltmelerini yükleyin ve ilgili servisleri yeniden başlatın. İnternete erişimleri varsa derhal kesin.
ABD'nin teknolojik istihbaratı NSA da güncelleme yapılamayan savunmasız sistemlerin geçici olarak kapatılmasını tavsiye ediyor.
📌 Almanya, Fransa, Belçika, Hollanda, Finlandiya ve Çekya'da bazı kamu hizmetleri ve internet siteleri geçici olarak erişime kapatıldı.
Türkiye'de de Cumhurbaşkanlığı Siber Güvenlik Başkanlığı, ulusal ölçekte tarama başlattı ve kurumlara acil bildirim göndermiş oldu.
Gençlere bu doomer zımbırtılarını basıyorlar.
LLM bugün yeni aksiyom/ilke icat edemez, verinin zayıf olduğu yerde keşif yapamaz.
Bedeni olmadığı için simülasyon yapamaz.
Sembolleri fiziksel gönderimlerine bağlayamaz.
Nedenselliği anlayamaz, korelasyondan öteye geçemez.