Ya salió nuestro post en el periódico @LaVanguardia hablando sobre IA y como estamos desde @helmcode intentando echar una mano con todo lo que se nos viene encima.
Super contento con el resultado de la entrevista 🚀
Dejo link al post completo en el siguiente tweet.
Today we’re featured in @LaVanguardia talking about AI, data sovereignty, and why the EU is competing in one of the most important races of our time and how at @helmcode we’re working to help meet that challenge.
@Ghandyofmetal@RogerKernel Y sigo sin tener idea de marketing… yo solo comparto lo que hago y poco más la verdad
Dicho esto, gracias por decir eso de Helmcode ♥️
Mi compa @crstiax se va a hacer doblete de charlas esta semana. El sábado estuvo en el AWS Community Day y mañana estará dando esta charla en Murcia Tech.
Cristian forma parte del equipo de Plataforma de @helmcode y sabe mucho de infraestructura de IA.
Podéis apuntaros aquí: https://t.co/bkOWa3lTPf
Hay que hacer comunidad local!
Gente de Murcia de mi TL, echadme un cable para difundir entre vuestras comunidaes @jcesarperez@lapencadev :)
¿TE HA PASADO ESTO ALGUNA VEZ? Dime pero primero te explico:
------
Llevo varios días casi sin dormir... y OS POMETO que ya casi puedo sentir a LA MUERTE esperándome sentada a mi lado y desde hace 3 días me repite al oido:
"HA LLEGADO TU HORA MR baNaNa TOKEN"
🚨🚨🚨Pero yo le digo:
"Espera tio, que NaN está pensando...... así que levántate y abre otra terminal y ayuda, coño!!!! Solo métele un PROMPT más...
------
¿Solo me pasa a mí? o hay alguien tan jodido como yo?
Hola! NaN es lo mejor.
Tienes tokens practicamente ilimitados con modelos Open Source. Dependiendo de la suscripción tienes acceso a unos modelos u otros.
https://t.co/4zjfVZNR8Q
Tus datos son tuyos, tu usas los modelos como si los tuvieras en local pero sin tener que comprar un hardware con tropecientos gigas de memoria y GPUs para ahorrarte la calefación.
Pero @barckcode o @borjaperfra te podrán contar mejor que yo 😁
😂😂 Carlos y cable gordo de tokens me está empezando a dar miedo.
Ayer arrancó con una idea de video educativo y hoy ya va por hacer que su Hermes se conecte a la TV.
Ya lo veo mañana:
- “Hoy desde el sofá le he pedido a Hermes hackear la NASA”
Me uno al club de los que han "hackeado" su TV.
En mi caso no le he enchufado mi portatil y usado Claude Code, ha sido más enrevesado pero lo he hecho tumbado en el sofá.
Desde el teléfono con Telegram, le he pedido a mi agente Hermes que vive en mi PC/Server, que se conecte a la TV y le aplique el repo de "cleanyourtv".
Mi Herme usa GLM y DeepSeek, desde el API de NaN.
10 minutos despues ya estaba todo. De locos.
🤔 Yo no soy nadie en comparación con Jared pero también os recomiendo poner un sistema de gobernanza encima de cualquier proveedor que uséis.
Más si sois una empresa. Es fundamental que podáis gestionar permisos, accesos, budgets y en general todo lo que va a la IA sin depender de un proveedor.
Que cambiar de proveedor no implique cambiar todas vuestras apps sino que apunte a este sistema de gobernanza y ya este sea el que distribuya.
Poco a poco la IA se está convirtiendo en un sistema crítico que es fundamental tener correctamente distribuido y replicado.
¿Como lo podéis hacer fácil y sencillo?
Montando un LiteLLM, por ejemplo, por encima. Luego podéis complicaros lo que queráis pero este se monta fácil y rápido en vuestra propia infra, es Open Source y la versión gratuita bien os sirve para el 99% de las cosas básicas que necesita un sistema de gobernanza.
La empresa vivirá más tranquila.
si todos tus agentes usan la misma API key, cuando algo se rompe no sabés cuál fue. jared siegel propone poner un proxy propio delante de los proveedores, con una key virtual por agente y logs de quién llamó a qué modelo. de paso, te deja cambiar de modelo rápido
🚀 Actualización de 𝜋-nan-provider v1.3.0 🚀
Tiene cambios internos nada más. En pi 1.3.0 arreglaron el error del thinking level en tranformMessage. Hay algunos cambios más pero mejor leer el changelog.
👇
❗️ php2shell is a very serious vulnerability affecting MOST OF THE WEB.
Our GLM 5.3 Abliterated was able to reproduce the exact vulnerability in 30 minutes.
While waiting the official PHP fix, we recommend to turn off session.upload_progress.enabled in the php.ini settings. Should help mitigate some of the dangers although not all.
Gente de ciberseguridad, si os diera un modelo sin censura para poder experimentar, que haríais? Que querríais probar? En que creéis que os ayudaría?
Os leo en comentarios aunque seguramente la mitad de las cosas que me digáis tengan mínimo pena económica pero a ver que decís 👀
@Amoros94 En la parte Enterprise ya servimos modelos sin censura precisamente a empresas de ciberseguridad.
El tema es cómo llevarlo al público general sin terminal mañana en la cárcel o con una multa que nos mate 😅
En esas ando dándole vueltas
The PHP security team is giving advance notice: Upcoming security release Wed, Oct 21st 2026, 14:00UTC, two critical vulnerabilities, both rated CVSSv4 9.2.
PHP users are encouraged to prepare to update. Earlier release if details become public or active exploit evidence.
🚨 Vulnerabilidades críticas en PHP: qué está pasando y qué hacer
Hoy, 21 de octubre a las 16:00 (hora peninsular), PHP publica una actualización urgente que corrige dos vulnerabilidades críticas (CVE-2026-109618 y CVE-2026-109619, CVSS 9,2).
🔎 Qué sabemos
Son fallos de ejecución remota de código: permitirían tomar el control del servidor sin credenciales.
La información se filtró ayer, así que se esperan ataques masivos en cuanto salgan los detalles.
Aún no se conocen las versiones afectadas. Hay que dar por vulnerable cualquier web con PHP (WordPress, WooCommerce, Prestashop…).
⏳ Qué esperamos
Solo recibirán parche las ramas con soporte (PHP 8.2 en adelante).
Las versiones antiguas (7.x, 8.0, 8.1) no tendrán parche oficial. Si tu web va con una de ellas, es momento de migrar.
✅ Qué hemos hecho nosotros
En todos los servidores que operamos, propios y de clientes, ya hemos aplicado una mitigación preventiva: desactivar el progreso de subida de ficheros de PHP, bloqueado para que ningún dominio pueda reactivarlo. El único efecto es que puede dejar de verse la barra de progreso al subir archivos.
Es una medida no oficial, pero consideramos que compensa con creces. En cuanto salgan las versiones corregidas, actualizaremos.
🛠 Si administras tu propio servidor
Crea php.d/99-no-upload-progress.ini con:
session.upload_progress.enabled = Off
Y en el pool de PHP-FPM, para que ningún dominio lo reactive:
php_admin_flag[session.upload_progress.enabled] = off
Reinicia PHP-FPM y actualiza PHP en cuanto esté disponible.
Seguiremos informando...
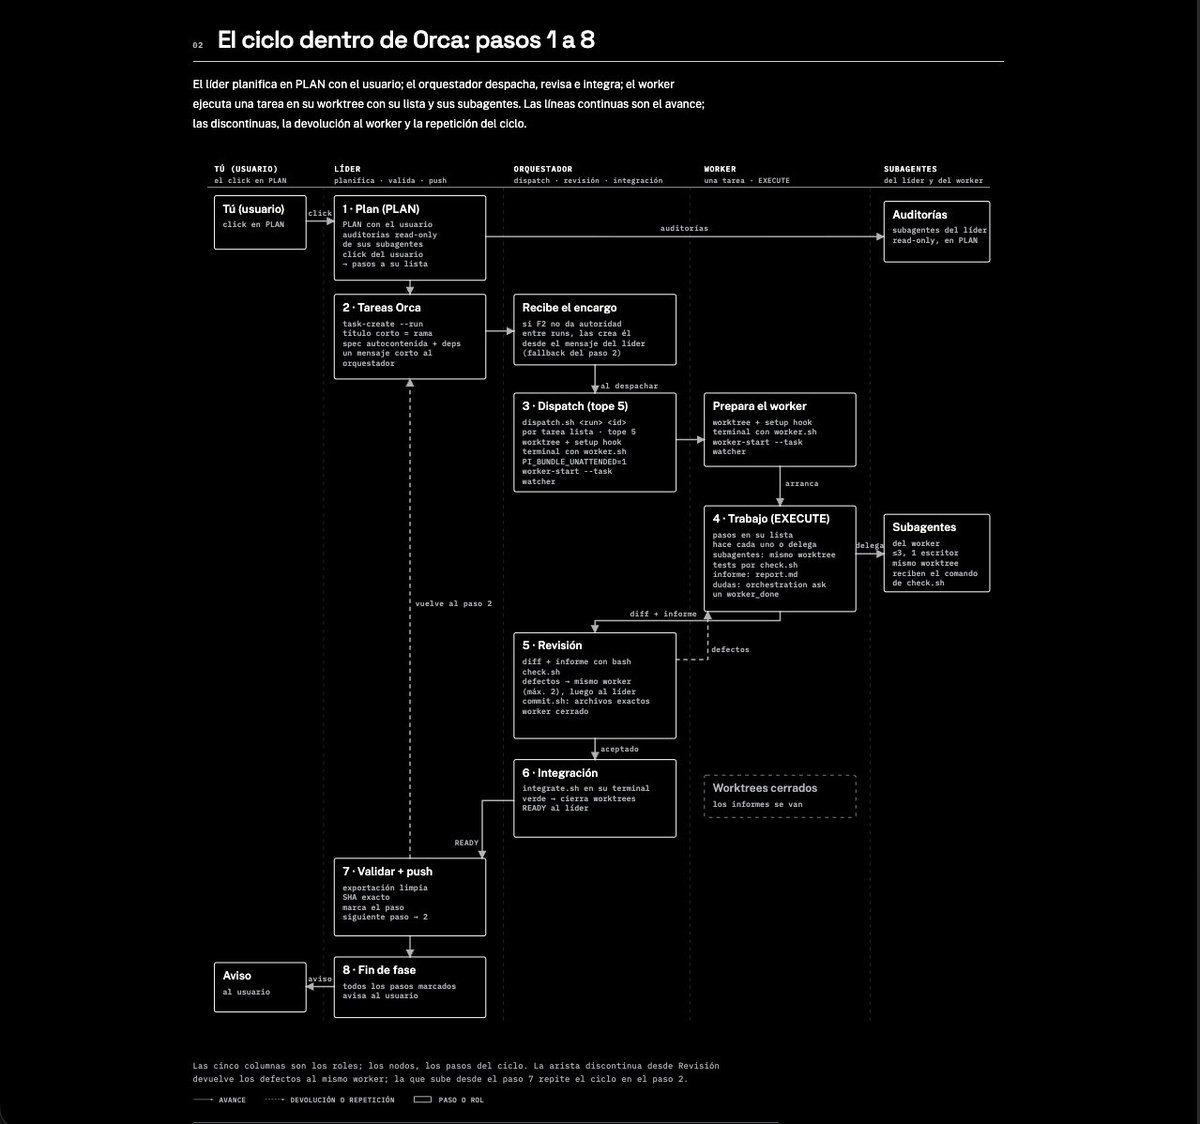
Se vienen cosas.
Parece complicado, pero es súper sencillo, y a quienes usáis la sub de NaN os va a ir muy bien.
Sin atarte a ningún patrón, arquitectura, etc., todo eso lo decides tú. Solo es un flujo. No necesitas más. Un flujo que permite que las cosas las haga el modelo adecuado a la tarea, o el más adecuado, con lo que además ahorras.
Y si puedes mover un modelo local competente como un qwencito 27b, más ahorras en las subs, porque lo tendrás a piñón de esclavo de los modelos grandes.
A ver si la semana que viene tengo todo listo y lo libero.