@BastiUi C'est une recommandation de l'ANSSI et une obligation dans le cadre d'évaluations CSPN. On part du principe que le clavier est une application externe qui peut donc mettre en cache des éléments ou être vérolé... Une exception pour les claviers natifs ne serait pas si déconnante.
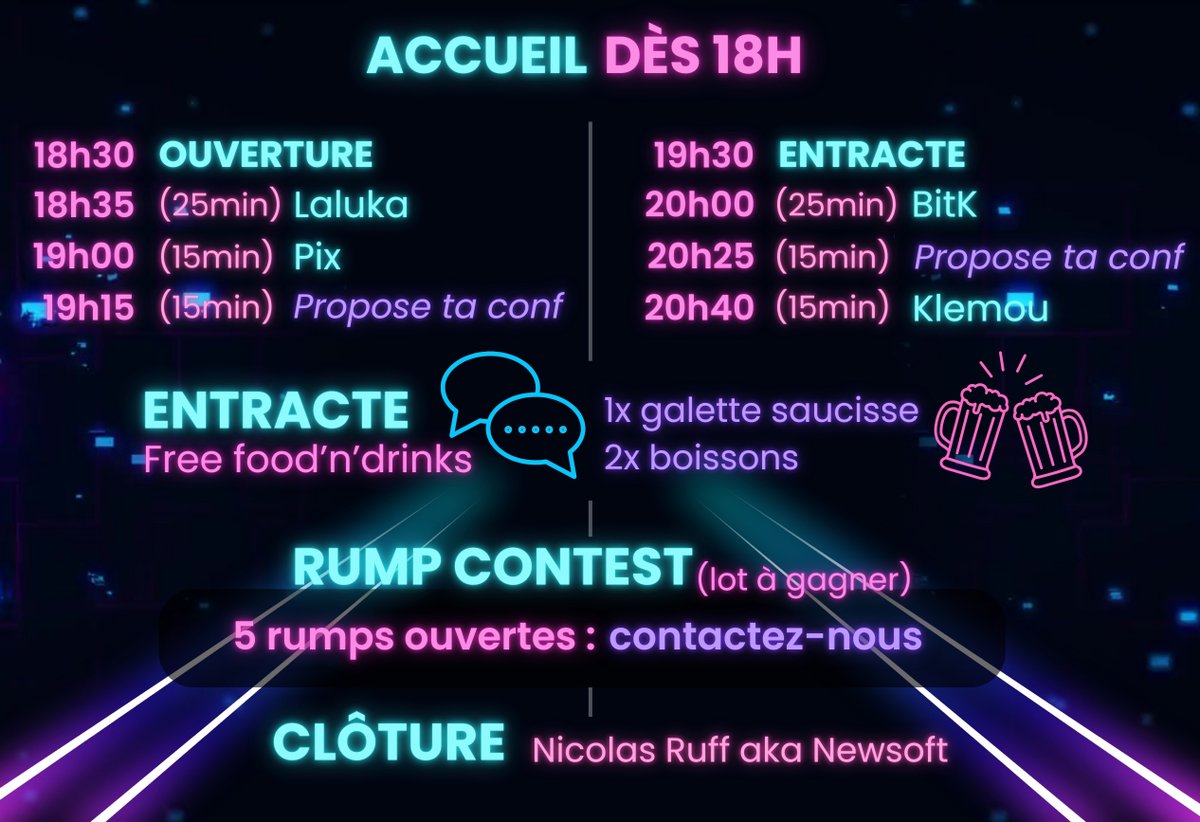
#ACCESSGRANTED - On vous en dévoile un peu plus sur le programme ! L'appel confs & rumps est ouvert, contactez-nous : [email protected]
Billetterie de l'event : https://t.co/PGcexgfUXo
👂🐝Avez-vous déjà entendu parler de l'#eBPF, @Cyber_Sathi vous propose une introduction à l'exécution de programmes dans un environnement confiné avec les privilèges du noyau #linux. Une intro suivie de tutoriels dès la semaine prochaine :
https://t.co/QSDtGzrKVP
#kernel
@penthium2@TheLaluka@acceis@yeswehack J’ai pas vu le stock de tricorne au retour du FIC mais je passe le message en interne ;) si jamais il reste du stock on te fera signe !
C'est quoi vos meilleurs docs Windows ? Genre dev de malware, techniques d'obfuscation de PE, format, etc. En bref de la lecture afin de vous pondre les meilleurs articles possible 😁
Heap buffer overflow within the Netfilter subsystem of the Linux kernel (CVE-2022-34918).
ps: @metasploit module coming soon.
https://t.co/pDUnelBuCy
#netfilter#0day
Pour une bière gratuite, notre expert @swuitch est prêt à tout 🍺
Il nous explique comment il a poncé une application #Java utilisant #JNI pour "camoufler" l'authentification.
👉 https://t.co/EPWjyQP5yu
#Frida#JNI#une86pourLucas