‼️ URGENT ‼️ Two CRITICAL, unpatched PHP flaws (CVSS 9.2 each) have triggered an emergency warning after alleged exploit details surfaced online.
Researchers report potential RCE.
CVE-2026-109618 and CVE-2026-109619.
Fixes scheduled for October 21, 14:00 UTC.
Details - https://t.co/jYegMlTtf2
Fallo crítico de Linux permite escapar de máquinas virtuales y controlar hosts
Se ha descubierto un fallo crítico en el núcleo de Linux, denominado PwnEscape (CVE-2026-99999), que podría permitir que una máquina virtual controlada por un atacante rompa su aislamiento y afecte al sistema anfitrión
https://t.co/QqOAqrYhHt
‼️ NGINX patches 5 security flaws, including one present since 2005.
Three memory bugs could crash workers or possibly allow code execution in specific configurations. Two others affect TLS client-certificate checks and HTTP/3 requests.
Read - https://t.co/vH6ZNhRgVv
‼️ BREAKING: MediaMarkt has pulled every Ledger product from its stores and website.
A buyer says two Ledger Nano X wallets from different MediaMarkt stores had hidden LTE modules inside.
It seems like anyone holding a Ledger device should be worried, a lot. Implants keep turning up across countries and sellers.
Ledger has confirmed implants only in wallets from reseller CryptoBilis in Southeast Asia, and these wallets sent seed phrases over LTE.
‼️ BREAKING: Ledger confirmed an unauthorized hardware implant in a wallet sold through its official reseller CryptoBilis.
The supply chain attack has drained $92.9M from 311 wallets.
CryptoBilis has stopped selling all hardware wallets (also Trezor, Tangem and SafePal).
Cuatro fallos en el núcleo de Linux permiten acceso root
Se han revelado cuatro nuevas vulnerabilidades en el núcleo de Linux ( CVE-2026-80844, CVE-2026-81000, CVE-2026-68121 y CVE-2026-74469 )
https://t.co/1OcVOhRSPz
Vulnerabilidades críticas en Docker permiten escapar de microVMs aisladas
Docker ha solucionado dos vulnerabilidades graves (CVE-2026-77179 y CVE-2026-79994) en Docker Sandboxes
https://t.co/47aKd02VnG
OpenAI crea fábrica de defensa donde agentes de IA hallan y reparan vulnerabilidades
OpenAI ha lanzado "Defense Factory" , una operación de ciberseguridad automatizada basada en agentes que se encarga de descubrir, validar y solucionar vulnerabilidades
https://t.co/zGEO4mUvDg
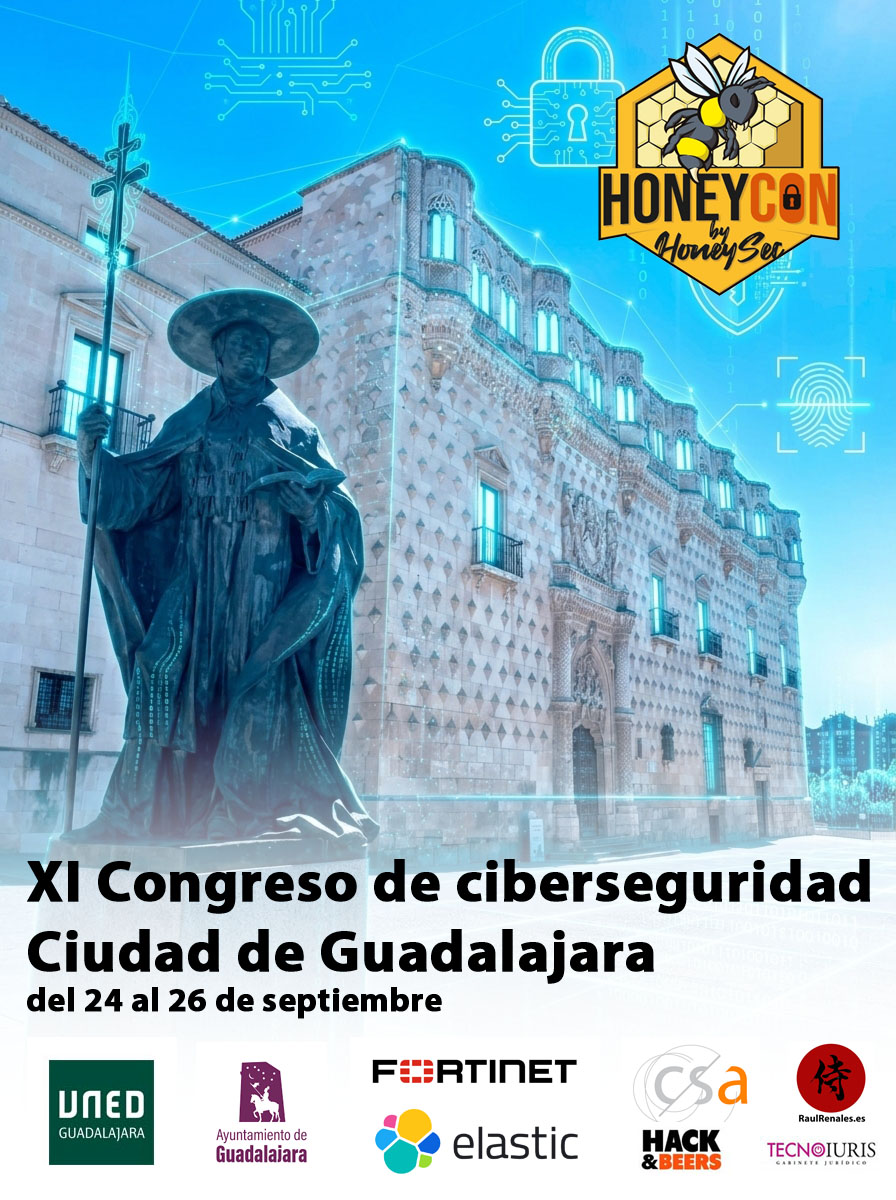
Del 24 al 26 de septiembre, Guadalajara acoge #HoneyCON26: tres jornadas de ciberseguridad con charlas, talleres, actividades y el tradicional Hack&Beers.
Consulta el programa y reserva tu entrada:
https://t.co/0zOFqY3qwp
¡Nos vemos en Guadalajara!
#HoneyCON#Ciberseguridad
🚨”Pagas 11,99€ al mes para alquilar música que no te pertenece."
Alguien acaba de hacer eso obsoleto.
Un desarrollador publicó en open source una herramienta llamada Spooty. Le das la URL de una playlist de Spotify y descarga cada canción en tu máquina. En MP3. Con los metadatos completos, las portadas, todo.
Sin algoritmo que elimine una canción sin avisarte. Sin "este contenido no está disponible en tu región". Sin suscripción mensual para seguir accediendo a lo que llevas años escuchando.
Lo que hace en concreto:
> Se conecta a la API oficial de Spotify para leer tus playlists.
> Descarga cada canción en alta calidad.
> Etiqueta todo automáticamente: título, artista, álbum, portada.
> Funciona completamente en tu máquina, tus credenciales nunca salen de tu dispositivo.
Es Python. Tres pasos para instalarlo. Clonas el repo, instalas las dependencias, conectas tus claves API de Spotify.
Una biblioteca permanente por 0€, frente a 11,99€ al mes por alquilar exactamente lo mismo.
100% open source.
Si todavía buscas torrents saltando entre webs llenas de popups, anuncios falsos y enlaces muertos, guarda este proyecto.
Se llama TorLink.
Se conecta directamente a la red torrent y todo termina guardado en tu propio disco.
Es un buscador y cliente de torrents que funciona completamente desde la terminal.
Lo abres con un comando: npx torlnk
Y desde ahí puedes buscar películas, series, anime o juegos sin ir entrando manualmente en cada página.
TorLink consulta varias fuentes al mismo tiempo y te muestra los resultados con información útil como el tamaño y el número de seeders, para que puedas elegir rápidamente cuál merece la pena descargar.
Después pulsas una tecla y empieza la descarga directamente en tu ordenador.
También puedes pegar un magnet link o incluso un infohash y dejar que TorLink se encargue del resto.
Mientras descargas puedes seguir buscando y añadir más archivos a la cola.
La aplicación muestra el progreso, la velocidad y el tiempo restante, y si cierras el programa, las descargas interrumpidas pueden continuar cuando vuelvas.
Incluso tiene un modo pensado para servidores y seedboxes, por lo que puedes dejarlo funcionando sin interfaz y controlarlo remotamente.
No utiliza un servidor central para almacenar tus archivos.
Es gratuito, tiene licencia MIT y ya supera las 4.500 estrellas en GitHub.
Repo: github /baairon/torlink
Un buscador, un cliente torrent y un gestor de descargas.
Todo metido dentro de la terminal.
📱 Les Pixels sont devenus un fardeau technique de plus en plus lourd... Depuis AOSP 16, le support officiel a disparu, et chaque mise à jour majeure s’est révélée nettement plus complexe et chronophage
Google redoute qu’un fork d’Android prenne réellement de l’ampleur !
Un projet porté par une grande entreprise pourrait en effet donner naissance à un écosystème concurrent totalement indépendant, affaiblir son contrôle sur la plateforme, le Play Store et ses services, et menacer directement ses revenus
Google pas besoin de saboter frontalement les alternatives pour empêcher cela... il lui suffit de les maintenir chroniquement petites et dépendantes !
Face à cette réalité, @GrapheneOS se tourne vers #Motorola
Le constructeur collabore activement, fournit les firmwares et les drivers dans le format exact requis, et livrera dès 2027 un matériel répondant enfin aux exigences de sécurité les plus strictes (en particulier contre les attaques à distance)
Le secure element ne rivalisera pas avec le Titan de Google... Il sera extrêmement correct, suffisant et libéré de la tutelle qui maintient les projets libres sous perfusion 🤞
#Privacy
PROYECTO LEVIATÁN: PORTA CAZAS SUBMARINO DE DESPLIEGUE OCULTO
Presento el plano técnico oficial del "Proyecto Leviatán", un activo de ingeniería naval de vanguardia desarrollado bajo las líneas de control de El Último Guardián. La plataforma está diseñada para la proyección aérea sigilosa y fulminante desde las profundidades, garantizando la superioridad en múltiples dominios sin exponer el vector principal.El esqueleto estructural incorpora un sistema avanzado de inundación selectiva por esclusas neumáticas regulado por la consola NERÓN. Este mecanismo aísla los hangares logísticos en seco y a presión constante, permitiendo la inundación exclusiva de las dársenas para equilibrar la presión hidrostática antes de la impulsión vertical del caza furtivo Leviatán.Un solo océano. Un solo guardián. La superficie es opcional... el poder nunca duerme.
#ProyectoLeviatán #IngenieríaNaval #SeguridadPasiva #ManualDeFortuna #AlPieDelCañón #ElÚltimoGuardián
PentestCode is an impressive tool that might significantly speed up your pentest or bug bounty hunting!
Check out an article from @co11ateral to learn how to use it:
https://t.co/vPd4og4Ipz
Herramienta RAVEN extrae bases de datos Elasticsearch y mantiene acceso tras cambiar contraseñas
Se ha detallado una nueva herramienta de seguridad ofensiva llamada RAVEN, la cual demuestra cómo un entorno de Elasticsearch comprometido puede derivar en una pérdida masiva de datos y acceso persistente.
La herramienta muestra que, una vez que un intruso logra acceder a un clúster expuesto o controlar Kibana, puede realizar consultas y exfiltrar bases de datos completas, manteniendo el control incluso después de que se hayan rotado las contraseñas
https://t.co/rxAXru3Mla
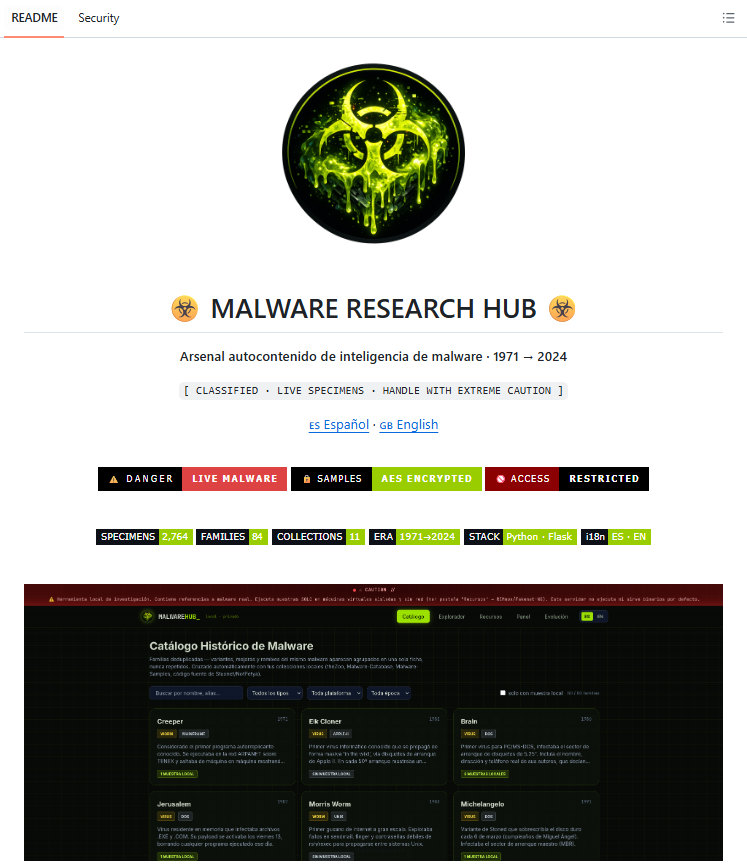
🚨 Acaban de liberar una de las mayores bases de datos de malware en GitHub.
Se llama Malware Research Hub y contiene miles de muestras recopiladas durante más de 50 años para que investigadores y profesionales de ciberseguridad puedan analizarlas en entornos controlados.
Esto es lo que incluye:
→ 2.699 muestras de malware de diferentes épocas
→ Especímenes de familias como Stuxnet y LockBit
→ Un catálogo forense con 80 familias documentadas
→ Herramientas para investigadores y analistas de seguridad
→ Muestras aisladas y cifradas para reducir el riesgo de ejecución accidental
Lo más importante:
No estamos hablando de simulaciones ni ejemplos creados para un curso.
El repositorio contiene malware real y debe tratarse únicamente en laboratorios aislados y siguiendo estrictamente sus reglas de contención.
Es un recurso orientado al análisis, investigación y formación práctica en ciberseguridad.
Repo 👇