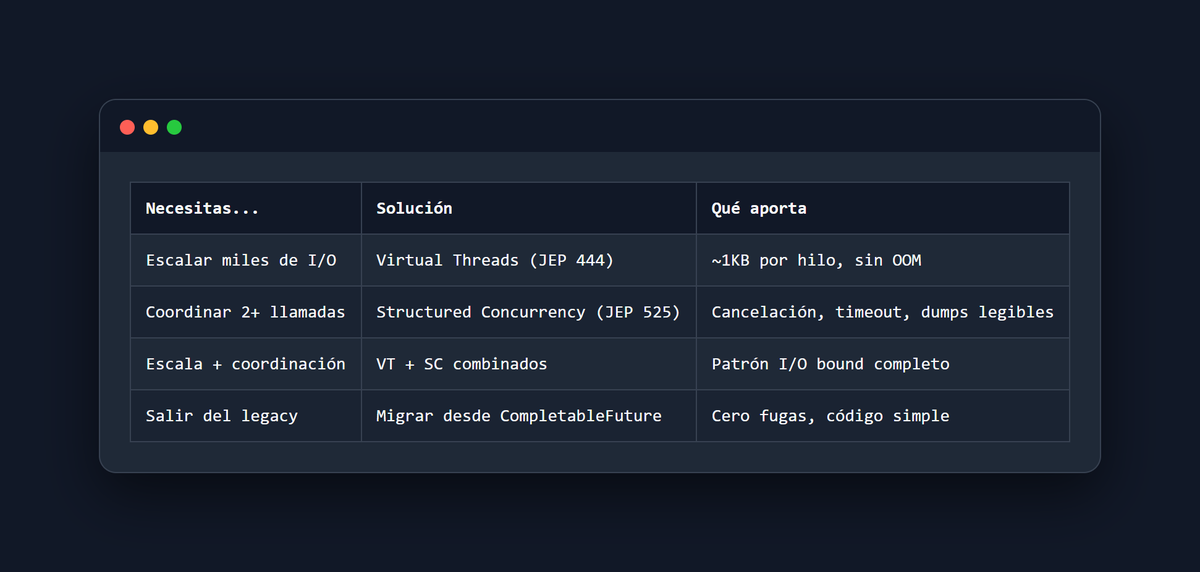
Regla mnemotécnica para tu backend: VT te da escala masiva en I/O y SC te da atomicidad entre subtareas. Juntos forman el patrón I/O bound completo. ¿Tu fan-out de hoy ya usa VT+SC? #Java26#VirtualThreads#StructuredConcurrency
Los #VirtualThreads resuelven la *escala* de tu I/O: `Thread.ofVirtual().start(tarea)` para un hilo o `Executors.newVirtualThreadPerTaskExecutor()` para miles. Cada hilo pesa ~1KB y se multiplexa sobre carriers: millones de peticiones I/O sin OOM. Eso es Virtual Threads.
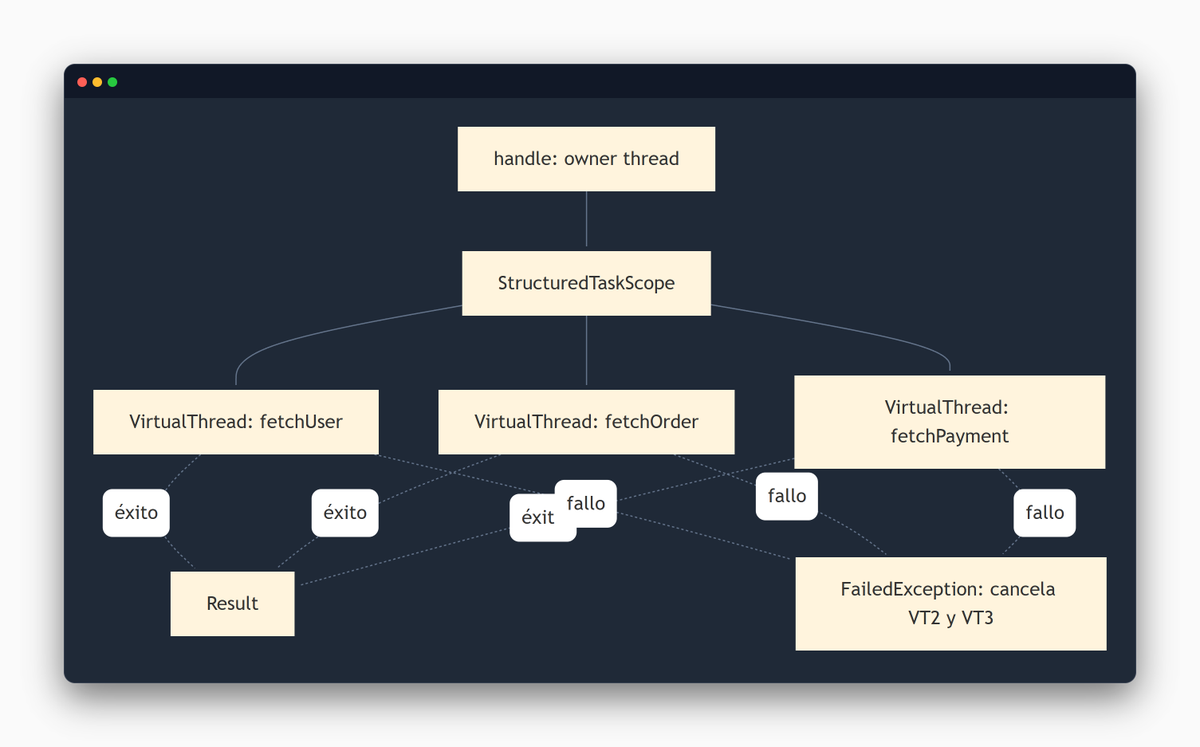
Y lo mejor: el thread dump muestra la jerarquía real (owner → scope → hilos virtuales → subtareas). Depurar I/O bound pasa de '¿qué hilo hace qué?' a ver qué scope falló y a quién canceló. #StructuredConcurrency 👇
Tu backend hace fan-out a 3 APIs con `ExecutorService` + `CompletableFuture`: si una llamada falla, las otras siguen corriendo y el timeout no se propaga. Resultado: fugas, hilos colgados y un thread dump ilegible. #BackendDev
En #Java26 los #VirtualThreads ya son estables y #StructuredConcurrency llega a su sexta preview. Pero el problema real nunca fue escalar hilos: es coordinar tu I/O bound sin fugas ni cancelaciones a medias. Hilo 🧵 con el patrón correcto.
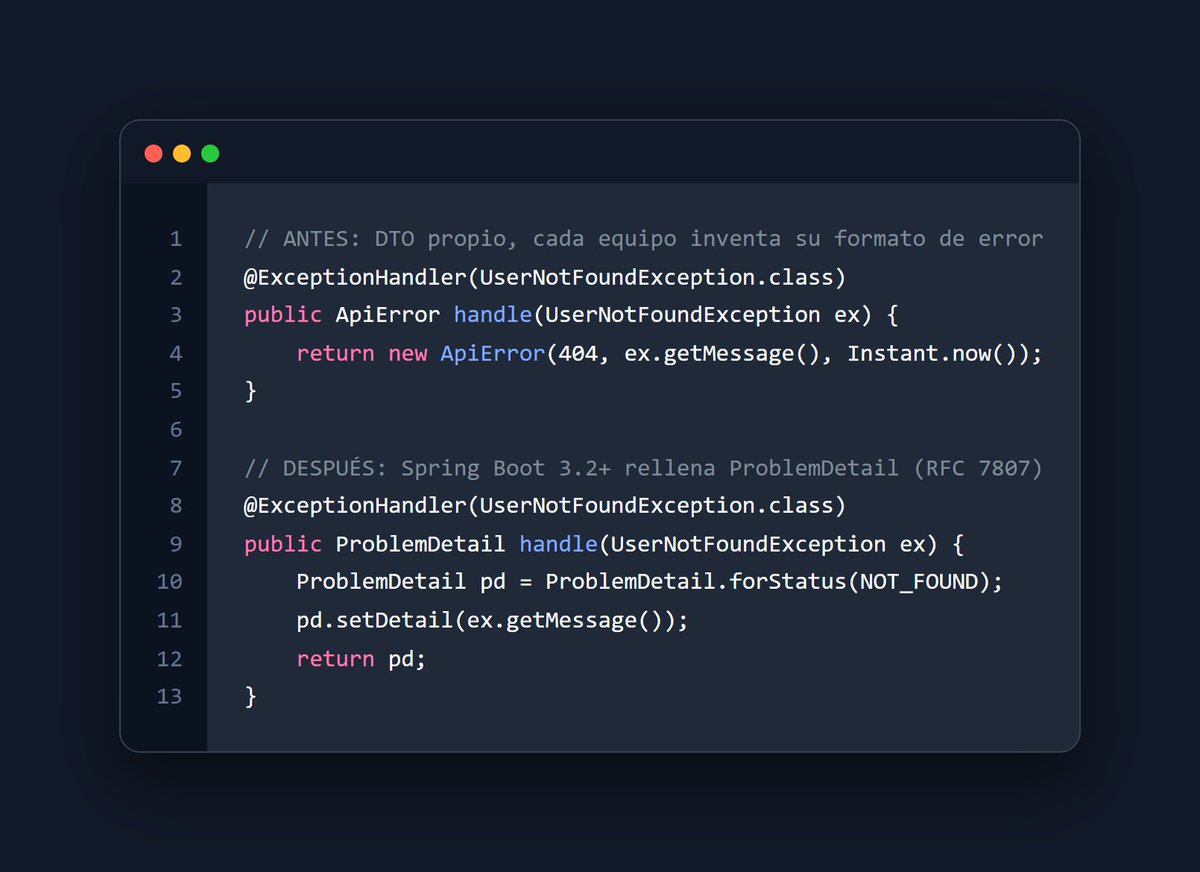
¿Sigues escribiendo tu clase de error a mano? Cada endpoint responde como quiere y el cliente se rompe.
#SpringBoot 3.2 lo arregla con #ProblemDetail (#RFC7807): tú devuelves la excepción y el framework rellena type, title y status. ¿Tu API ya lo usa? #backenddev
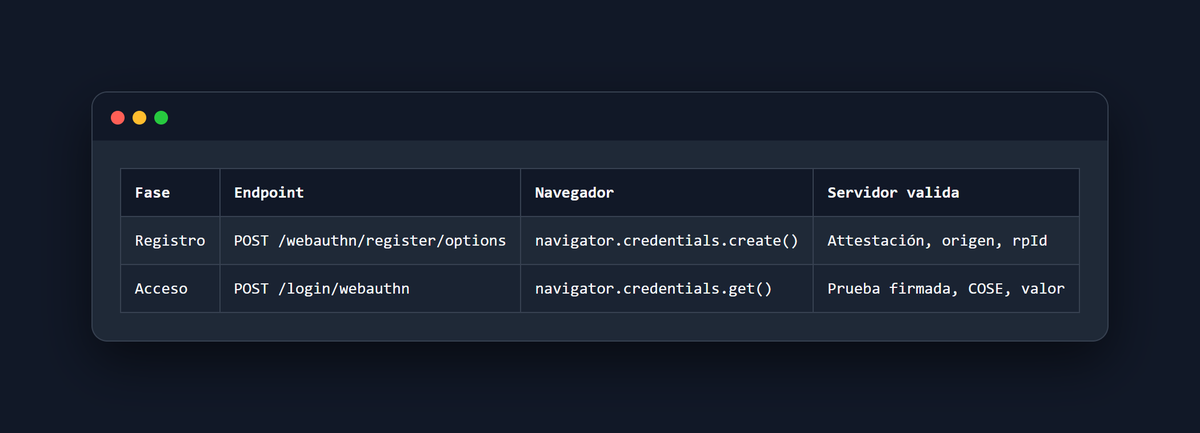
Regla rápida: el servidor manda un valor aleatorio, el navegador lo firma y Spring lo guarda en tu base de datos. Del navegador a la BD, en 3 piezas.
¿Tu autenticación actual aguanta un phishing sin contraseñas? Cuéntalo en respuestas. #BackendBlindado
¿Tu sistema de acceso sigue pidiendo contraseña? El 80% de las brechas llega por credenciales robadas.
#SpringSecurity 7.1 trae #Passkeys: #WebAuthn valida al usuario con una firma que solo tu dispositivo genera, y las credenciales acaban en tu base de datos. Hilo 🧵
La validación en el servidor es implacable: el origen contra allowedOrigins, el rpId contra tu configuración, un valor aleatorio de un solo uso y firma COSE válida.
Si el contador de firmas no avanza, alguien está reutilizando una firma: la cortas. #WebAuthn#backenddev
El patrón que gana en 2026 es híbrido: #GraphQL agregando delante y #REST detrás en tus microservicios.
83% de APIs públicas siguen en REST. Pero ojo: GraphQL crece 340% en empresa. ¿De qué lado cae tu equipo?
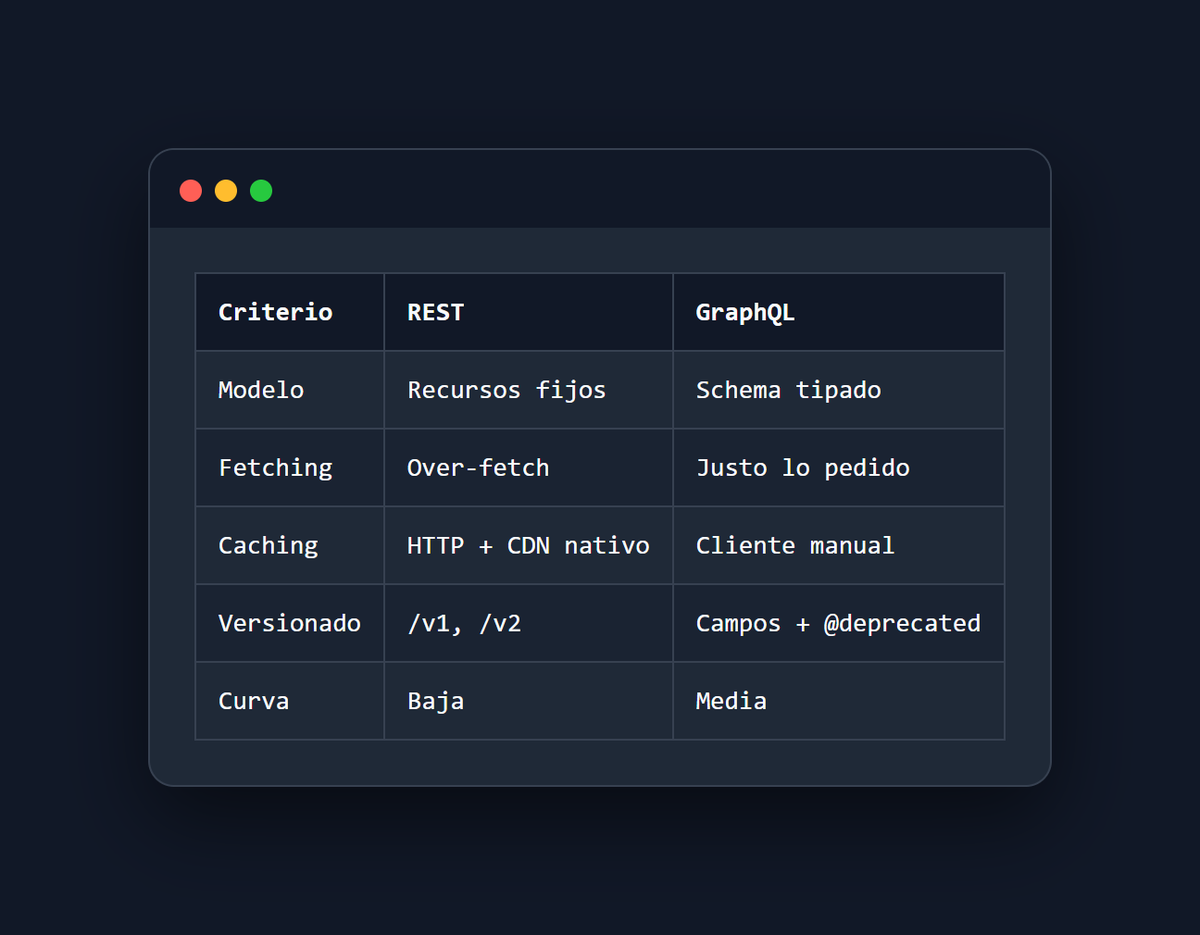
¿#REST o #GraphQL en 2026? Pides /users/42 y te llegan 2KB de más.
Uno cachea en #CDN sin pensar y el otro te da justo lo que pides en una llamada. Cada uno brilla en su terreno, mira la tabla 👇
Tira de #REST para pública e internos: caching #HTTP claro y gratis en borde.
Monta #GraphQL como capa que agrega tus microservicios: tu app pide una vez y junta 5 recursos con schema tipado en un solo query. Sin más misterio.
¿Sigues montando Redis/SQS para colas cuando tu DB ya tiene la solución?
SELECT ... FOR UPDATE SKIP LOCKED procesa colas concurrentes sin bloqueos — #PostgreSQL y MySQL lo soportan desde 2016-2017.
¿Lo usas en tu stack? #backenddev
JFR Event Streaming es observabilidad continua nativa en Java, usando RecordingStream para acceder a eventos del JVM en tiempo real con filtrado y overhead mínimo. ¿Usas event streaming en producción o sigues con dumps periódicos? Cuéntalo en respuestas 👇
Tu app Java cae a las 3am y no tienes ni idea de qué pasó, porque los logs no capturan todo y los metrics muestran el "qué" pero no el "por qué". Monitorizar producción sin event streaming es ir a ciegas, pero con #JFR tienes acceso a eventos del JVM en tiempo real.
El coste real en producción es bajo si configuras bien los eventos, como muestra esta tabla de qué activar en prod versus dev y el overhead estimado para cada tipo de evento: