‼️Krāpnieki zvana un apgalvo, ka zvana saņēmēja radinieks ir cietis autoavārijā, hospitalizēts un steidzami vajadzīga nauda ārstēšanai, juristam utt. Saruna pārsvarā krievu valodā. Zvanus no nezināma, īpaši ārzemju, numura, uztveriet kritiski un labāk pārzvaniet radiniekam paši!
‼️ Synology DSM ievainojamības CVE-2026-76954 (CVSS 9.8) un CVE-2026-85101 (CVSS 8.6) ļauj uzbrucējam bez autentifikācijas izveidot patvaļīgus failus uz iekārtas, piekļūt datnēm un izraisīt pakalpojuma atteici (DOS). Aicinām nekavējoties atjaunināt. https://t.co/QnBHdsULgq
🇱🇻 Šodien godinām tos, kuri ar drosmi un pašaizliedzību izcīnīja mūsu valsts brīvību.
Lai viņu spēks un mīlestība pret Latviju iedvesmo arī mūs - sargāt un novērtēt to, kas mums dots!
🕯️ Sveicam Lāčplēša dienā!
Latvijas jauniešus vecumā no 16 līdz 24 gadiem aicina pieteikties kibersacensībām #KiberPlēsis, lai pārbaudītu savas zināšanas un prasmes kiberdrošībā.
Starts jau rīt 11. novembrī plkst. 11.00.
Vēl var pagūt reģistrēties: https://t.co/cFAa1Dd9oe
Vairāk: https://t.co/sHycwuBabb
‼️ Android programmatūrā atklāta kritiska ievainojamība CVE-2026-58868, kas var ļaut uzbrucējam attālināti izpildīt viedtālrunī brīvi izvēlētu kodu bez lietotāja iesaistes. Ielāps iekļauts atjauninājumos 2026-11-01 un jaunākos. Vairāk: https://t.co/YcepSY7uqW
❗️❗️❗️ Vairākās Eiropas valstīs ir konstatēti kiberdrošības incidenti, kuros uzbrucēji nesankcionēti piekļuvuši veikalu saldēšanas sistēmām, radot to darbības traucējumus, kā arī būtiskus finansiālus zaudējumus. Šādu kiberuzbrukumu mēģinājumi ir fiksēti arī Latvijā.
Ņemot vērā, ka uzbrucēju mērķis var būt ne tikai saldētavu sistēmas, bet arī citas operacionālo tehnoloģiju (OT) sistēmas, piemēram, apkures katli, ūdens sūkņi vai saules enerģijas sistēmu vadības paneļi, Nacionālais kiberdrošības centrs aicina organizācijas pārliecināties, ka to izmantotās OT sistēmas nav eksponētas un tieši pieejamas internetā. Tāpat ieteicams attālinātajai piekļuvei izmantot drošus risinājumus un daudzfaktoru autentifikāciju, kā arī nodalīt OT sistēmas no organizācijas vai uzņēmuma kopējā IT tīkla.
Kiberdrošības incidentu gadījumā aicinām nekavējoties ziņot Kiberincidentu novēršanas institūcijai @certlv, rakstot uz [email protected].
‼️ Ja neizmantojat GitLab oficiālo Ruby pakotni, bet Ruby tiek darbināts no pirmkoda vai citā veidā, tad nepieciešams atjaunināt Ruby uz 3.3.13, 3.4.12, 4.0.9 vai jaunāku, jo GitLab publicētie atjauninājumi ievainojamību nenovērsīs! https://t.co/p93KZeRlQh
Eiropas Kiberdrošības kompetences centrs #ECCC ir atvēris pieteikšanos programmas "Digitālā Eiropa" finansējumam 96 milj. eiro apmērā kiberdrošības stiprināšanai.
Atbalsts paredzēts MI rīku attīstībai, MVU spēju stiprināšanai, NIS2 un DORA ieviešanai, kā arī divējāda lietojuma tehnoloģijām.
🗓️Pieteikšanās līdz 2027. gada 14. janvārim.
➡️ Plašāk: https://t.co/8se83qSw7e
#Kiberdrošība #DigitalEUProgramme #ECCC
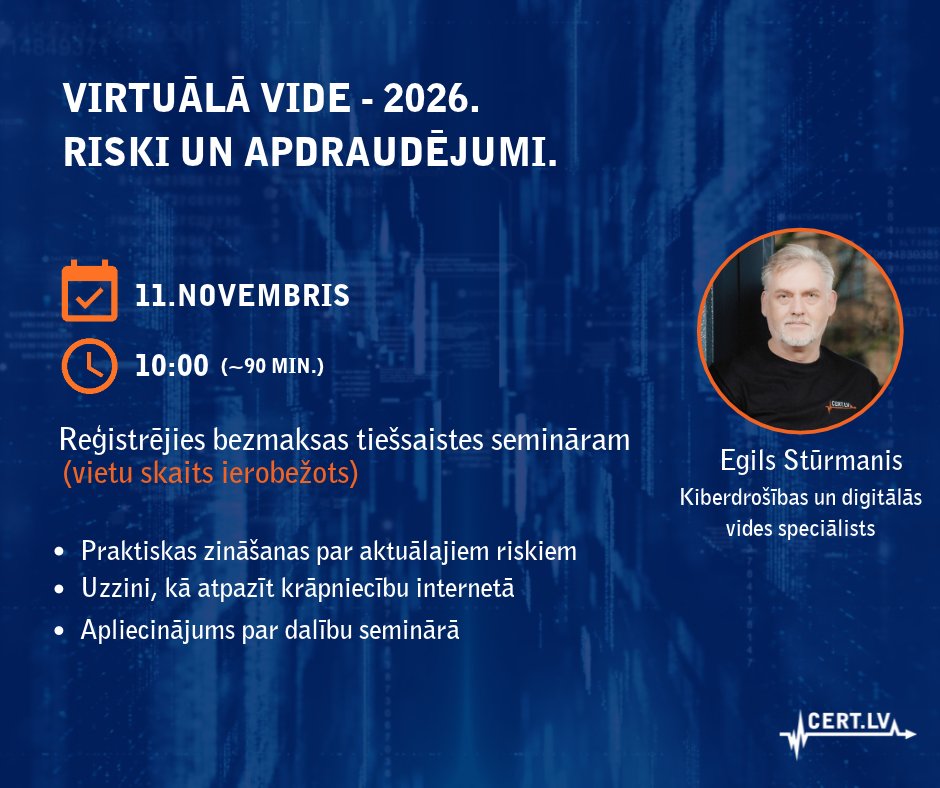
💻 Aicinām iedzīvotājus, kā arī mazo un vidējo uzņēmumu un valsts iestāžu darbiniekus uz bezmaksas kiberdrošības semināru 11.novembrī 10:00 tiešsaistē. Pieteikšanās: https://t.co/5vfbV3wKC9
⚠️ Kritiskās PHP ievainojamības (CVE-2026-109618, CVE-2026-109619) var ļaut neautentificētam uzbrucējam attālināti izpildīt patvaļīgu kodu un var ietekmēt citus produktus, kuri izmanto PHP, tostarp Cisco, Fortinet, Palo Alto Networks un Citrix NetScaler: https://t.co/Wx6znRgqdE
‼️ 21.okt. 17:00 PHP komanda plāno paziņot par kritiskām ievainojamībām PHP programmatūrā - CVE-2026-109618 un CVE-2026-109619 (CVSS 9.2).
Ietekmētas visas PHP versijas, sākot no PHPv.5.
Nekavējoties jāuzstāda atjauninājumi, tiklīdz tie būs pieejami! https://t.co/Wx6znRfSo6
‼️ Atklāta kritiska un vairākas augsta riska ievainojamības BIND 9 DNS servera programmatūrā (CVE-2026-19630, CVE-2026-94300, CVE-2026-96888 un CVE-2026-97313). Viena no tām (CVE-2026-94300) var ļaut uzbrucējam attālināti izpildīt patvaļīgu kodu. Vairāk: https://t.co/BOOBpxAckG
‼️ Cisco publicējuši informāciju par vairākām kritiskām un augstas bīstamības ievainojamībām Snort 3 programmatūrā, kas ietekmē arī vairākus Cisco produktus, tostarp Cisco Secure Firewall Threat Defense, Cisco Cyber Vision un Cisco Meraki MX. Vairāk: https://t.co/wBd6MCjyUQ
‼️ Fortinet atklājuši vairākas kritiskas un augstas bīstamības ievainojamības savos produktos FortiOS, FortiManager un FortiAnalyzer. Atjauninājumi paredzēti šodien (22.10.2026.). Ražotājs aicina tos uzstādīt nekavējoties pēc publicēšanas. Vairāk: https://t.co/yVcXDj2GK3
“Šobrīd nevaram apstiprināt nevienu sekmīgu kiberuzbrukumu tādiem resursiem, kas valstij būtu nozīmīgi,” LTV Ziņu dienesta speciālizlaidumā sacīja https://t.co/ai6R9tO6hq vadītājas vietnieks un tehniskais direktors Varis Teivāns.
🖥️ https://t.co/lS7rfg4unR
❗️❗️❗️Brīdinājums par kiberdraudiem: šodien, 21. oktobrī, pulksten 17:00 “PHP” drošības komanda paziņoja par kritiskām ievainojamībām (attālināta koda izpilde) PHP programmatūrā.
Ņemot vērā, ka šīs kritiskās ievainojamības var radīt nozīmīgus draudus informācijas sistēmu drošībai, Aizsardzības ministrijas Nacionālais kiberdrošības centrs ir izdevis lēmumu ierobežot piekļuvi valsts informācijas sistēmu resursiem, kuros tiek izmantoti skartie “PHP” programmatūras risinājumi, nodrošinot tiem piekļuvi tikai no Latvijas IP adrešu diapazoniem, līdz brīdim, kad minētās ievainojamības tiks novērstas.
Arī privātā sektora uzņēmumi tiek aicināti nekavējoties pārbaudīt savas IT sistēmas un uzstādīt pieejamos drošības atjauninājumus!
Ja pieslēdzoties resursiem ārpus Latvijas teritorijas tie nav pieejami, lūdzam būt pacietīgiem, līdz tiek novērstas ievainojamības.
Iesaistītās iestādes rīkojas, lai nodrošinātu pēc iespējas ātru un drošu šo resursu pieejamību.
➡️Plašāka informācija un rekomendācijas pieejami šeit: https://t.co/fn7y1hzqX4
‼️ 21.okt. 17:00 PHP komanda plāno paziņot par kritiskām ievainojamībām PHP programmatūrā - CVE-2026-109618 un CVE-2026-109619 (CVSS 9.2).
Ietekmētas visas PHP versijas, sākot no PHPv.5.
Nekavējoties jāuzstāda atjauninājumi, tiklīdz tie būs pieejami! https://t.co/Wx6znRfSo6