I tu nie ma czego krytykować: w przemyśle co drugi pracownik korzysta z AI na prywatnym koncie. Nie z buntu, tylko z potrzeby szybkiej odpowiedzi. To ważna wskazówka dla każdego, kto planuje narzędzia w zakładzie.
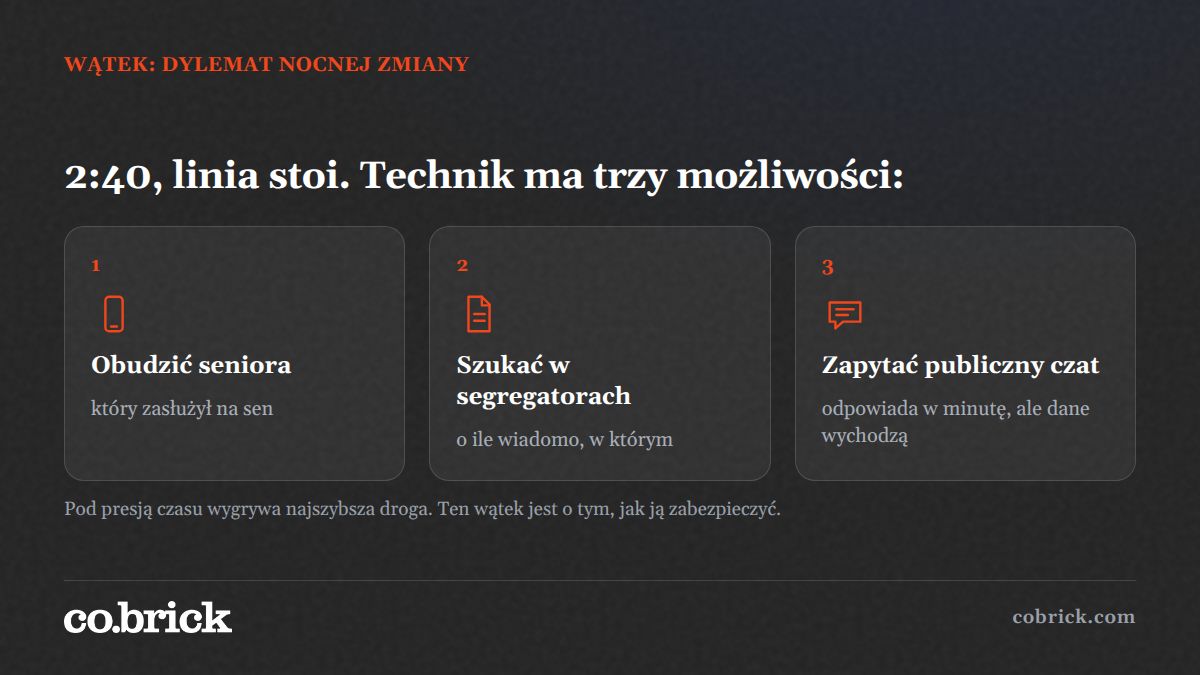
Technik ma trzy możliwości: obudzić seniora, szukać w segregatorach albo zapytać publiczny czat AI z telefonu. Każda z tych dróg jest zrozumiała. Pod presją czasu najczęściej wygrywa trzecia, bo odpowiada w minutę.
Jest 2:40, sobota. Linia stoi, technik jest na hali sam, do porannej zmiany pięć godzin. Ten wątek jest o dylemacie, który rozgrywa się co noc w wielu zakładach, i o tym, jak go rozwiązać z korzyścią dla wszystkich.
Sztuczna inteligencja jest już w polskich zakładach i to się samo nie zmieni. Realny wybór dotyczy tego, gdzie będzie działać: na publicznych serwerach czy u Was, z danymi na miejscu. W co.brick budujemy tę drugą wersję i chętnie o niej opowiadamy. https://t.co/X04J8sauCH
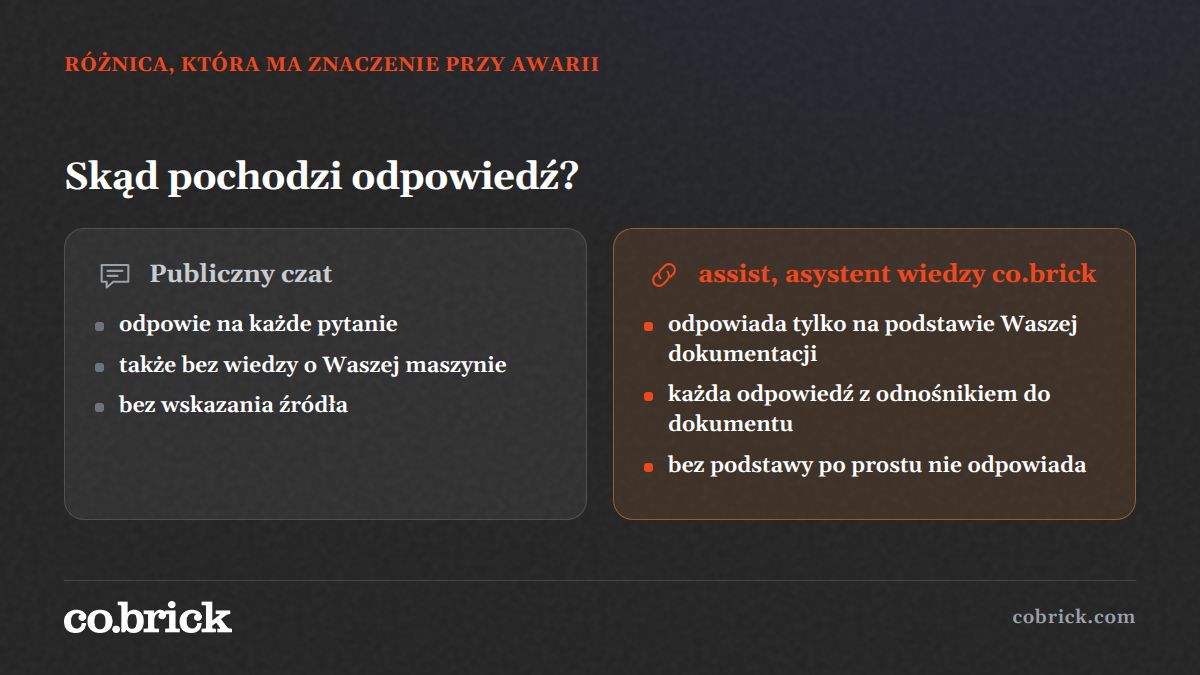
Publiczny czat odpowie na każde pytanie, także wtedy, gdy nie zna Waszej maszyny. Nasz asystent wiedzy działa ostrożniej: bez podstawy w Waszej dokumentacji nie odpowiada, a każdą odpowiedź podpiera odnośnikiem do dokumentu. Przy awarii ta różnica ma znaczenie.
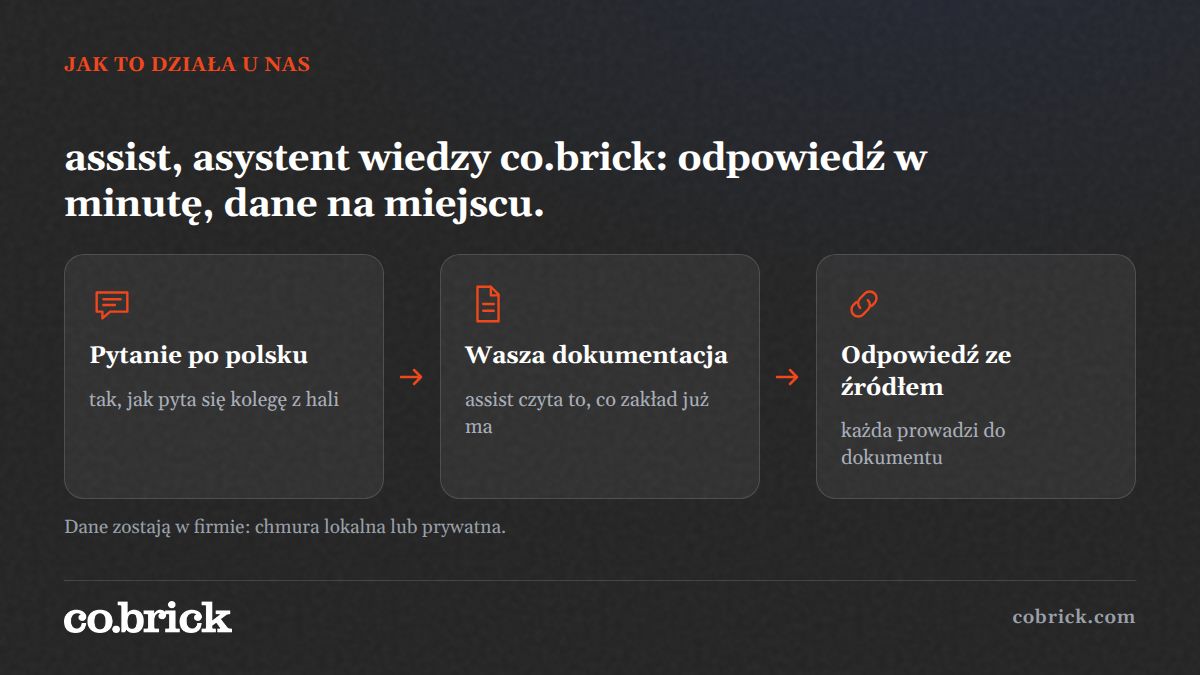
Jest wersja, w której wygrywają wszyscy: pracownik pyta AI i ma odpowiedź w minutę, a dane nie opuszczają firmy. Tak działa assist od co.brick, asystent wiedzy. Czyta dokumentację, którą zakład już ma, odpowiada po polsku i zawsze wskazuje źródło. Chmura lokalna lub prywatna.
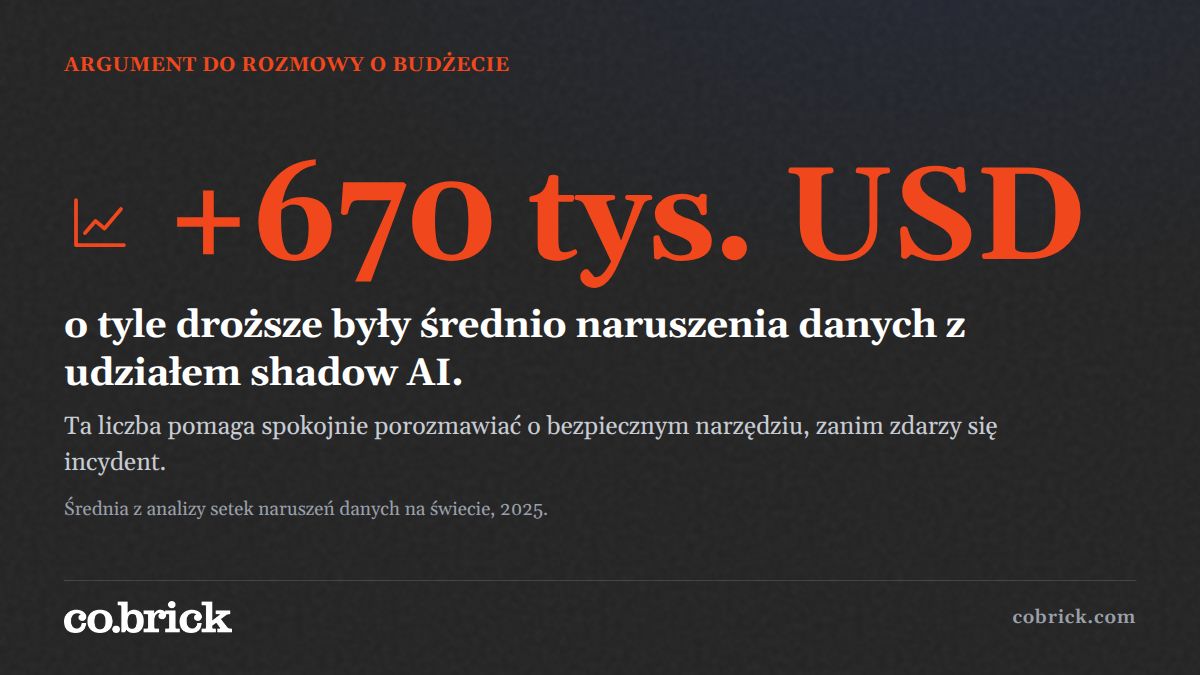
Analiza setek naruszeń danych z ostatniego roku pokazała, że te z udziałem shadow AI były średnio o 670 tys. dolarów droższe od pozostałych. To liczba, która pomaga spokojnie porozmawiać o bezpiecznym narzędziu, zanim zdarzy się incydent.
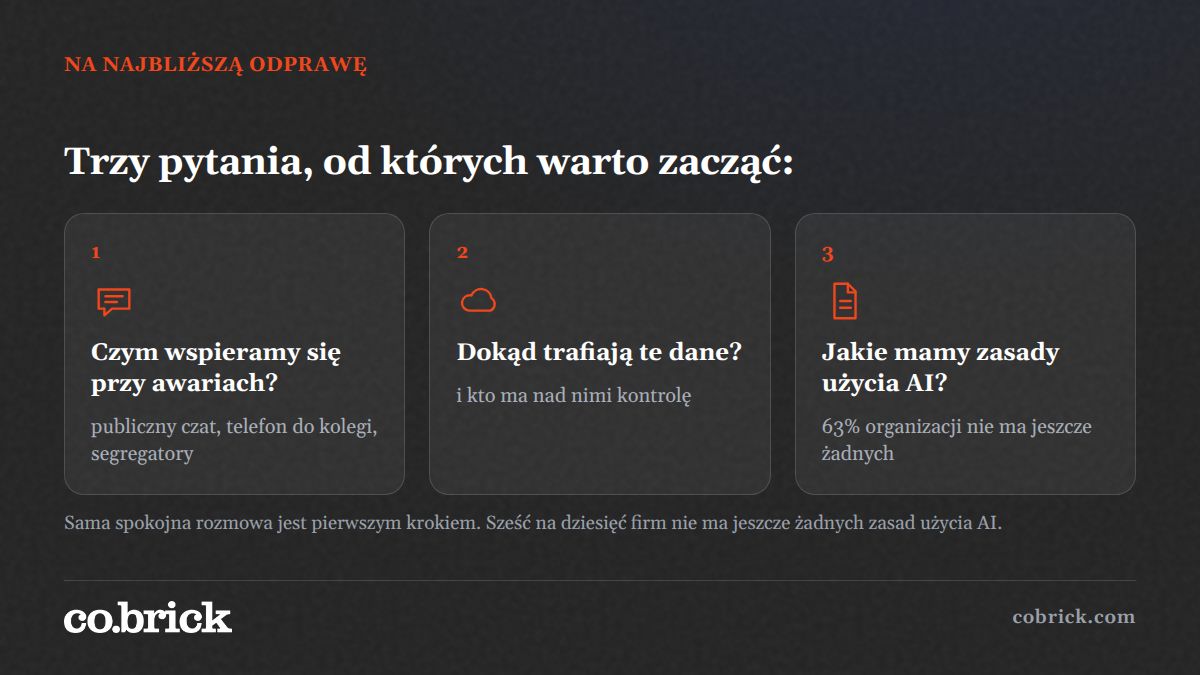
Pytanie, które warto zadać na najbliższej odprawie: czym nasi ludzie wspierają się przy awariach i dokąd trafiają te dane? Sześć na dziesięć organizacji nie ma jeszcze żadnych zasad użycia AI. Sama spokojna rozmowa o tym jest już pierwszym krokiem.
Technik, który wkleja parametry maszyny do publicznego czatu, chce po prostu dobrze wykonać swoją pracę. Warto to powiedzieć wprost: wyciek danych przez AI to nie problem ludzi, tylko brakującego narzędzia. Ludzi mamy dobrych. Narzędzie można dodać.
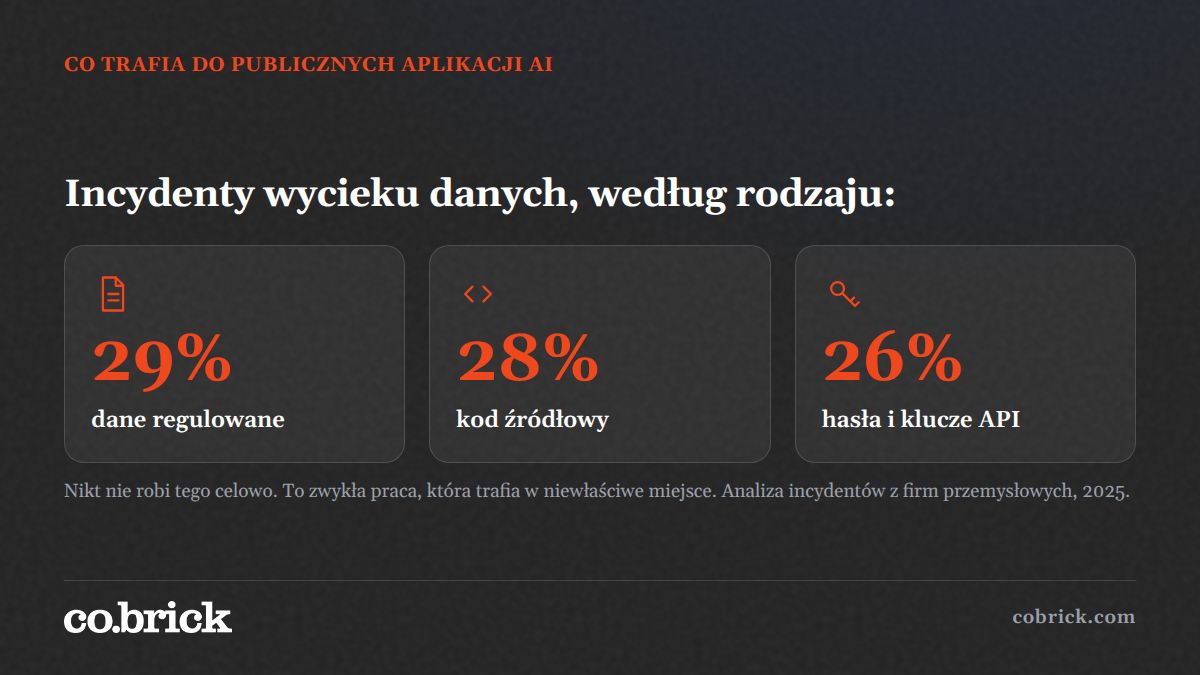
Policzono, co trafia do publicznych aplikacji AI: 29% incydentów to dane regulowane, 28% kod źródłowy, 26% hasła i klucze API. Nikt nie robi tego celowo. Te informacje wychodzą przy okazji zwykłej, sumiennej pracy, bo pytanie bez kontekstu nie daje dobrej odpowiedzi.
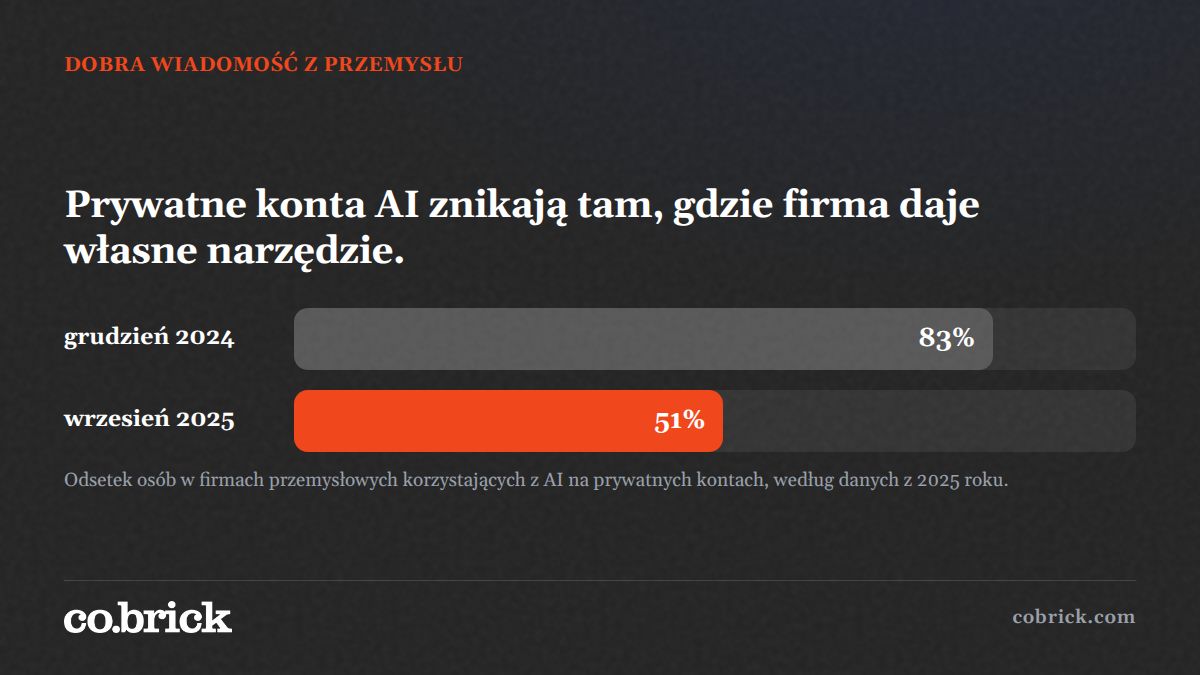
W firmach przemysłowych co drugi pracownik korzysta z AI na prywatnym koncie. Rok wcześniej robiło to ośmiu na dziesięciu. Ten spadek ma jedno źródło: firmy, które dały ludziom własne, zatwierdzone narzędzie. Zjawisko znika, gdy pojawia się dobra alternatywa.
Ponad połowa pracowników ukrywa przed firmą, że korzysta z AI. Tak wynika z badania na 48 tysiącach osób w 47 krajach. To nie jest zła wola. Ludzie znaleźli narzędzie, które im pomaga, zanim firmy zdążyły je bezpiecznie podać. Dobra wiadomość: da się to nadrobić.
Pracownik z awarią wybiera najszybszą drogę do odpowiedzi. To naturalne i dobrze o nim świadczy. Rola firmy polega na tym, żeby ta najszybsza droga prowadziła przez narzędzie, które zostawia dane na miejscu. Wtedy wszyscy grają do jednej bramki.
Jest 2:40, linia stoi, technik jest na hali sam. Robi zdjęcie sterownika i pyta publiczny czat, bo chce jak najszybciej wrócić do pracy. Trudno mieć do niego pretensje. Można za to zadbać, żeby najszybsza droga do odpowiedzi nie wyprowadzała danych poza zakład.
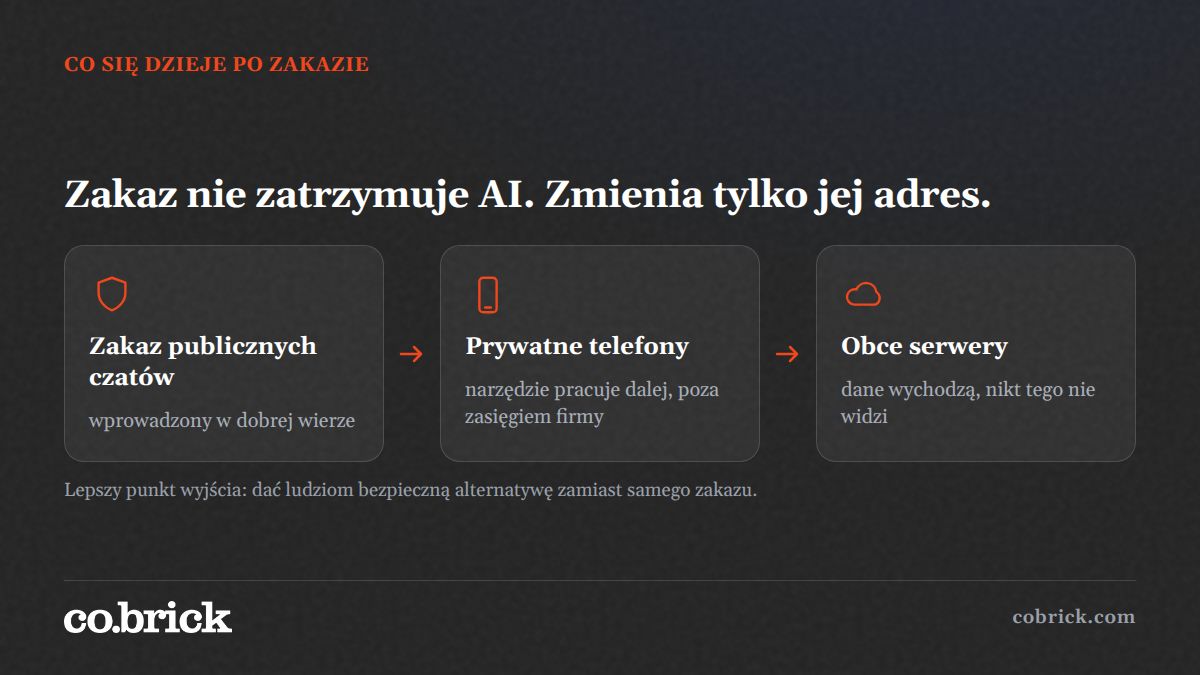
Wiele zakładów zakazało publicznych czatów AI i zrobiło to w dobrej wierze. Efekt bywa odwrotny: narzędzie znika z firmowych komputerów i przenosi się na prywatne telefony, gdzie nikt już nie widzi, jakie dane wychodzą. Warto o tym porozmawiać, zanim zrobi to za nas przypadek.