@RalGhanmi بعد ماتهت كثير لين اوصل للطريقة الصحيحة اقدر أقول إنه اكبر سببين هو أولا انك تدخل ذا التخصص بالصورة النهائية فتصير تدور النتيجة الأخيرة طول دراستك مع إنك قفزت عن الاساسيات.
السبب الثاني هو خوفك من المشاريع فتلهي نفسك من شهادة لشهادة ثانية بينما الفائدة مابتوصلك الا بمشروع.
تابعت بودكاست يتكلم عن تحليل الـ logs في الي windows للـ SOC.
والي صدمني بعيد عن كمية المعلومات الي استفدتها منه رغم اني مو فاهم لغته زين، هو إنه قال:
إذا اعطيتك hash value وقلتلك هذا كل الي عندي كيف تقدر تحقق بالقضية. 🙃
#cybersecurity#SOC
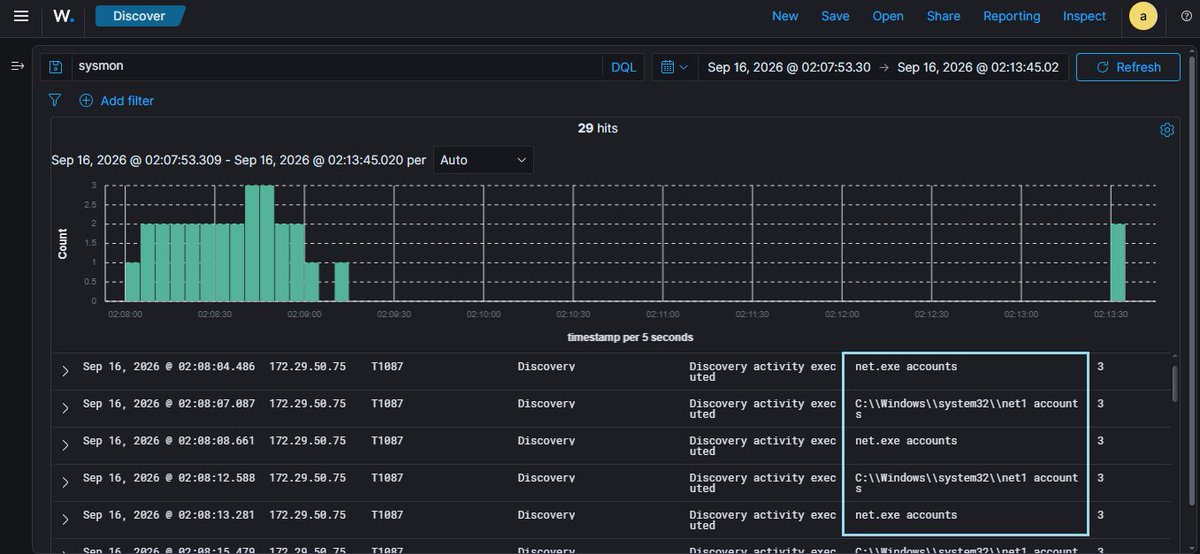
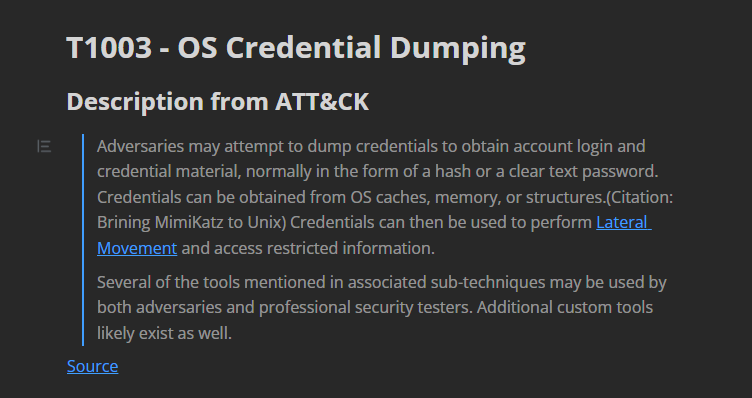
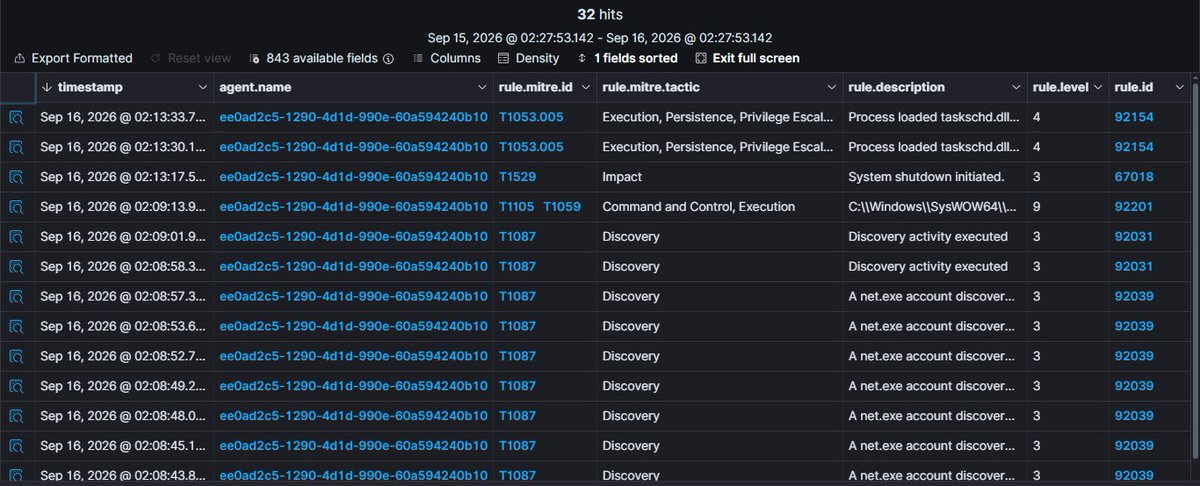
أخر أعمالي من سيناريو إختراق مرتبط بتكتيكات MITRE ATT&CK
وواجهة داشبورد تعرض أهم التفاصيل وإنتقاء الحقول المهمة وتتبع نشاط المهاجم.
التحدي لا يبدأ من قراءتك لما حصل، التحدي هو كيف تحول هذي البيانات العشوائية إلى سلسلة أحداث زمنية واضحة + قرار.
#soc#cybersecurity
@RalGhanmi اولا مشكور على جهودك دايما الشكر مايوفي حقك. بالنسبة للـ SOC، المشاريع حلوة ولكن اكبر مشكله ممكن تواجهها هي انك تعرف تستخدم الادوات(SIEM مثلا)لكن ماتعرف تقرأ التنبهيات والأحداث وتستخرج منها قصة الهجوم. فأشوف أفضل طريقة هي حل سيناريوهات اختراق ونشرها على github؟ وهل بتقوي الـ CV؟
في الصورة المرفقة يظهر الـ XDR شجرة العمليات من جهاز الضحية يوضح ماهي العملية الأب لكل عملية بما في ذالك العلمية الخبيثة مع توضيح من المستخدم الذي قام بتشغيل الملف والجهاز المصاب.
كيف يحلل الـ SOC في تحديد نطاق الهجوم؟
لو اعتمد المحلل على فحص كل جهاز بشكل مباشرة لاستهلك وقت وانتشر الهجوم أكثر. في بيئات الـ SOC يساعد نظام XDR في جمع الأحداث من جميع الأجهزة الطرفية إلى نظام ال SIEM لتوفير رؤية أوسع وسريعة.
#SOC#cybersecurity