Solusi terbaru dari Defenxor untuk organisasi dengan anggaran security terbatas. Download gratis Dsiem di https://t.co/6KIAkkboz0
https://t.co/1j5zvX00KB
Beberapa bulan belakangan ini banyak serangan yang terjadi pada Mail Server perusahaan - perusahaan besar. Dari serangan tersebut, Defenxor mencoba melakukan percobaan serangan menggunakan teknik buffer overflow dari kelemahan Software Mail Server. https://t.co/rK9hNyTTGb
Ditemukan adanya celah keamanan di framework Symfony 3.4. Celah keamanan ini ada pada fungsi forward() yang ada pada framework Symfony yang dapat menyebabkan terjadinya Remote Code Execution (RCE) https://t.co/eSNrW5aleJ
LibSSH versi 0.6 keatas memiliki sebuah celah keamanan yang memungkinkan attacker untuk melakukan bypass terhadap fungsi autentikasi
hanya dengan mengirimkan sinyal "SSH2_MSG_USERAUTH_SUCCESS" lalu bisa menjalankan perintah berbahaya disisi server. https://t.co/iHBy5OLne8
Serangan SCAM pada window dialog Apple, yang melakukan konfirmasi perubahan system, yaitu konfirmasi "Apple Wants to Make Changes Scam" yang meminta user memasukkan username password pada text form. https://t.co/kC4tIuEhCI
Security Redhat Advisory terbaru, terdaftar sebagai RHSA-2018-2918-01. Celah keamanan ini memanfaatkan proses rendering PostScript dan saat membuka file PDF pada system. https://t.co/XFqxDAvLFu
Peneliti Tenable Cybersecurity telah mem-publish serangan Remote Command Execution (CVE-2018-14847) yang memanfaatkan directory traversal pada MikroTik https://t.co/ApNcjiQs4d
Sekelompok security researcher menemukan sebuah celah keamanan berbahaya pada Smart Home TV Sony Bravia yang memanfaatkan Command-Injection pada fitur Photo Sharing Plus. https://t.co/Ga54SJ6GNf
Layanan dari aplikasi versi Premium dari Google+ akan diberhentikan sampai Agustus 2019 untuk dilakukan perbaikan dan perubahan berkaitan dengan serangan dan data leak customer yang terjadi pada tahun 2018 ini. https://t.co/qFPbLgNjaV
Google Android umumkan untuk permbaharuan versi OS terbaru, aplikasi yang hanya bisa mengakses Call Log dan SMS adalah aplikasi default Android bawaan perangkat https://t.co/rEgacOMXHv
The infamous Pegasus spyware, which targets iPhone and Android devices, has allegedly infiltrated 45 different countries across the globe https://t.co/bPVmokN6tt
Data Leak dilaporkan telah terjadi dari perusahaan Amazon, yang dilaporkan oleh Institut Ponemon, Data Leak tersebu dilaporkan terjadi karena serangan Scam pada internal pegawai Amazon. https://t.co/HHAuPvvVwf
Adobe mempublikasikan perbaikan (patches) untuk tujuh celah keamanan pada Adobe Acrobat Reader, yang menyebabkan penyerang dapat mengeksekusi beberapa kode berbahaya pada bulan september. https://t.co/Udyl7N7UsF
PoSeidon, Malware yang ditemukan oleh Security Researcher Group, Cisco's Talos pada tahun 2015, kembali tersebar dan menyerang beberapa Point-of-Sales System pada tahun ini https://t.co/5eohP9g7db
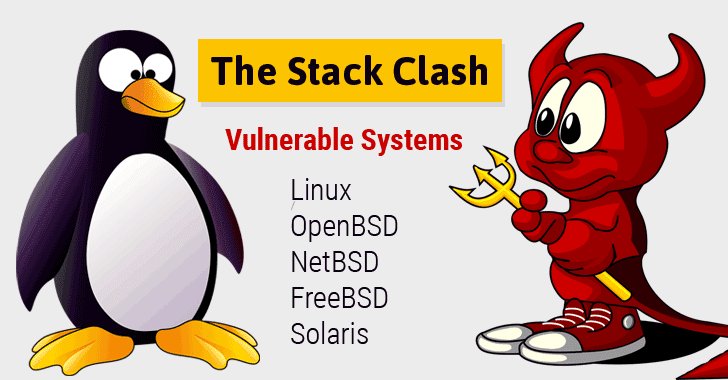
Security Researcher dari perusahaan pengembang tools security, Metasploit Framework, mem-publish teknik Privelege Escalation pada Sistem Operasi Solaris yang memanfaatkan Library NSPR_LOG.
https://t.co/3AikP6ixzt
Phishing adalah serangan paling sering digunakan untuk memanfaatkan kecerobohan dan rendahnya awareness dari user pada sebuah system atau organisasi. Security Boulevard memaparkan 9 hal yang harus diperhatikan dalam serangan Phishing pada tahun 2018 ini https://t.co/JYTCskzYH1
Pegasus, sebuah malware yang ditemukan pada perangkat Android dan iOS ternyata sudah menginfeksi pada 45 negara di seluruh dunia. https://t.co/xhQjUjOeiS
iOS melakukan proses restart secara otomatis dengan memanfaatkan celah DOS yang dikirimkan oleh Web Page dengan CSS & HTML. https://t.co/xDpPPaAKU0