Ingeniero informático, con todas sus consecuencias, adicto al café, enamorado de mis guerreras y de mi gata, corredor penoso pero trato de dejar huella.
🚨 Vulnerabilidades críticas en PHP: qué está pasando y qué hacer
Hoy, 21 de octubre a las 16:00 (hora peninsular), PHP publica una actualización urgente que corrige dos vulnerabilidades críticas (CVE-2026-109618 y CVE-2026-109619, CVSS 9,2).
🔎 Qué sabemos
Son fallos de ejecución remota de código: permitirían tomar el control del servidor sin credenciales.
La información se filtró ayer, así que se esperan ataques masivos en cuanto salgan los detalles.
Aún no se conocen las versiones afectadas. Hay que dar por vulnerable cualquier web con PHP (WordPress, WooCommerce, Prestashop…).
⏳ Qué esperamos
Solo recibirán parche las ramas con soporte (PHP 8.2 en adelante).
Las versiones antiguas (7.x, 8.0, 8.1) no tendrán parche oficial. Si tu web va con una de ellas, es momento de migrar.
✅ Qué hemos hecho nosotros
En todos los servidores que operamos, propios y de clientes, ya hemos aplicado una mitigación preventiva: desactivar el progreso de subida de ficheros de PHP, bloqueado para que ningún dominio pueda reactivarlo. El único efecto es que puede dejar de verse la barra de progreso al subir archivos.
Es una medida no oficial, pero consideramos que compensa con creces. En cuanto salgan las versiones corregidas, actualizaremos.
🛠 Si administras tu propio servidor
Crea php.d/99-no-upload-progress.ini con:
session.upload_progress.enabled = Off
Y en el pool de PHP-FPM, para que ningún dominio lo reactive:
php_admin_flag[session.upload_progress.enabled] = off
Reinicia PHP-FPM y actualiza PHP en cuanto esté disponible.
Seguiremos informando...
Un comando para saber qué modelo de IA puedes ejecutar en tu hardware de forma local.
Detecta RAM, CPU y GPU, puntúa cada modelo según compatibilidad, y te dice cómo funcionará en tu máquina.
Para Windows, macOS y Linux:
→ https://t.co/CsGNVKjR5h
@elcorteingles Compré en el corte inglés online un libro y una cazadora estás navidades. El 30/12/2025 llegó un paquete pequeño con solo el libro. Desde ese día estoy reclamando el dinero, llamo cada semana y nadie me dice cuando me lo van a devolver.
Hoy, que se cayó AWS y hay muchas aplicaciones afectadas, es lindo día para volver a escuchar a Richard Stallman contándonos en @dominiodigital sobre LA NUBE.
Es una vergüenza, ayer no había entradas para PELOUSE a 195€, pero hoy si hay a 295? #MADRING#F1?... Han subido los precios de las entradas en toda la cara!!!! @consumidores
¿Habéis visto los precios de #Madring#F1?
Que por lo que vale una entrada oro me voy a Disneyland, hombre. En fin, que no voy a ir, visto lo visto xD
Por cierto, la pelousse 195€ (que no me deja subir la foto)
Hace ya casi 15 años perdí 65 kilos y transformé mi vida por completo.
Lo que en 2010 estaba de moda para perder grasa y ganar músculo se parece mucho a lo que hoy vemos por redes sociales, y nada de eso me ayudó a conseguir mi objetivo ni a mantener lo conseguido.
Aquí van 20 tips rápidos sobre nutrición y fitness en general de lo aprendido durante 15 años de transformación:
LECCIONES DEL INCIDENTE DE CROWDSTRIKE.
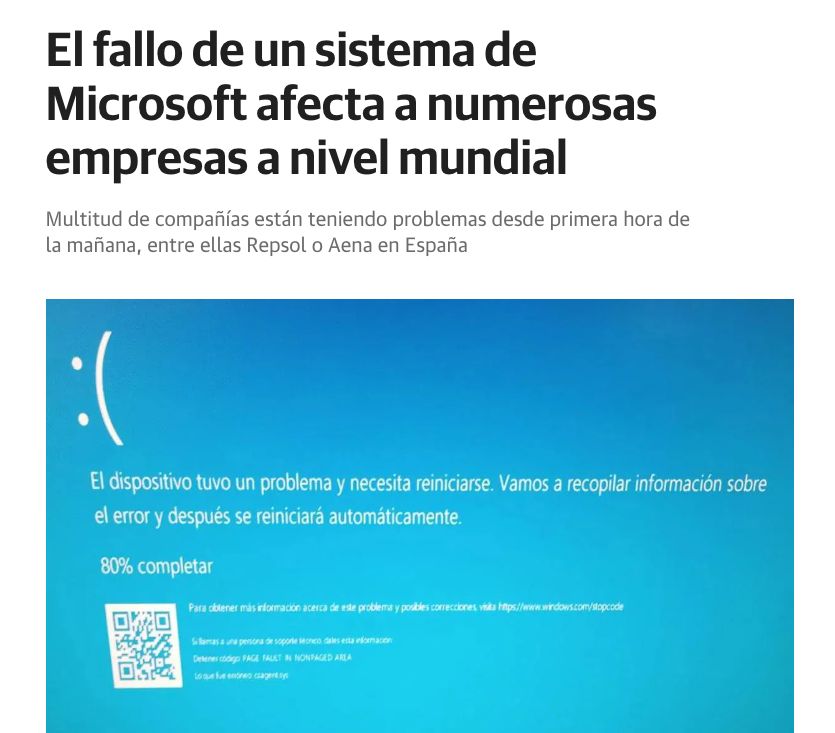
El reciente fallo en la actualización del software de seguridad CrowdStrike ha dejado a miles de organizaciones en España y alrededor del mundo con sistemas operativos Windows 10 y 11 inoperables. Este incidente resalta la urgencia de contar con un Plan de Continuidad del Negocio (BCP) conforme a la norma ISO 22301.
¿Qué Sucedió?
Una actualización defectuosa de CrowdStrike, aplicada durante la noche, ha causado la indisponibilidad de numerosos servicios. Este problema, aunque no es un ciberataque, ha afectado gravemente a las organizaciones que dependen de este software para su seguridad.
Lecciones y necesidades clave.
Evaluación de riesgos: Identificar y evaluar riesgos tecnológicos es crucial. Saber qué software y sistemas son críticos permite anticipar y mitigar problemas.
Pruebas y simulaciones: Realizar simulaciones de incidentes y pruebas del BCP asegura una respuesta efectiva ante situaciones reales.
Comunicación clara: Informar rápidamente a empleados y clientes sobre el problema y las acciones tomadas mantiene la confianza y minimiza el pánico.
Recuperación rápida: Un BCP eficaz incluye estrategias para restaurar sistemas críticos rápidamente, utilizando backups y redundancias.
Implementación conforme a ISO 22301.
La norma ISO 22301 proporciona un marco para establecer, implementar, mantener y mejorar un sistema de gestión de continuidad del negocio. Adaptar el BCP a esta norma asegura una preparación sólida ante cualquier interrupción, garantizando la resiliencia operativa y la continuidad de los servicios esenciales.
El incidente con CrowdStrike nos recuerda la importancia de estar preparados. Un BCP robusto no solo protege a la organización, sino que también asegura la continuidad de servicios vitales para la sociedad española.
No es #microsoft ni #windows ni un #ciberataque , solo es una #actualizacion de #CrowdStrike que no funciona o no se ha testeado como debería. En la #ciberseguridad la disponibilidad es crucial, y lo estamos viendo ahora mismo.
Vamos a explicar un poco para el público no técnico que es lo que ha pasado hoy con Microsoft y por qué es una liada muy seria, o como decimos en el sector... "mierda MIERDA MIERDA".
🧵🧵
La comunidad es increíble. Han sacado un script automatizado para Windows que arregla el error de Crowdstrike.
Aquí tienes el código disponible:
https://t.co/LlOEyxelMH
Vulnerabilidad de máxima gravedad de Cisco Smart Software Manager (SSM) permite a los atacantes cambiar las contraseñas de administrador
⚠️CVE-2024-20419
🚨Gravedad 10/10 CVSS 3.1
https://t.co/eFdyJYazOw