Les dejo disponible a todos un curso de redes nivel #CCNA gratuito en español de casi 100 horas que acabo de publicar.
Este curso estuvo mucho tiempo en otra plataforma y por fin pude recuperar el material y subirlo a YouTube.
Espero que lo disfruten: https://t.co/uPpPiXUAGc
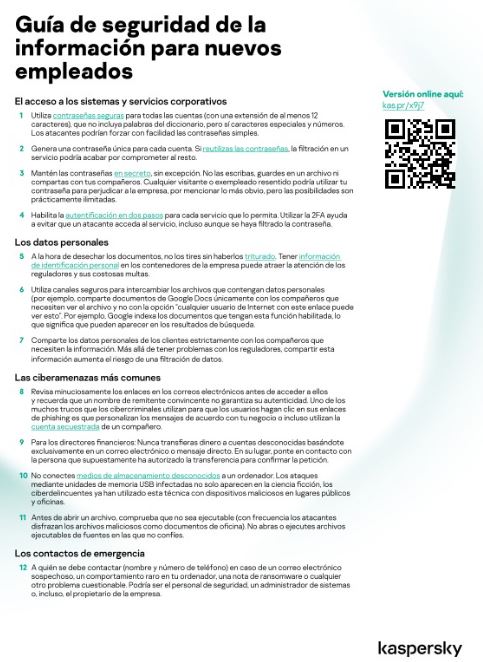
Dar a los nuevos empleados una guía de seguridad y buenas prácticas ayuda a reducir los errores de #ciberseguridad. 📋
Hemos redactado una guía básica a la que puedes añadir aspectos específicos de tu empresa, así como sus reglas y reglamentos. 🛡️✅ https://t.co/qcC2WGEDrE
Para todos los que me habéis preguntado sobre la seguridad el AD, os paso un pequeño checklist que sirve como base para la seguridad del Directorio Activo.
1. Seguridad física:
- Ubicar los controladores de dominio en una ubicación física segura y restringida.
- Restringir el acceso físico a los servidores de Active Directory solo a personal autorizado.
2. Configuración de cuentas y contraseñas:
- Requerir contraseñas complejas y cambiarlas regularmente.
- Establecer una política de bloqueo de cuentas después de un número específico de intentos fallidos.
- Deshabilitar cuentas de usuario inactivas o no utilizadas.
- Configurar una directiva de contraseñas para evitar el reuso de contraseñas.
3. Actualizaciones y parches:
- Mantener el sistema operativo y las aplicaciones actualizados con los últimos parches de seguridad.
- Implementar un proceso de gestión de parches periódico y automatizado.
4. Control de acceso y permisos:
- Limitar el acceso a las cuentas de servicio solo a lo necesario.
- Utilizar grupos para otorgar permisos en lugar de usuarios individuales.
- Revisar y eliminar regularmente los permisos innecesarios o excesivos.
5. Segmentación de red:
- Configurar segmentación de red para aislar los controladores de dominio de amenazas externas.
- Utilizar firewalls para restringir el tráfico no esencial hacia los controladores de dominio.
6. Monitoreo y auditoría:
- Habilitar la auditoría en los controladores de dominio para rastrear eventos de seguridad.
- Configurar sistemas de monitoreo para detectar actividades sospechosas o inusuales.
7. Protocolos y servicios seguros:
- Deshabilitar protocolos obsoletos o inseguros como SMBv1.
- Configurar correctamente los protocolos de seguridad como SMBv2/3, LDAP y LDAPS.
8. Cifrado y seguridad de datos:
- Habilitar el cifrado de tráfico entre controladores de dominio mediante LDAPS.
- Utilizar BitLocker para cifrar los discos donde se almacena la base de datos de Active Directory.
9. Control de cuentas privilegiadas:
- Implementar la metodología de "Principio de menor privilegio" para limitar los privilegios administrativos.
- Utilizar cuentas de administrador separadas para tareas de administración y tareas diarias.
10. Respaldos y recuperación:
- Establecer un plan de respaldo regular para los datos y configuraciones de Active Directory.
- Probar periódicamente la capacidad de restaurar desde los respaldos.
11. Educación y concienciación:
- Proporcionar formación y concienciación en seguridad a los usuarios y administradores de Active Directory.
- Promover prácticas seguras como el manejo adecuado de contraseñas y la identificación de correos electrónicos de phishing.
Muchos me habéis pedido que os deje mi software preferido para cada fase del pentesting, pues bueno aquí tenéis los que considero imprescindibles:
-Fase de Recopilación de Información:
Nmap: Escaneo de puertos y servicios.
theHarvester: Recopilación de información sobre correos electrónicos, subdominios y hosts.
Shodan: Búsqueda de dispositivos conectados a Internet y servicios expuestos.
-Fase de Análisis y Escaneo de Vulnerabilidades:
Nessus: Escaneo de vulnerabilidades y auditoría de seguridad.
OpenVAS: Escaneo de vulnerabilidades de código abierto.
Nexpose: Escaneo de vulnerabilidades y gestión de riesgos.
--Fase de Explotación:
Metasploit: Plataforma de explotación de seguridad que permite encontrar, validar y explotar vulnerabilidades.
Burp Suite: Proxy y herramienta de prueba de seguridad para aplicaciones web.
sqlmap: Herramienta de inyección SQL automatizada.
-Escalamiento de Privilegios:
Windows-Exploit-Suggester: Identifica exploits disponibles para una versión específica de Windows.
Linux Exploit Suggester: Identifica exploits disponibles para una versión específica de Linux.
PowerUp: Script de PowerShell para buscar vectores de escalada de privilegios en entornos de Windows.
-Mantenimiento de Acceso:
Netcat: Utilizado para crear conexiones de red bidireccionales.
Mimikatz: Recupera credenciales de Windows desde la memoria del sistema.
Veil: Genera payloads de metasploit indetectables.
-Movimiento Lateral:
Bloodhound: Analiza la red y muestra las relaciones de confianza, lo que facilita el movimiento lateral.
Powersploit: Colección de scripts y módulos de PowerShell para la explotación post-creación.
Impacket: Herramientas de Python para interactuar con protocolos de red.
-Fase de Recolección de Datos:
Responder: Captura hashes NTLM desde la red local.
Wireshark: Herramienta de análisis de tráfico de red.
DumpsterDiver: Busca información confidencial en repositorios de código y archivos filtrados.
-Fase de Limpieza (Covering Tracks):
BleachBit: Limpia rastros y archivos temporales en sistemas Windows y Linux.
Windows CleanUp: Limpia datos innecesarios de Windows.
sdelete: Borra archivos de forma segura en sistemas Windows.
-Informes y Comunicación:
KeepNote: Herramienta de toma de notas para documentar hallazgos.
Dradis: Plataforma para compartir información y crear informes de pentesting.
MagicTree: Herramienta para importar, visualizar y analizar datos de pentesting.-.
ISO/IEC 27002:2022
Los controles o medidas son actividades que modifican el riesgo, los 93 controles de la nueva edición tienen atributos, 1 categoría de esos atributos que funcionan como etiquetas son las capacidades operativas.
Si no estás usando IA, te estás quedando atrás.
Aquí tienes 8 nuevos sitios web dedicados a la IA que no te puedes perder en 2023:
Vídeo de demostración 🎥⬇️
🤬-"¡ODIO IPTABLES! ¿De verdad que tenemos que usar esto en el servidor?"
👻-"Bueno, tienes hay soluciones fáciles como UFW..."
🤬-"¿UFQUE? ¿Qué es eso?"
👻-"Venga, va, hoy te voy a contar algo sobre el Uncomplicated Firewall"
🤬-"Me gusta ese nombre... uncomplicated"
Abro 🧵 ⬇️
¿Cómo medir la madurez de ciberseguridad en mi organización? es el nombre de mi columna de opinión en @Forbes_Mexico
Hablemos de #Ciberseguridad para tomadores de decisiones
https://t.co/1Yb8ddkcKa
🇲🇽 Hackearon al Ministerio de Defensa de México (SEDENA)
Al parecer, vía un Microsoft Exchange desactualizado con el exploit de ProxyShell. 6TB de datos robados.
El presidente de México dice no saber si “hay gente especialista en esto en México”.
Lo que es mentira.
@weareDMNTRs Nadie probo ZohoDesk o Freshdesk ? para el tema de tickets son muy buenos y tienen plan gratuito hasta 3 agentes aunque GLPI también es un buen Help Desk con una suite muy completa.