REPORTE SÍSMICO
IGP/CENSIS/RS 2026-0601
Fecha y Hora Local: 27/08/2026 23:55:03
Magnitud: 3.4
Profundidad: 15km
Latitud: -16.56
Longitud: -71.77
Intensidad: II Vitor
Referencia: 21 km al SE de Vitor, Arequipa - Arequipa
https://t.co/YbQ8Kt7y7W
Si eres cliente de @MovistarPeru, vas a querer leer este tweet, porque te voy a contar como Movistar Perú está exponiendo a cualquier hacker los datos de sus clientes que incluyen Nombres, DNIs, # de celulares, tipo de plan (pre-pago o post-pago), dirección (si tienen plan de Internet o TV). Lo peor es que saben sobre este problema de ciberseguridad desde hace meses, pero simplemente no lo reparan.
Primero, hay que entender como funciona la ciberseguridad en empresas grandes. En estas, se tienen dos tipos de equipos de ciberseguridad (red team y blue team). El red team se dedica a auto-hackearse y auto-atacarse para encontrar vulnerabilidades en su propia infraestructura. El blue team se dedica a defenderse de estos ataques (internos y externos).
A veces, existen personas externas a la organización (llamados "security researchers") que se dedican a buscar problemas de ciberseguridad en entidades a las que no pertenecen. Estos se llaman "white hat hackers", y cuando detectan un problema, lo reportan a la compañía. Existe todo un cuerpo legal de procedimientos de como hacer esto para que el white hat hacker no tenga problemas legales al reportarlo. Esto se hace típicamente mediante un "bug bounty program", o sea un lugar donde reportas el problema de ciberseguridad, y dependiendo de la gravedad, existe una remuneración que se la hace al hacker por explicar el problema. Es totalmente legal. En contraste, un "black hat hacker" toma ventaja de esta vulnerabilidad, viola la ley al no reportar nada, y utiliza ese problema para lucrar en el mercado negro.
Bueno, resulta que una persona que conozco reportó este problema gravísimo a Movistar a través de su bug bounty program (que de por sí es una payasada, porque pagan menos que el 50% que otras compañías), y después de brindarles todos los detalles, Movistar le asigno un puntaje de 9.3/10 (o sea problema absolutamente crítico). Después de un día, mandan un e-mail, y dicen que su red team ya había encontrado ese problema y que estaban reparándolo hace meses. Por eso, no iban a pagar nada. El chiste aquí es que ese es un problema que se puede reparar en días... en el peor de los casos, siendo exagerados, una semana.
O sea, que movistar está exponiendo los datos personales de todos su clientes por meses, lo saben (tengo la comunicación directo de ellos), y no hacen nada. Si esto fuera otro país en el hemisferio norte o en europa, los destrozarían en juicios con millonadas, pero como es Perú, no pasa nada. Realmente un caso para el grupo de Autoridad Nacional de Protección de Datos Personales @MinjusDH_Peru . cc @PeruPaisDigital
Mientras tanto, es facílisomo que un black hacker hoy haga un mapa nacional de la ubicación de todos los clientes de movistar con sus datos personas.
Un RT quieres que se haga algo
Sin querer me salgo enterando del chisme de Anuel, Yailin y 6ix9ine 😂 … Solo diré que los mandaría a Kinder, para que aprendan ortografía, porque más trate de entender lo que escribían que sus indirectas. Twitter extrañare las tendencias pero me voy a #Threads 😌
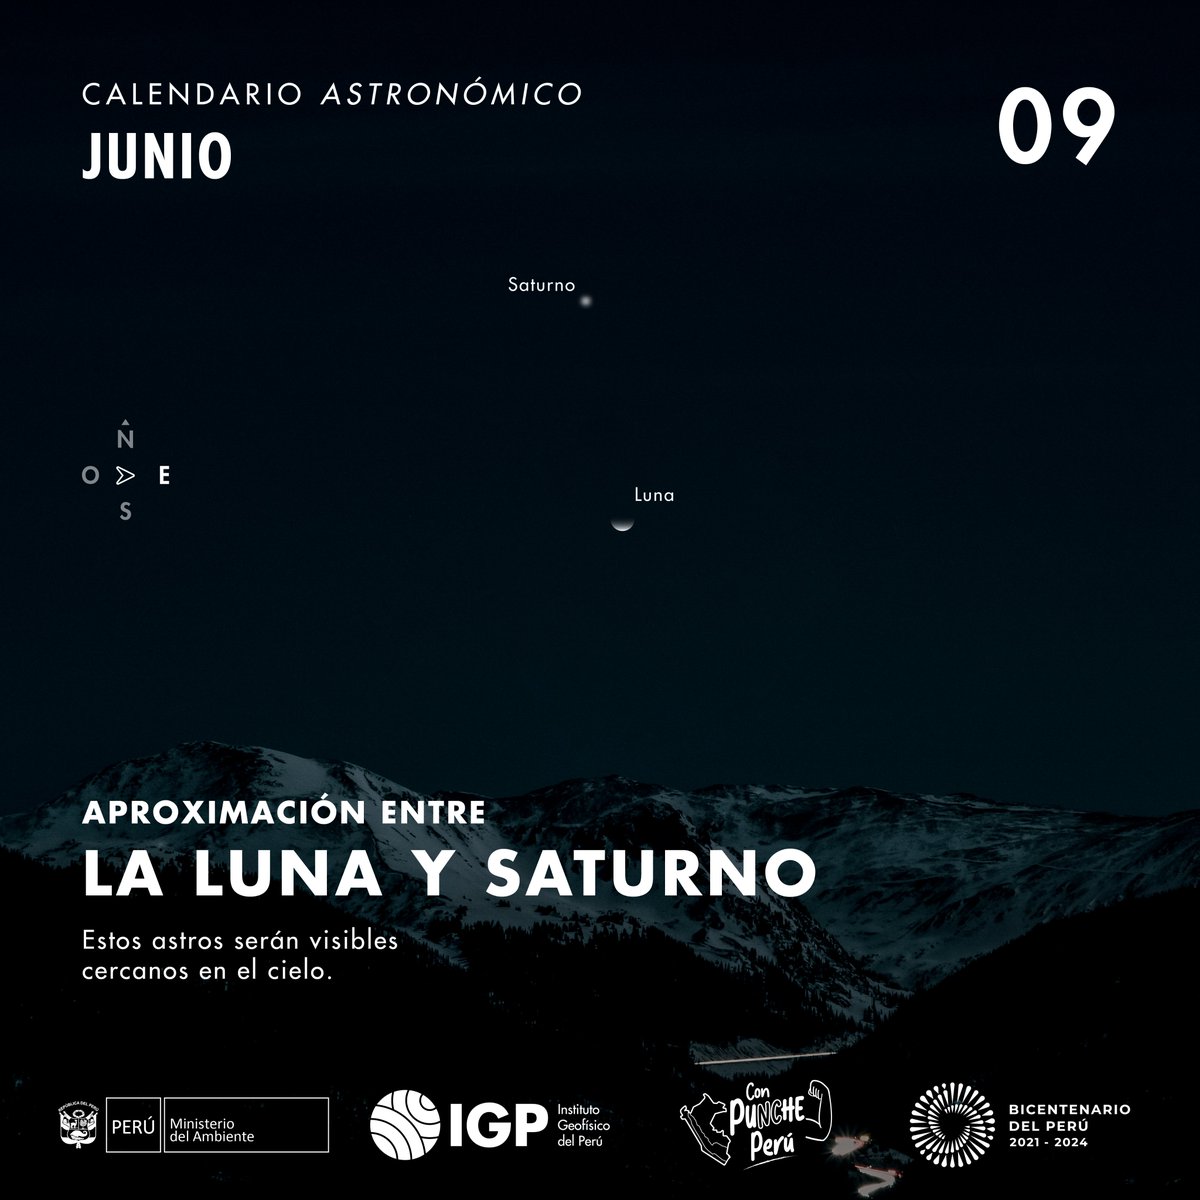
La #Luna 🌕 y #Saturno serán visibles cercanos en el cielo. Para ver este evento astronómico se debe observar en dirección este desde las 23:45 hasta el amanecer del día 10 de junio. ¡Te invitamos a compartir tus fotos!
📌 Es importante contar con cielos despejados.
La #Luna 🌕 y #Saturno serán visibles cercanos en el cielo. Para ver este evento astronómico se debe observar en dirección este desde las 23:45 hasta el amanecer del día 10 de junio. ¡Te invitamos a compartir tus fotos!
📌 Es importante contar con cielos despejados.