Satu perubahan huruf di URL disebut cukup buat melewati pemeriksaan admin di Hugging Face Chat.
Masalahnya ada di cara akses diperiksa. Semua endpoint /admin/** bergantung pada satu pengecekan string. Kalau pathname dimulai dengan "/admin/", request harus menyertakan admin secret.
Celah muncul ketika request bisa mencapai endpoint admin tanpa cocok dengan pengecekan string itu. Salah satu dampak yang dilaporkan adalah seseorang bisa memicu bulk export private chat pengguna tanpa autentikasi.
Kasus ini nunjukin kenapa authorization perlu ditegakkan di endpoint yang diakses, bukan cuma mengandalkan kecocokan string URL di satu tempat.
Gue baca cerita tentang lomba kewirausahaan untuk UMKM yang mentornya juga merangkap sebagai juri. Yang bikin gue mikir justru kriteria penilaiannya.
Ada poin soal sudah mengajukan pinjaman atau belum, ketepatan submit dokumen, sampai kemasan yang bisa didaur ulang. Sementara pertanyaan mendasar tentang bisnisnya, kayak siapa target pasarnya, gimana cara menjangkau pembeli, dan apakah keuangan usaha dipisah dari keuangan pribadi, justru jadi tanda tanya.
Bukan berarti administrasi atau kemasan ramah lingkungan nggak penting. Tapi kalau tujuan programnya membantu UMKM berkembang, kriteria penilaiannya harus nyambung sama tantangan yang mereka hadapi.
Usaha kecil bisa punya produk enak dan kemasan bagus, tapi tetap kesulitan kalau harga jualnya nggak menutup biaya. Bisa juga penjualannya ramai, tapi pemiliknya nggak tahu berapa keuntungan yang sebenarnya tersisa buat modal berikutnya.
Gue juga penasaran gimana penyelenggara menjaga penilaian tetap adil kalau mentor ikut menilai peserta yang dia bimbing. Kedekatan itu bisa memengaruhi penilaian, meski nggak disengaja.
Satu cerita ini jelas nggak cukup buat menyimpulkan semua program UMKM di Indonesia bermasalah. Tapi ini pengingat bahwa jabatan tinggi dan nama perusahaan besar belum tentu otomatis bikin seseorang paham kebutuhan usaha kecil.
Kalau mau bantu UMKM naik kelas, mulai dari memahami bisnisnya dulu. Kasih masukan yang bisa dipakai setelah lombanya selesai, bukan sekadar daftar syarat yang harus dipenuhi selama acara berlangsung.
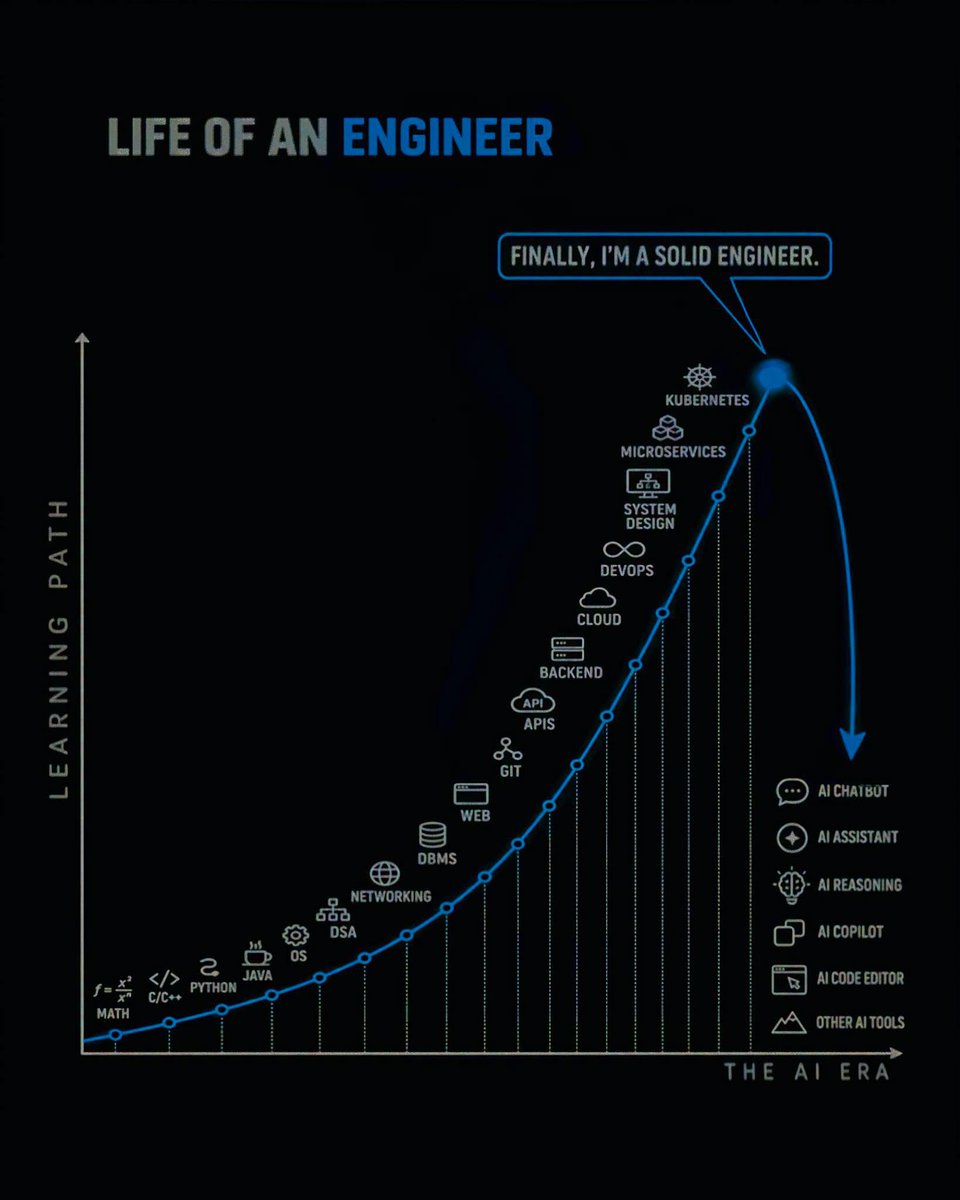
Sekarang bikin aplikasi bisa dimulai dari satu prompt. Tapi begitu ada bug di production, siapa yang bisa memastikan solusi AI beneran menyelesaikan masalahnya?
AI bisa bantu baca log, cari penyebab, sampai nulis patch. Tapi jawabannya tetap perlu dicek. Jangan-jangan error-nya hilang karena validasinya ikut dihapus.
Di situ pengalaman belajar database, networking, atau debugging masih kepake. Lo jadi tahu pertanyaan apa yang harus diajukan, hasil mana yang perlu dicurigai, dan cara ngetes sebelum perubahan di-deploy.
Pakai AI buat kerja lebih cepat, silakan. Tapi keputusan buat nge-merge dan tanggung jawab saat ada yang rusak tetap ada di tangan engineer.
AI agent bisa nemuin penyebab incident dalam hitungan menit. Tapi kalau nggak ada alert yang memicunya, agent itu bisa diam saat sistem bermasalah.
Dalam evaluasi Ciroos AI SRE, upgrade bikin 16 Argo CD Applications stuck dan update berhenti tersebar ke cluster. Argo CD sudah melaporkan error, tapi nggak ada alert untuk kondisi itu. Setelah diminta mengecek, agent berhasil menemukan penyebabnya.
Ada temuan lain yang menarik. Saat diuji pakai Chaos Mesh, agent membaca definisi eksperimennya langsung dari cluster. Jawabannya benar, tapi pengujiannya bocor karena penyebab masalah sudah tertulis di sana.
Penulisnya juga bilang hasil evaluasi dua bulan ini bukan benchmark. Eksperimen berjalan berurutan di cluster yang sama, dan sisa noise dari tes sebelumnya bisa memengaruhi hasil berikutnya.
Buat tim platform, ada dua hal yang layak dicek sebelum percaya hasil demo AI SRE. Apakah agent bakal mulai investigasi saat incident terjadi? Dan apakah dia benar-benar mendiagnosis masalah, atau cuma menemukan jawaban yang ditinggalkan di environment?
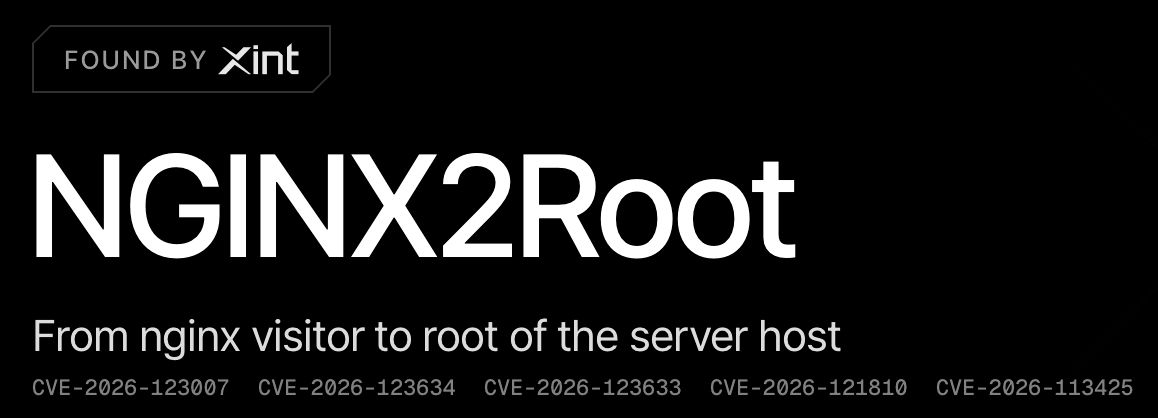
Kalau lo pakai nginx, cek update security-nya hari ini.
Peneliti Xint menemukan lima vulnerability yang bisa memungkinkan remote code execution. Yang paling berdampak, CVE-2026-123007, ada di kode HTTP/2 sejak 2015 dan bisa dieksploitasi tanpa login kalau konfigurasi yang terdampak mengaktifkan HTTP/2.
Akses awalnya berjalan dengan privilege nginx worker. Tapi Xint juga menemukan bug di Linux kernel yang bisa dirangkai untuk mendapat akses root ke host.
Dari server nginx yang versinya bisa diidentifikasi lewat Shodan, 98,9% melaporkan versi dalam rentang yang terdampak. Angka itu bukan berarti semuanya bisa dieksploitasi, karena HTTP/2 harus aktif dan sebagian server mungkin sudah menerima backport patch.
Cek advisory distro dan update package nginx lo. Kode yang sudah jalan lebih dari satu dekade pun masih bisa menyimpan bug sebesar ini.
Gue kira desktop app bakal makin sepi, tapi AI malah bikin kebutuhannya naik lagi.
NanoUI lagi ramai dibahas sebagai alternatif Electron buat bikin desktop app yang lebih ringan, dengan Zig di baliknya. Tapi lo nggak harus ngerti Zig dulu buat mulai, AI bisa bantu bikin prototype.
Masuk akal sih, misal makin banyak orang jalanin local agent, makin kepake juga UI desktop yang enak dipakai buat ngontrolnya.
Ekonomi Indonesia jauh lebih besar, tapi kalau dibagi per penduduk, Vietnam diproyeksikan menyalip kita tahun ini.
Menurut proyeksi IMF, PDB nominal per kapita Vietnam pada 2026 akan sedikit di atas Indonesia. Ini masih proyeksi, bukan angka akhir, dan PDB per kapita juga bukan ukuran langsung gaji atau pemerataan.
Selama bertahun-tahun, Vietnam menarik investasi manufaktur dan membangun posisi di rantai pasok ekspor, termasuk elektronik. Indonesia punya pasar domestik besar dan sedang mendorong hilirisasi komoditas seperti nikel.
Tantangannya buat Indonesia adalah, gimana investasi dan hilirisasi itu bisa menciptakan lebih banyak pekerjaan produktif dan meningkatkan pendapatan masyarakat, bukan sekadar memperbesar nilai ekspor.