🚨 Incidente de seguridad de Ledger 🚨
Al parecer, algunos Ledger (Nano X pero pueden ser más modelos) comprados en el sudeste asiático al proveedor CryptoBills sufrieron un ataque de supply chain: en algún momento se les implantó un chip dentro del ledger que monitorea y graba lo que se ve en la pantalla del mismo (la seed phrase) y luego lo transmite a un atacante. Al atacar la capa de hardware NO tiene necesidad de modificar el firmware, por lo cual Ledger Wallet lo toma como válido al hacer el genuine check.
Si compraron Ledgers en el sudeste asiático, muevan sus activos urgente.
@maxifirtman Buen incentivo, los bancos deberian hacer lo mismo CA con retiro en 24 horas u otro factor mas de seguridad. Hoy en dia basicamente estas llevando toda la plata en el bolsillo, salvo que tengas doble celular y varios bancos
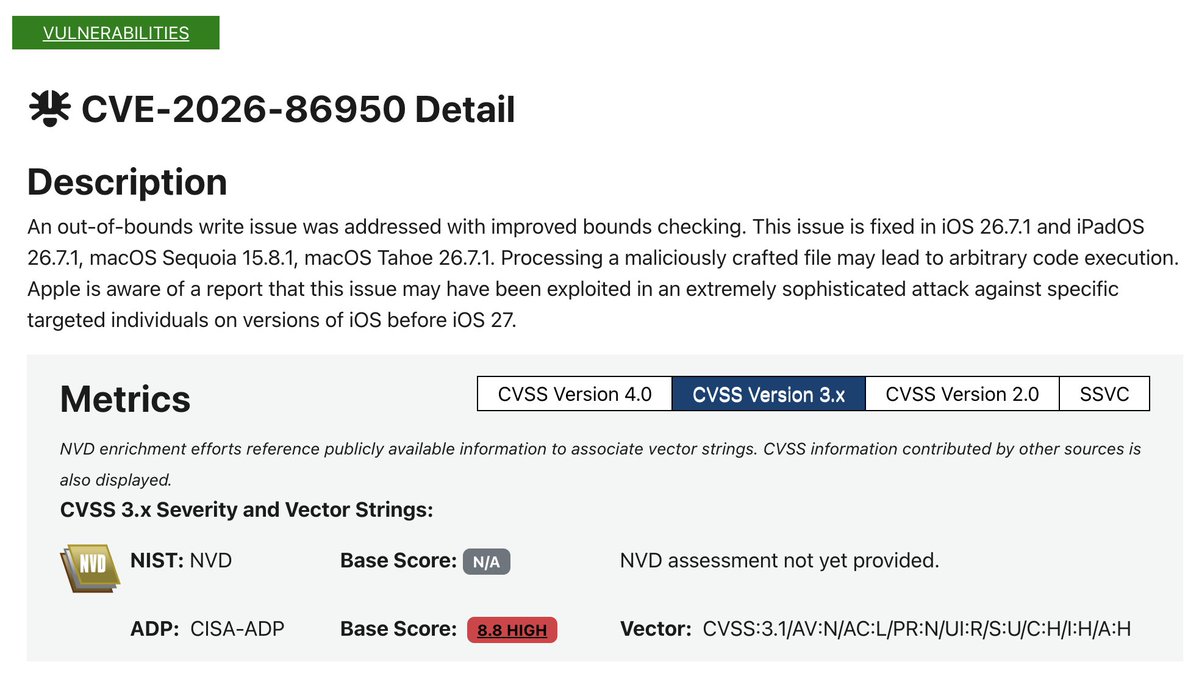
🚨Apple users: update your iOS and MacOS right now🚨
There's a Zero-Day vulnerability being actively exploited in the wild right now, in “extremely sophisticated” attack (CVE-2026-86950)
A fix for the flaw is included in iOS 26.7.1, iPadOS 26.7.1, macOS 26.7.1 and macOS 15.8.1.
‼️ BREAKING: An app on Apple's official App Store was serving iPhone users malware designed to steal crypto wallet keys.
SlowMist and OKX found FomoPeek versions 1.1 and 1.2, distributed Sept 9–17, hid a kernel exploit framework built to escape the iOS sandbox, decrypt the Keychain and pull data from 19 apps, including MetaMask, Trust Wallet and Apple Notes.
SlowMist traced nearly 580,000 USDT to the attacker's main wallet.
@PabloSabbatella Algo asi tiene el galicia, DNI como usuario, usuario como password y PIN como password, la genete no entiende y no sabe que el usuario también es secreto
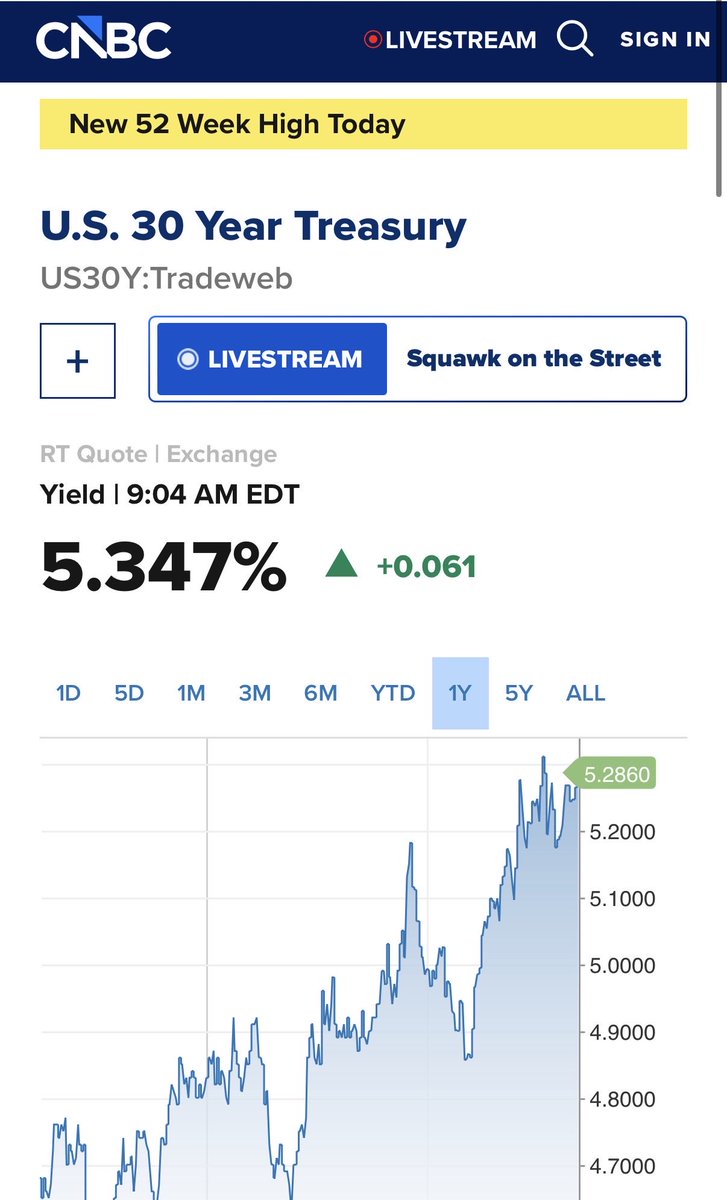
Se acerca LA inversión libre de riesgo al yield de una propiedad porteña.
The world is changed. I feel it in the water. I feel it in the earth. I smell it in the air…
Sobre este tema es un ataque de SMS Blast y afecta a todas las empresas de celulares. Delincuentes usan una antena falsa en un auto y hacen que celus cercanos se conecten creyendo que es una antena real. Desde ahí envían SMS con URL de phishing a los equipos de esa zona. (Sigue).
Todos ya pueden usar https://t.co/NJgihviMg3 SIN INTERNET
GRATIS
para cargar gastos o ingresos
Crear categorías
Seleccionar visjed
Cuotas
Etiquetas
Comentarios
Pásenme su número de usuario y por donde encontraron https://t.co/NJgihviMg3
!!
@DrConsumidorArg@MNPicc Es por temas técnicos de conexión (mal diseño claramente) entre varios sistemas que tienen que enviar 11 para representar 3 cuotas sin interes de plan naranja
@ArielRamone@porqueTTarg Creo mas que se haya filtrado algo de ARCA. En mi caso me llego al mail que uso solo para ARCA y la compra que hice en el exterior fue usando otro mail
🔥Mercado Pago: MAIL QUE RECIBIÓ el usuario que visibilizó el hostigamiento y uso indebido de datos:
1. Confirma: no toma los datos de la agenda del teléfono.
2. Confiesa uso de datos de la plataforma de venta de Mercado Libre. Dato cedido por el usuario con fines de entrega de paquete y no otro.
3. 🔥INDIGNANTE: LA JEFA DIJO QUE ERA SU MAMÁ Y ELLOS LE CREYERON, REVELANDO INFORMACIÓN SENSIBLE A UN TERCERO.
4. LLAMAN A TERCEROS para alertarle A ÉL sobre la mora, cuando solo pueden contactar a un tercero con fines de localizarlo. NO PARA ALERTARLO.
El tercero no tiene POR QUÉ ENTERARSE de que él está en una situación crediticia fragil, ya que viola su intimidad y es un trato vergonzante QUE BUSCA EL ESCRACHE.
Solo se había demorado 4 días en su pago mínimo.