🚀 Yeni Blog Yazısı: Project Discovery Nuclei
Siber güvenlik dünyası sürekli gelişirken, güvenlik açıklarını tespit etmek ve gidermek her zamankinden daha kritik hale...
#ProjectDiscovery#Nuclei
https://t.co/BEqi7IJqmS
🚀 Yeni Blog Yazısı: Project Discovery Katana
Günümüzün karmaşık siber güvenlik ortamında, web uygulamalarının ve altyapılarının kapsamlı bir şekilde keşfedilmesi, po...
#ProjectDiscovery#Katana
https://t.co/EeyPPdiknD
🚀 Yeni Blog Yazısı: Project Discovery HTTPx
Project Discovery tarafından geliştirilen HTTPx, sızma testleri ve güvenlik araştırmaları için tasarlanmış hızlı ve çok ...
#ProjectDiscovery#HTTPx
https://t.co/jOneDzZJEG
🚀 Yeni Blog Yazısı: Project Discovery Subfinder
Subfinder: Subdomain Keşfinde Hızlı ve Etkili Bir Araç Giriş Günümüz siber güvenlik dünyasında, bir hedefin saldırı yüze...
#ProjectDiscovery#Subfinder
https://t.co/a1IhHbYobY
🚀 Yeni Blog Yazısı: Project Discovery Naabu
Naabu: Hızlı ve Etkili Port Taraması Siber güvenlik dünyasında ağ keşfi ve zafiyet analizi, her güvenlik uzmanının ve s...
#ProjectDiscovery#Naabu
https://t.co/JdhTQkinnG
🚀 Yeni Blog Yazısı: Buffer Overflow
Gereksinimler Vmware yada Virtualbox (Tercihim Vmware) Kali Linux, Parrot OS İşletim sistemleriden biri (Tercihim Kali...
#BufferOverflow
https://t.co/bldOzec45R
Herkese merhabalar,
Kişisel blogumu yayına aldım: https://t.co/5F5RB3vzLg
🔐 Siber güvenlik, ☁️ bulut güvenliği ve sektörde edindiğim deneyimleri; sade, teknik ve yer yer düşündüren içeriklerle paylaşacağım.
📬 Yeni yazılardan haberdar olmak isterseniz, sitedeki "abone ol" kısmından e-posta listenize katılabilirsiniz.
İlk yazılar yayında, yorumlarınızı ve geri bildirimlerinizi heyecanla bekliyorum!
Destek olan herkese şimdiden teşekkür ederim 🙏
Cloud Security alanında yapmış olduğum videoların izlenme istatisklerini göz önünde bulundurarak bu videoları blog yazılarınada yazmaya kadar verdim.
Her hafta yeni bir yazı paylaşacağım bazı bug bounty tool larını inceleyeceğim ve sizlere deneyimlerimi paylaşacağım.
Bu heyecan verici sürecimde bültene abone olarak bana destek olabilirsiniz.
Teşekkürler
#siberGüvenlik #cloudsecurity #infosec #kişiselblog #techblog #cybersecurity
Herkese merhabalar
Siber güvenlik yolculuğumun önemli bir dönüm noktasını sizlerle paylaşmaktan mutluluk duyuyorum. EC-Council ile yapmış olduğum röportaj yayınlandı.
EC-Council ile gerçekleştirdiğim röportajım yayımlandı ve bu süreçte:
500’den fazla saatlik yoğun hazırlık.
100’den fazla gerçek dünya senaryosu içeren iLearn Labs’te pratik yapmak imkanı yakaladım.
24 saatlik CPENT (Certified Penetration Testing Professional) sınavı
Yoğun çalışmayla MetaGuard Cyber Security bünyesinde Kıdemli Pentester pozisyonuna yükselişim gibi pek çok başlıkta deneyimlerimi paylaştım.
Özellikle TryHackMe ve Hack The Box platformlarında edindiğim pratiklerle, iLearn Labs sayesinde kazandığım raporlama ve özel araç geliştirme becerileri, kariyerimde büyük bir sıçrama yapmamı sağladı.
Siber güvenlikte kendini geliştirmek, ileri düzeye geçmek veya kariyerini dönüştürmek isteyen herkes için bu röportajda ilham verici noktalar olduğunu düşünüyorum.
https://t.co/jtj0zzv8Nw
Röportajı izledikten sonra sorularınızı, yorumlarınızı veya kendi sertifikasyon tecrübelerinizi paylaşmanızı çok isterim.
Herkese Merhabalar,
Günümüzde mobil uygulamaların hayatımızdaki yeri yadsınamaz. Bankacılıktan alışverişe, eğlenceden sağlık hizmetlerine kadar her alanda mobil uygulamaları kullanıyoruz. Ancak bu artan kullanım, beraberinde siber güvenlik risklerini de getiriyor. İşte tam bu noktada, Runtime Application Self-Protection (RASP) yani Çalışma Zamanı Uygulama Kendi Kendini Koruma kavramı devreye giriyor.
RASP Nedir?
RASP, bir mobil uygulamayı, çalışırken içten ve dıştan gelebilecek tehditlere karşı koruyan bir güvenlik teknolojisidir. Geleneksel güvenlik önlemlerinin aksine, RASP uygulamaya entegre edilir ve gerçek zamanlı olarak çalışır. Bu sayede, uygulama çalıştığı sürece sürekli olarak güvenlik açıklarını izler, tespit eder ve engeller. Yani, bir nevi uygulamanın kendi güvenlik görevlisi gibi düşünülebilir.
RASP'ın Faydaları Nelerdir?
Gelişmiş Tehditlere Karşı Koruma: RASP, kod manipülasyonu, tersine mühendislik, hata ayıklama gibi gelişmiş saldırı tekniklerine karşı uygulamaları korur. Örneğin, bir hacker uygulamanın kodunu deşifre etmeye çalıştığında veya hataları gidermeye yönelik araçlar kullanmaya çalıştığında RASP anında müdahale eder.
Gerçek Zamanlı Koruma: RASP, uygulamayı sürekli olarak izler ve tehditleri anında tespit edip engeller. Bu, güvenlik açıklarından kaynaklanabilecek zararları en aza indirir. Örneğin, bir bankacılık uygulamasında yetkisiz bir işlem tespit edildiğinde, RASP anında bu işlemi durdurabilir.
Veri Gizliliği ve Bütünlüğü: RASP, uygulamadaki hassas verilerin güvenliğini sağlar. Verilerin şifrelenmesini, ve yetkisiz erişimi önler. Ayrıca, uygulama kodunun bütünlüğünü de koruyarak, değiştirilmesini zorlaştırır.
Uygulama Performansını Etkilemez: RASP, uygulamanın performansını minimum düzeyde etkiler. Uygulama genellikle sorunsuz bir şekilde çalışmaya devam ederken, arka planda güvenlik önlemleri alınır. Bu, kullanıcı deneyimini olumsuz etkilemez.
Kolay Entegrasyon: RASP çözümleri genellikle kolay entegre edilebilir. Hatta bazı RASP çözümleri, tek tıkla güvenlik katmanı ekleme imkanı sunar. Bu, geliştiriciler için büyük bir kolaylıktır.
Kapsamlı Tehdit Analizi: RASP çözümleri, tehditleri analiz ederek güvenlik açıklarını tespit etmenize ve önlem almanıza yardımcı olur. Bu analizler, gelecekteki saldırılara karşı daha hazırlıklı olmanızı sağlar.
Mobil uygulamaların güvenliği, artık sadece geliştiricilerin değil, tüm kullanıcıların sorumluluğunda. RASP gibi gelişmiş güvenlik teknolojileri, mobil uygulamaları tehditlere karşı koruyarak daha güvenli bir dijital dünya inşa etmemize yardımcı oluyor. Özellikle hassas verilerin işlendiği ve finansal işlemlerin yapıldığı uygulamalarda RASP, olmazsa olmaz bir güvenlik katmanı haline geliyor.
@appsealing in RASP teknolojisi ile mobil uygulamalarınızı gerçek zamanlı koruma altına alıyoruz.
#AppSealing #MobilUygulamaGüvenliği #RASP #SiberSaldırılaraKarşıKoruma #KötüAmaçlıYazılımlaraKarşıKoruma #GerçekZamanlıTehditTespiti
8 yıldır siber güvenlik işi içerisindeyim ve açıkçası 5 günlük kursların ciddi bir fayda sağlamadığına defalarca şahit oldum. Bu tür kurslara para harcamak yerine yıllık @TryHackMe veya @HackTheBox üyeliği alarak pratik yapmanız ve kendinizi geliştirmeniz en mantıklı yatırım olacaktır. #SiberGüvenlik #KendiniGeliştir"
Herkese Merhabalar
12 Aralık Perşembe günü, Kırklareli Üniversitesi’nin Veri Bilimi ve Yapay Zeka Kulübü, Siber Güvenlik Kulübü ve Yazılım ve Bilişim Kulübü iş birliğiyle düzenlenen Yazılım Zirvesi'24 etkinliğinde konuşmacı olarak yer alacağım.
📍 2. Merkezi Derslik
🏛️ 1 Nolu Konferans Salonu
📅 12 Aralık Perşembe
⏰ 10:00 - 14:30
Bu değerli etkinlikte, katılımcılarla bir araya gelmeyi ve siber güvenlik alanındaki güncel gelişmeleri paylaşmayı dört gözle bekliyorum. Eğer bu konulara ilginiz varsa ve Kırklareli’nde bulunuyorsanız, sizleri de aramızda görmekten büyük mutluluk duyarım!
🚀 Şimdiden keyifli bir etkinlik olmasını diliyorum. Görüşmek üzere!
Herkese Merhabalar,
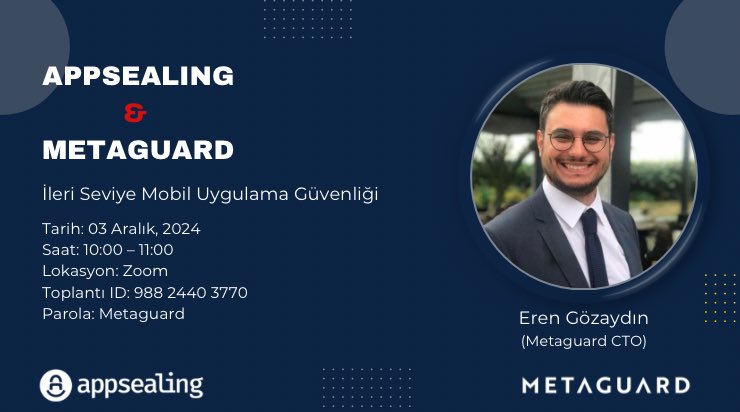
Bugün gerçekleştirdiğimiz "Metaguard & AppSealing - İleri Seviye Mobil Uygulama Güvenliği" webinarımızı kaçıranlar için YouTube kaydımızı paylaşmak isterim.
Mobil uygulamaların güvenliği konusunda son teknolojileri ve en iyi uygulamaları ele aldığımız bu oturumda, uygulamalarınızı siber tehditlere karşı nasıl koruyabileceğinizi inceledik.
İzlemek için: https://t.co/sRM7g9Lc9K
#MobilGüvenlik #Sibergüvenlik #AppSecurity #MobilUygulamaGeliştirme #Webinar #Metaguard
Herkese Merhabalar!
Sizlerle heyecan verici bir iş birliğini paylaşmaktan mutluluk duyuyorum: AppSealing ve Metaguard güçlerini birleştiriyor! 🎉
Dünya çapında 10.000'den fazla uygulamayı başarıyla koruyan AppSealing'in yenilikçi mobil uygulama güvenlik çözümleri artık Türkiye'de Metaguard güvencesiyle sizlerle buluşuyor.
📱 AppSealing, mobil uygulamalarınızı kod karıştırma, tersine mühendislik koruması ve daha fazlasıyla siber tehditlere karşı koruyan lider bir çözüm sağlayıcıdır. Bu iş birliğiyle, mobil uygulama güvenliğinde yeni bir standart belirlemeyi hedefliyoruz.
Bu özel iş birliğinin detaylarını paylaşmak ve mobil uygulama güvenliğinin kritik önemini konuşmak için sizleri 3 Aralık 2024 Salı günü saat 10:00-11:00 arasında düzenleyeceğimiz webinarımıza davet ediyoruz. 🌐
Zoom üzerinden gerçekleşecek bu etkinlikte:
✅ AppSealing'in sunduğu çözümleri
✅ Mobil uygulama güvenliği konusundaki en güncel tehditleri ve fırsatları
✅ Güçlü güvenlik önlemleriyle dijital projelerinizi nasıl ileri taşıyabileceğinizi konuşacağız.
https://t.co/RQlsAXefbq
#MobilGüvenlik #SiberGüvenlik #AppSealing #Metaguard #Teknoloji
Selamlar Dostlar 🙏🏻 bu makalemde üzerinde çalıştığım siber güvenlik alanında uzmanlaşmış bir open-source fine-tune edilmiş bir LLM geliştirme projemde, modellerin eğitimi ve fine-tune'u konusunda elde ettiğim notları sizlerle paylaşmak istedim. Ve sizlerde kendi laboratuvarınızı kurup kendi LLM'inizi eğitebilirsiniz. 🙏🏻🎉 Makalemde Docker ortamında Huggingface modellerinin deploy'u, pytorch ve transformers kütüphanesi, Tokenizasyon ve dataset işleme ile, modelin eğitimi için tüm gerekli adım ve komutları, ayrıca alınabilecek hatalar ve çözümleriyle beraber paylaştım. Umarım sizler içinde faydalı bir makale olmuştur. Keyifli okumalar dilerim.
https://t.co/gQoOGQb1hy
Bende yaptığım araştırmalar sonucunda mistral 7b nin fine-tune a daha yatkın olduğuna karar vermiştim. Özellikle lora tekniği ile eğitmeye karar verdim. Şuan dataset hazırlığındayım. Sizin eğitim sürecinizi yakından takip edip en az maliyetli optimum çözümü kullanmaktan yanayım. Digital ocean ve diğer servis sağlayıcılarda fiyatlar hiç Türkiyeye göre değil malesef.
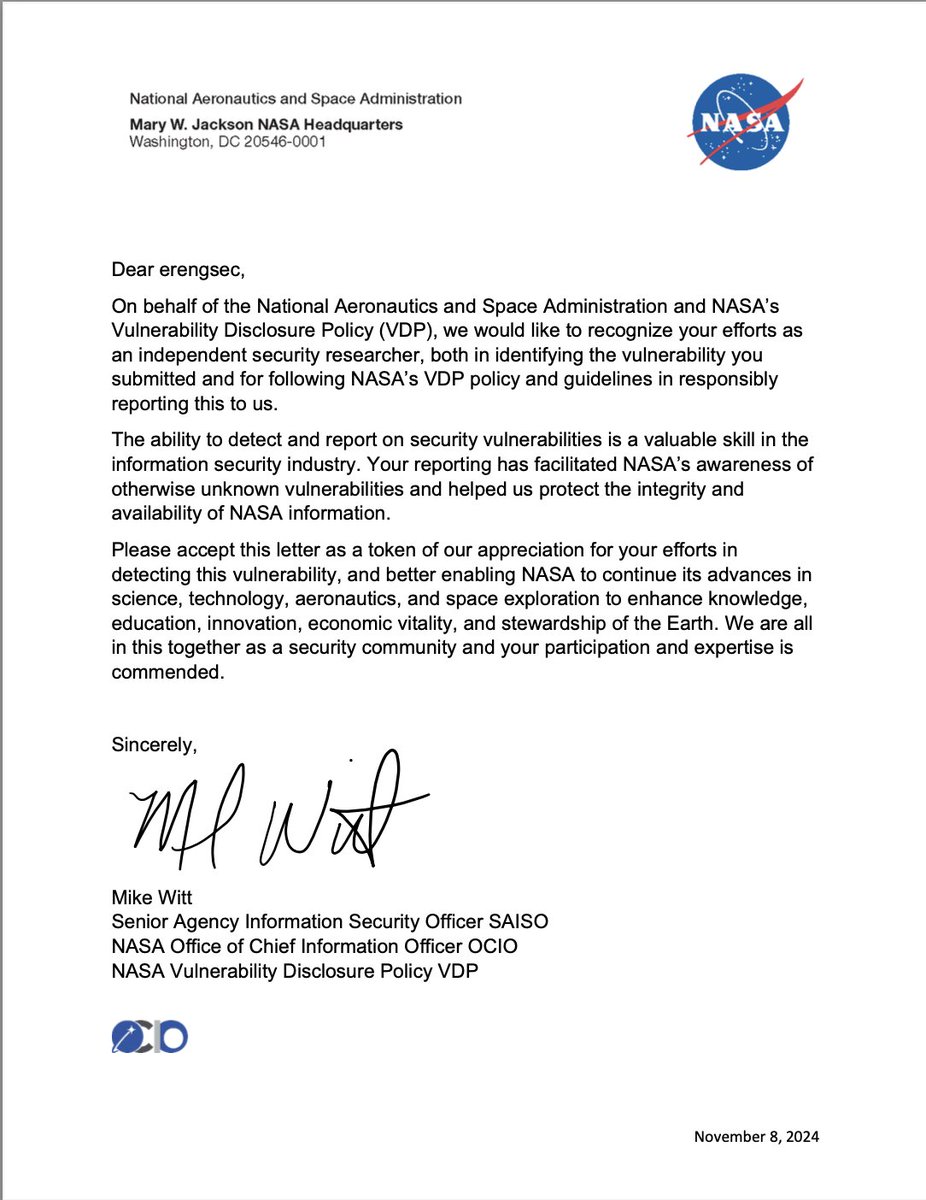
Bugcrowd üzerinden NASA'nın Vulnerability Disclosure Policy (VDP) programında bulduğum bir güvenlik açığı için NASA'dan bir takdir mektubu aldım, almış olduğum bu mektup beni çok motive etti.
Uzay, bilim ve teknoloji gibi alanlarda dev adımlar atan bir kuruma, bir güvenlik araştırmacısı olarak katkıda bulunabilmek benim için büyük bir onur. NASA'nın güvenliğine küçük de olsa bir katkı sağlamak harika bir deneyim oldu benim adıma.
#CyberSecurity #NASA #Bugcrowd #GüvenlikAraştırması #VDP #SiberGüvenlik #VulnerabilityDisclosure #BilgiGüvenliği
I received a letter of appreciation from NASA for a vulnerability I found in NASA's Vulnerability Disclosure Policy (VDP) program via Bugcrowd, and I was very motivated by this letter.
It is a great honor for me to be able to contribute as a security researcher to an institution that takes giant steps in areas such as space, science and technology. It was a great experience for me to make a small contribution to NASA's security.
#CyberSecurity #NASA #Bugcrowd #SecurityResearch #VDP #InfoSec #VulnerabilityDisclosure