@wisepds ¿No serán los mismos discos de los que ha alertado la propia compañía, que promovienen de minar Chia en granjas de Asia, y a los que les borran los parámetros SMART? Estaría bien que enseñaras los valores FARM de alguno de ellos con smartmontools o SeaTools.
Hola @AndaluciaJunta vuestro principal servidor de correo (https://t.co/ZMdyoqDxLJ) con IP 217.12.27.153, está desde hace unos días en varias listas de SPAM (https://t.co/jCWXyWhalX).
Muchos ciudadanos no están recibiendo vuestros correos y notificaciones administrativas.
Gracias a @ASTURIAS_RADI0 que me ha enviado una redirección un tanto rara de @AndaluciaJunta buscando e Google "hackear Instagram"
Esta vulnerabilidad ha sido reportada a @INCIBE y la respuesta ha sido magnífica.
Investigando con mi amigo @agagomartin nos hemos dado cuenta de que esto es mucho más grande.
Se está explotando la vulnerabilidad de FCKeditor anterior a 2.6.41. Está publicada en mayo de 2009, con exploit público.
Se está haciendo una redirección hacia urls que ofrecen hackear @instagram
La redirección está abusando de la vulnerabilidad de este plugin que solamente tiene 15 años, sacad vuestras propias conclusiones.
#ciberseguridad #vulnerabilidad #andalucia #uc3m #educacion #plugin
@HackHispano@elhackernet@DerechodelaRed@CiberPoliES@Hackermate_
We’re responding to CVE-2024-3094, a reported supply chain compromise affecting XZ Utils versions 5.6.0 and 5.6.1. XZ Utils may be present in Linux distributions. See our additional guidance at https://t.co/KuS3PW5QKO.
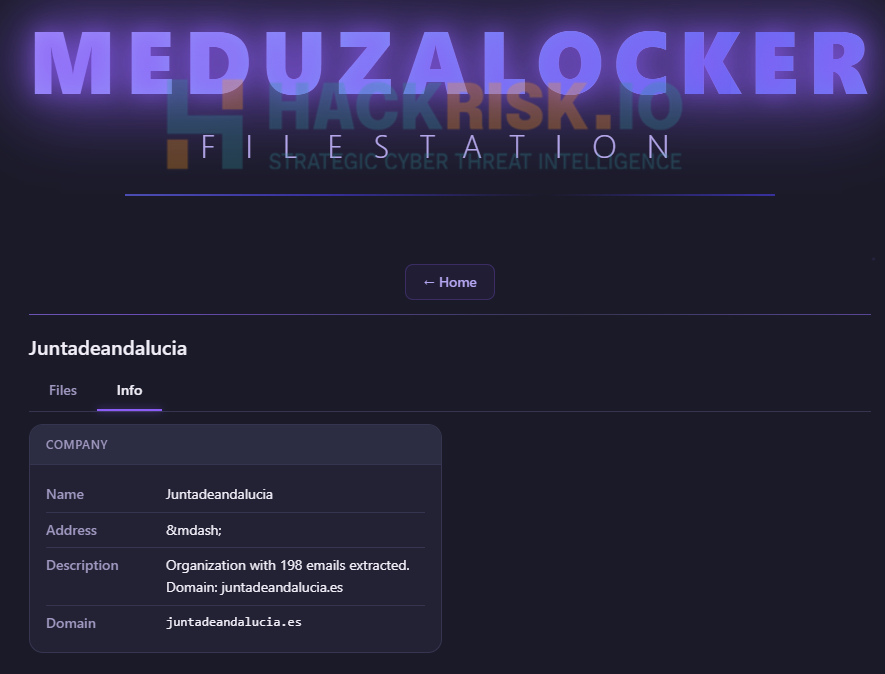
Publicados +3.000 registros de credenciales del servicio LDAP de la Junta de Andalucía 💃🏽
«Andalucía es un crisol de culturas, un lugar donde la historia y la tradición se fusionan en una sinfonía de colores y sabores»
¡Feliz Día de Andalucía!
Please protect your RIPE NCC Access account by updating your password and enabling multi-factor authentication. Here’s how you can enable two-step verification:
https://t.co/QM3rRiRvhv
🚨 Alert! 🆘 #Cisco IOS XE Software 17.9.4a is available and fixes CVE-2023-20198 and CVE-2023-20273. Update and check out our page for further guidance: https://t.co/G1t4PlXV4H #Cybersecurity
🚨🚨WE URGE EVERYONE TO UPDATE THEIR APPLE DEVICES AS SOON AS POSSIBLE.
We have found an actively exploited #zero#click vulnerability that was used to deliver #NSO group’s #Pegasus#spyware.
https://t.co/BS0ZI4QuIz
Critical SQL injection vulnerabilities in MISP (fixed in v2.4.166 and v2.4.167).
https://t.co/pjzcdrVlFr
We consider this to be a critical vulnerability and chose to follow a silent fix procedure working with the reporters. If you are running latest version, it's already fixed.
A threat actor is selling the Council of Granada full DB which allegedly contains:
- all https://t.co/8ho8eFYJHN email:password
- government documents on all services, including classified, and information such as financial, addresses.
Looks like a compromised WordPress.