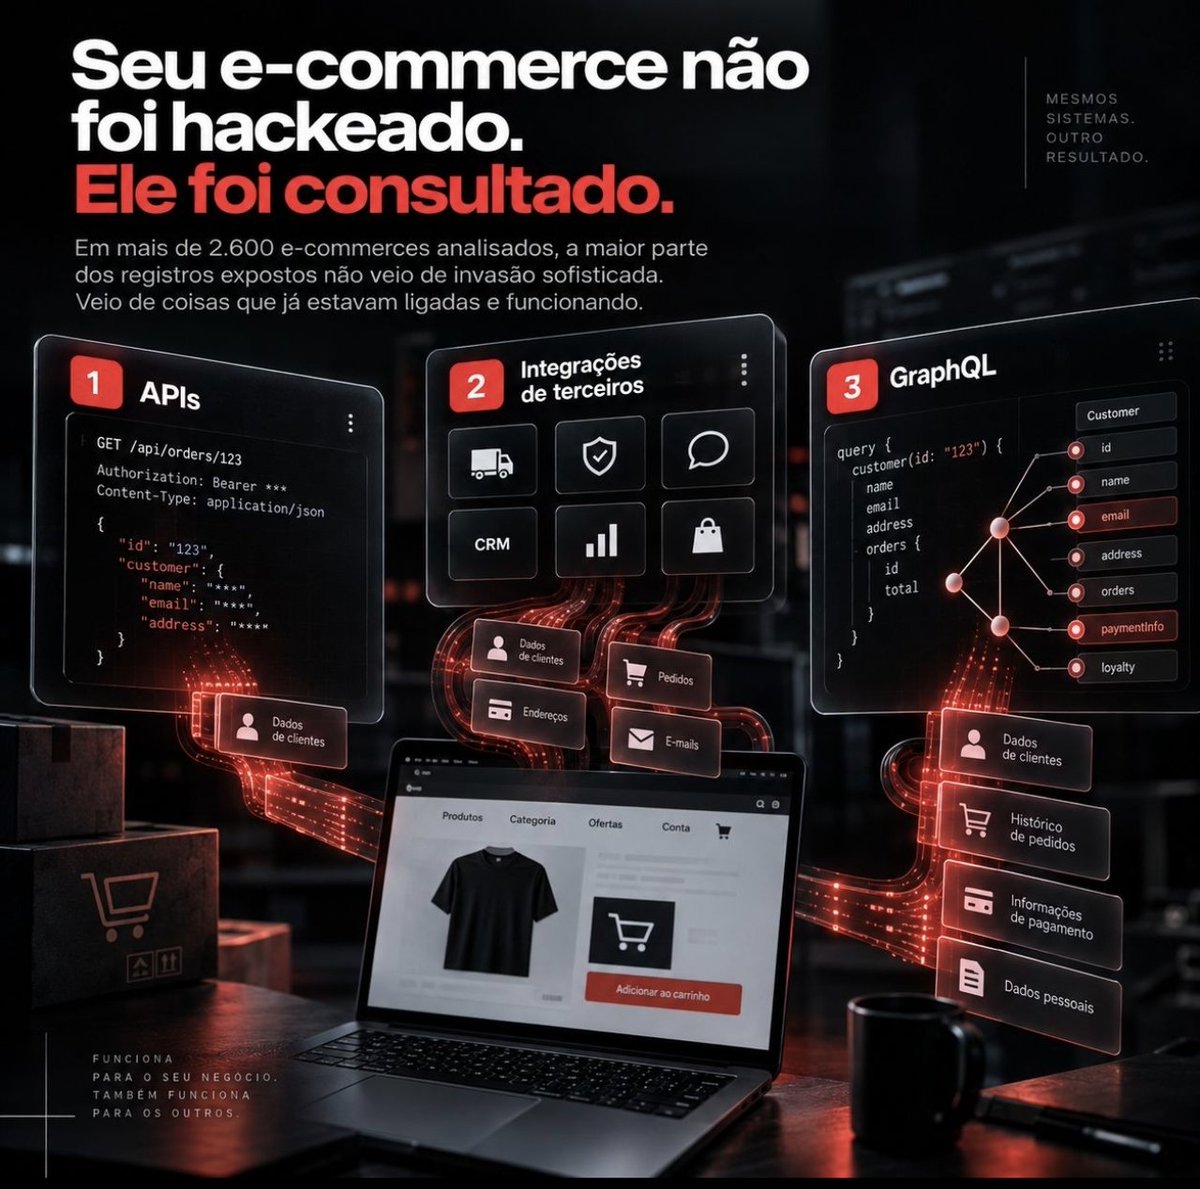
Seu e-commerce não foi hackeado. Ele foi consultado.
API que deixa o usuário A ver o pedido do usuário B.
Integrações de terceiros frágeis.
GraphQL entregando o schema inteiro de graça.
Ninguém invade nada. Alguém pergunta, e a plataforma responde.
Burp Champion @fshiga used Burp AT to work through a complete attack chain in 3 hours:
Enumeration + initial access → SQLi privilege escalation → sensitive file access via SSRF
Days of manual analysis compressed into one morning.
How far could #BurpAT take your next test?