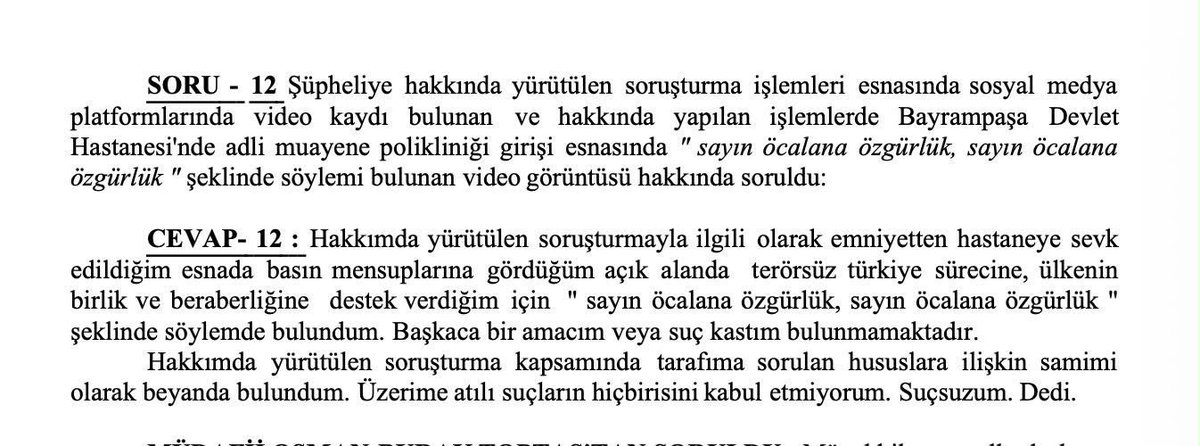
yaptığı ne kadar alçakçaysa sizin “ironi yaptı abi ya” diye aklamaya çalışmanız da o kadar rezil. şimdi gerçek ortaya çıkınca “senin yüzünden küfür yedik” diye mağdura yatmayın
İyi niyet gösterdik , ironi yapmıştır , bir yerlere gönderme yapmıştır dedik , yapamaz böyle bişey diye düşündük, meğer sen ne alçak bir insanmışsın.
Senin yüzünden yemediğim küfür ve hakaret kalmadı , sana yazıklar olsun.
Hakkım helal değil !
Bahsettiğin sorun genelde modele eksik context verdiğinde veya tek tek dosya atıp “bunu düzelt/sadeleştir” dediğinde oluyor. Bugünkü agent-based araçlar (Claude Code, Cursor gibi) projenin tamamını tarayıp dosyalar arası bağımlılıkları anlayabiliyor. Rate limiter middleware’ini veya bcrypt utility’sini gereksiz karmaşıklık olarak görüp kaldırma ihtimali çok düşük, çünkü kullanıldığı yerleri de görüyor.
Ama haklı olduğun bir nokta var. Modele “şu dosyayı sadeleştir” gibi dar scope’lu bir talimat verirsen, o dosyanın neden o şekilde yazıldığını bilmeden basitleştirebilir. Bu modelin hatası değil, kullanım şeklinin hatası. Doğru yaklaşım modele projenin bütününü vermek ve “sadeleştir” yerine “güvenlik standartlarını koruyarak refactor et” gibi net talimatlar vermek.
Sonuçta bu araçları nasıl kullandığın, ne kadar context verdiğin ve arkasından code review yapıp yapmadığın belirleyici. Ki burada Ersin abiye katıldığım tekrar en belirleyici faktör devreye giriyor; bazı temelleri bilmek ve anlıyor olmak.