A diario alguien que ganó US$50.000, US$100.000 o incluso US$400.000 gracias a IA. Diseños que son imposibles de cuestionar.
Yo estaba Triste y hoy me siento Idiota por haber creído 😂
Historias FALSAS IA: Lee este hilo, empezarás a detectarlos en segundos 🫡 ⬇️
📅 Nueva Serie: Modelo OSI y Ciberseguridad (8 días)
🔵 Día 8 y último- Capa 8: El usuario xD / Tenéis que darle amor a este post.
-¿Qué hace? Nunca nada, según ella/él
Inicia sesiones, toma decisiones sobre contraseñas y permisos.
Ejecuta aplicaciones y accede a servicios de red.
Puede ignorar protocolos o políticas de seguridad.
-Vulnerabilidades comunes:
Phishing / Ingeniería social
Uso de contraseñas débiles o repetidas, o no las usa.
Compartir credenciales
No mantener el software actualizado.
Ignorar alertas de seguridad
Descarga de software malicioso, aun siendo consciente de ello.
-Protocolos habituales: Yo no he sido, eso ya estaba así, yo no he tocado nada... y la frase estrella.
!!La culpa es del informático!!
🤦“La mejor tecnología no protege si la capa 8 se equivoca.”
📅 Nueva Serie: Modelo OSI y Ciberseguridad (8 días)
⚫ Día 7 – Capa 7: Aplicación
-¿Qué hace?
Proporciona interfaces y servicios de red a las aplicaciones del usuario.
-Vulnerabilidades comunes:
Inyecciones (SQL, Command)
XSS, CSRF
Autenticación y autorización rotas
Dns spoofing
-Protocolos habituales: HTTP, FTP, SMTP, DNS y APIs.
🔐 La mayoría de los ataques explotan esta capa.
📅 Nueva Serie: Modelo OSI y Ciberseguridad (8 días)
🟣 Día 6 – Capa 6: Presentación
-¿Qué hace?
Se encarga de la representación de los datos: codificación, cifrado/descifrado, compresión y traducción de formatos para asegurar interoperabilidad entre sistemas.
-Vulnerabilidades comunes:
Cifrado débil o mal implementado
Gestión incorrecta de certificados
Fallos en deserialización
Exposición de datos sensibles
-Protocolos habituales:
SSL/TLS, MIME, JPEG, PNG, XDR
🔐 Datos mal transformados = datos expuestos.
📅 Nueva Serie: Modelo OSI y Ciberseguridad (8 días)
🔴 Día 5 – Capa 5: Sesión
-¿Qué hace?
Gestiona el establecimiento, mantenimiento y finalización de sesiones entre aplicaciones, incluyendo control de diálogo y sincronización de intercambio de datos.
-Vulnerabilidades comunes:
Session Hijacking
Reutilización de identificadores de sesión
Tokens sin expiración
Replay attacks
-Protocolos habituales: PPTP, SMPP, RPC.
🔐 Una sesión comprometida equivale a acceso legítimo.
📅 Nueva Serie: Modelo OSI y Ciberseguridad (8 días)
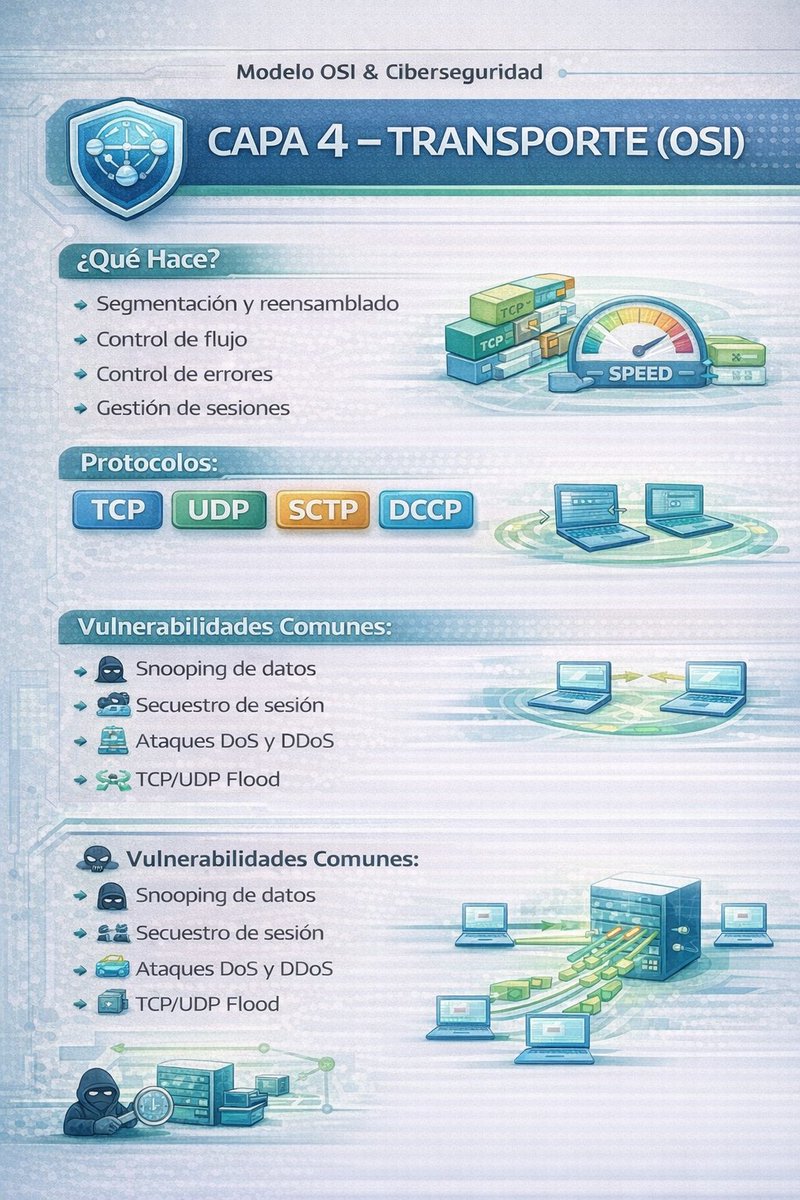
🟠 Día 4 – Capa 4: Transporte
-¿Qué hace?
Garantiza la comunicación extremo a extremo mediante segmentación, control de flujo, control de errores y multiplexación por puertos usando protocolos como TCP y UDP. Orientado a la conexión. 0 a 65535.
-Vulnerabilidades comunes:
Port Scanning
SYN Flood
Session Hijacking
Abuso de servicios sin control de estado (UDP)
-Protocolos habituales: TCP, UDP, SCTP
🔐 Un puerto abierto es una superficie de ataque.
📅 Nueva Serie: Modelo OSI y Ciberseguridad (8 días)
🟡 Día 3 – Capa 3: Red
-¿Qué hace?
Gestiona el direccionamiento lógico y el enrutamiento de paquetes entre redes distintas mediante IP, incluyendo selección de rutas y fragmentación de paquetes.
-Vulnerabilidades comunes:
IP Spoofing
Manipulación de protocolos de enrutamiento (BGP, OSPF)
ICMP abuse
DDoS a nivel de red
-Protocolos habituales:
Ipv4 e ipv6, OSPF, IPsec e IGMP
🔐 El control del routing es control del tráfico.
📅 Nueva Serie: Modelo OSI y Ciberseguridad (8 días)
🔵 Día 2 – Capa 2: Enlace de Datos
-¿Qué hace?🤔
Proporciona comunicación nodo a nodo dentro de la misma red, encapsulando datos en tramas (proveniente de las capas superiores), gestionando direcciones MAC, control de acceso al medio y detección básica de errores.
-Vulnerabilidades comunes:
Envenenamiento/suplantación en la tabla ARP
MAC Flooding (inundación de direcciones mac)
VLAN Hopping (salto de VLAN)
MITM en redes locales
-Protocolos habituales: ARP, 802.1, MAC, CDP, 802.1AB-D-W-S, HDLC, Frame Relay
🔐 Aquí se rompe la confianza en la LAN.
#OSI #Ciberseguridad #Networking
📅 Nueva Serie: Modelo OSI y Ciberseguridad (8 días)
🟢 Día 1 – Capa 1: Física
-¿Qué hace?🤔
Se encarga de la transmisión, sincronización y velocidad de la transmisión de los datos: 1´s y 0´s.
A través de cables (cobre o Fibra óptica): RJ45, SC, LC, ST...
De forma inalámbrica: Wifi, laser, satélite, Bluetooth...
-Vulnerabilidades comunes:
Acceso físico no autorizado
Intercepción de cables (tapping)
Ataques por dispositivos maliciosos (USB, hardware implantado)
-Protocolos habituales: 802.3, 802.11, NFC, Bluetooth, Zigbee o 5G
-🔐 Sin seguridad física, no existe la seguridad lógica.
#OSI #Ciberseguridad #Networking
Acá les dejo la primera versión de un roadmap que creé para el rol de ciencia de datos.
La idea es que puedan estudiar cada sección y cada uno de los términos a la derecha, una cosa les llevará a la otra y estudiando estos términos encontrarán otros que se complementan.
Voy a seguir actualizándolo para hacerlo cada vez más completo, así que recibo feedback 😇
Aprender a trabajar GIT y GITHUB es esencial como programadores.
He creado este curso:
✓ 100% gratis
✓ 5 horas en vídeo
✓ 45 lecciones
✓ Para principiantes
✓ Ejercicio práctico
▶️ https://t.co/pkV9e0pFhl