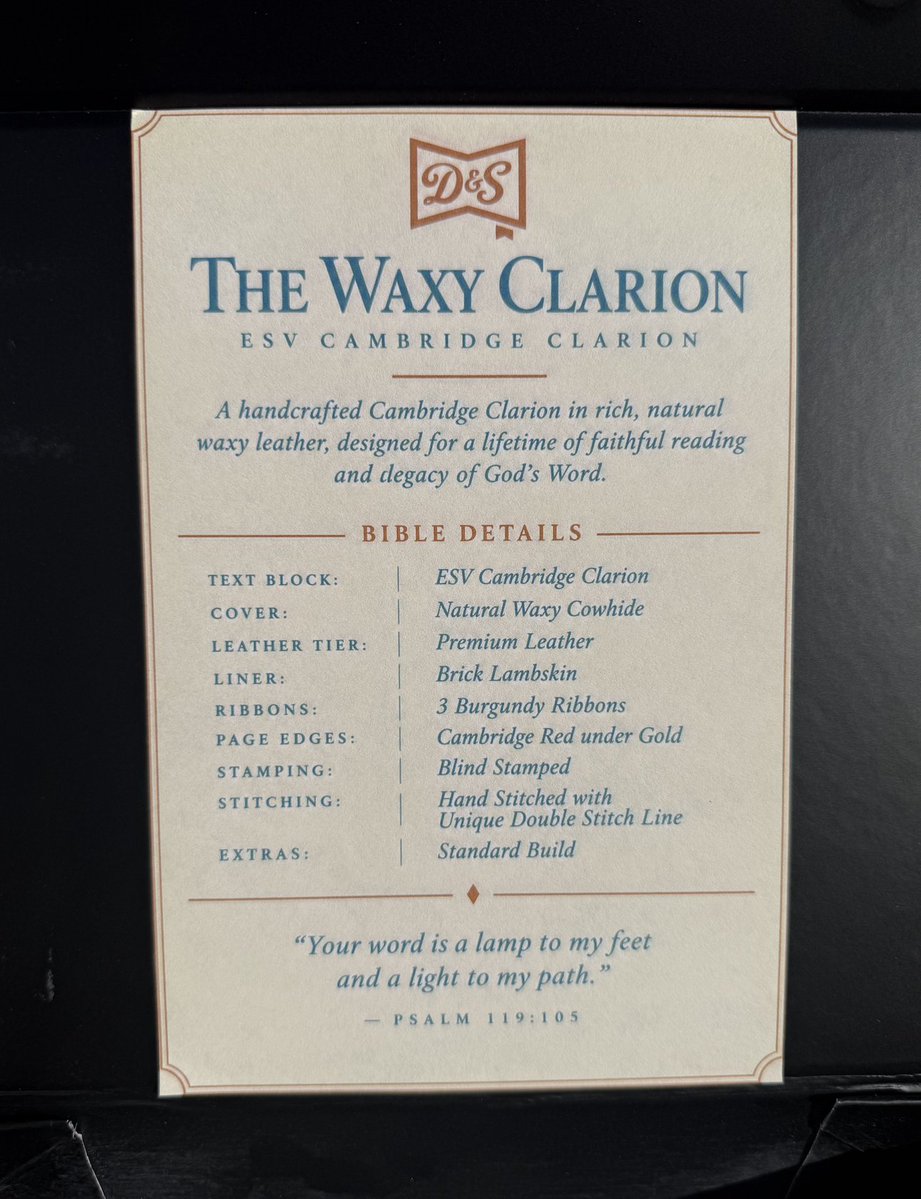
🚨 Who wants a FREE premium leather Bible?!
This is a beautiful ESV Clarion Bible, handmade by Dalton & Sons Bibles. Entering is simple. Just do these 3 things:
1. Follow @DaltonBibles
2. Like and Tag someone below
3. Share the post!
Picking the winner on 11/18/26
🚨 Many major services appear to be down or experiencing disruptions, with user reports spiking on Downdetector:
• Microsoft Outlook
• Microsoft 365
• Microsoft Store
• Microsoft Copilot
• Microsoft Teams
• Amazon Web Services (AWS)
• Microsoft Azure
• Gmail
• Microsoft OneDrive
• Google
• Microsoft Account
• Cloudflare
• Zoom
• GoDaddy
• Xfinity
• Xbox Network
• Steam
• Amazon
• Calendly
• Salesforce
• Claude AI
• Yahoo Mail
• X (Twitter)
• Facebook
• Archive of Our Own
• Slack
• Microsoft Dynamics
• Microsoft Entra
The scope and cause remain unclear.
Me están llamando muchos medios por el escándalo de #TikTok que ha destapado @maldita y la pregunta más repetida ha sido “¿cómo ha llegado a pasar algo así?”.
Me gusta poco repetirme, así que les mando este vídeo:
Otro excelente recurso: para quienes deseen realizar búsquedas sintácticas y semánticas en hebreo y griego, el "Nida Institute" ha desarrollado esta plataforma súper útil: https://t.co/0TFUqBMQwy
Hace años realicé unas láminas que llamé «Griego Koiné para niños». No había visto las estadísticas, pero ya se han descargado cerca de 3000 veces.
https://t.co/dsqHA1uzb3
Las pruebas PISA mostraron que la comprensión lectora está disminuyendo. Esta crisis dificulta la interpretación de la Biblia y plantea nuevos desafíos para la formación de los creyentes. Pero la Iglesia puede hacer algo al respecto.
https://t.co/54EifQHIay
ACTUALIZACION
Mentira que todo el mundo pudo parchear cuando PHP 5.4, 5.6, 7.4 sigue gobernando el mundo, entonces para mitigar minimamente esto comparto algunas sugerencias para evitar PHP2Shell | CVE-2026-109618 y CVE-2026-109619. Este post es estrictamente técnico.
1. php.ini
Hay que tocar estos valores, pero ojo depende de cada caso.
Lo principal, sin lugar a dudas:
session.upload_progress.enabled = Off
A continuación ojo, si tenes un solo sitio en un servidor, no deberias tener mucho problema por mas que no esté bien, es decir quedan los procesos sin limite de memoria.
memory_limit = -1
Ahora si estas en un hosting compartido, puede ser un arma de doble filo. Cada uno sabra.
post_max_size = 32M
upload_max_filesize = 16M
Podes bajarlo a 16 tambien, pero vas a tener limitaciones en la subida de archivos obviamente.
Estas configuraciones pueden contribuir a reducir determinados riesgos, pero no corrigen las vulnerabilidades en su totalidad, aunque las PoC que están dando vueltas dejan lugar a dudas.
2. WAF y Proxy Reverso.
El WAF se hizo para usarse, no es la cura de todos los males, pero siempre es mejor tenerlo que no tenerlo.
Actualizado y configurado para bloquear solicitudes maliciosas. Pueden usar ModSecurity con reglas Comodo, verificando que las solicitudes PHP efectivamente atraviesen el WAF y no existan rutas alternativas que permitan evitarlo. Incluso la suma de un Apache con usando como proxy reverso NGINX.
En NGINX tambien pueden proteger mas cosas como
# Evitar ejecutar PHP desde directorios de archivos subidos
location ~* ^/(uploads|files|media|oloquesea)/.*\.php(?:/|$) {
return 403;
}
# Proteger archivos internos
location ~ /\.(?!well-known(?:/|$)) {
deny all;
}
# Limitar el tamaño de las solicitudes
client_max_body_size 10m;
3. Cloudflare Free y protección del servidor de origen
Cloudflare acaba de poner protecciones contra estas vulnerabilidades, disponibles y activadas por defecto también en su plan gratuito. Sin embargo, utilizar Cloudflare no alcanza si el servidor de origen sigue aceptando conexiones directas desde Internet.
RECUERDEN QUE CLOUDFLARE si no esta bien configurado o con un escaneo de las ramas de DNS puede "bypasearse".
Por eso, es especialmente importante configurar el firewall del servidor para permitir conexiones HTTP/HTTPS únicamente desde los rangos oficiales IPv4 e IPv6 de Cloudflare, contemplando las excepciones necesarias para otros servicios y accesos legítimos.
También es recomendable implementar Authenticated Origin Pulls cuando la arquitectura lo permita.
4. Monitoreo permanente
Complementar las medidas con monitoreo de procesos, revisión de logs, detección de malware, análisis de solicitudes sospechosas y verificación del funcionamiento de las aplicaciones. Que un sitio responda HTTP 200 no garantiza que todos sus componentes funcionen correctamente. Aplica a plugins y subidas de archivos especialmente en Wordpress, Moodle, Drupal, Laravel, Symphony y la lista es larga que ya todos conocemos, ni hablar de lo legacy sin documentación.
5. Si tenes la suerte $$$ de usar Plesk en servidores compartidos o propios.
TuxCare Extended Lifecycle Support for PHP, que requiere una licencia específica por USD 10 mensuales y te permite usar las compilaciones PHP correspondientes.
Si no podes cambiar el codigo fuente migrar a Plesk puede con Cloudflare puede ser una buena opcion para versiones de PHP viejas.
También más complejo podes dockerizar y meterle una capa más de protección adicional para los requests.
6. Servidores Debian / Ubuntu con el repo de Surý
Ondřej Surý se puso la 10 y sacó los parches para 5.6 como para 7.4. En el log aparece: "Backported from 8.2.35".
Conclusión
Estas medidas son mitigaciones temporales y no eliminan el 100 % de los riesgos, ni garantizan protección frente a futuras vulnerabilidades. La solución de fondo sigue siendo utilizar versiones de PHP efectivamente parcheadas y con soporte, actualizar las aplicaciones y retirar progresivamente las tecnologías obsoletas. Mitigar no es parchear. Pero esto es Argentina y nosotros somos gordos sysadmin que nadie nos ve intentar apagar estos incendios.
POSDATA> Mas de uno vuelva a la universidad y apreda que sistemas !== infra , digamos, o sea, parchear con las versiones de PHP que salió hoy lleva literalmente cinco minutos. El problema es que casi nadie esta en esas ramas y los sistemas estan en versiones viejas. Infra puede parchear lo que quieras, porque algun CISO diga parchea, pero SISTEMAS no tiene como reescribir codigo viejo ni en cinco minutos ni en un dia. La IA tampoco, excepto minimas excepciones.
POSDATA 2> Esto es para el quilombo de PHP, todavia ni analicé lo de Node.js ni lo de los TLS ni lo que pueda surgir mañana. Ni hablemos del CVE del Kernel de Linux de la semana pasada que fue bastante doloroso.
Listo! Mañana se prende fuego el 70,2% de Internet.
Si usas #PHP, preparate, desde esta noche van a ser días largos.
Info y FAQ sobre CVE-2026-109618 y CVE-2026-109619 (en desarrollo)
https://t.co/9ARlhwqapH
MFA obligatorio y muerte a las contraseñas. Eso es Seguridad por Diseño.
¿No te gusta? Discutile a CISA.
Excelente documento con 7 principios básicos del software moderno.
https://t.co/oquS1XdEpn
La inteligencia artificial promete ahorrar tiempo y facilitar el ministerio, pero también plantea preguntas sobre la predicación, el discipulado y la integridad pastoral.
https://t.co/brJ0nYPMYX
VirusTotal disponible en ChatGPT. Permite combinar inteligencia de amenazas con inteligencia artificial para investigar enlaces sospechosos, archivos potencialmente maliciosos, dominios e indicadores de compromiso (IoC).
https://t.co/AYplz38Lsc
Actualizando algunas entradas del “Diccionario Semántico de la Biblia Hebrea”.
Pueden accesarlo (en español y otros 13 idiomas) gratuitamente en: https://t.co/vdYEtwOcRu
🚨 Une nouvelle technique de phishing permet de créer des URL quasiment impossibles à distinguer des vrais.
"аhttps://t.co/0DOYo01Luf" ← Faux
"https://t.co/RXhQ5mtVvA" ← Vrai
Vous ne voyez aucune différence ? Pourtant, dans la première adresse, le « a » initial est en réalité un caractère cyrillique qui ressemble parfaitement à notre alphabet.
Une simple lettre suffit à imiter un site connu pour vous tromper et voler vos identifiants ou vos cryptos.
On nous répète de toujours vérifier les URL avant de cliquer, mais cela ́e suffit plus avec ce genre de technique.
Le meilleur réflexe reste de ne jamais ouvrir un lien suspect et de passer directement par l'application officielle.