for those of you asking why:
1. If your G**gle account is compromised so are the accounts you used google to sign in to.
2. G**gle sees and keeps records of every app you sign into, which is just more data being fed to the company who primarily makes money from (your) user data
for those of you asking what you should do instead:
make an account with an email alias so if that email address gets compromised/leaked/sold you can just deactivate it and it doesnt link back to your main email address (https://t.co/rROJQizFKR)
for those of you asking how to check where you're signed in with G**gle and how to stop it:
Go to https://t.co/Pa0Xbgqv8k (or Security → Your connections to third-party apps & services → See all connections). Filter for “Sign in with Google.” Select any site, then choose Stop using Sign in with Google to revoke access.
La sociedad española está podrida.
Una valiente denunciante de la corrupción sistémica y sistemática del R78 teniendo q anunciar en RRSS la necesidad de alquiler.
Una sociedad sana se daría codazos por colaborar, ayudar y cooperar con esta heroína.
Ana busca vivenda en Madrid
When I created Raspbian for the Raspberry Pi, I was excited to help bring low-cost compute into the hands of a next generation of tinkerers and programmers.
However, I now despair that a Raspberry Pi can cost upwards of $300 because AI shortages are making personal computing unaffordable. Furthermore, bright young people are being discouraged from learning programming because they are being told it is now a commodity skill that AI will do.
I have to ask myself what it was all for. Is this the future we were promised? If so, I'm starting to regret my part in it.
Se trata de un ciberataque conocido como #Vishing que se sirve de la ingeniería social para engañar a la victima al mostrar en la pantalla de su teléfono el número real del banco, pero en realidad están llamando de otro número distinto.
Es como escribir en el remitente de una carta postal la dirección del banco, cuando en realidad la envía otra persona. La carta llegará a su destino igualmente con la dirección del banco por detrás.
Esto es debido al uso de centralitas de VoIP que permiten generar llamadas con fake Caller ID, es decir, en la propia centralita telefónica se puede configurar el número de teléfono que aparecerá en la pantalla del teléfono de destino, auque este no pertenezca al llamante. De momento las operadoras telefónicas no han hecho mucho para evitar el tránsito de este tipo de llamadas maliciosas. Tampoco tienen mucho margen de maniobra al ser un protocolo vulnerable por diseño.
En este artículo explico en detalle como funciona el engaño: https://t.co/aqPcgBf5o8
Miguel, haces muy bien en contar publicamente lo que te ha ocurrido, estás evitando que muchas otras personas les pase lo mismo. Para ti ya es tarde, pero espero que de alguna forma puedas solucionarlo. Lo recomendable es que denuncies los hechos.
Os cuento una estafa de CIENTOS DE MILLONES de euros que hacen algunas compañías aéreas, aun sabiendo que lo prohíben la Ley y la UE.
Lo más ‘gracioso’ es que nos roban 81 veces más dinero del que pagarán si algún día les multan.
Ayer me tocó sufrirlo con @volotea. Abro #hilo.
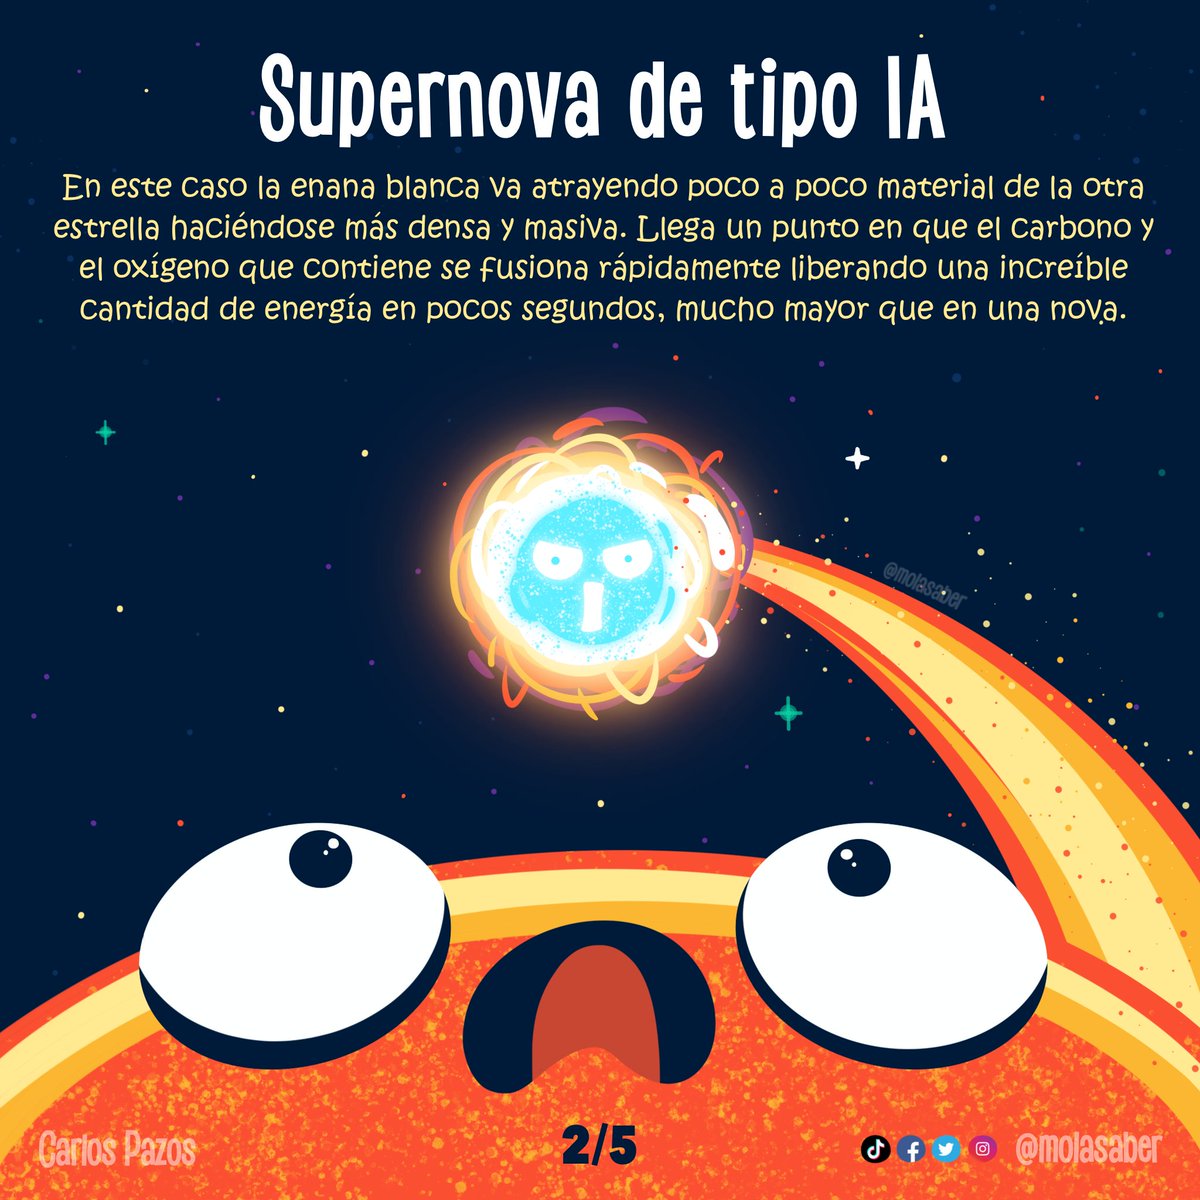
No todo el mundo tiene clara la diferencia entre los distintos tipos de explosiones estelares, cada una más potente que la anterior. Pues bien, aquí traigo un buen resumen ilustrado.
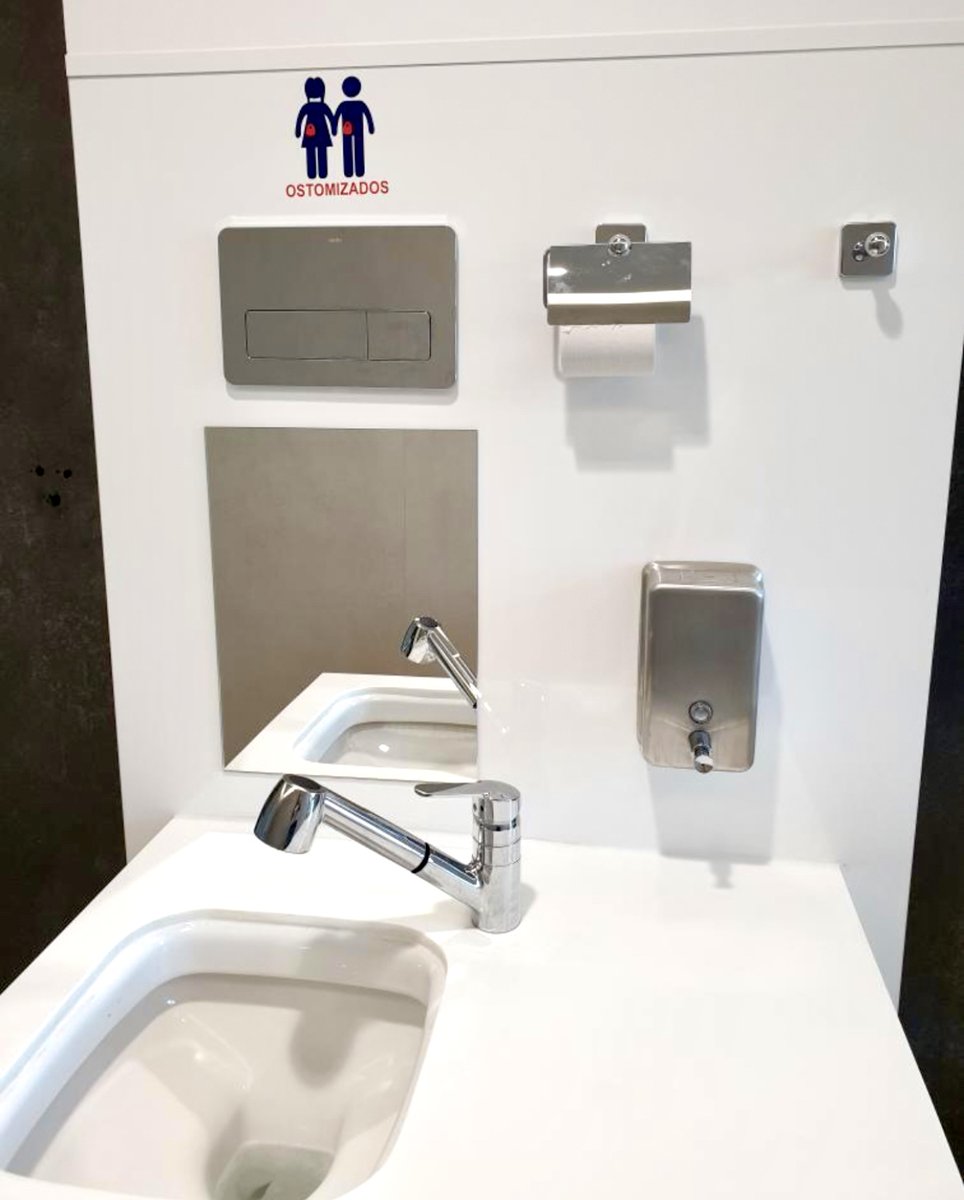
Se calcula que en España hay unas 125mil personas ostomizadas, y la instalación de cuartos de baño adaptados para ellos es algo que podemos ver en algunos centros públicos, aeropuertos o estaciones, aunque estamos muy lejos de lo que debería.
En esta ocasión voy a montar una VPN en mi Raspberry Pi con PiVPN y WireGuard. El tutorial es válido para cualquier distribución basada en Debian GNU/Linux por lo que se puede instalar en una Raspberry Pi y en cualquier ordenador ... https://t.co/EHJjmMpqvO