GLM-5.3-Flash on 8×H100: vLLM cold start 650s. warmctl: 58s.
Three replicas, 24 H100s, cold, straight off a shared filesystem on Nebius. Here’s how 👇
https://t.co/NMRmVcNG75
#Nebius#vLLM#CUDA
Launch GLM-5.3-Flash in 37 seconds.
Serverless GPU inference, made easy. Open source, your GPUs, any cloud.
Check it out: https://t.co/bILFbGcI4m
#modal#runpod#inferize#serverless#baseten
@efedin_ru Просто. В прошлый раз проблема была в переголосованиях и невозможности определить переголосован ли твой голос. Это первое, второе - как я уже неоднократно писал Венедиктову - право голоса должен иметь тот аккаунт, у кого включена двухфакторка, чтобы не было ферм ботов
@PeterZhizhin @aavst А я говорил, что в статье/интервью надо было четко дать понять, о каком ключе идет речь. Иначе чтение по диагонали будет вызывать ощущение, что переиспользовался ключ шифрования бюллетеней
@kkirka@MaximGongalsky Для чего?) Смотри, кроме ненавистного ДИТ, есть внешний мир и внешние нарушители. Поэтому шифровать нужно. Никакого цирка тут нет
@kkirka@MaximGongalsky Конечно. А где они должны были хранить ?
"Анонимного переголосования" - не существует. Чтобы учесть последний голос, нужен идентификатор пользователя как ни крути.
Винить ДИТ в этом очень странно, это by design. Техническая группа знала про это.
Кто виноват тогда?)
@MaximGongalsky Прощу прощения. Дальше encrypted_group_id еще раз шифруется смешиваясь с UUID.
Короче - деанонимизировать возможна, нужно всего лишь иметь полный доступ ко всей системе от https://t.co/OiLjqFqTTk до всего ДЭГ.
@MaximGongalsky Как у тебя просто все.
Нарисовал картинку для наглядности как это работает. Максим, чтобы деанонимизировать нужно:
1. Доступ к базе СУДИР
2. Доступ к SaltKey (2 шт)
3. Доступ к базе Реестра избирателей
4. Доступ к ключу шифрования сервиса php-crypt
5. Доступ к приватному БЧ
@muzh_Zapolskoy У вас нет времени "волеизъявления". Любые аномалии на временной шкале могут быть объяснены работой миксеров перемешивающих запись в блокчейн, чтобы скрыть реальное время.
Пустая трата времени. Спасибо
@DmitrySeverov@plushev Плевать как объяснят.
Нужен кто-то, кто этот запрос в ДИТ сформирует. Мое предложение куда адекватнее, чем "давайте отменим дэг", "пришлите приватный блокчейн". Все это будет игнорироваться.
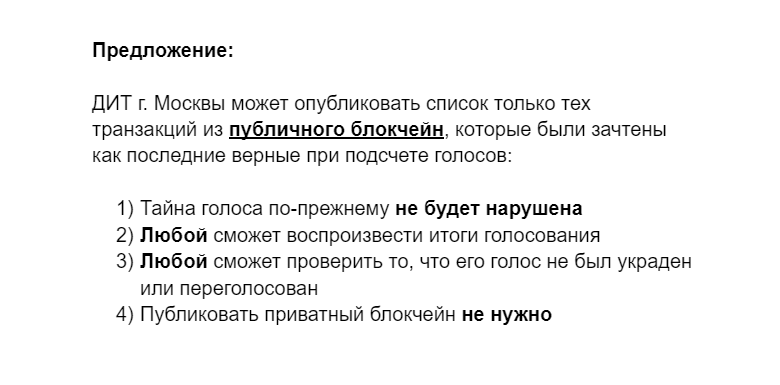
Надо чуть умнее - в публичном бч покажите какие голоса были зачтены. Все
@DmitrySeverov@plushev Достаточно 5-10 человек, которые обнаружат, что их хеш "переголосован". Можно смело идти в суд.
Поэтому важно, чтобы этот список появился. Посчитали голоса, окей. Дайте перечень итоговых хешей, которые пошли в зачет. Не надо никакие блокчейны приватные, просто список:
a
b
c
d
@mironov_fm После драки кулаками не машут
Систему ДЭГ в Москве разрабатывали с 2019 года, состав тех. группы был откровенно слабым, не имеющим рычагов давления. Всем было лень принимать участие, разбираться, требовать.Не контролировали, не интересовались.
Что заслужили, то и получили 😀
@2mikes2@ditmos Есть основания считать, что список транзакций из публичного блокчейна, которые были учтены как последние верные при подсчете голосов - важная информация, которая поможет воспроизвести итоги каждому и не нарушает тайну голоса.
Все остальное мне неинтересно.
@2mikes2@ditmos На https://t.co/rZ3km53LEM можно посмотреть, что оба сохранены уже сейчас
Какой из этих двух хешей зачтен как "последний верный" не определить.
Нужен список транзакций от ДИТ г. Москвы , которые были учтены при подсчете. Сейчас его нет.