🚨 MASAK’TAN YENİ HAWALA REHBERİ: ŞÜPHELİ İŞLEMLERDE YENİ DÖNEM!
Hawala ve benzeri alternatif değer transfer sistemleri artık MASAK’ın özel olarak mercek altına aldığı alanlardan biri.
Peki hawala nedir, hangi işlemler şüphe göstergesi olabilir ve ŞİB sürecinde nelere dikkat edilmeli?
🧵👇
1/
📌 Hawala nedir?
Hawala; paranın klasik bankacılık sistemi üzerinden doğrudan gönderilmesi yerine, farklı bölgelerdeki aracılar arasındaki güven ve mahsuplaşma ilişkisi üzerinden aktarılmasına dayanan alternatif bir değer transfer yöntemidir.
Bu sistemde gönderici ile alıcı arasında bankacılık sisteminde doğrudan görülebilen bir para transferi bulunmayabilir.
2/
Basit bir örnekle:
🔹 Gönderici ülkesindeki aracıya para verir.
🔹 Aracı, alıcının bulunduğu yerdeki başka bir aracıyla iletişime geçer.
🔹 Diğer aracı alıcıya karşılık gelen tutarı öder.
🔹 Aracılar daha sonra ticari işlemler, nakit, kıymetli maden, kripto varlık veya başka yöntemlerle mahsuplaşabilir.
3/
⚠️ Hawala her zaman yasa dışı mıdır?
Hayır.
Bazı ülkelerde ailelere para gönderilmesi veya finansal sisteme erişimin sınırlı olduğu bölgelerde değer aktarılması amacıyla kullanılabilir.
Ancak gerekli izin ve yetkiler olmadan ödeme veya para transferi hizmeti verilmesi mevzuata aykırılık oluşturabilir.
4/
🚨 Hawala ve benzeri sistemlerin kayıt dışı ve izlenmesi güç yapısı;
• Suç gelirlerinin aklanması
• Terörizmin finansmanı
• Yasa dışı bahis/kumar gelirleri
• Vergi kaçırma ve kayıt dışı faaliyetler
• Yaptırımlardan kaçınma
• Malvarlığının dondurulması kararlarının aşılması
gibi riskler doğurabilir.
5/
📌 ŞİB ne demektir?
ŞİB = Şüpheli İşlem Bildirimi
5549 sayılı Kanun kapsamında; bir işleme konu malvarlığının yasa dışı yollardan elde edildiğine, yasa dışı amaçlarla kullanıldığına veya terörizmin/kitle imha silahlarının finansmanıyla bağlantılı olduğuna ilişkin bilgi, şüphe veya şüpheyi gerektiren husus bulunması halinde MASAK’a bildirim yapılması gerekir.
6/
❗ Önemli nokta:
ŞİB yapılması, işlemin kesin olarak suç olduğu veya kişinin suçlu olduğu anlamına gelmez.
Bildirim açısından makul bir şüphenin bulunması yeterlidir.
Bu nedenle değerlendirme yapılırken işlem tek başına değil, bütün bağlantılarıyla ele alınmalıdır.
7/
🔎 Hangi işlemler şüphe göstergesi olabilir?
Örneğin;
• Çok sayıda kişiden para toplanıp başka kişilere aktarılması
• Müşterinin geliri veya ticari faaliyetiyle uyumsuz para hareketleri
• Kısa aralıklarla para giriş-çıkışları
• Paranın bekletilmeden başka hesaplara, kripto varlıklara veya nakde yönlendirilmesi
dikkat gerektiren göstergeler arasında.
8/
Bunun yanında;
• Görünür ticari/hukuki ilişkisi olmayan kişiler arasındaki transferler
• Bir kişinin hesabının fiilen başka kişiler adına kullanılması
• Açıklanamayan sınır ötesi işlemler
• Çok sayıda üçüncü kişinin aynı yararlanıcıya ödeme yapması
da birlikte değerlendirilmelidir.
9/
💰 Özellikle şu hareketlerin aynı zincirin parçaları olup olmadığına dikkat edilmeli:
🏦 Banka transferleri
💵 Nakit
💱 Döviz
🪙 Kripto varlıklar
💎 Kıymetli maden/taş
🌍 Sınır ötesi işlemler
Tek tek bakıldığında olağan görünen işlemler, birlikte değerlendirildiğinde farklı bir tablo ortaya çıkarabilir.
10/
📌 Rehber kimleri ilgilendiriyor?
Sadece bankaları değil.
Kapsamda;
🏦 Bankalar
💳 Ödeme ve elektronik para kuruluşları
🪙 Kripto varlık hizmet sağlayıcıları
💱 Yetkili müesseseler
💎 Kıymetli maden/taş/mücevher sektörü
📈 Sermaye piyasası aracı kurumları
📚 SMMM/YMM’ler
⚖️ Avukatlar
✍️ Noterler
gibi birçok yükümlü grubu bulunuyor.
11/
🚨 SK-29 koduna dikkat!
Rehberde SK-29 – “Lisanssız Ödeme ve Elektronik Para Hizmetlerinde Bulunma” kategorisi özellikle öne çıkarılıyor.
Gerekli izin olmaksızın başkaları adına düzenli şekilde para toplama, gönderme, dağıtma veya transferlere aracılık etme şüphesi varsa olayın niteliğine göre SK-29 kategorisi gündeme gelebilir.
12/
SK-29 seçilmesi, başka şüphe kategorilerinin kullanılmasına engel değil.
Örneğin işlemde;
🔴 Yasa dışı bahis
🔴 Dolandırıcılık
🔴 Yaptırımlardan kaçınma
🔴 Terörizmin finansmanı
gibi başka riskler de bulunuyorsa, ilgili kategorilerin ayrıca değerlendirilmesi gerekiyor.
13/
⏰ ŞİB bildirim süresi ne kadar?
Şüpheli işlemler, şüphenin oluştuğu tarihten itibaren en geç 10 iş günü içinde MASAK’a bildirilmelidir.
Gecikmesinde sakınca bulunan durumlarda ise bildirim derhâl yapılmalıdır.
Burada kritik nokta, şüphenin her zaman işlemin gerçekleştiği gün oluşmayabileceğidir.
14/
Şüphe;
📌 Sonradan elde edilen bilgilerle,
📌 Birbirini tamamlayan işlemlerin birlikte incelenmesiyle,
📌 Müşteri ve hesap hareketlerinin bütün olarak değerlendirilmesiyle
daha sonra da ortaya çıkabilir.
Bu nedenle şüphenin kurumsal olarak oluştuğu tarihin kayıt altına alınması önem taşıyor.
15/
🔐 ŞİB gizlidir!
Bildirimde bulunan yükümlüler, uyum görevlileri ve ilgili çalışanlar;
❌ ŞİB yapıldığını,
❌ Yapılacağını,
❌ MASAK tarafından bilgi istendiğini
işlem taraflarına veya yetkisiz üçüncü kişilere açıklayamaz.
16/
Bu nedenle müşteriyle iletişimde “ŞİB yaptık” veya “hakkınızda bildirim yapacağız” gibi açıklamalardan kaçınılmalı.
Bunun yerine müşteri tanıma, işlem amacı ve belge temini kapsamında olağan kontroller yürütülmelidir.
17/
📝 ŞİB açıklaması nasıl olmalı?
Sadece:
“Hawala şüphesi bulunmaktadır.”
demek yeterli değil.
Şüpheyi doğuran;
📌 işlem örüntüsü
📌 tutarlar
📌 tarihler
📌 taraflar
📌 hesaplar
📌 kullanılan finansal araçlar
📌 olağan dışı durumlar
somut ve anlaşılır biçimde açıklanmalı.
18/
MASAK’ın yaklaşımındaki en önemli noktalardan biri şu:
🔎 Tek bir işlem veya tek bir göstergeye odaklanmayın.
Müşteri + hesap + şirket + gerçek faydalanıcı + ödeme kanalları + kripto cüzdanları + döviz + kıymetli maden + sınır ötesi bağlantılar birlikte değerlendirilmelidir.
19/
📌 Yükümlüler açısından artık sadece “Bu işlem şüpheli mi?” sorusu yeterli değil.
Asıl soru:
“Bu işlem, daha geniş bir değer transferi veya mahsuplaşma zincirinin parçası mı?”
olmalı.
Risk değerlendirmesi bu bütünlük içinde yapılmalı.
20/
🚨 Yükümlüler için öne çıkan aksiyonlar:
✅ Risk değerlendirmelerini güncellemek
✅ Hawala’ya özgü alarm senaryoları oluşturmak
✅ Banka/nakit/döviz/kripto hareketlerini bağlantılı incelemek
✅ SK-29 kontrollerini sisteme eklemek
✅ Yüksek riskli ülke ve yaptırım listelerini güncel tutmak
✅ Personele uygulamalı eğitim vermek
✅ ŞİB açıklamalarının yeterliliğini kontrol etmek
✅ İnceleme ve karar süreçlerini kayıt altına almak
21/
🎯 Özetle:
Hawala ve benzeri alternatif değer transfer sistemlerinde risk, paranın yalnızca nereden gelip nereye gittiğiyle sınırlı değil.
Paranın;
kimler arasında, hangi aracılarla, hangi hesaplardan, hangi finansal araçlar kullanılarak ve hangi ekonomik gerekçeyle hareket ettiği
birlikte değerlendirilmelidir.
22/
📢 MASAK’ın yeni rehberi özellikle bankalar, ödeme kuruluşları, kripto varlık hizmet sağlayıcıları, yetkili müesseseler, kıymetli maden sektörü ile SMMM/YMM, avukat ve noterler açısından önemli bir risk değerlendirme kaynağı niteliğinde.
📌 Rehberin temel mesajı:
Tek işleme değil, işlem zincirinin tamamına bakın.
Kaynak: T.C. Hazine ve Maliye Bakanlığı / MASAK
🚨 VEDAS-DAP TÜM KAMU KURUMLARININ KULLANIMINA AÇILDI!
Vergi Denetim Kurulu tarafından yerli ve millî imkânlarla geliştirilen VEDAS Denetim ve Analiz Programı (VEDAS-DAP) artık tüm kamu kurumlarının kullanımına sunuluyor.
Peki VEDAS-DAP nedir, ne işe yarar? 👇🧵
1️⃣ BÜYÜK VERİYİ KİŞİSEL BİLGİSAYARDA ANALİZ EDİYOR
VEDAS-DAP; milyonlarca satırlık veriyi standart bilgisayar donanımları üzerinde hızlı ve güvenilir şekilde analiz edebiliyor.
📌 e-Defter
📌 e-Fatura
📌 e-İrsaliye
📌 e-Müstahsil Makbuzu
📌 e-Serbest Meslek Makbuzu
gibi farklı kaynaklardan gelen veriler analiz edilebiliyor.
2️⃣ HANGİ ANALİZLER YAPILABİLİYOR?
VEDAS-DAP ile;
🔹 Sorgulama ve filtreleme
🔹 Sınıflandırma ve gruplandırma
🔹 Veri setlerini birleştirme
🔹 Karşılaştırma ve çapraz kontrol
🔹 Mükerrerlik ve aykırılık analizi
🔹 İstatistiksel örnekleme
🔹 İlişki ve ağ analizi
🔹 Denetim senaryolarının uygulanması
mümkün.
3️⃣ RİSKLİ İŞLEMLER DAHA HIZLI TESPİT EDİLEBİLECEK
Programın veri işleme altyapısı;
📌 Veri madenciliği
📌 Ağ analizi
📌 Makine öğrenmesi
uygulamalarına da elverişli.
Böylece denetim elemanları çok daha geniş veri kümelerini inceleyerek riskli işlemleri daha hızlı belirleyebilecek.
4️⃣ SADECE VERGİ DENETİMİ İÇİN DEĞİL!
VEDAS-DAP, uluslararası terminolojide CATT (Bilgisayar Destekli Denetim Teknikleri) olarak tanımlanan araçlara örnek oluşturuyor.
Aynı zamanda farklı veri yapılarına ve denetim türlerine uyarlanabilen bir Genelleştirilmiş Denetim Yazılımı (GAS) niteliğinde.
5️⃣ TÜM KAMUYA AÇILMASININ ÖNEMİ BÜYÜK
Kamu kurumları benzer ihtiyaçlar için ayrı ayrı ticari yazılımlar kullanabiliyor.
Bu durum;
❌ Yüksek lisans maliyetleri
❌ Mükerrer teknoloji yatırımları
❌ Farklı analiz standartları
❌ Kurumsal bilgi birikiminin parçalanması
gibi sonuçlar doğurabiliyor.
VEDAS-DAP ile ortak bir kamu çözümü hedefleniyor.
6️⃣ YAZILIMDAN DAHA FAZLASI PAYLAŞILIYOR
VEDAS-DAP ile yalnızca bir program sunulmuyor.
Vergi Denetim Kurulunun yıllar içinde oluşturduğu;
📌 Veri odaklı denetim yaklaşımı
📌 Standart analiz yöntemleri
📌 Denetim senaryoları
📌 Büyük veri işleme tecrübesi
📌 Dijital denetim metodolojisi
de diğer kamu kurumlarının kullanımına açılıyor.
7️⃣ DENETİM 2.0 VİZYONU
Vergi Denetim Kurulu, vergi inceleme sürecini baştan sona elektronik ortama taşıyan bir altyapı oluşturdu.
Bu süreçte;
🔹 Risk analizinden görevlendirmeye
🔹 Elektronik belge ibrazından incelemeye
🔹 e-Tutanaktan raporlamaya
kadar birçok aşama dijital sistemlerle yürütülüyor.
8️⃣ DİJİTAL DENETİM ALTYAPISININ BİLEŞENLERİ
📌 VDK Bilgi Sistemi
📌 VEDAS
📌 Elektronik Veri İbraz Sistemi
📌 Mükellef Bilgi Raporu
📌 VDKonferans
📌 Dilekçe ve Bilgi Verme Sistemi
📌 e-Tutanak
📌 Rapor Otomasyon Sistemi
Bu yapı, uçtan uca elektronik vergi incelemesinin temelini oluşturuyor.
9️⃣ HEDEF: ORTAK KAMU DENETİM ALTYAPISI
VEDAS-DAP’ın tüm kamu kurumlarına açılmasıyla;
✅ Veri analizi kapasitesinin artırılması
✅ Denetimde teknoloji kullanımının yaygınlaştırılması
✅ Lisans maliyetlerinin azaltılması
✅ Ortak denetim standartlarının geliştirilmesi
✅ Mükerrer yatırımların önlenmesi
✅ Kamu denetiminde verimliliğin artırılması
amaçlanıyor.
🔟 ÖZETLE...
VEDAS-DAP, yalnızca yeni bir denetim programı değil.
Türkiye’de kamu denetiminin veri odaklı, dijital ve ortak bir altyapıya doğru ilerlemesinin önemli adımlarından biri.
🎯 Hedef açık:
Kamunun verisi + kamunun teknolojisi + ortak denetim aklı = daha güçlü dijital denetim.
#VEDAS #VergiDenetimKurulu #DijitalDenetim #Vergi #Denetim #Kamu
Atiryaki Yazılım ve Bilişim Sistemleri, Datasoft ürünlerinin satış, kurulum ve teknik destek süreçlerini yürüten yetkili bayidir. Farklı markalar arasında dağılmadan tek bir üretici üzerinde uzmanlaşarak, her müşterimize aynı standartta hizmet sunuyoruz
https://t.co/qn1wJHY5Nd
Uçtan uca yazılım ve dijital altyapı ortağı.
Özel yazılımdan e-ticarete, ödeme altyapısından yapay zekâya ve ransomware veri kurtarmaya kadar — işinizi ayakta tutan sistemleri kurar, birbirine bağlar ve sürekli izleriz.
https://t.co/UHaNEwgQNh
Bir ekip bana gururla gösterdi: LLM faturayı okuyor, KDV'yi hesaplıyor, muhasebe kaydını çıkarıyor. Test ettik, 20 faturanın 19'unda doğru sonuç verdi. Sorun tam da bu. Yanlış olan tek fatura hangisiydi diye baktığımızda, modelin matrahı 4.237,50 yerine 4.237,00 aldığını gördük, gerisi kusursuzdu. Yani hata görünmez yerdeydi ve kendinden gayet emindi.
Bugün bir modele belge okutmak, kalem kalem ayırmak, "bu gider hangi hesaba gider" diye sınıflandırmak gerçekten iyi çalışıyor. Ama hesabın kendisi koda ait. Çarpma, yuvarlama, KDV oranı uygulama, dönem ayrıştırma, bunların hepsi deterministik olmak zorunda çünkü sonucunun bir muhatabı var. Modeli okuyucu ve sınıflandırıcı olarak kullanın, hesap makinesi olarak değil.
Maliye idaresinin gelistirdigi yapay zekayi sakin kucumsemeyin.
2026-2030 arasi hesabiniza gelecek her kurus paranin takibi yapay zeka ile izahat istenebilecek bir asamaya evriliyor.
Vergisini vermediginiz her kurusun TL'si; yakin zamanda sizden izahat istenecek bir tebligat ile yüz yüze kalabilirsiniz.
Geç kalmadan, hesabiniza gelen paralarin vergisini odemenizi tavsiye ediyorum.
Hesabiniza gelen her kuruş emin olun maliyenin takibinde...
🚨 DarkTortilla RAT analizi: Kredi kartı ve tarayıcı parolalarını çalıyor, Telegram üzerinden dışarı sızdırıyor.
kaandemir993 tarafından yeni yayınlanan tersine mühendislik analizinde DarkTortilla RAT'ın; Chrome, Edge, Firefox, Brave ve Opera gibi tarayıcılardaki kayıtlı parolaları, kredi kartı bilgilerini ve çeşitli tarayıcı verilerini hedeflediği ortaya konuldu.
Zararlı, çaldığı verileri Telegram Bot API, SMTP ve FTP üzerinden saldırgana gönderebiliyor.
Analizde ayrıca app_bound_encrypted_key, os_crypt, SQLite Login Data veritabanları ve showip[.]net gibi dikkat çekici göstergeler de var.
Analiz: https://t.co/Sh4eYwwQ6V
@furkanbytekin kardeşimin hizmeti https://t.co/5A2Mz1d79S sitesini şimdi bir HEIC fotoğrafı JPG formatına çevirmek için test ettim. Fıstık gibi! Üstelik sunucuya dosyanız yüklenmiyor, kişisel verileriniz güvende!
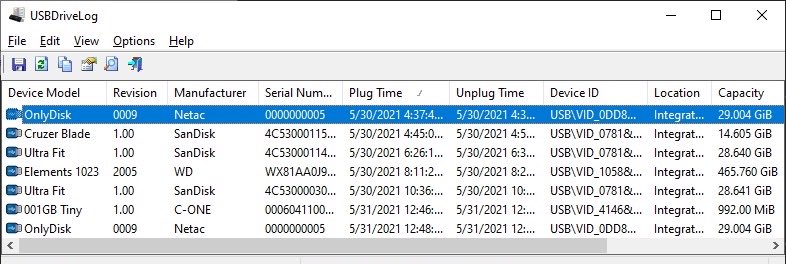
Every time you plug a USB device into a Windows machine the operating system writes a record to the registry. That record persists indefinitely after the device is removed, after the device is destroyed, and after you have forgotten the device ever existed.
The registry keys that store this information are located at HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Enum\USBSTOR and HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Enum\USB. Every device that has ever connected gets an entry containing the device type, manufacturer, product name, hardware ID, and a unique serial number specific to that device.
A separate key at HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\DeviceClasses stores the timestamps of first connection, last connection, and last removal for every device. Windows also writes the drive letter assigned to the device and the volume name into additional registry locations.
The Windows Event Log adds another layer. Event IDs 2003, 2004, and 2100 in the Microsoft-Windows-DriverFrameworks-UserMode log record connection and disconnection events with timestamps precise to the millisecond.
The practical implications go in two directions.
From a forensics perspective this is invaluable. Digital investigators can reconstruct exactly which USB devices were connected to a machine, when they were connected, how long they were connected, and what drive letter they were assigned. That evidence has been used in criminal prosecutions, corporate investigations, and data theft cases. The registry does not lie and it does not forget.
From a privacy perspective every USB device you have ever connected to a Windows machine has left a permanent trace that survives removal of the device itself. A flash drive containing sensitive data that you destroyed still has its serial number recorded in the registry of every machine it ever touched.
The only way to remove these records is manually deleting the relevant registry keys or using dedicated tools like USBDeview or DriveCleanup. Windows does not offer a native cleanup mechanism for this data.
Your machine remembers every device. You do not have to.