⚠️ Two of the most dangerous hacker groups — ShinyHunters & Scattered Spider — are joining forces.
They’ve hit Salesforce users worldwide, and signs show their next big target: banks & financial firms.
Here’s why this alliance is bad news ↓ https://t.co/Vx9ASNrxnS
🇨🇳🇫🇷 Boulogne-sur-Gesse, 1600 habitants.
Une maison blanche en bord de route, une antenne sur un balcon, une entreprise sans salarié ni activité réelle, spécialisée dans les télécoms satellitaires.
À sa tête, une ressortissante chinoise, formée au Beijing Institute of Technology, liée au secteur spatial étatique chinois.
À quelques kilomètres : le téléport d’Issus Aussaguel (#CNES) et le site Astrolabe d’Airbus Defence and Space.
Le village est situé pile dans le cône de réception de ces deux infrastructures critiques. Pendant plusieurs mois, cette installation aurait pu intercepter des communications satellitaires françaises.
Les services de renseignement soupçonnent une opération d’#espionnage discrète, pensée pour passer sous les radars.
Personne ne semble s’être vraiment inquiété.
Ni les riverains. Ni les élus.
Et en France, ce type de menace reste encore trop souvent traité comme un non-sujet.
Il faut regarder les choses en face : ce genre de dispositif n’aurait jamais été autorisé en #Chine.
L’asymétrie est claire.
Et notre niveau de vigilance ne suit pas.
En savoir plus https://t.co/0AqGP7ZuZz
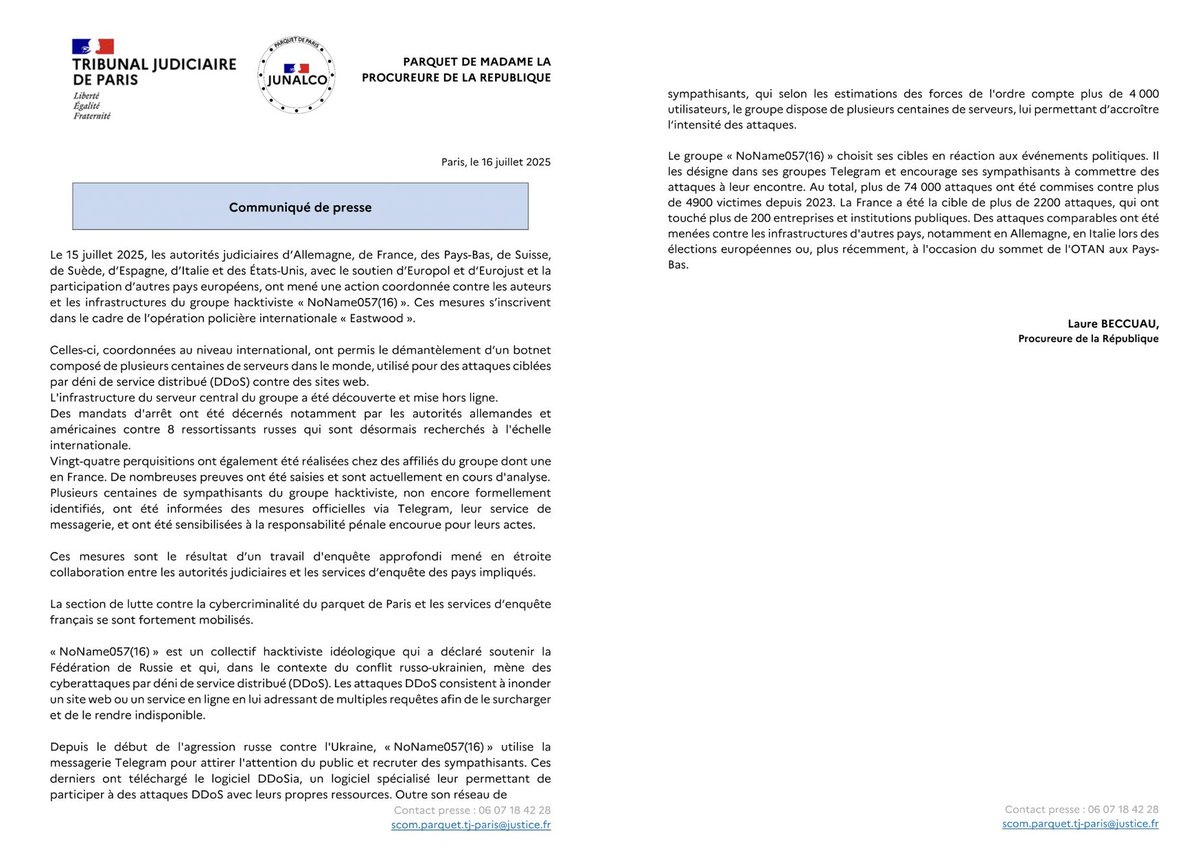
Excellente nouvelle !!! Les autorités judiciaires de 8 pays dont la France ont démantelé avec le soutien d'Europol et Eurojust les infrastructures réseau de hackers pro-Kremlin « NoNome057(16) » et lancé un mandat d'arrêt contre 8 ressortissants russes.
🇷🇺🛰️La guerre des étoiles aura bien lieu (un jour) 🛰️🇺🇸
Vendredi, la Russie a lancé un satellite militaire sur une orbite très proche de celle d'un satellite d'observation stratégique Keyhole états-unien, laissant penser qu'il s'agit là d'une arme dite "co-orbitale".
Un fil 🧵
Halte à la mexicanisation de la France.
Depuis plusieurs mois, les affaires sordides d’enlèvements et de tentatives d’enlèvement se multiplient. En plein jour. En plein Paris. Sous les yeux de tous.
Ce matin encore, une mère de famille de 34 ans, accompagnée de son enfant de deux ans, a été la cible de l'une de ces attaques.
Ces criminels n’ont plus aucune limite. Ni morale, ni peur. Même pas celle de la réclusion à perpétuité, tant l’impunité et le laxisme judiciaire sont devenus la norme.
Aujourd’hui, réussir en France, que ce soit dans les crypto-actifs ou ailleurs, c’est se coller une cible dans le dos.
Et que nous répond-on ?
Qu’on aurait dû se faire discrets. Qu’on aurait dû se cacher. Qu’on l’a un peu cherché.
C’est la version contemporaine et économique de l’odieux : “T’avais qu’à mettre une jupe plus longue.”
Cet argument est indigne. Il n’y a pas d’excuse à la violence. Jamais.
Combien d’entrepreneurs, combien de talents, réfléchissent sérieusement à quitter un pays qui ne protège plus les siens ? Combien sont déjà partis, en silence, par lassitude, par peur, par résignation ?
Le modèle actuel est à bout de souffle.
Le laxisme judiciaire est un échec.
L’idéologie de la réinsertion automatique, sans sanction forte, n’a produit que le chaos.
Il est temps de revenir à des principes clairs :
👉 Une tolérance zéro pour les actes de violence.
👉 Une justice rapide, ferme et lisible.
👉 Le droit à une vie paisible pour tous.
Pas des promesses. Des actes.
Pas des effets d’annonce. Des résultats.
Nous avons tous le droit de vivre en paix.
Et nous n’avons pas à nous excuser de réussir.
🤔 Kraken révèle avoir identifié un hacker nord-coréen qui tentait d’infiltrer l’entreprise en se faisant passer pour un candidat à un poste d’ingénieur.
L’équipe a discrètement poursuivi le processus d’embauche afin de confirmer la menace et collecter des informations.
Headshot des amendements réintroduisant le 8ter par Guillaume Poupard. 🔫
« Mais moins idiot que totalement crétin n’est pas nécessairement synonyme d’intelligent… » 😘
À bon entendeur. #PJLNarco
https://t.co/aT3T0QnDho
I've been speaking with numerous banks, and the vast majority have moved past questioning whether to use a public blockchain - they're now focused on which one to select.
For protocols, the stakes are enormous.
We're looking at investments in the billions of dollars, MINIMUM.
🔍 Hack ByBit : pourquoi une sécurité globale est indispensable !
📖 Découvrez notre analyse complète du plus gros hack de l’histoire et les solutions pour anticiper les prochaines attaques 👉 https://t.co/pL8tlxmeZk
#Blockchain#CryptoSécurité#Web3
🆕New version of our #ransomware mapping is out on our GitHub!
➡️https://t.co/M9vmt1UZzj
V28 (!) includes latest newcomers and recent ecosystem evolutions.🔍
As always, feedback is welcome!
#cti#threatintel#blackbasta#ransomhub#lockbit
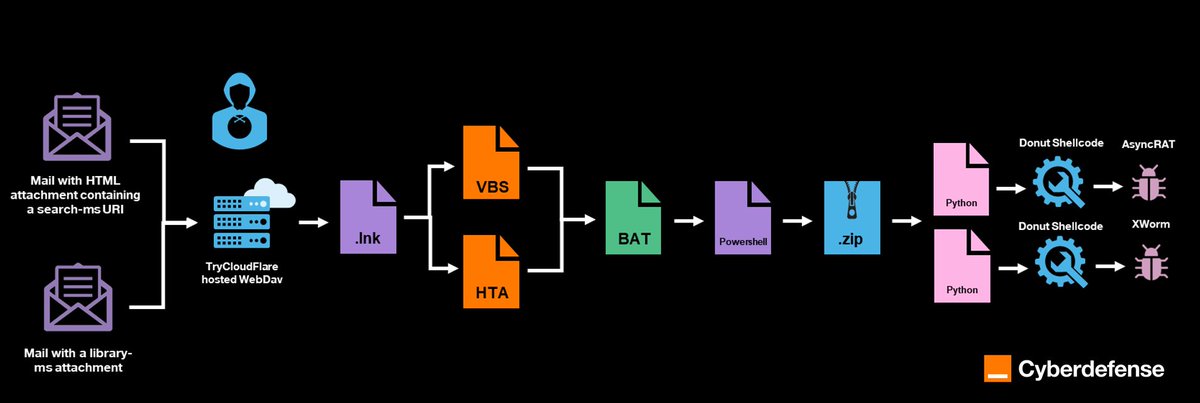
🧵/ Over the last months, our CyberSOC & CERT teams have been tracking a malicious cluster leveraging #WsgiDAV servers to distribute commodity #RATs, including in Europe🇪🇺.
⛓️Multistage infection chain: LNK>VBS>BAT>Powershell>ZIP>Python
We track this activity as Blue Stylthon🧀
#Bybit hack: $1.5B stolen. #LazarusGroup supposedly used UI manipulation & social engineering, but was malware involved?
No hashes, no samples - yet - only speculation.
Here’s a breakdown of who found what so far. 🧵 #BybitHack
Vu qu’on utilise l’IA en radiologie en routine depuis des années, je commence à voir un effet qui était prévisible mais qu’on a encore du mal à quantifier: le deskilling (ou perte en compétence) et ça touche en premier lieu les non radiologues. C’est quoi? Je vous explique.
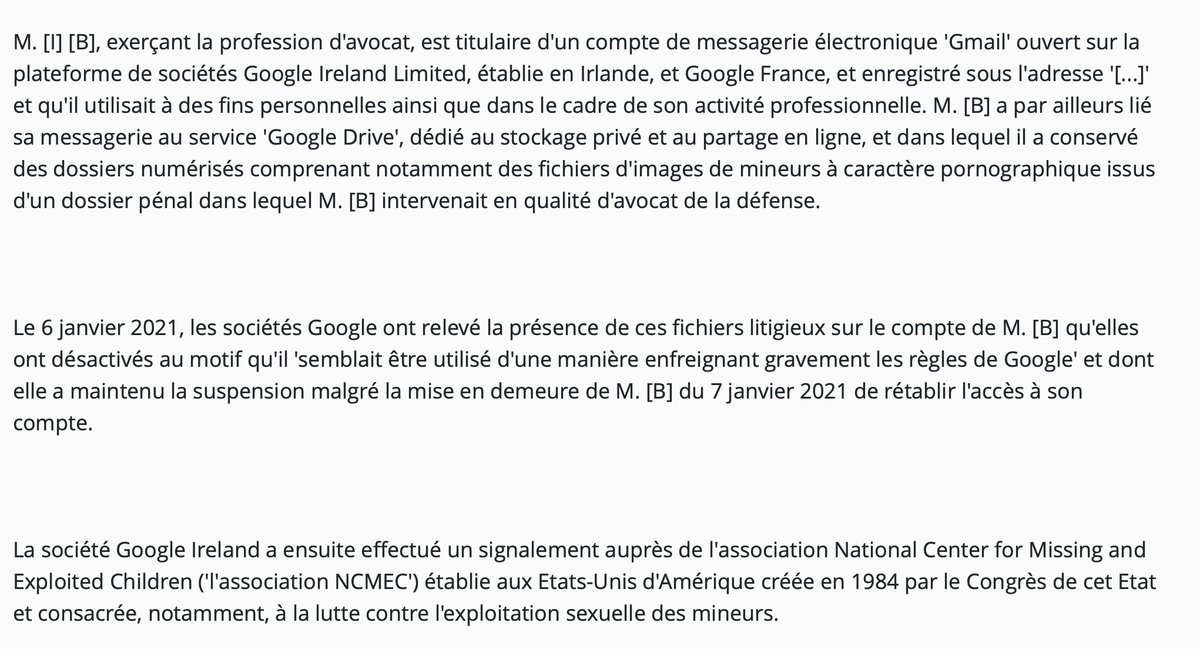
Pour la dernière fois : utiliser Google Drive pour stocker des fichier perso ou pro, c'est s'exposer à de très grands risques. Ici la Cour d'Appel de Paris valide la suppression d'un compte d'un avocat qui stockait des fichier manifestement illicites.
https://t.co/ViBxhc0u9M
Hier, j'ai appris une chose en passant sur @franceinter : qu'il faut arrêter de penser que l'on doit expliquer le bitcoin et les cryptos aux gens, leur dire à quoi ça sert, comment ça marche.
Tout a été dit 1000 fois, 10 000 fois même !
Après des années, ce n'est plus un sujet de "compréhension", mais un sujet politique, dans le sens noble du terme - qui concerne la cité.
Ceux qui sont contre le bitcoin et les cryptos comme @NastasiaHdj ou @FabSintes ne le sont pas parce qu'ils n'auraient pas compris, mais parce qu'ils s'opposent politiquement à ce qu'elles représentent et au projet de société qu'il y a derrière : moins de centralisation et plus de liberté individuelle.
Les questions que l'on nous pose sur les cryptos, comme hier soir, n'ont pas pour but de "comprendre" le sujet, d'alimenter le débat, mais au contraire de le discréditer en nous amenant sans cesse à expliquer ce qu'il n'est pas (un ponzi, un casino, un repaire de fachos ou un gouffre énergétique…), alors qu'il y a tellement de choses à dire sur ce que sont les cryptos : un nouveau moyen de partager la valeur dans l'univers numérique.
Heureusement, il y a justement dans cet univers numérique de nombreux lieux pour discuter de ces sujets et suivre leur évolution.
Les médias crypto en font partie.
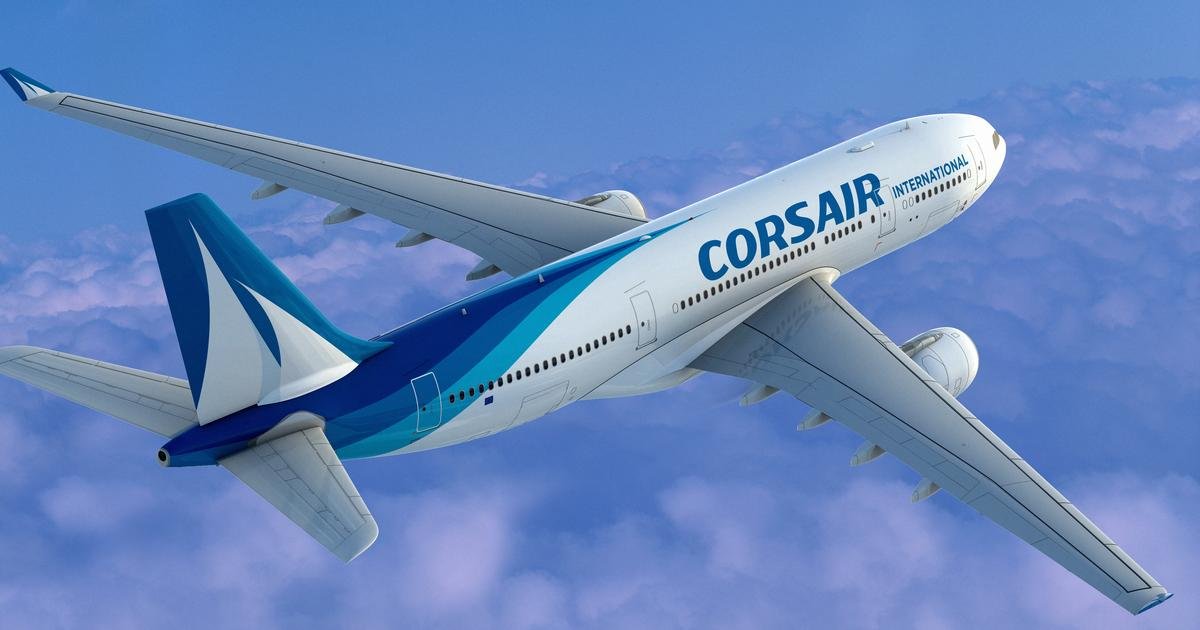
🚨 Le transporteur aérien Corsair devient la première entreprise française 🇫🇷🥖 à permettre l'achat de billets d'avions en #Bitcoin et autres cryptos !
Les avions de Corsair desservent principalement les territoires d'outremer.
#adoption 🚀
Uber has one of the largest Kafka deployments in the WORLD…
• 138 million messages a second
• 89 GB/s
• 38 clusters
So how do they secure them?
mTLS and strong authorization rules.
Uber models its production environment as a zero-trust network. Since any host can be compromised, they rely on strong cryptographic primitives to establish trust between services. 🥷
uPKI is Uber’s identity platform, based on top of Spire.
It’s responsible for issuing short-lived, auto-rotated cryptographic key pairs.
Those pairs consist of an X.509-SVID, a private key and a trust bundle. 🔐
With this setup, the system automatically refreshes (rotates) its certificates once they’re near expiry. ♻️
The Spire agent keeps a long-lived connection open to the Spire server, and proactively generates a new cert when the time is right.
💡 This is key, because it allows Uber to issue very short-lived certificates which then bound the time a bad actor has to make use of any leaked credentials.
mTLS gives Uber authentication, confidentiality via encryption, and data integrity. 👍
What’s missing is authorization.
Similar to checking in to a flight after they’ve verified your ID (you are who you say you are)...
The next check is - are you actually allowed to board this flight? ✋
(do you have the ticket with the right permissions)
For this, Uber has a service named Charter.
Similar to AWS IAM, it’s a framework allowing you to specify who and what can access specific services and resources. 🔍
Kafka has a pluggable authorization framework, where you can configure a custom Authorizer class to do the authz for you (the authorizer_class_name Kafka config).
This authorizer gets called as part of any request flow. In Uber’s config, it’s called with a pair of actor, resource and operation.
Definitions:
🎬 actor - the entity that is the subject of the authorization decision (e.g you at an airport). Also called a KafkaPrincipal in Kafka.
🪨 resource - the resource upon which the authorization decision is made (e.g the flight)
🔧 operation - the operation performed on the resource (e.g boarding). Also called an ACLOperation in Kafka
The Authorizer makes a remote RPC call to Charter to figure out the decision for this pair, and from then-on it caches the result.
Simple, right?
Une cyberattaque par rançongiciel a touché l’Université Paris-Saclay le 11/08/2024.
L’Université Paris-Saclay est accompagnée par l’Agence nationale de la sécurité des syst��mes d’information (ANSSI) pour traiter cet incident.