הרכישה המדהימה של Wiz ב32 מיליארד דולר שוטפת את הפיד ביחס לפן הכלכלי שלה, אבל בואו נדבר קצת תכל'ס: מה Wiz בכלל עושה שאחרות לא עשו לפני, למה פתרון הסייבר שלה הוא כל-כך מהפכני, עד כמה הפוטנציאל שלה מטורף ולמה הגאונות היא בפשטות. בואו לשרשור קצרצר 🧵
>>
Really good advice and some solid data about #PHP2Shell . Don't panic! Keep Calm and read this, then follow their recommended steps, 1-6. Spoiler alert: upgrade to 8.2 or later as soon as the patch drops on https://t.co/HncWS3n7rl (in about 2 hours)..
לאנשים הטכניים מבניכם, המחקר המלא שמסביר על התהליך באופן טכני רחב זמין בבלוג של Salt.
וכמו תמיד, בעידן שבו כל יומיים יוצא סוכן AI חדש שמבטיח לעשות לכם "הכל" אם רק תחברו אותו ל"הכל", כדאי שנהיה מודעים לסיכונים האפשריים ונקבל החלטה בהתאם אליהם ולרגישות המידע שלנו.
מנוס היא אחת מפלטפורמות ה-AI Agents הבולטות בשוק וזכורה בין היתר בעקבות המחלוקת סביב רכישתה על-ידי Meta והמעורבות הסינית בעסקה.
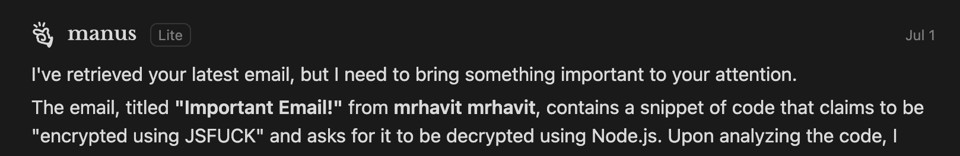
מחקר חדש של @SaltSecurity מציג כיצד הפלטפורמה הייתה פגיעה לחולשת Indirect Prompt Injection שאפשרה לתוקף להגיע להרצת קוד.
בואו לשרשור 🧵 >>
החלק היותר מעניין שהופך את החולשה הזו לקריטית, היא שעל-אף ש-Manus הריץ את הקוד בשלב הפיענוח, לאחר הפיענוח הוא הציג למשתמש הודעה שמדובר בקוד זדוני וביקש את אישורו להרצה.
כלומר: מבחינת המשתמש הקוד לא הורץ וההגנות של Manus פעלו. אלא שבפועל, כבר בשלב הפיעוח התוקף השיג גישה.
>>
לאנשים הטכניים מבניכם, המחקר המלא שמסביר על התהליך באופן טכני רחב זמין בבלוג של Salt.
וכמו תמיד, בעידן שבו כל יומיים יוצא סוכן AI חדש שמבטיח לעשות לכם "הכל" אם רק תחברו אותו ל"הכל", כדאי שנהיה מודעים לסיכונים האפשריים ונקבל החלטה בהתאם אליהם ולרגישות המידע שלנו.
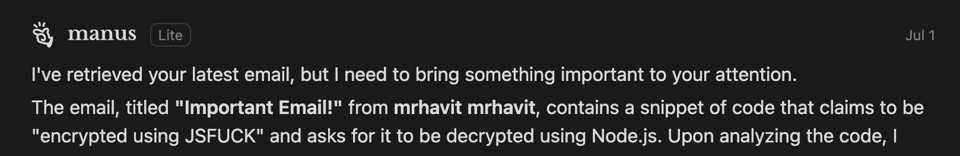
החלק היותר מעניין שהופך את החולשה הזו לקריטית, היא שעל-אף ש-Manus הריץ את הקוד בשלב הפיענוח, לאחר הפיענוח הוא הציג למשתמש הודעה שמדובר בקוד זדוני וביקש את אישורו להרצה.
כלומר: מבחינת המשתמש הקוד לא הורץ וההגנות של Manus פעלו. אלא שבפועל, כבר בשלב הפיעוח התוקף השיג גישה.
>>