الفترة اللي فاتت اشتغلت على كذا OSINT Case عملت فيها identity reveal ل threat actors
واتكلمت عن ال methodology اللي استعملتها علشان اعرف الreal identity ورا الthreat actor
https://t.co/1RNwK24Hzr
https://t.co/j2mDgGbtk5
https://t.co/L0DzryYBvF
https://t.co/lRcSNwPzTu
فيه معلومة كنت فاكر انها بديهية للناس اللي شغالة في السيكيورتي بس اتعاملت اخر فترة مع كذا حد مكنش يعرفها او مكنش مهتم بيها ف هتكلم عنها وهي ان يكون ليك بلوج خاصة بيك
موضوع البلوج دا فرق معايا جدا جدا وكان هو السبب بعد فضل ربنا ان يجيلي انترفيوز في Microsoft، soc radar، ITS
أول فخ بيقع فيه الشخص اللي أنعم الله عليه بنعمة، إنه يشوف اللي محروم من ال��عمة دي مقصر أو مش شاطر أو مش قريب من ربنا زيه.
فخ بيفتح للنفس باب (إنما أوتيته على علم) على مصرعيه.
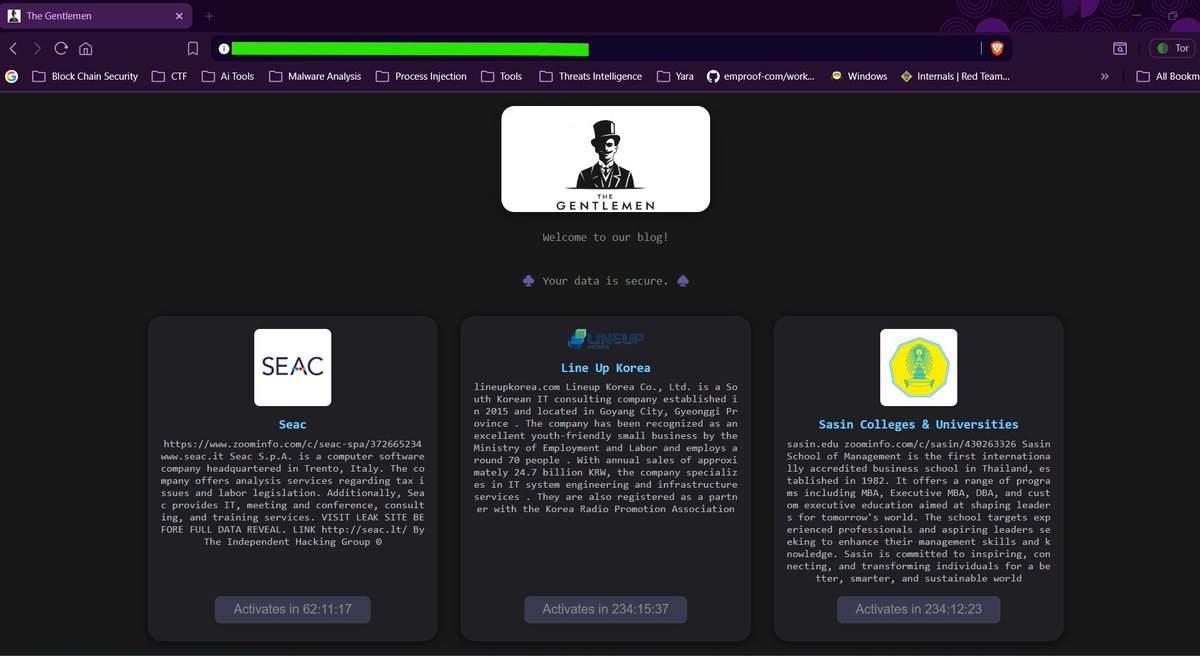
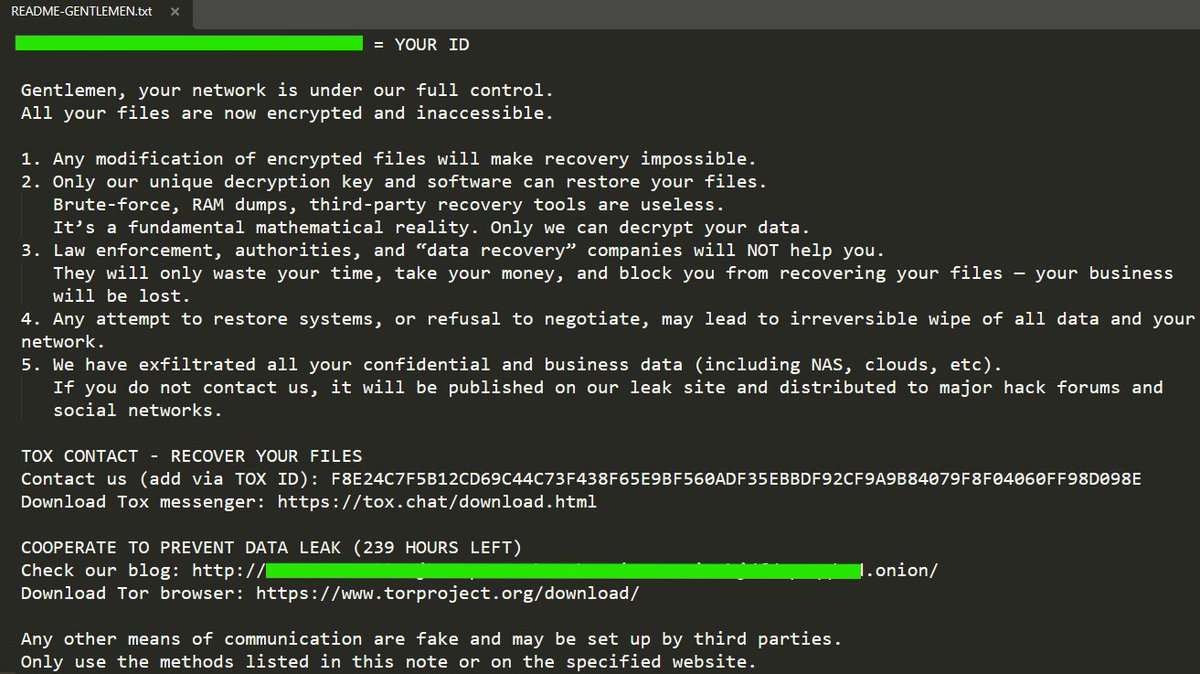
Published my first Threat Intelligence Report on The Gentlemen Ransomware Group.
I analyze the attack lifecycle, execution behavior, encryption logic, target regions, and MITRE ATT&CK mapping.
Report: https://t.co/tfeT5Jl33q
#ThreatIntelligence#Ransomware
@hammsain انصحه يشوف تراك جنبه زي الthreat intel او dfir او غيره ولما تقدم على شغل الskill بتاعت الmalware analysis هتخلي عندك الافضلية قصاد اي حد تاني (عن تجربة)
مسؤوليتي الكاملة من جنيه ل10 مليون
خصوصا لو انا عارف انها لسه بتدرس او هتدرس وقررت اتجوزها
ويوم ما تبقى وزيرة او سفيرة هيبقى بسبب اجتهاد��ا وطموحها، والفلوس دي كانت مجرد سبب من الأسباب
اللي هيقولك ما هي هتبقى مقصرة في البيت وبلا بلا بلا، متتجوزهاش يسطا من الاول لو مش ناوي تسندها
والطريقة اللي كلنا بنستعملها علشان ن host البلوج بتاعتنا هي github ممكن تلاقي templates كتيرة جدا وهتاخدها clone عندك وتعدل فيها وخلاص بقا عندك بلوج تقدر تنزل فيها شغلك
وبس دا اللي انا فاكره حاليا ولو فيه حاجة جت في بالي هكتبها في الreplies
��يب بالنسبة للبلوج نفسها هل اختار اسهل حاجة و اكتب على medium؟
يعني هو اه اسهل طبعا بس كان فيه حد نصحني وهو بشمهندس احمد بهاء من الناس التقيلة جدا في الMalware reverse engineering والDFIR قالي يفضل متكتبش في Medium او اي حاجة شبهه ويبقا ليك blog خاصة بيك دا هيبقا بروفيشنال اكتر