Home
Language
English
Türkçe
Bahasa Indonesia
About
Privacy Policy
Terms of Service
Pricing
Sign In
Download All
Share
type74
@maidsan
中小SIerのサーバエンジニア。 AWSと富士通サーバ、冗長化関連が取り扱えます。
Tokyo Shinagawa
Joined September 2008
92
Following
68
Followers
5.3K
Posts
maidsan
retweeted
ホワイトバード先輩
@whitebird_sp
1 day ago
昨日の登壇資料Upしました!
#NW_JAWS
#jawsug
https://t.co/XzSYG2BvXE
maidsan
retweeted
じぇーえぬびー
@JNR_makimoca
7 days ago
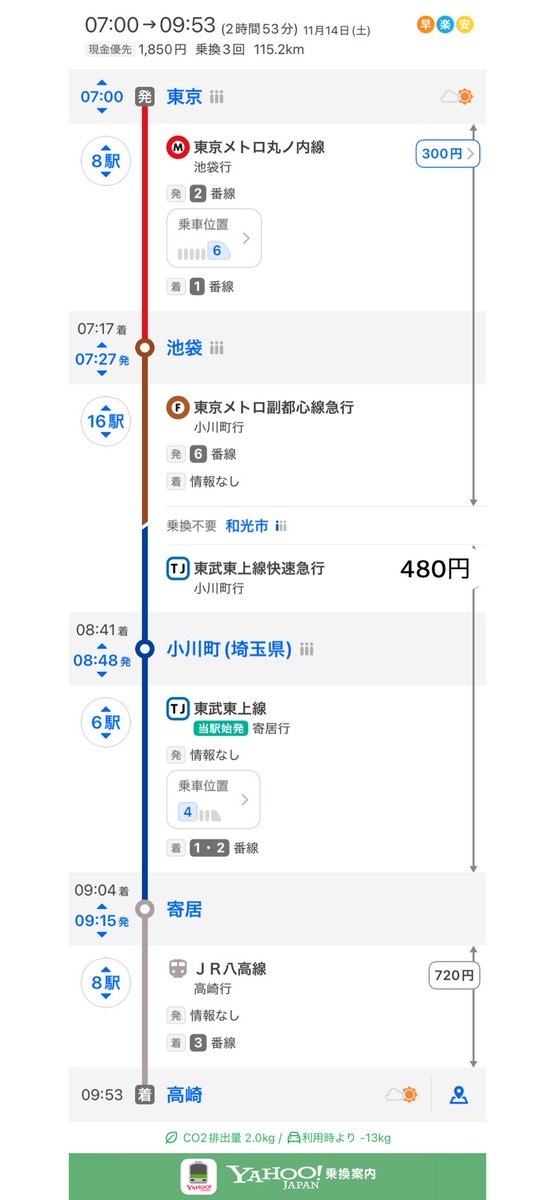
なんと、1年に1回だけ東京〜高崎が1500円を切るルートが現れるらしい
maidsan
retweeted
いもいもくん
@ma_anago
8 days ago
https://t.co/ej5DzXYjmD こういうのはほんと関係者全体で押さえておかないと、障害とか最悪ケースで発覚してしまうので・・・
maidsan
retweeted
戦略コンサル総合コンサル
@sencon_soucon
10 days ago
よくわかる!中小機構の「共済システム」作り直し迷走記 〜会計検査院の報告書から〜 ・小規模企業共済と倒産防止共済の事務を担うシステムは、昭和50年に富士通が開発したものです。サーバに使われている大型コンピュータの保守が令和17年度で終わる予定のため、作り直しが必要になりました ・ところが発注者の中小機構は、何十年ものあいだ、改修のたびに直した部分のマニュアルや設計書しか作らず、全体を整理・更新してきませんでした。そのため、機構自身も今のシステムの仕様を十分に把握できていませんでした ・機構は平成30年4月に専門の部署を作り、作り直しの準備を始めました。令和2年4月からは、全体計画と要件定義をアクセンチュアに、プロジェクト管理と発注者支援(機構の補佐・チェック役)をPwCに発注し、計画を具体化していきました ・機構は、今の加入者を本人の同意なしにまとめて新しい融資制度へ移せる前提で、新しい業務の流れを作りました。そして、法的に可能かを十分に確かめないまま、今の融資制度を扱う機能を要件から外してしまいました ・令和3年7〜8月、機構は業者にRFIを巻きました。依頼文の案はアクセンチュアが作りましたが、機構はセキュリティ対策を依頼項目に入れず、この分野の情報を広く集めませんでした ・このRFIに対し、今のシステムを作った富士通は「ソースコードを解析するだけでは、業務の意味や背景までは把握しにくい。仕様の追加調査が必要です」と指摘しました ・この指摘に対し、要件定義担当のアクセンチュアは「法令の規定やソースコードなど、今のシステムの資産を活用すれば、追加調査なしで新システムを設計できる」との見解を示しました。この見込みが甘かったことが、後で明らかになります ・機構の補佐・チェック役だったPwCは、この見解に特に異論を出しませんでした ・令和3年9月、機構はアクセンチュアの見解とPwCが反対しなかったことなどを踏まえ、富士通が必要だと指摘した追加調査をしないまま要件定義書を完成させました。データの仕様についても、「早く開発に着手したい」という理由で調べませんでした ・完成した要件定義書には、法律や実際の業務運用に基づく要件が十分に書かれていませんでした。書いたのはアクセンチュアで、それで良しとしたのは機構です。また両者とも、仮想的な保存領域「Vテープ」にしか保存されていないデータがあることを見落としていました ・データ移行について、機構は「新システムを作るIBMからの質問に、今のシステムを作った富士通が答えてくれる」前提で考えていました。しかし、富士通が本当に協力できるかは十分に確かめていませんでした ・令和4年3月、要件定義書ができた後になって、機構は新しい融資制度への移行について顧問弁護士に確認しました。答えは「振込手数料がかかるなど加入者に不利益が出るため、本人の個別同意が必要。まとめて移行するのは難しい」というものでした。新しい業務の流れの前提が、ここで崩れました ・同じ令和4年3月、機構は設計開発をIBMと契約しました。4月からは、PwCに代わって、プロジェクト管理をEYが、発注者支援をアクセンチュアが担当しました ・IBMとの契約後、機構が当てにしていた富士通の協力をIBMが受けられないことが分かりました ・令和4年6月、機構がIBMから出されたシステム構成案を検討したところ、データを管理するネットワークに不正侵入されるおそれなどの懸念が見つかりました。セキュリティを事前に十分検討していなかったため、ネットワーク構成を変えることになり、約19億円の追加費用がかかりました ・設計書を作る段階でも、機構は法律上の要件や実際の業務運用をIBMに十分伝えませんでした。たとえば「掛金を変えたとき、いつから効力が出るか」は、職員なら誰でも知っていることだとして、きちんと伝えていませんでした ・機構とアクセンチュアは、IBMが法令を自分で参照して設計してくれる前提でいました。しかし、要件定義書への記載もIBMへの伝達も不十分だったため、IBMが作った基本設計書は、法令や実際の業務運用と違う内容になってしまいました ・その設計書のレビューでも、機構側には確認項目もマニュアルもなく、人事異動などで業務に詳しくない職員が参加していました。アクセンチュアも、ダブルチェックなど見落としを防ぐ仕組みを作らないままレビューしていました ・機構は顧問弁護士の意見を受けてから約1年後の令和5年3月になって、ようやくIBMに「今の融資制度の機能も必要です」と連絡しました。この機能の後付けに約30億円かかり、そのうち約4.5億円は、作った設計書などを作り直す費用でした ・令和5年6月までに、機構の職員が新システムの帳票を確認したところ、決算に必要な「リスク管理債権」の帳票を出力する機能が抜けていることが分かりました。機構が今の業務を十分に整理せず、今の帳票をアクセンチュアに説明していなかったためです。この機能の追加に約3.4億円かかりました ・令和5年10月、機構は法令と違う内容が残ったままの基本設計書を検収してしまいました ・令和6年3月、機構の担当課からの問い合わせをきっかけに、掛金の効力が発生する時点が法令と違うことが分かりました。本来は申込書を受理した月から効力が出るのに、設計書では機構が承認した月からになっていました。修正に約33億円かかり、そのうち約13億円は作ったものを作り直す費用でした ・同じ令和6年3月、データの仕様を調べたところ、機構がバックアップ用だと思っていたVテープの領域に、そこにしかないデータがあることも分かりました。このデータを移行対象に加える開発費に約4.7億円、関連する別の契約にも約3.2億円の追加費用がかかりました ・仕様を十分に調べなかったことによる追加費用は、今のシステムの仕様の調査不足で約44億円、データ仕様の調査不足と富士通の協力の確認不足で約206億円、合わせて約250億円です。調査や機能追加のほか、データ移行の検証テストや開発期間の延長による費用も含まれ、費用増のいちばん大きな原因になりました ・令和6年8月、リリースを令和7年8月から令和8年9月に延ばすことが決まりました(1回目の延期) ・追加の作業が重なった結果、本来は順番に進めるはずの工程が同時並行で進むようになり、管理はさらに複雑になりました。テスト環境の追加にも、関連する契約を含めて約13.5億円かかりました ・令和7年9月、リリースを令和9年2月まで延ばすことが決まりました(2回目の延期) ・機構は進捗を、制度を所管する中小企業庁に定期的に報告し、中小企業庁も必要に応じて指導していました。しかし問題を防ぐことはできませんでした ・令和8年3月末時点で、契約額は当初の約555億円から約963億円に増え(約1.7倍)、すでに約679億円が支払われています。しかも、まだ変更契約が済んでいないものがあり、費用はさらに増える見込みです ・報告書は、増えた約407億円のうち約365億円は、機構のプロジェクトの進め方が適切でなかったために13の業務が追加されたことによるものだとしています。そのうち約46.5億円は、一度作ったプログラムなどを作り直す手戻り費用でした ・レビュー体制が貧弱だったうえ、設計・開発・テストが同時並行で進むようになったため、まだ見つかっていない不具合が新システムに残っているおそれもあります
See More
Who to follow
cham
@cham_blue
お酒好き。情報系っぽい平均人間のつもり。ディバインゲート頑張る勢でした。今はデュエルリンクスやプリコネをプレイ中。エンジョイ勢です。
うすきよ
@usukiyo
東京→函館(3年)→東京(3年)→函館(9年)→埼玉
JFrog
@jfrog
Driven by a “Liquid Software” vision, the JFrog Software Supply Chain Platform powers organizations to build, manage, and distribute software quickly & securely
type74
@maidsan
15 days ago
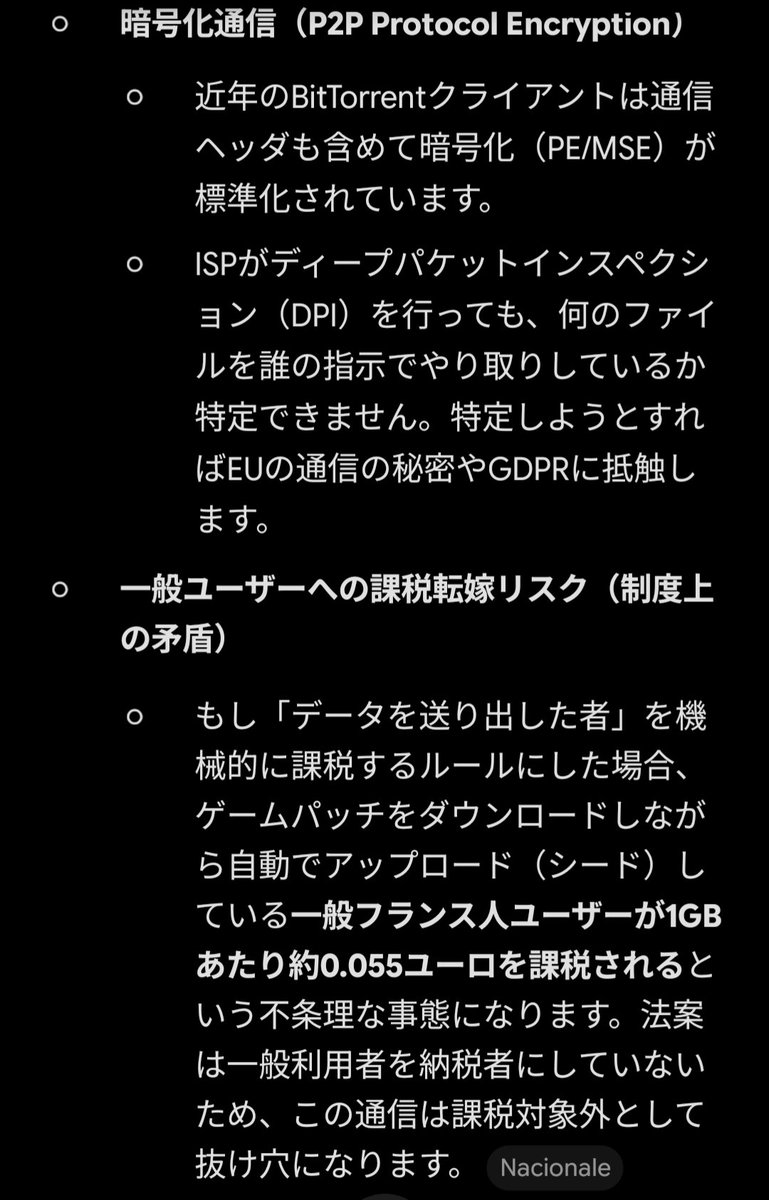
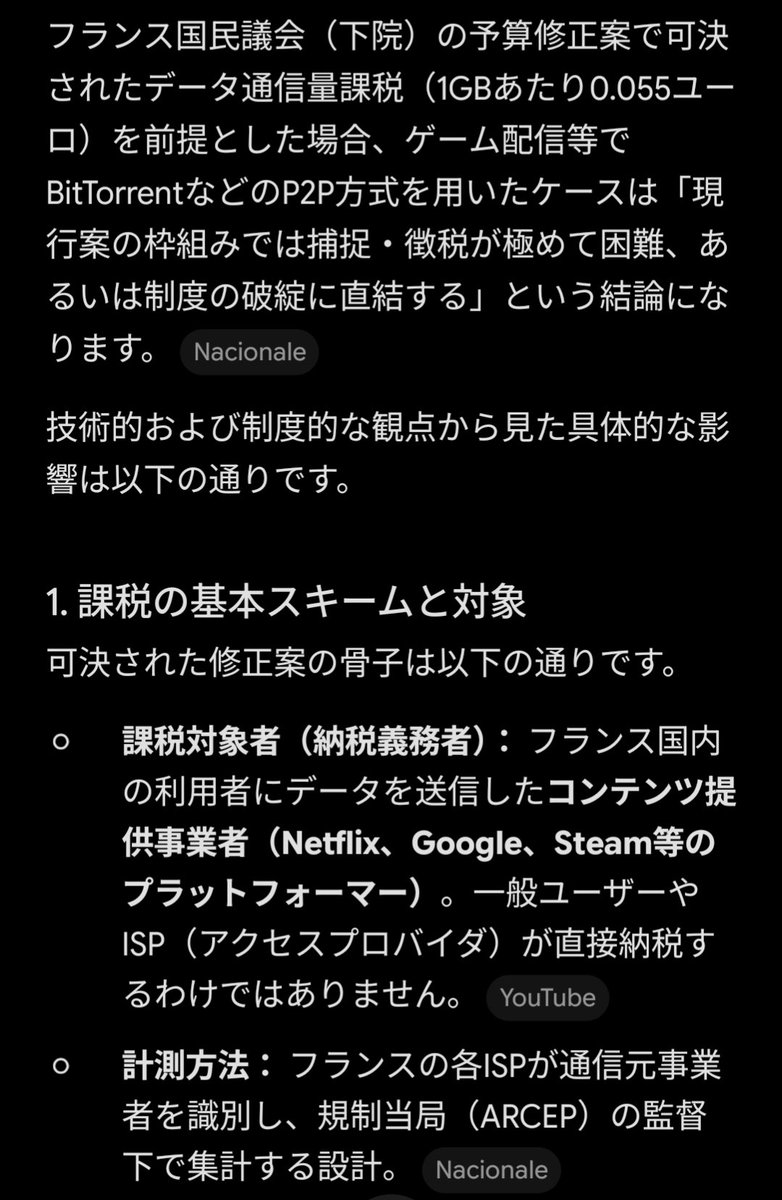
フランスの通信量によるビックテック向けの課税案ってゲームクライアントの配布に限ってはtorrentでの配布とか抜け道が幾らでもありそうな希ガス
maidsan
retweeted
近藤 誠司
@sekondo1234
20 days ago
年間でIT予算を組むというのが、ITシステム開発とあってない所はある。 ① チャンスが来ても予算がない ビジネスの変化は年度単位では起こらない。 新しい市場機会や顧客要求は突然現れる。 技術的にはすぐ取り組むべきなのに、「今年度の予算にないので来年度」となってしまう。 結果として競争優位性を失い、本来得られたはずの利益やシェアを逃してしまう。 ② セキュリティ対策は予測できない 昨今のセキュリティインシデントやゼロデイなども含めて、セキュリティ対策は突然起こる。 自社で起こってなくても、他で起こったら動かざるを得ない。 この時に予算がないと動ける範囲が制限される。 「本当は今やるべきだが予算がない」という状態になる。 リスクは来年度まで待ってくれないが、予算制度は来年度を待つことを要求する。 ③ 見積もった時点で前提が変わる これはWBSにも言えることですが、計画は立てた時点から陳腐化が始まる。 すべてを予測できる人などいない。 あと、為替レートの影響でクラウドサービスの金額が変わることもある。 予算策定時の見積もり精度には限界がある。 つまり、年間予算という仕組み自体が、変化の激しいITと相性が悪いという構造的な課題を抱えている。 ④ ITをコストとしてしか見なくなる 年間予算管理をすると、どうしても「予算超過していないか」「削減できないか」という思考になる。 本来ITは、「売上を増やす」「リスクを減らす」「業務を効率化する」ための投資である。 予算管理が強すぎると、「投資効果」より「予算消化」が目的になる。 IT部門も投資対効果より予算順守を優先するようになりやすい。 ⑦ アジャイル開発と相性が悪い これは本質的に相性が悪い。 アジャイル開発は「作って、学んで、改善する」を前提とする。 一方、年間予算管理は「最初に内容と金額を確定する」ことを前提としている。 モノづくりの考え方では、予算をつけるということは完成品の内容がある程度決まっていることを意味する。 しかしアジャイル開発では、価値を検証しながら作るため、最初から完成形は決まっていない。 つまり、「何が出来上がるか確定していない状態」に対して、「金額だけ確定しようとしている」のである。 これはアジャイル開発が成功した時も、失敗した時も不幸になる。 成功した場合は、もっと投資すべき機会を逃す。 失敗した場合は、価値が薄いと分かっていても予算消化のために続けてしまうことがある。 対策としては、「年間予算+予備費」「四半期ごとの見直し」「プロダクト単位予算」「継続投資型予算」などが考えられる。 ただし、企業の予算管理や会計制度は年度単位で運用されることが多く、組織運営との整合性を取る必要がある。 そのため、考え方としては合理的でも、実際の導入は簡単ではない。
See More
maidsan
retweeted
orangeitems
@orangeitems_
20 days ago
インフラ基盤に関係して働く人なら絶対に読むべきレポート。ランサムウェアではない理由で、表からポータルの脆弱性によって仮想基盤の管理者権限まで取られるのは初見。 https://t.co/QisuK7tufo
type74
@maidsan
23 days ago
"自作戦艦で仲間と海戦!“非常に好評”軍艦建造サンドボックス『ShipCrafter』にCo-opモード実装―共同設計からミッション攻略まで楽しめる" - Game*Spark
#SmartNews
https://t.co/iZTVoAyIpZ
#スマートニュース
maidsan
retweeted
高市早苗
@takaichi_sanae
26 days ago
今回のPHPの脆弱性対応のため、現在もウェブサイトを一時停止されている事業者などの皆様もいらっしゃると思います。 昨日は、高市早苗公式サイトも、すぐに事務所からサイト管理者、サーバー管理者に連絡をしてアクセスができない状態にした上、対応を行ってきましたが、先ほど措置が終了し、アクセスを再開できるようになりました。 状況によっては、サイトを一時的に停止することも重要だと私自身も改めて感じた次第です。 企業を含めサイトを開設されている方々の中には、深夜の対応が必要な場合など、今回のような注意・警戒情報にすぐには気付かない方もいらっしゃると思います。 そうした場合、個社の中でサイト管理を担当されている方、あるいは委託を受けているサイト管理者やサーバー管理者の方が気付くことで、早急に対応に着手することができると思います。 政府では、 国家サイバー統括室(注意・警戒情報)(
@cyber_forecast
) / X のアカウントで、重要な注意・警戒情報の発信を行っています。 サイト管理者やサーバー管理者の皆様が、このアカウントを広くフォローして下さることが迅速な対応に繋がるのではないかと、今回の対応を通じて感じました。
See More
type74
@maidsan
26 days ago
首相まで脆弱性に言及するのって初じゃないかしらん
高市早苗
@takaichi_sanae
26 days ago
皆様に、今夜に対応して頂きたい大至急のお願いです。 多くのウェブサイトで使用されているPHPに関し、PHPのセキュリティチームが、重大な2件の脆弱性に関する注意喚起を行っています。 公開しているウェブサイトでPHPを使用しているか確認し、今夜、10月21日午後11時(日本時間)に公開される修正パッチについて、可及的速やかに適用できるよう準備をお願いします。 修正パッチを速やかに適用することが困難な場合は、例えばウェブサイト等を一時的に停止させることも、リスクを低減させるための有効策の一つと考えられます。 国家サイバー統括室のXアカウントでも関係する情報を発信していますので、そちらも参考にして下さい。 国家サイバー統括室(注意・警戒情報)(
@cyber_forecast
) / X
See More
type74
@maidsan
26 days ago
PixivもPHPの件で緊急クローズか…
pixiv
@pixiv
26 days ago
【緊急メンテナンスのお知らせ】 サービスの安全性確保のため、以下の日時で緊急メンテナンスを実施いたします。 ■日時 10月21日(水)19:00 〜 10月22日(木)未明(予定) ※作業状況により終了時刻が前後する場合があります。 ■対象サービス pixiv、ピクシブ百科事典、pixivFANBOX など ※メンテナンス中は、対象サービスのWebサイトおよびアプリをご利用いただけません。 ■その他のサービスへの影響 メンテナンスに伴い、pixivアカウントを利用する他のサービスでも、一部機能がご利用いただけない可能性があります。 現時点で、不正アクセスやお客様の情報が外部に流出したといった被害は確認されておりません。 ご不便をおかけし申し訳ございませんが、ご理解のほどよろしくお願いいたします。
See More
type74
@maidsan
26 days ago
php2shell の告知を受けて、ALB の AWS WAF で multipart POST を止める・絞るルールを試してみた https://t.co/ah4io10k6H
#DevelopersIO
type74
@maidsan
26 days ago
朝起きた時からXで噂のPHPの脆弱性の件はヤヴァイと思ってたけど、これにまで影響及ぶとは思ってなかった。ってかこういうサービスって、Distro版のPHP使ってると思ったけど、公式のPHPパッチ適用できのか。 RHEL版のバックポートPHPとか何時リリースされるのかしら…
ウマ娘プロジェクト公式アカウント
@uma_musu
26 days ago
【PHPの脆弱性対応に伴うメンテナンスのお知らせ】 システムの安全性を確保するため、10/21(水) 23:00ごろからメンテナンスを実施いたします。 メンテナンス中はゲームを開始およびプレイすることができません。 詳細はお知らせをご確認ください。 https://t.co/7W5cvM81DK ご利用のお客様に、ご迷惑をおかけしますことを、お詫び申し上げます。 #ウマ娘 #ゲームウマ娘
maidsan
retweeted
Yoichiro Takehora (竹洞 陽一郎) | 株式会社Spelldata
@takehora
about 1 month ago
こちらのドコモ宛てに届いた「楽天カード」を名乗るフィッシングメールのヘッダを分析しました。 SPF・DKIM・DMARCはすべてpass、BIMIのロゴ表示まで付いています。 偽装ではなく、楽天カードの正規の署名付きメールを再送する「DKIMリプレイ攻撃」に、「SPF Bypass」を組み合わせた手口です。 ■経路 ①10/14 21:19、楽天カードが利用しているOKWeb3(https://t.co/gshcu1i96u、現在の提供会社はPKSHA Communication社)の送信基盤(楽天カードのSPFで許可済みのIP)から、攻撃者のアドレス宛てに正規メールが送信 ②約18時間後、無関係なサーバーからドコモ宛てに再送 元の宛先と、実際に届いた宛先が違います。 ■なぜDMARCがpassするのか DKIM署名は、本文と署名対象のヘッダが改変されていなければ、誰が再送しても有効です。 署名ドメインはFromと同じhttps://t.co/Rsg0YN9KrXなので、DMARCもpassします。 p=rejectでも、リプレイは防げません。 SPFもpassしていますが、これはエンベロープ送信者を空にし、HELOに使った攻撃者自身のドメインで判定させたものです(いわゆるSPF Bypass)。 Fromとはアラインしないため、p=rejectのドメインならこれだけでは届きません。 DMARCを通したのはDKIMリプレイです。 ■被害を広げた原因:署名対象がFromだけ DKIM-Signatureは h=From:From でした。 署名されているのはFromだけで、Subject・To・Content-Typeは署名対象外です。 攻撃者は件名を「楽天カード登録情報の更新について」に差し替え、MIME境界(boundary)も書き換えています。 RFC 6376 Section 5.4はFromの署名をMUSTとしていますが、それ以外は必須ではないため、仕様違反ではありません。 しかし、Fromだけの署名では、再送時に改変できる範囲が最大になります。 このDKIM署名は、楽天カードの鍵を使ってOKWeb3の送信基盤で付与されています。 署名範囲を決めているのは送信基盤側なので、まず送信基盤側で是正すべき問題です。 ■もう一つの根本原因 任意の外部アドレス宛てに、正規の署名付きメールが届く経路があったことです。 フォームの自動返信などを本番の送信ドメインで送ると、攻撃者にリプレイの素材を渡すことになります。 ■現状 現在、このDKIMセレクタはDNSに存在しません(全権威サーバーでNXDOMAIN)。 鍵を消せば以後の再送は止まりますが、すでに配送されたメールは、ロゴ付きのまま受信箱に残ります。 ■再発防止策(送信側) 1. DKIMの署名範囲を広げる(送信基盤側の対応) From以外に、Subject・To・Cc・Date・Message-ID・Reply-To・Content-Type・MIME-Versionも署名します。 さらに、存在しないヘッダも含めてオーバーサインし、ヘッダの追加・差し替えを防ぎます。 これは署名を行う送信基盤側、今回はOKWeb3が実装すべき対策です。 送信を外部に委託しているドメイン所有者も、委託先が何に署名しているかを確認する必要があります。 2. 未確認の宛先に送るメールを、本番の送信ドメインから分離する フォームの自動返信や登録確認メールは、本番の通知とは別のサブドメインから送ります。 そのサブドメインにはBIMIを設定しません。 利用者の入力内容を本文にエコーせず、送信数も制限します。 3. DKIM鍵を3か月ごとにローテーションし、リプレイを検知したら即座に失効させる 定期的なローテーションで、古い署名を再送できる期間を最長3か月に抑えます。 M3AAWGのDKIM鍵ローテーションの指針は「少なくとも6か月ごと」なので、3か月ごとはそれより厳しい運用です。 あわせてDMARC集計レポートを監視します。 「DKIMはpassしているのに、自社のSPFに含まれないIPから大量に送信されている」という記録は、リプレイの兆候です。 検知したら、定期の周期を待たずに鍵を失効させて再送を止めます。 4. SPFの許可範囲を最小化し、隠蔽化する クラウドなどの共有基盤を広く許可すると、その基盤の他の利用者からのメールもSPF passになり得ます(BreakSPF)。 許可するのは必要なIPだけにします。 さらにSPFを隠蔽化し、どの送信基盤を使っているかを分かりにくくすることで、利用しているメール配信基盤の脆弱性を探すことを困難にできます。 ■DMARCは実装して終わりではない DMARCは、実装して終わりではありません。 p=rejectにして、BIMIを設定しても、それで終わりではありません。 今回のように、利用しているサービス自体が脆弱であれば、突破されます。 委託先の送信基盤も含めて、DMARCレポートを継続的に監視し、異常を早期に検知して対処し続けることが必要です。
See More
type74
@maidsan
about 1 month ago
各所からの流出が酷すぎてメインのGmailが肥溜めになってきた。Gmailのフィルタが優秀だから怪しいメールはだいたい迷惑メール扱いになるが。。。。。 そろそろ本格的にProton mailに移動するか
maidsan
retweeted
yousukezan
@yousukezan
about 1 month ago
WAF でブロックする前に確かめていること|えみり〜 https://t.co/kqNJn9RdBm
#zenn
maidsan
retweeted
Kanatoko
@kinyuka
about 1 month ago
AIエージェントが日本企業のウェブを攻撃していることを確認しました。 38.54.56[.]121 185.196.220[.]130 192.236.229[.]229 注意喚起のブログ記事でAIエージェントによる攻撃と特定できた3つのIP(上記)、それぞれの攻撃パターンの情報を共有します。 https://t.co/4yLSPn2Poa
type74
@maidsan
about 1 month ago
流行っているでやってみた。 マレーシアは比較的当たりかな マレーシア・ペナンの暮らし向きのよい家庭に女の子として生まれた。 夫と69年を共にし、先に見送った。 引退したあと、97歳のとき脳卒中で世を去った。 あなたは80億人のうち、誰として生まれるだろう?
#80億分の1
https://t.co/89T7RP3V2z
maidsan
retweeted
キャリア孔明
@career_koumei
about 1 month ago
イーロンが8,000人クビにして会社が回った理由、ここに全部詰まってる。
maidsan
retweeted
駐日 口シア連邦犬使館
@RusEmbassyFXXK
about 1 month ago
🇷🇺ロシアでは、データセンターのクラウド化が順調に進んでいます。 https://t.co/qOjrL8UVfZ
Last Seen Users on Sotwe
Yaşlı Seven Olgun
Seen from
Turkey
Oxy
Seen from
United States
Ciné Chaplin
Seen from
Mexico
Mehmet
Seen from
Turkey
Pasutri desa
Seen from
Indonesia
.•♡coffy♡•.
萤
Seen from
United States
Radit251876368
Seen from
Indonesia
清风
AberdeenChav 🏴
Seen from
Netherlands
Trends for you
1
Bond
Under 10K tweets
2
Grammy
Under 10K tweets
3
Twilight
Under 10K tweets
4
Daniel Craig
Under 10K tweets
5
Raye
Under 10K tweets
6
Tinashe
Under 10K tweets
7
AOTY
Under 10K tweets
8
Wale
Under 10K tweets
9
Henry Cavill
Under 10K tweets
10
Saddam Hussein
Under 10K tweets
Most Popular Users
1
Elon Musk
@elonmusk
240.8M followers
2
Barack Obama
@barackobama
118.7M followers
3
Cristiano Ronaldo
@cristiano
114.5M followers
4
Donald J. Trump
@realdonaldtrump
111.9M followers
5
Narendra Modi
@narendramodi
107M followers
6
Rihanna
@rihanna
98.7M followers
7
NASA
@nasa
92.2M followers
8
Justin Bieber
@justinbieber
91.8M followers
9
KATY PERRY
@katyperry
90M followers
10
Taylor Swift
@taylorswift13
84M followers
11
Lady Gaga
@ladygaga
75.5M followers
12
Virat Kohli
@imvkohli
73.4M followers
13
Kim Kardashian
@kimkardashian
70.8M followers
14
YouTube
@youtube
68.7M followers
15
Neymar Jr
@neymarjr
66.4M followers
16
Bill Gates
@billgates
65.2M followers
17
Selena Gomez
@selenagomez
63.1M followers
18
The Ellen Show
@theellenshow
62.2M followers
19
CNN
@cnn
61.7M followers
20
X
@x
60.6M followers
Olivia
Online
✨
⭐
💫