Fallo en Docker permite a contenedores sobrescribir archivos del host y obtener acceso root
Se ha descubierto una vulnerabilidad en Docker denominada CopyEscape (CVE-2026-17106)
https://t.co/yFBUNlaub9
ME ABURRÍ Y LE DIJE A CHATGPT QUE APLICARA A 500 VACANTES POR MÍ.
ME DESPERTÉ, EL TELÉFONO ESTALLANDO—12 LLAMADAS PARA ENTREVISTAS EN 24 HORAS.
ESTE ES EL PROMPT QUE USÉ:
👋🏻ADIÓS A LOS DE CIBERSEGURIDAD!
YA PUEDEN IR APLICANDO A MCDONALD'S.
Acaba de salir un repositorio con cientos de herramientas de seguridad para IA en un repositorio open source.
Muestran técnicas y herramientas para poner a prueba sistemas de IA:
↳ Frameworks de jailbreak para LLMs
↳ Testers de prompt injection
↳ Agentes de red team para IA
↳ Herramientas de extracción de modelos
↳ Vectores de ataque a la supply chain
↳ Pentesting automatizado para aplicaciones con IA
Las MISMAS herramientas que usan los equipos de seguridad para defender sistemas.
Ahora están disponibles para cualquiera.
Dejo el enlace al repositorio en los comentarios↓↓
🚨 ME ROBARON MI IPHONE Y EL LADRÓN COMETIÓ UN ERROR FATAL.
Lo enchufó para cargar.
Ese segundo, la cámara frontal tomó una foto y me la envió por correo electrónico con la ubicación exacta.
No es una aplicación.
Es una función integrada que NADIE configura.
Aquí está la configuración completa:
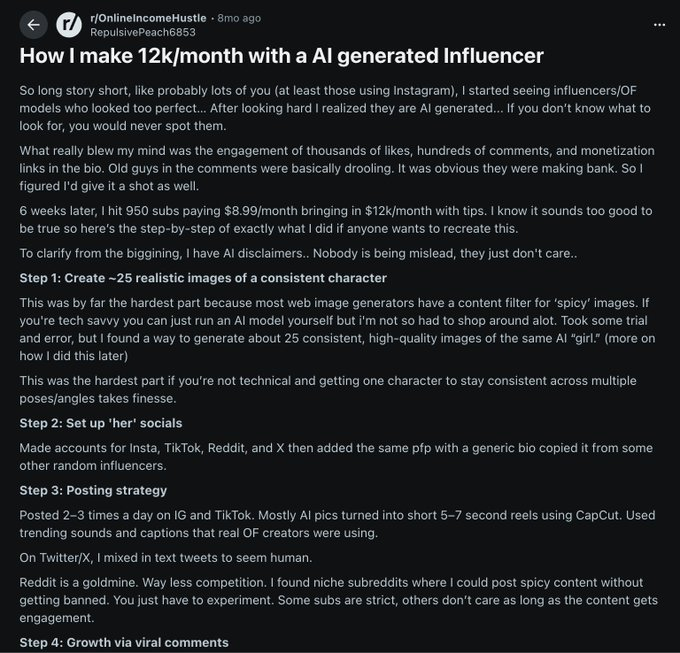
las chicas de OnlyFans tendrán que esforzarse para competir contra las chicas de IA
alguien subió el manual exacto para 2026: crear y vender con IA para llegar a $10k/mes.
y lo mejor de todo: generas los vídeos sin tener que pensar nada. conectas el MCP de Notch a Claude y hace todo por ti
guárdalo y empieza este fin de semana.
NO DIGAS A NADIE QUE TE DIJE ESTO:
ALGUIEN HA METIDO UN HACKER CON IA ENTERO EN TU PROPIO PORTÁTIL 👿
Sin nube. Sin API.
Sin que salga un solo dato de tu máquina.
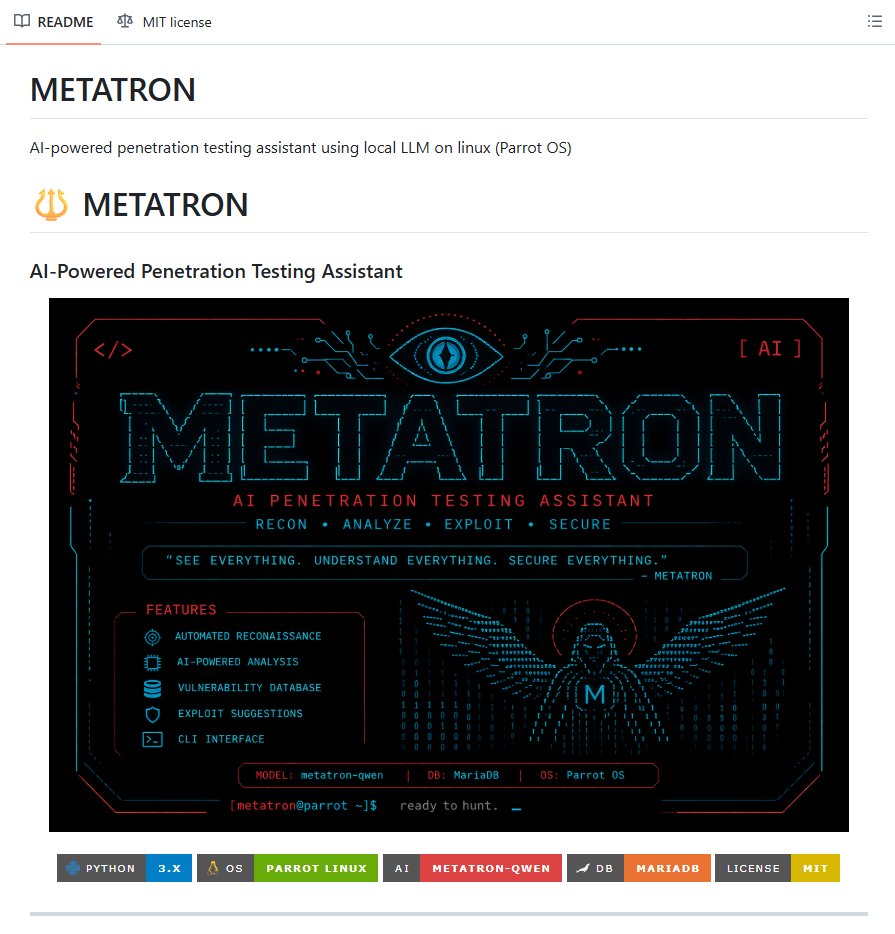
METATRON es un asistente de pentesting que corre 100% en local.
Le das una IP o un dominio y hace el trabajo de reconocimiento solo:
→ Lanza nmap, whois, whatweb, curl, dig y nikto
→ Le pasa TODO el resultado a un modelo de IA que corre en tu equipo con Ollama
→ La IA analiza el objetivo, señala los puntos débiles y busca los CVE
→ Puede pedir más herramientas a mitad del análisis, sola
→ Y lo guarda todo en una base de datos con historial completo
→ Con informes exportables en PDF y HTML
Corre sobre Parrot OS, en Python, con el modelo por Ollama.
3.200 ⭐. 658 forks. MIT.
⚠️ úsalo SOLO sobre sistemas tuyos o con permiso escrito. Escanear lo que no es tuyo es delito.
Para montarte un laboratorio y aprender ciberseguridad es una joya.
Para lo otro, es tu problema con el juez.
Link en los comentarios 👇🏻
UNA SOLA ORDEN Y DESCUBRE TODAS LAS CUENTAS DE ALGUIEN DE INTERNET
Sherlock es una herramienta open source 100% gratuita.
Te permite encontrar, con un solo comando, todas las cuentas asociadas a un nombre de usuario en más de 400 redes sociales y sitios web.
Qué hace exactamente?
> Busca un username (o varios a la vez) en cientos de plataformas
> Te muestra solo las cuentas que existen
> Exporta los resultados en TXT, CSV o Excel
> Te deja filtrar solo las redes que te interesan
> Guarda automáticamente todo lo encontrado
Es una de las herramientas OSINT más usadas para análisis de huella digital, ciberseguridad e investigación de amenazas.
Tiene más de 88.200 estrellas en GitHub
Os dejo el repoo en el primer comentario
THIS IS F**KING DANGEROUS
FOUND AN AI RED TEAM THAT NEEDS ZERO HUMAN INPUT
PentAGI. Scanner —> Exploiter —> Reporter —> three agents, working as a swarm, sharing results in real time.
One does recon, another finds and runs the actual exploits, a third writes the professional vulnerability report at the end.
FULLY AUTONOMOUS —> plans its own steps, executes through terminal, browser, and code editor, monitors its own progress.
Runs entirely inside sandboxed Docker, integrated with 20+ real security tools (Nmap, Metasploit, SQLmap, and more).
It has over 22k STARS on GitHub
MIT licensed, self hostable —> free if you run it on local models, cloud LLM costs only if you plug in OpenAI or Claude.
The tradeoff nobody skips past: this drops the cost of serious security testing for companies who couldn't afford it before and puts the same capability in everyone's hands.
Cybersecurity is genuinely becoming AI vs AI.
Authorized security testing only. Using this on systems you don't own is illegal.
REPO BELOW
@veladaviral Por qué aceptaría cosas que solo benefician a Gero😂😂, esta gente de verdad que no le da para pensar
Desde que hace boxeo se ha vuelto un completo retrasado, se nota que los golpes le están dejando tonto
Un tipo creó un sistema de búsqueda de empleo con IA usando Claude Code, mandó más de 700 candidaturas y consiguió el trabajo.
Y lo mejor: ahora está open source.
Automatiza todo el proceso de principio a fin:
escanea ofertas de empleo, adapta tu CV a cada vacante y hasta rellena los formularios por ti.
El repo incluye:
• 14 modos diferentes (evaluación de ofertas, scraping, PDFs, etc.)
• Dashboard en terminal hecho en Go
• Generación de CVs en PDF optimizados para ATS con Playwright
• Más de 45 empresas ya configuradas (Anthropic, OpenAI, ElevenLabs, Stripe)
REPO en comentarios 👇
🛡️💻🔓 HackLabs | 43 labs reales de hacking ético con Docker y Kali.
Despliega con un comando y obtén IP real en tu LAN. Atácalo con nmap, Burp, sqlmap y todo tu stack de Kali como en un Red Team de verdad.
Cubre OWASP Top 10 + 6 labs de ataques a IA. #ethicalhacking#redteam
¡Aprende Programación, Cloud y DevOps practicando!
Servidores gratis con ejercicios reales.
✓ Practica Git y servidores Linux
✓ Crea y prueba recursos AWS sin miedo
✓ Kubernetes, Docker, Terraform y más
No hace falta registro:
https://t.co/bEONWcAc91
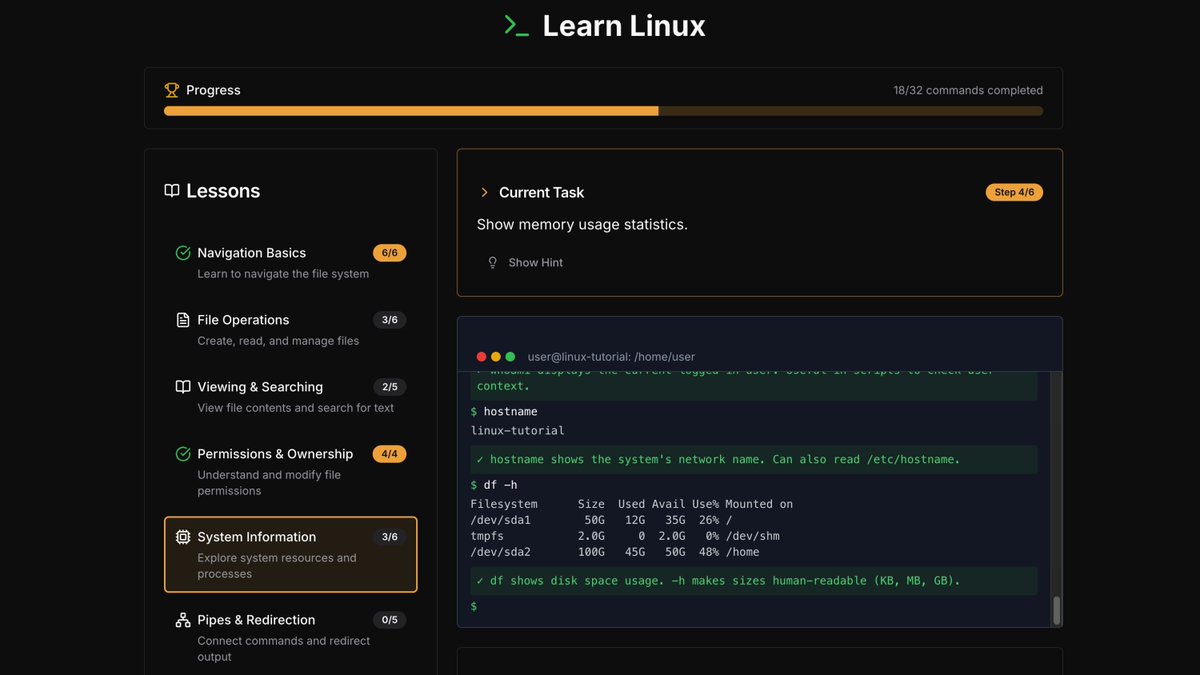
Domina los comandos esenciales de Linux en la terminal con lecciones interactivas
Practica pwd, ls, cd, cat, grep, chmod, pipes y mucho más con 6 lecciones progresivas.
Es gratuito:
→ https://t.co/PIWSkfrSUS
La ciberseguridad manual es un dolor de cabeza y los ingenieros siguen perdiendo horas en tareas que dan pereza
Mientras las empresas gastan fortunas en auditorias basicas, un grupo de desarrolladores acaba de cambiar las reglas del juego
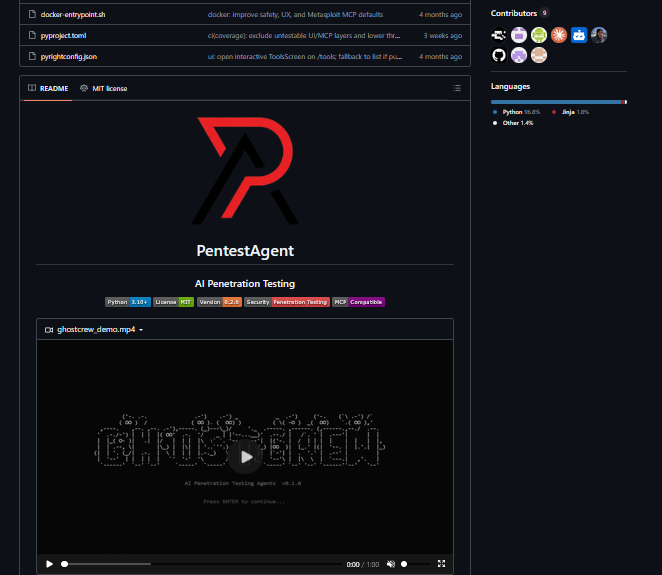
El repositorio pentestagent ya paso las 2400 estrellas en GitHub por una sola razon: te quita el trabajo aburrido de encima
Mete agentes de IA en local para escanear servidores, encontrar fallos y armar reportes de vulnerabilidades en un par de minutos
Ya no tienes que pasar la tarde configurando herramientas pesadas, el agente se encarga de todo el flujo de forma proactiva
El futuro de la seguridad no es de los que tiran comandos a mano, es de los que ponen a la IA a trabajar para ellos
Dejo el repositorio en los comentarios 👇
Adrián Sáenz acaba de publicar el mejor tutorial en español para crear una web profesional con Claude.
9 minutos.
En español.
Desde cero.
Aquí el tutorial completo ⬇️
Un desarrollador hizo un grupo de agentes para automatizar canales de YouTube, literal el glitch total.
Acaba de open sourcear un sistema completo con 6 agentes IA que gestiona todo un canal de YouTube 100% autónomo 24/7.
Investiga tendencias, escribe guiones, genera thumbnails, optimiza SEO, publica los videos y analiza el rendimiento todo solo.
Por qué está explotando?
- 100% open source y gratis
- Funciona con Gemini (API gratuita) o OpenAI
- Setup interactivo: casi sin escribir código
- Dashboard local para que lo supervises
- +820 estrellas en GitHub
Tu fábrica de contenido que trabaja mientras duermes.
Te dejare el repo en los comentarios, te recomiendo guardarlo luego me lo agradeceras👇