100 errores reales para perder tus bitcoin.
Charlas, talleres, consultas, debates en comunidades.
100 publicaciones. Si custodias tus propias llaves, esto te va a incomodar.
Las etiquetas de tu billetera sirven para saber quién conoce cada una de tus monedas.
Cuando mueves sats, tómate el tiempo de etiquetar tu transacción.
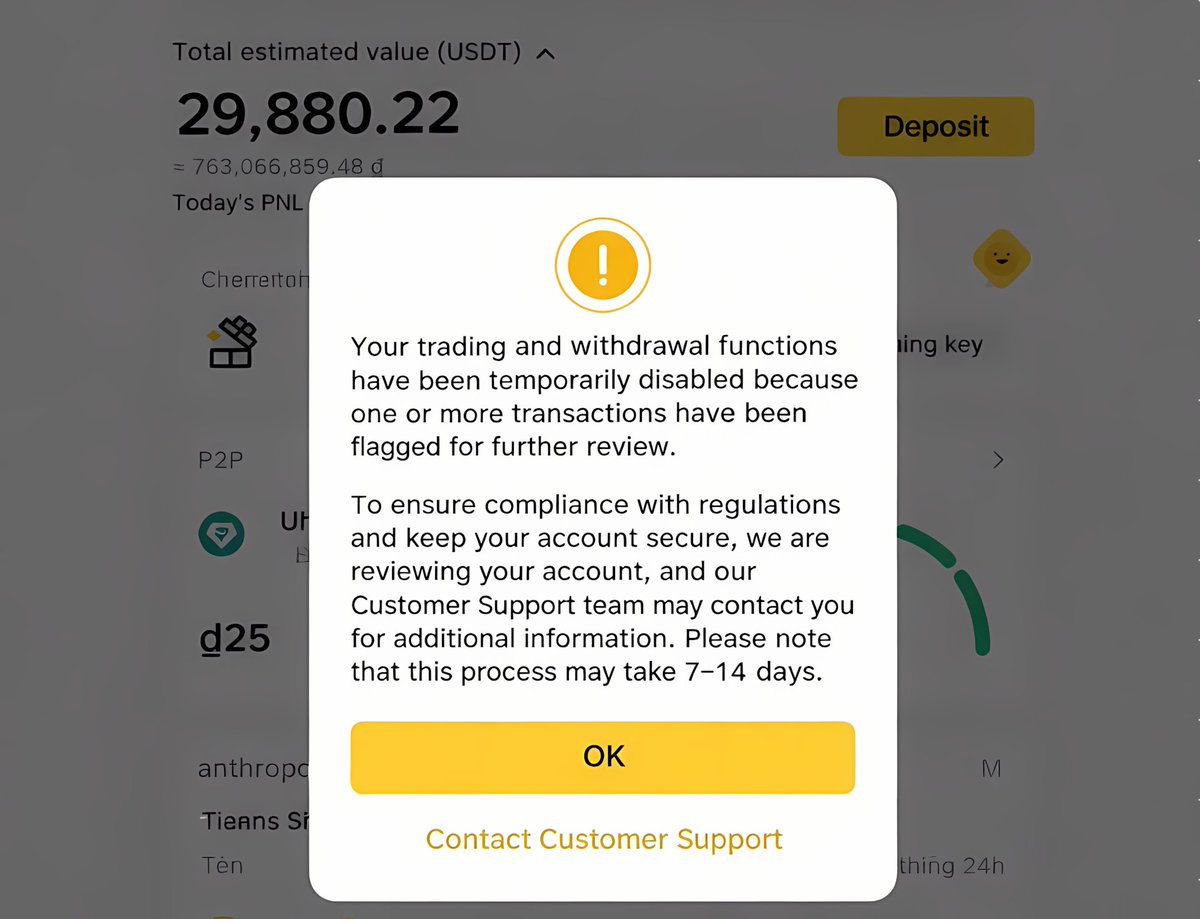
Ayer vi este post:
Cuenta en revisión. Retiros bloqueados de una a dos semanas.
Esa pantalla resume lo que puede pasar por dejar tus fondos en un exchange.
No importa que tus operaciones estén bien.
Si el USDT que recibiste en p2p arrastra un "tilde de sospechoso", pueden bloquear tu cuenta, pedirte datos, sin aviso.
Ese "tilde de sospechoso" lo definen ellos.
En el fondo tienes un permiso que te pueden quitar.
Una buena autocustodia quita esa variable de la mesa: para ser más preciso, en Bitcoin nadie puede desactivar un retiro.
Blockstream App en el celular también acepta passphrase.
Recuerda: es una hot wallet. Una passphrase suma una capa, pero tu celular está conectado a internet.
Si quieres escalar de nivel, una hardware wallet.
🔐 Blockstream App (Mobile): activar su Passphrase BIP39
1) Abrir Blockstream App:
➜ Seleccionar Get Started.
2) Puedes crear/restaurar una billetera nueva.
➜ Seleccionar: Restore from backup.
3) Escribir la frase de recuperación:
➜ Seleccionar la cantidad de palabras que tienes para restaruar (12/24/27)
➜ Presionar Continuar.
4. Parado en tu wallet:
➜ Seleccionar: My Wallet para ir a la wallet base.
@Blockstream
Deutsche Bank anuncia que te va a custodiar Bitcoin.
Bitcoin se inventó para no necesitar que un banco te custodie tu dinero.
Hacerlo por tu cuenta, te cuesta menos. Sin cuota mensal, sin comisión por hacer tu trabajo.
Un banco cobra por custodiar, puede condicionarte a los retiros, puede pedir papeles, puede bloquear, puede confiscar en nombre de tereceros.
Tus llaves no las puede tocar nadie por decreto.
https://t.co/O9i3I0anr9
@lnbits versión 1.7.0
Soluciona la vulnerabilidades relacionadas con el incidente detectado el 8/Nov/2026.
LNbits advierte oficialmente que las versiones anteriores a 1.7.0 son vulnerables.
https://t.co/qd2sEOsISB
Error #37 : 100 formas de perder tus bitcoin
➜ No mejorar el firmware de tu hardware wallet
Caso posible:
Una persona usa un firmware viejo con una vulnerabilidad publicada. Hace rato tiene disponible una versión nueva que trae mejoras, pero no la cambia. Por suerte operaba poco.
Las vulnerabilidades se publican. Corre las mejoras de firmware cuando el fabricante lo indica, siempre desde su app oficial.
100 errores reales para perder tus bitcoin.
Charlas, talleres, consultas, debates en comunidades.
100 publicaciones. Si custodias tus propias llaves, esto te va a incomodar.
Después de lo de Coldcard, del ataque a la cadena de suministro de Ledger, la duda es en qué marca confiar.
Una opción: multifirma 2 de 3 con 3 marcas distintas.
Para robarte tienen que comprometer dos dispositivos de fabricantes distintos al mismo tiempo.
De acuerdo con el fondo.
Generar aleatoriedad con dados baja reduce el confiar en el RNG del hardware, siempre que este bien efecturado.
Sumo una capa a tu comentario: un firmante airgapped puede traer firmware malicioso de fábrica.
Por eso repartir en varias marcas con multisig cubre varios aspectos.
Exacto, ese es el patrón de firma offline.
En Bitcoin el mismo flujo se llama PSBT por QR: el firmante nunca toca la red, solo la billetera watch-only arma unatransacción, después la transmite.
Un punto para remarcar: antes de firmar, verifica la dirección de destino en la pantalla del firmante.
El QR puede traer una dirección cambiada, la pantalla del dispositivo es tu última defensa.
@Ojqa227 Coincido en ciertos puntos.
Sobre el teléfono viejo, un detalle: aunque nunca lo conectes, conserva diseño cerrado de fábrica (prefiero no confiar). Un equipo sin radio es más limpio.
Y buen punto si la seed tocó una red, consideramos puede estar expuesta.
Se honesto: en el proceso de copiar/pegar una dirección.
¿La revisas por completo, miras los primeros caracteres, no haces nada? El malware cuenta con que mires solo eso.
¡Esta mañana vi este video!
Mira con atención: la dirección de depósito cambia sola.
De esta fomra trabaja un malware.
Te cambia la dirección que ves y/o que copias, sin que te des cuenta.
Sin darte cuenta los fondos de la transacción van a la del atacante.
Una sutil trampa: a veces usan una dirección con los mismos primeros e incluso últimos caracteres.
Si solo miras las puntas, no notas nada.
¿Cómo cuidarte?
1. Verifica la dirección completa, carácter por carácter. No solo las puntas.
2. Para montos importantes, confirma la dirección en la pantalla de tu hardware wallet.
3. El malware puede cambiar lo que muestra tu teléfono y/o tu computadora.
No puede cambiar lo que muestra el dispositivo.
3. Prueba un valor mas chico primero.
Tu pantalla puede mentirte. Tu hardware wallet, no.
El malware no rompe una bóveda, te cambia el receptor.
Se honesto: en el proceso de copiar/pegar una dirección.
➜ ¿la revisas por completo, miras los primeros caracteres, no haces nada?
El malware cuenta con que mires solo eso.
¡Esta mañana vi este video!
Mira con atención: la dirección de depósito cambia sola.
De esta fomra trabaja un malware.
Te cambia la dirección que ves y/o que copias, sin que te des cuenta.
Sin darte cuenta los fondos de la transacción van a la del atacante.
Una sutil trampa: a veces usan una dirección con los mismos primeros e incluso últimos caracteres.
Si solo miras las puntas, no notas nada.
¿Cómo cuidarte?
1. Verifica la dirección completa, carácter por carácter. No solo las puntas.
2. Para montos importantes, confirma la dirección en la pantalla de tu hardware wallet.
3. El malware puede cambiar lo que muestra tu teléfono y/o tu computadora.
No puede cambiar lo que muestra el dispositivo.
3. Prueba un valor mas chico primero.
Tu pantalla puede mentirte. Tu hardware wallet, no.