100 errores reales para perder tus bitcoin.
Charlas, talleres, consultas, debates en comunidades.
100 publicaciones. Si custodias tus propias llaves, esto te va a incomodar.
Después de lo de Coldcard, del ataque a la cadena de suministro de Ledger, la duda es en qué marca confiar.
Una opción: multifirma 2 de 3 con 3 marcas distintas.
Para robarte tienen que comprometer dos dispositivos de fabricantes distintos al mismo tiempo.
De acuerdo con el fondo.
Generar aleatoriedad con dados baja reduce el confiar en el RNG del hardware, siempre que este bien efecturado.
Sumo una capa a tu comentario: un firmante airgapped puede traer firmware malicioso de fábrica.
Por eso repartir en varias marcas con multisig cubre varios aspectos.
Exacto, ese es el patrón de firma offline.
En Bitcoin el mismo flujo se llama PSBT por QR: el firmante nunca toca la red, solo la billetera watch-only arma unatransacción, después la transmite.
Un punto para remarcar: antes de firmar, verifica la dirección de destino en la pantalla del firmante.
El QR puede traer una dirección cambiada, la pantalla del dispositivo es tu última defensa.
@Ojqa227 Coincido en ciertos puntos.
Sobre el teléfono viejo, un detalle: aunque nunca lo conectes, conserva diseño cerrado de fábrica (prefiero no confiar). Un equipo sin radio es más limpio.
Y buen punto si la seed tocó una red, consideramos puede estar expuesta.
Se honesto: en el proceso de copiar/pegar una dirección.
¿La revisas por completo, miras los primeros caracteres, no haces nada? El malware cuenta con que mires solo eso.
¡Esta mañana vi este video!
Mira con atención: la dirección de depósito cambia sola.
De esta fomra trabaja un malware.
Te cambia la dirección que ves y/o que copias, sin que te des cuenta.
Sin darte cuenta los fondos de la transacción van a la del atacante.
Una sutil trampa: a veces usan una dirección con los mismos primeros e incluso últimos caracteres.
Si solo miras las puntas, no notas nada.
¿Cómo cuidarte?
1. Verifica la dirección completa, carácter por carácter. No solo las puntas.
2. Para montos importantes, confirma la dirección en la pantalla de tu hardware wallet.
3. El malware puede cambiar lo que muestra tu teléfono y/o tu computadora.
No puede cambiar lo que muestra el dispositivo.
3. Prueba un valor mas chico primero.
Tu pantalla puede mentirte. Tu hardware wallet, no.
El malware no rompe una bóveda, te cambia el receptor.
Se honesto: en el proceso de copiar/pegar una dirección.
➜ ¿la revisas por completo, miras los primeros caracteres, no haces nada?
El malware cuenta con que mires solo eso.
¡Esta mañana vi este video!
Mira con atención: la dirección de depósito cambia sola.
De esta fomra trabaja un malware.
Te cambia la dirección que ves y/o que copias, sin que te des cuenta.
Sin darte cuenta los fondos de la transacción van a la del atacante.
Una sutil trampa: a veces usan una dirección con los mismos primeros e incluso últimos caracteres.
Si solo miras las puntas, no notas nada.
¿Cómo cuidarte?
1. Verifica la dirección completa, carácter por carácter. No solo las puntas.
2. Para montos importantes, confirma la dirección en la pantalla de tu hardware wallet.
3. El malware puede cambiar lo que muestra tu teléfono y/o tu computadora.
No puede cambiar lo que muestra el dispositivo.
3. Prueba un valor mas chico primero.
Tu pantalla puede mentirte. Tu hardware wallet, no.
Un malware ataca a un dispositivo.
Que el exchange este cubierto no lo frena: cuando copias una dirección, el malware la cambia en tu teléfono antes de que ir a Binance.
El exchange recibe la que le ordenaste, no sabe que la alteraron de tu lado.
A esa defensa tienes la lista blanca de retiro (whitelist).
Si solo permites salidas a direcciones aprobadas, una cambiada no pasa.
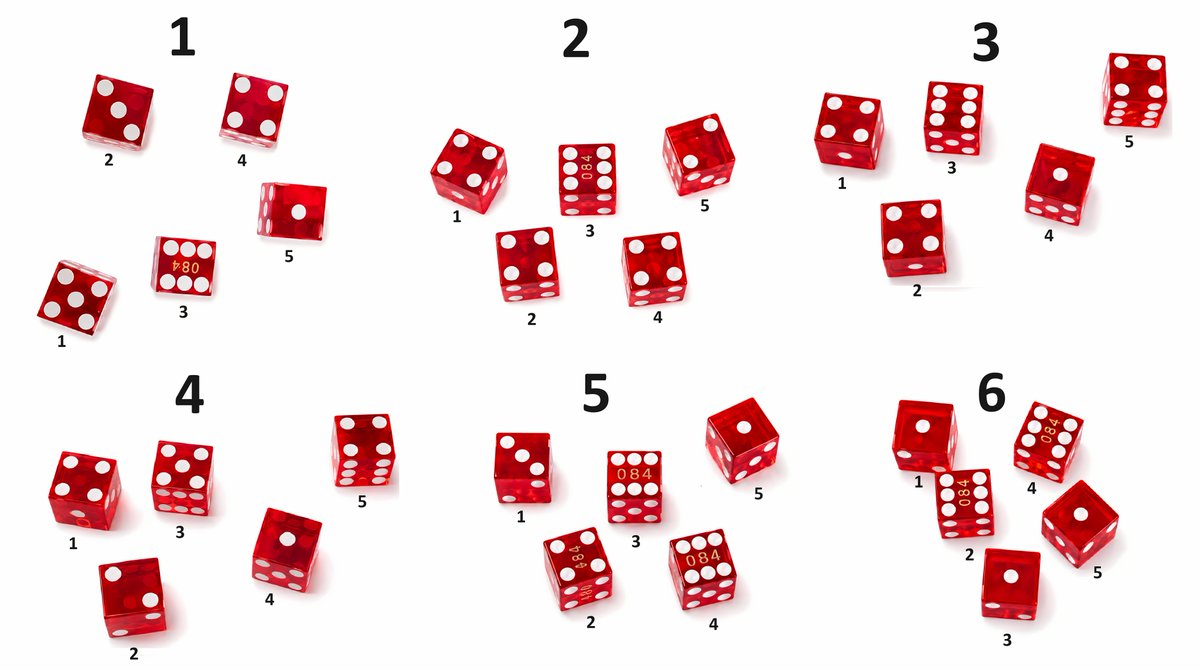
🎲Cómo crear tu passphrase BIP-39 con dados, explicado para que cualquiera lo entienda.
No la inventes (puede ser más débil), deja que la aleatoriedad la arme.
Solo necesitas dados + una lista de palabras.
La lista oficial EFF tiene 7.776 palabras.
Ese número no es casual: es 6⁵.
Por eso cada palabra sale de tirar exactamente 5 dados.
Cómo se lee cada tirada:
➜ Tiras 5 dados juntos
➜ Lees en orden para tomar nota (en el ejemplo los alineo para verlos mejor).
Esto nos da un número ordenado de 5 cifras.
➜ Repites 6 veces, para las 6 palabras.
➜ Cada tirada de 5 dados es un número que buscas en la lista.
👇 Ejemplo:
Krux es DIY + air-gapped: armas tu propio dispositivo con hardware abierto.
Como SeedSigner, no almacena la seed. Cada sesión debes tipear tus palabras + tu passphrase.
Ventaja: nada queda en el dispositivo, pero tu respaldo tiene que estar impecable.
🔐 Krux (DIY): habilitar la Passphrase BIP39
Modelo: Yahboom K210
1) En el menú principal:
➜ Load Mnemonic
2) Seleccionas el método:
➜ Via Manual Input
3) Seleccionas como subir la seed
➜ Words: escribes las palabras
➜ Word Numbers: indicas su posición en la lista BIP39 (2048)
➜ Tiny Seed (Bits): tipeas la representación binaria, marcando los bits
➜ Stackbit 1248: importas backups hechos con Stackbit 1248
Restauraste tu seed pero el saldo = 0.
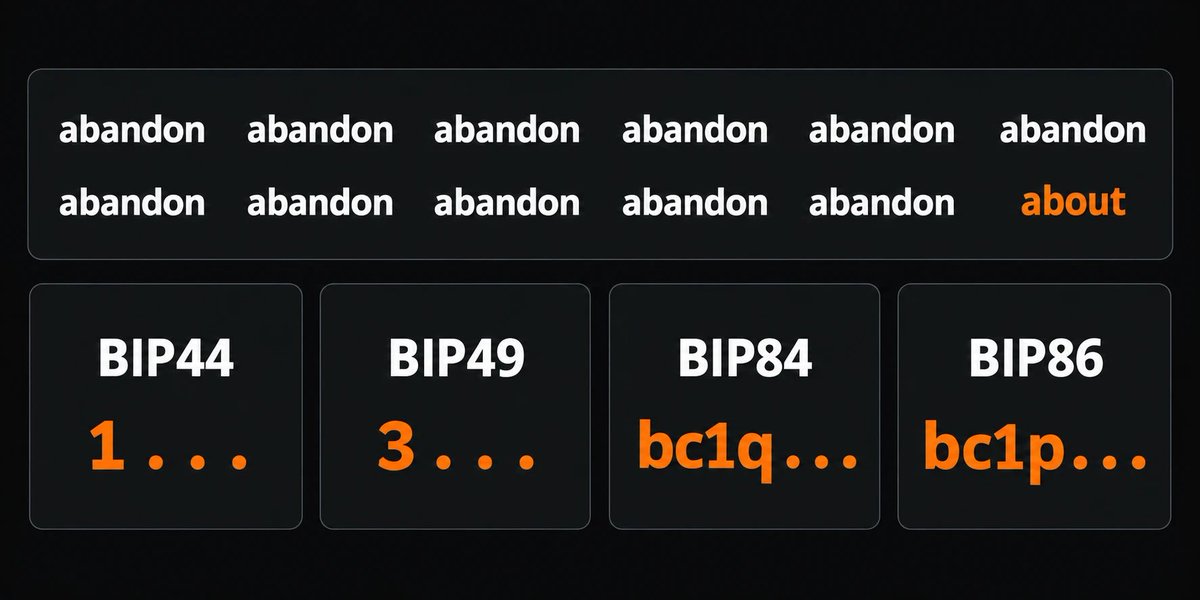
Antes de pensar en un robo, revisa la ruta de derivación.
La misma seed puede tener direcciones distintas depende el estándar:
BIP44: 1...
BIP49: 3...
BIP84: bc1q...
BIP86: bc1p...
Una buena práctica es anotar como es la 1er dirección que te da tu billetera.
Me pasó con un cliente: anotó sus 12 palabras tal como las leyó en pantalla. Sin números.
La wallet las mostraba en columnas, de arriba hacia abajo, pero el orden era de izquierda a derecha.
No restauraba. Por frustración, tiró el backup.
Número + palabra. Siempre.
Binance alertó de una falla de iOS que deja a una app maliciosa leer archivos de otras apps.
Advierten de que pueden estar expuestas tus frases de recuperación, llaves privadas, contraseñas.
Es un problema de Apple, no solo de Binance.
No es un ataque remoto. Necesita una app maliciosa en tu teléfono, sobre todo apps bajadas por fuera de la App Store.
No hay parche confirmado. Tener la última versión es recomendable, pero no está confirmado que tape esta falla
Mi consejo va más al fondo: saca tu frase de recuperación del teléfono. Nada de notas, capturas, fotos.
Si tus llaves viven en una hardware wallet, fuera del teléfono, esta falla no tiene nada que leer.
Error #24 : 100 formas de perder tus bitcoin
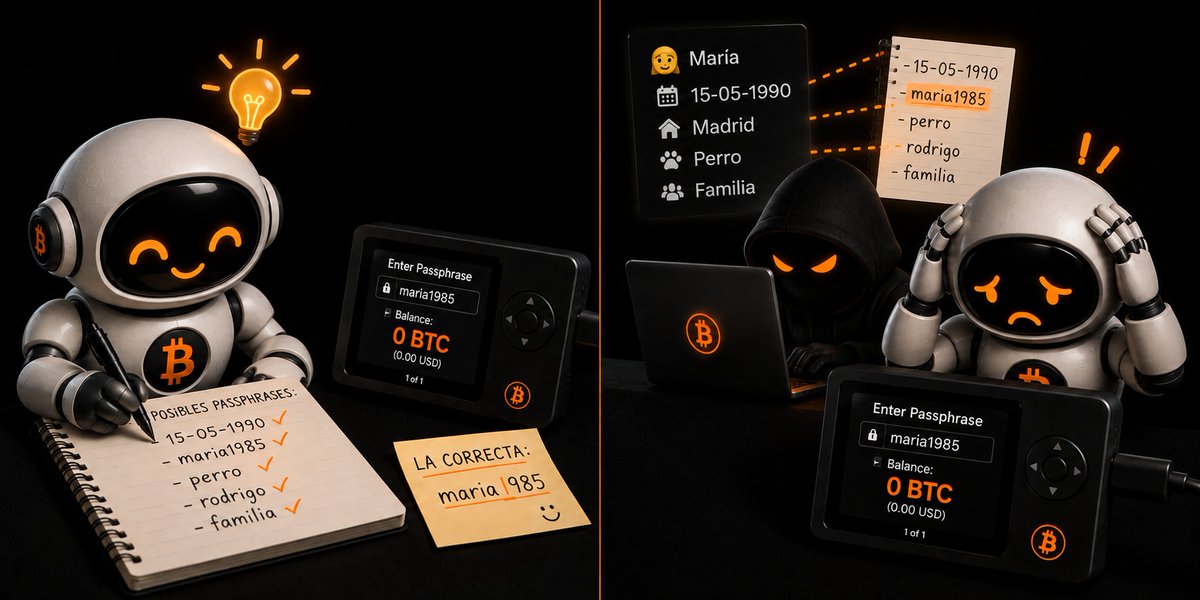
➜ Usar una passphrase obvia
Caso posible:
Una persona usa como passphrase el nombre de su mascota.
Con un poco de relevamiento social, un atacante arma un listado de opciones para dar con la correcta.
Si quieres una passphrase simple, que sea para una wallet señuelo.
Una passphrase simple no es la mejor opción, pero es mejor que no usar nada.
@Trezor@fa1rplayy Claro:
Tanto xpub, fingerprint y/o dirección de BTC deben conicidir.
Es una forma de probar cuando recuperas una billetera y/o verificas si tu passphrase es el correcto.
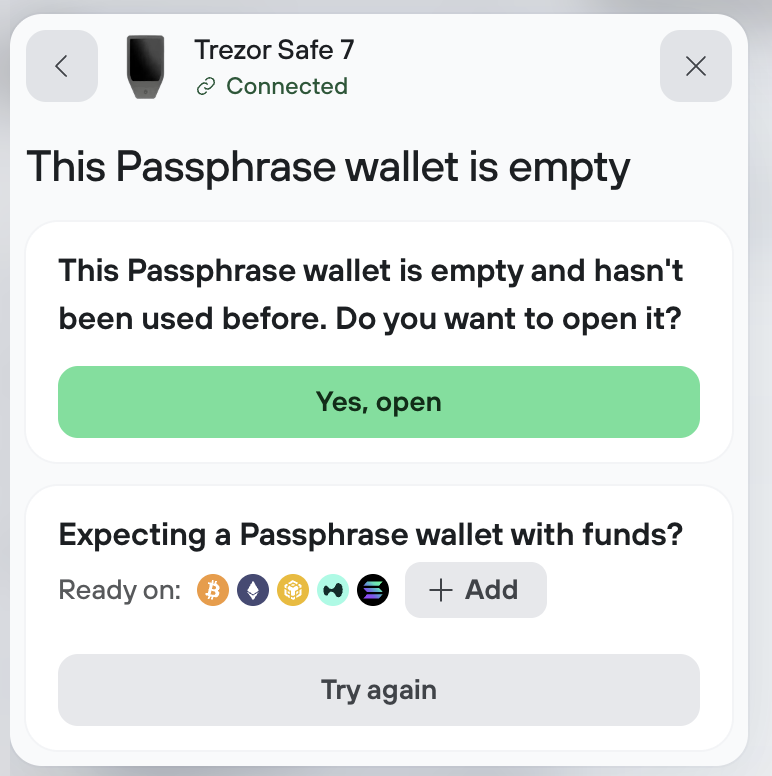
Esto es lo que pasa cuando usas una passphrase en @Trezor.
Cada passphrase abre una billetera distinta. No existe "incorrecta": si te equivocas en un solo carácter, entras a otra billetera, sin fondos.
Suite te avisa que no tiene fondos.