Guys, you're wasting your time with Burp.
Hacking shouldn't require anything but typing.
Use this tool on a target and if you don't like it, DM me, I will personally apologize!
https://t.co/3d5Ko481JD
- enumerate subdomain from (choas by @pdiscoveryio)
--
now i goes for DNS Brute force and Resolution for gathering IP address for running tlsx.
this is day 1. lets go.
یک افزونه برای پراکسی نوشتم که HTTP Packet ها رو با AI تحلیل میکنه.
کاری که انجام میده اینه: درخواست و جواب رو کامل (Full HTTP Packet) رو میفرسته برای LLM محلی یا خارجی نسبت به پرامپت سیستمی که شخصی سازی شدس بعد به صورت خودکار LLM پردازش میکنه.
https://t.co/f4sonM5ZxW
COMO ACHAR api key, .env, key de db, url restritas e dados hardcoded
DevTools > CTRL+SHIFT+F dentro da aba Search (dica: percorra toda a aplicação, clique nos botões, entre nas páginas, use como user normal) > depois disso, use os dorks abaixo!
#bolhasec#bugbounty
👇🏻👇🏻👇🏻
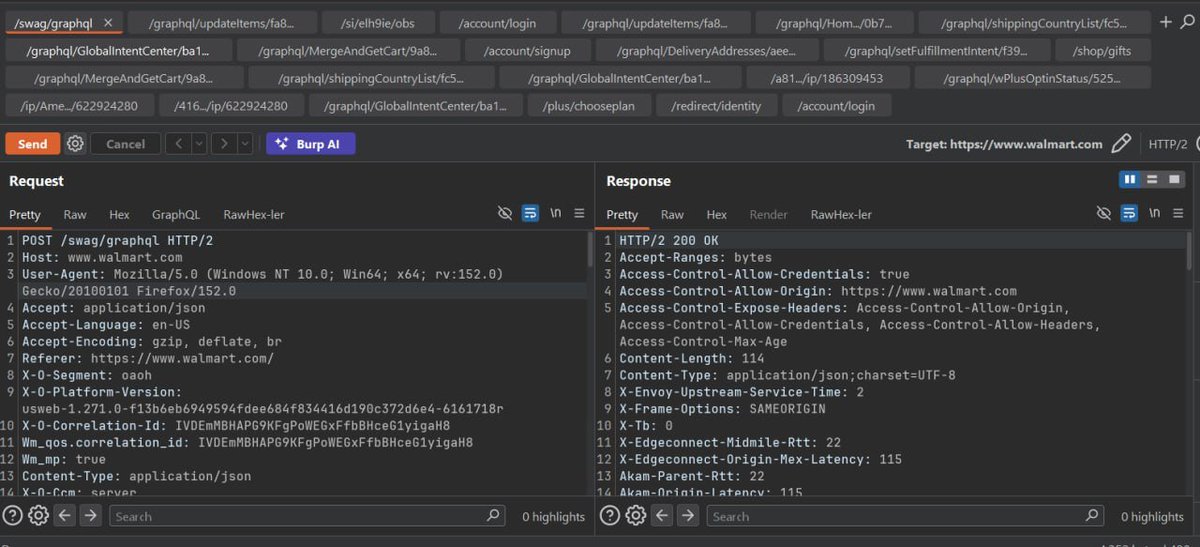
اگه زیاد با Burp Suite و مخصوصاً Repeater کار کرده باشید، احتمالاً یه جایی رسیدید که با ۳۰ تا تب به اسمهای 1، 2، 3 و... روبهرو شدید و دیگه نمیدونید هر تب دقیقاً برای کدوم Request بوده.
چون من خودم خسته شدم هی نامگذاری جدید انجام بدم ، برای حل همین مشکل، افزونه Repeater Organizer رو ساختم.
این افزونه تبهای Repeater رو بهصورت خودکار براساس اطلاعات Request مثل:
🔹 HTTP Method
🔹 Domain
🔹 Endpoint و Path
🔹 Query Parameters
نامگذاری میکنه.
مثلاً بهجای تب شماره 17 میتونید چیزی شبیه این داشته باشید:
[POST] https://t.co/EMOoxrLnJo
امکان ساخت فرمت دلخواه برای اسم تبها، مرتبکردن تبهای قبلی و برگردوندن اسمها به حالت شمارهای هم وجود داره.
اگه موقع Pentest یا Bug Bounty تعداد زیادی Request داخل Repeater باز میکنید، احتمالاً این ابزار حسابی کارتون رو راحتتر میکنه.
ریپازیتوری و آموزش نصب:
https://t.co/2SIMcrnWHS
اگه استفاده کردید، خوشحال میشم نظرتون یا پیشنهاداتتون رو بگید ⭐️
#BurpSuite #BugBounty #Pentest #CyberSecurity
Analyzing HTTP traffic has never been easier.
Plug your phi4-mini to MITMPROXY and browse endlessly.
Docker containers provide a clean structure to it.
And make it interesting to kill the bugs.