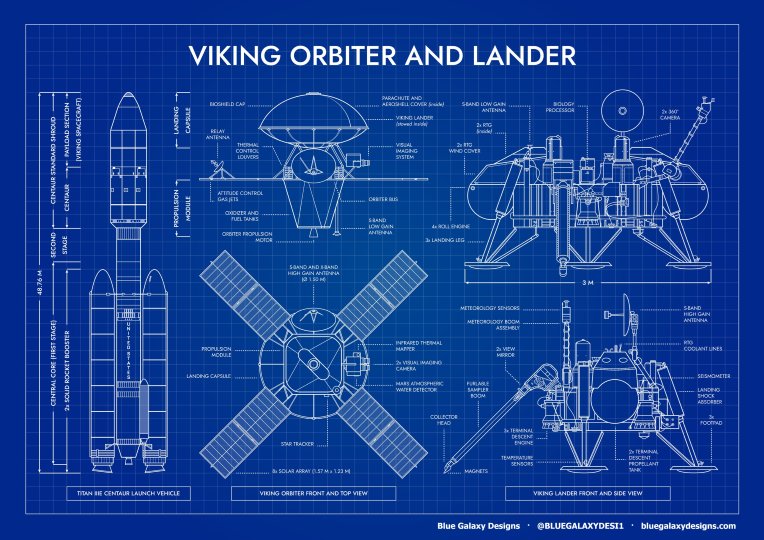
En 2026 se han cumplido 50 años desde la llegada de las sondas Viking 1 y 2 a Marte. Este es mii blueprint actualizado de las misiones (compuestas de un orbitador y un aterrizador) en las que trabajó directamente Carl Sagan
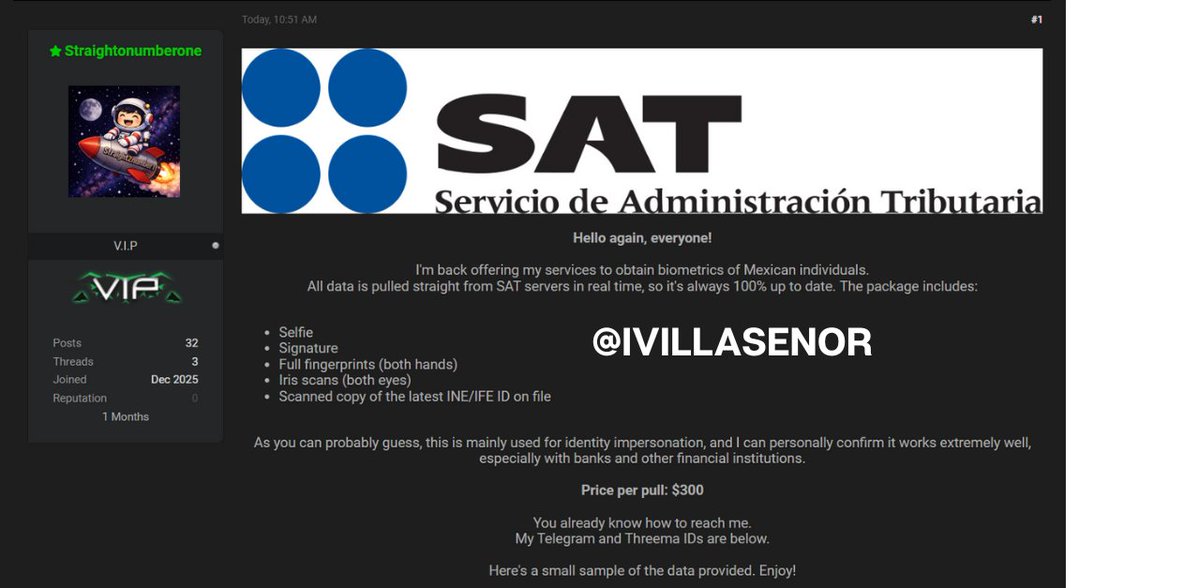
🚨 #ALERTA | Venden biométricos de mexicanos presuntamente extraídos del SAT
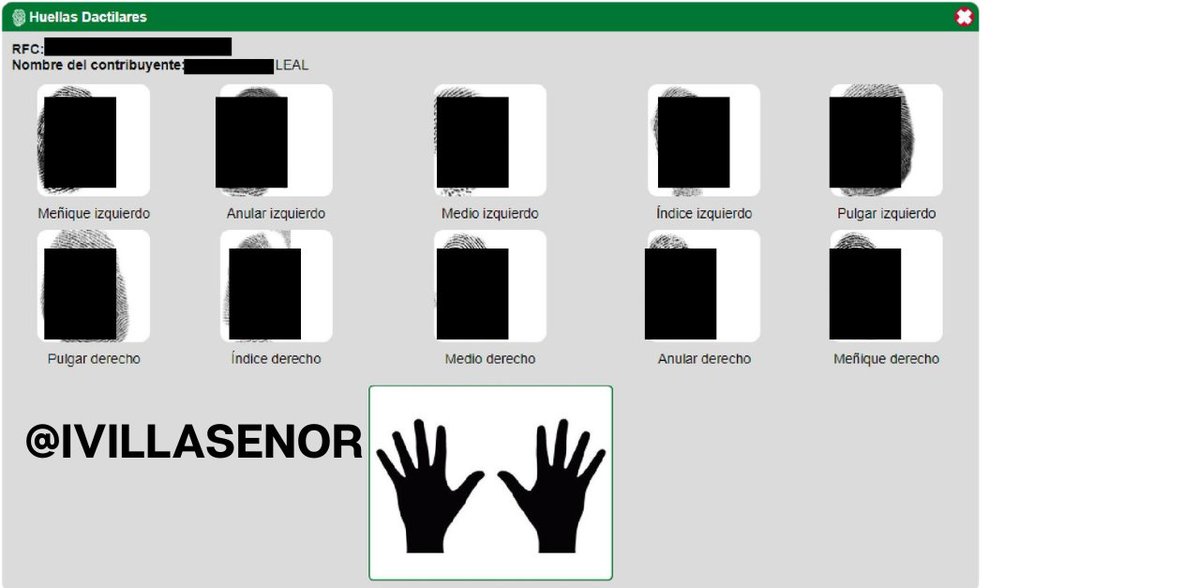
Un usuario en foros de ciberdelincuencia afirma tener acceso en tiempo real a los servidores del @SATMX y ofrece el paquete completo de identidad: huellas, iris, firma, foto y RFC.
Las pruebas expuestas sugieren que la vulneración es real, aunque hay que hacer algunas anotaciones.
🧵👇
Para este 2026 recuerden:
"Hay que trabajar, hay que aprender, hay que comer, hay que descansar…y también hay que jugar. Esas son las bases del entrenamiento del maestro Roshi para tener una buena condición".
#FelizAñoNuevo#FelizAño2026
Noooo!!! Si creías que la marca ASUS era cara, pues ojo con esta mala noticia para arrancar el año: la compañía anunció oficialmente que a partir del 5 de enero de 2026 comenzará a aplicar subidas de precio en parte de su catálogo, una decisión comunicada directamente a distribuidores justo antes del arranque del CES 2026. No se trata de rumores, está 100% confirmado por la propia ASUS.
La razón principal detrás de este aumento es el encarecimiento de componentes clave, especialmente memoria DRAM y almacenamiento NAND/SSD. ASUS alega que la presión del mercado, impulsada en gran parte por la demanda de hardware para inteligencia artificial, ha elevado los costos de producción y ha tensado las cadenas de suministro, obligando a trasladar parte de ese impacto al precio final de los productos.
Aunque la empresa no ha detallado modelos específicos, el aviso habla de “ciertas combinaciones de productos”, lo que apunta a equipos que integran RAM y SSD: laptops, PCs prearmados, placas base, GPUs y otros dispositivos. En la práctica, esto refuerza una tendencia clara en la industria: el hardware en 2026 será más caro, y ASUS no será la excepción, especialmente en productos de gama media y alta.
Y había gente creyendo que ASUS nos iba a salvar vendiendo RAMS baratas... 🤦
🛡️ Extensiones “útiles” que espían reuniones corporativas
Más de 8.8 millones de usuarios instalaron extensiones de navegador que parecían legítimas.
Funcionaban como prometían.
Y al mismo tiempo espiaban.
La investigación fue hecha por Koi Security.
Atribuyen las campañas a un actor al que llaman DarkSpectre.
Llevan activos más de siete años.
⚠️ ¿Qué pasó?
Las extensiones afectaron a usuarios de Google Chrome, Microsoft Edge y Mozilla Firefox.
Se presentaban como grabadores de video, herramientas para reuniones o utilidades de productividad.
En realidad, recolectaban información de reuniones.
Links con contraseñas, IDs, temas, horarios y listas de participantes.
Datos de plataformas como Zoom y Google Meet.
Algunas extensiones activaban el espionaje días después de instalarse.
Otras pasaron años siendo benignas antes de volverse maliciosas vía actualización.
Así ganaron confianza y reseñas positivas.
Al final es una recolección sistemática de inteligencia corporativa.
💡 ¿Qué deben hacer las empresas?
1. Revisar y limitar extensiones permitidas en navegadores corporativos.
2. Auditar qué permisos tienen y a qué servicios acceden.
3. Asumir que el navegador también es superficie de ataque.
🚨Extensiones identificadas asociadas a DarkSpectre
���️Google Chrome
Chrome Audio Capture
ZED: Zoom Easy Downloader
X (Twitter) Video Downloader
Google Meet Auto Admit
Zoom . us Always Show “Join From Web”
Timer for Google Meet
CVR: Chrome Video Recorder
GoToWebinar & GoToMeeting Download Recordings
Meet auto admit
Google Meet Tweak (Emojis, Text, Cam Effects)
Mute All on Meet
Google Meet Push-To-Talk
Photo Downloader for Facebook, Instagram, +
Zoomcoder Extension
Auto-join for Google Meet
‼️Microsoft Edge
Edge Audio Capture
‼️Mozilla Firefox
Twiter X Video Downloader
x-video-downloader
🛡️ Una actualización de Windows está rompiendo el acceso por VPN en entornos de trabajo
Microsoft confirmó que actualizaciones recientes de Windows 11 están provocando fallas de conectividad.
Afecta a empresas que usan WSL (Windows Subsystem for Linux) junto con VPN corporativas.
Esto provoca que los desarrolladores y equipos técnicos pierden acceso a recursos internos, aunque el VPN “aparente” estar conectado.
⚠️ ¿Qué pasó?
Tras instalar las actualizaciones de octubre, algunos equipos dejaron de poder conectarse a recursos empresariales desde WSL.
Windows sí tiene conexión, pero Linux dentro de Windows no.
El fallo ocurre cuando:
1. Se usa WSL con red en modo “mirrored”
2. Y se conecta a VPNs empresariales como OpenVPN o Cisco Secure Client.
WSL muestra errores como “No route to host”.
Aunque el mismo destino funcione desde Windows.
Microsoft identificó que el problema está en cómo las interfaces virtuales de las VPN responden (o no) a solicitudes de red básicas, rompiendo la comunicación interna.
💡 ¿A quién afecta?
Empresas con desarrolladores usando WSL.
Equipos que acceden a repositorios, servidores o bases internas vía VPN.
Organizaciones con políticas de acceso remoto estrictas.
No es un problema de usuarios domésticos.
Es un problema de entornos corporativos.
💡 ¿Qué deben hacer las organizaciones?
Saber que una actualización de seguridad puede afectar la operación, no solo “mejorar protección”.
Identificar equipos críticos que usan WSL + VPN antes de actualizar en bloque.
Documentar dependencias clave: quién necesita VPN desde WSL para trabajar.
Y asumir que, mientras no haya parche, el impacto es operativo, no solo técnico.
Porque Microsoft aún no tiene solución ni fecha.
Info: bleepingcomputer
Nuno Loureiro, profesor y director del Plasma Science and Fusion Center del MIT, ha sido asesinado, según han confirmado las autoridades estadounidenses. Tenía 47 años. Su muerte es una pérdida enorme para la comunidad científica internacional y para todos los que trabajaban en el ámbito de la fusión nuclear y la física de plasmas.
Quiero trasladar mi pésame más sincero a sus compañeros, a sus estudiantes y a sus colaboradores. Conozco personalmente a uno de ellos ya le expresado también mi cercanía en un momento tan difícil. Mi pensamiento está, también, con su familia.
Nuno Loureiro, nacido en Portugal, fue una figura clave de la física de plasmas a nivel mundial. Sus contribuciones en reconexión magnética, turbulencia y dinámica de plasmas fueron fundamentales tanto para la física teórica como para el avance de la fusión nuclear. Formado en Portugal y el Reino Unido, se incorporó al MIT en 2016 y asumió la dirección del PSFC en 2024. En 2025 recibió el Presidential Early Career Award for Scientists and Engineers, reconocimiento a una trayectoria científica de primer nivel.
La fusión nuclear pierde a uno de sus investigadores más sólidos y prometedores. La ciencia pierde una mente rigurosa y comprometida. Y quienes trabajaron con él pierden a alguien que dejó una huella profunda y duradera.
https://t.co/6gGZRjeMx0
🚨 ¿Recibiste un depósito de “Carlos Méndez”? ¡Cuidado! Es una nueva estafa.
Si te llega un mensaje diciendo que Carlos Méndez, Juan López o Alejandro Ruiz te depositaron dinero… ⚠️ ¡NO LO ABRAS!
El link del SMS dirige a una página falsa diseñada para robar tus datos y vaciar tus cuentas.
Visita 🌐 https://t.co/anhUqenuI9 y síguenos en @atiemponot.
Esta es la mejor alternativa a Claude Code y similares.
Se llama OpenCode y es 100% de código abierto
✓ Sin coste ni suscripciones
✓ Usa cualquier modelo, también gratuitos en local
✓ Compatible con OpenAI, Anthropic, Google...
��� https://t.co/OUFweXnhI3
https://t.co/lijnaUP5Ji
Mide:
Latencia
Jitter
Pérdida
Velocidad real
Rendimiento bajo carga
Es uno de los tests más fiables del mundo porque usa la red de Cloudflare, no servidores “premium” de tu operador.
Si aquí falla… tu ISP no puede excusarse.
Una web que os ofrece PAPEL CUADRICULADO IMPRIMIBLE.
Podéis elegir tamaño de la cuadrícula, color y diseño: sencillo, de puntos, isométrico, perspectiva cónica...
Para imprimir: botón derecho del 🖱️ e imprimir (quitando encabezado y pie).
Muy útil.
https://t.co/F39qVVi59S
"Snow Bear" is now available for free on Youtube (and in 4K).
A hand-drawn animated short film directed by legendary Disney animator Aaron Blaise.
>> https://t.co/Hjxmz78u47
🛡️ Ya existe un exploit público para un fallo crítico de Outlook
Microsoft corrigió hace meses una vulnerabilidad muy grave en Outlook (CVE-2024-21413, severidad 9.8).
Ahora apareció un PoC público: código que demuestra cómo explotarla.
Cuando eso pasa otros actores pueden copiarlo y usarlo.
⚠️ ¿Qué hace exactamente este fallo?
Outlook tiene un modo seguro llamado Protected View que bloquea contenido peligroso.
Pero esta vulnerabilidad usa un tipo especial de enlace llamado MonikerLink.
Y que Outlook interpreta de manera incorrecta:
- El enlace comienza con file:// seguido de un ! y texto adicional.
- Al hacer clic, Outlook salta las advertencias de seguridad.
- El programa intenta conectarse a una ruta de red como si fuera legítima.
Ese intento de conexión envía automáticamente credenciales NTLM del usuario.
Es decir: el atacante puede obtener el “ticket” que Outlook usa para autenticarte en otros servicios.
En escenarios avanzados, esto permite ejecución remota de código.
Donde el atacante puede hacer que el equipo ejecute órdenes sin permiso.
💡 ¿Qué deben hacer las organizaciones?
1. Actualizar Outlook y Office
2. Bloquear conexiones SMB hacia internet (puerto 445). Esto evita que tus credenciales salgan de tu red, incluso si alguien cae en el enlace.
3. Filtrar correos que contengan rutas tipo file:\\. Ya existen reglas listas, como las de Florian Roth.
4. Comunicar a tus usuarios una regla sencilla: “Un correo nunca debería contener enlaces a archivos locales o rutas de red. Si ves uno, repórtalo.”
5. Revisar equipos antiguos. Algunas versiones de Outlook no se actualizan automáticamente. Verifica manualmente.