Update Unifi OS guys 🚨 CVE-2026-34909
This one is special.
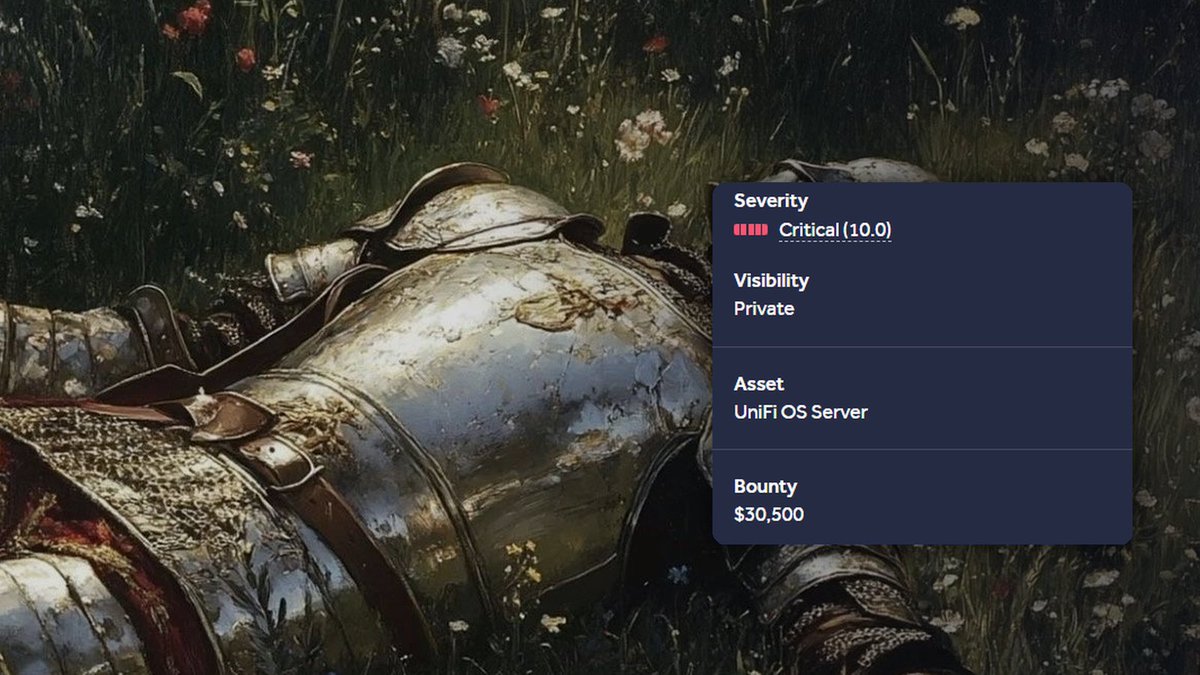
I received my highest bounty so far: $30,500 for a Critical CVSS 10.0 vulnerability in UniFi OS Servers.
الثغرة حرجة ,الـ write-up راح ننزله قريبًا على @CatchifySA
بإذن الله 🔥
Advisory: https://t.co/fq1YpM0FyQ
Nominations for the Top 10 (new) Web Hacking Techniques of 2025 are now live! Review the submissions & make your own nominations here: https://t.co/gt0bIlqyX5
Proud to support innovative Saudi companies participating in FII9, presenting groundbreaking solutions in AI, connectivity, and health tech, reflecting the impact of the Kingdom’s Deep Tech ecosystem.
@Mozn_ai @ACES_NEUTRAL_CO
@AmplifaiHealth
@FIIKSA
#NTDP #FIIProud to support innovative Saudi companies participating in FII9, presenting groundbreaking solutions in AI, connectivity, and health tech, reflecting the impact of the Kingdom’s Deep Tech ecosystem.
@Mozn_ai @ACES_NEUTRAL_CO
@AmplifaiHealth
@FIIKSA
#NTDP #FIIProud to support innovative Saudi companies participating in FII9, presenting groundbreaking solutions in AI, connectivity, and health tech, reflecting the impact of the Kingdom’s Deep Tech ecosystem.
@Mozn_ai @ACES_NEUTRAL_CO
@AmplifaiHealth
@FIIKSA
#NTDP #FIIProud to support innovative Saudi companies participating in FII9, presenting groundbreaking solutions in AI, connectivity, and health tech, reflecting the impact of the Kingdom’s Deep Tech ecosystem.
@Mozn_ai @ACES_NEUTRAL_CO
@AmplifaiHealth
@FIIKSA
#NTDP #FIIProud to support innovative Saudi companies participating in FII9, presenting groundbreaking solutions in AI, connectivity, and health tech, reflecting the impact of the Kingdom’s Deep Tech ecosystem.
@Mozn_ai@ACES_NEUTRAL_CO@AmplifaiHealth
@FIIKSA
#NTDP#FII9
من فترة بنيت منصة بفكرة جديدة
اول ما تسجل فيها راح تعطيك موقع
الموقع على صب دومين خاص فيك انت
الموقع هذا راح يكون مصاب بعدة ثغرات
انت هنا مهمتك تفحص الموقع وتكتشفها
والمنصة راح تقيم مستواك تلقائيا 😮!!
يعني مايحتاج تلاقي أي فلاج وتسلمه ✋🏻
https://t.co/YmbLmiKuVN
كيف قدرت أكتشف ثغرة؟
🔴Exploiting IDOR Through Timestamp Generation and Timing Gaps
مساكم الله بالخير اليووم عدنا لكم اليوم بمقاله ممتعه ومشوقه لأن فيها عدة افكار مثل ماراح نشوف
فنسمي بالله ونبدا
التطبيق كان عباره عن موقع يقدم خدمات الكترونيه جوالات بطائق الكترونيه والخ
اول شيء خل نفهم عملية الشراء
اذا جيت تشري منتج معين وتميت عمليه الدفع request يطلع من ال front-end API لل Backend API ويتحقق من الدفع بعديين يرجع لك قيمه “requestID”
والقيمه هذي هي الي تعرف الطلب حقك بال server-side ويتم الأعتماد عليها بشكل كامل
بعد العمليه هذي تبقى اخر عمليه والي هي انشاء الطلب او ارسال اطلب ل��ايميل اذا كانت بطاقه رقميه
بس خل نشوف ال request عشان نفهم اكثر
طيب هنا نلاحظ كم شيء اول شي ال endpoint فيها hash value
والشي الثاني ال requestId الي عرفنا فكرته بال server-side
اول شي نبي نعرفه هل فيه تحقق من ال hash value الي بالمسار مع ال requesId" parmater" ?
يعني هل يتم التحقق من قيمه الهاش مع ال requestId parameter لازم مطابقين لبعض او لا ?
فالي سويته رحت شريت طلب ثاني بجهاز ثاني واخذت قيمه ال requestId" parameter" وجربته بحسابي الاول
وبالفعل مثل ماتوقعت ماكان فيه validation او تحقق من قيمه الهاش مع ال requestId" parameter" وامورنا الى الان بالسليم
ودام مافيه اي نوع من التحقق حنا قادرين ناخذ اي طلب (اذا جبنا) قيمه ال requestId parameter وحط لي كم خط على كلمه اذاااا جبنا
# Unlock the ReqID Value
بس عمر شلون بتجيب قيمه ال requestId ?
سوال جميل ومن هنا نبدا بالثقيل
طيب اول شي ال requestId عباره عن 13 رقم لذلك شبه مستحيل انه نجيبه خصوصا ان عامل الوقت عندنا مهم لازم نسوي ال request قبل لايسويه المستخدم الاساسي
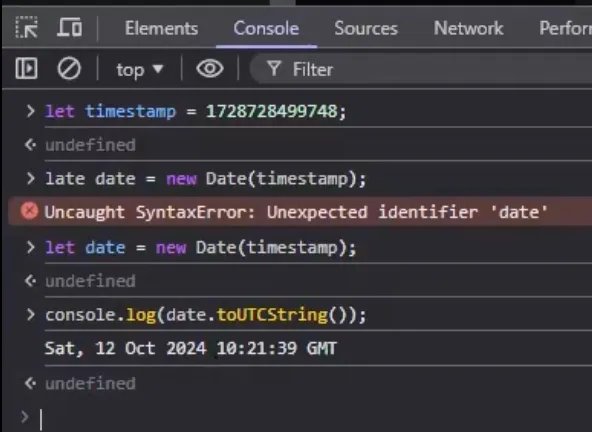
عشان كذا بديت احاول اشوف اي طريقه اجيب فيها قيمه ال requestId بحثثت وبحثت لين اكتشتف بالاساس القيمه عباره عن timestamp لكن بال millisecond
ودامه عباره عن timestamp حنا قادرين انه نرجعه الى هيئه تاريخ والعكس صحيح
طيب عمر مافهمت وش الي تبي توصله الحين؟
بما ان عباره timestamp وقادرين نحوله الي تاريخ والعكس صحيح
والتاريخ قابل للتبنئ بمعنى اليوم التاريخ 9 ماراح تسوي timestamp ليوم 8
اما بالنسبه للساعه هنا قادرين انه نستهدف ساعه معينه مثلا الساعه 3 وتقدر تخليه متغير لكن لتبسيط تطبيق الثغره ثبت ساعه معينه
اما بالنسبه للدقايق والثواني هنا مستحيل انك تستهدف دقيقه او ثانيه معينه لأن شبه مستحيل تستهدفهم عشان كذا هذولي الي راح تكون متغيره
حلوووين الحين عر��نا بنيه ال requestId وفكرته وكيف يصير
# Generate Timestamps
الحين خل ننتقل للجزئية الثانيه بانه كيف نسوي القيمه هذي؟
سويت سكربت ياخذ تاريخ ووقت معين ويسوي list timestamp الى نص ساعه قدام او لساعات قدام (بالمستقبل) حسب المده الي ابغاه لكن اهم شي تكون بالمستقبل
وفكرته راح ياخذ اليوم والسنه والشهر وراح تكون ثابته اما بالنسبه للوقت هنا الي راح نتلاعب فيه
او هنا بالسكربت هذا خليته ياخذ timestamp ويسوي timestamps الى اوقات مستقبليه لساعه او نص ساعه قدام
حلوييين الحين جبنا ال timestamps وعرفنا فكرته والحين جاء وقت انه نستعمله لل requestId" parameter"
#صباح_الخير يا صديقي
لا تعطل حياتك بسوء الظن وغلّب حسن الظن في حياتك
وجعل شعارك في الحياة قول الشاعر:
نفوسنا رغم الخطا تحسن الظن
و وجيهنا لو كشّر الوقت سمحه
وقدّم الكلمة الطيب ترى الكلمة الطيبة تفوز 🙏🏻
جواب سؤال التغريدة السابقة:
— الهدف هو التبرع بأكثر من 80% من المبلغ لإنشاء مؤسسة غير ربحية تستثمر رأس المال لخلق وظائف + تكون عوائدها السنوية مابين 500-700 مليون ريال
— المؤسسة هذي بتكون متخصصة في التعليم وتحديداً دعم الأشخاص المميزين اللي ماعندهم قدرة على الوصول للفرص التعليمية لأي سبب كان (الدعم الحكومي ضخم ولكن القطاع غير الربحي أيضاً عليه واجبات)
— الهدف الأولي وقتها "إن شاءالله" بيكون دعم 4000 طالب/سنوياً داخل المملكة (والأولوية للأيتام)
— حالياً بدأت بشكل شخصي بسيط جداً مع مجموعة من الجمعيات المرخصة والأفراد اللي أثق فيهم
نشرت هالمعلومة بحيث:
١- اللي وده ينفذ ومتردد، يتحمس
٢- الكل يعرف انه يوجد هدف أسمى من مجرد الربح المادي للأهداف التجارية
٣- إن الجميع يقدر يذكرني ويحملني المسئولية في حال حققت الهدف المالي ونسيت تنفيذ الخطة لأي سبب
٤- إن الله يجعلها صدقة عني وعن أهلي وأقاربي ومتابعيني وأصدقائي وجميع من أعرف (سواءً ذكرني بالخير أو غيره) وجميع السعوديين والمسلمين
ملاحظة: إن الله وفقنا وكتبلنا الخير، الخطة القادمة بتكون مشاريع عقارية للأيتام
#استثمار_مصعب
فخور جدًا بحصولي على شهادة OSCE3 بعمر 21 عامًا! 🎉
تزامن هذا الإنجاز مع احتفالات اليوم الوطني السعودي قبل يومين، وكان سيكون رائعًا لو تحقق في هذا اليوم المجيد.🇸🇦
الشعار الوطني لهذا العام "نحلم ونحقق" يعبر عن رحلتي، حيث كان الحصول على هذه الشهادة حلمًا واليوم أحققه بفضل الله.
استثمرت "شخصياً" ما يقارب 80 مليون ريال في الستارت ابس (شركات تقنية ناشئة) بدايةً من 2015-2016:
— أكثر من 50 مليون ريال منها في السعودية مع شباب أفضل وأحسن مني بمعنى الكلمة
— قيمة الاستثمارات الشخصية الان
تخطت 1 مليار ريال والحمدلله
— استخدمت اسمي وسمعتي لجلب استثمارات خارجية FDI للسعودية الغالية بقيمة تتخطى 300 مليون ريال لشركات سعودية تقنية ناشئة
المضحك انه في الاخير يجيني واحد ماحط ريال من جيبه "غير الدعم الحكومي اللي أخذه لصندوقه 😉" ويقول "أنت وش سويت!" 😂
عزيزي المستثمر/صاحب الصندوق المهايطي، نعيش في عهد مطلوب مننا كمواطنين/مستثمرين، إظهار الحق بكل تفاصيله وإيضاح من معنا فعلياً (مقابل من يستغل المرحلة لمصالحه) لذلك:
١- خير الرؤية مغطينا كلنا
٢- لولا الله ثم خير هالبلد وآل سعود، كان ما عرفنا الخير
٣- إذا عندك شي غيره، حياك الله ونشوف الأرقام بالتفصيل قدام العلن
#استثمار_مصعب
His Royal Highness Prince Mohammed bin Salman bin Abdulaziz Al Saud, Crown Prince and Prime Minister, crowned Team Falcons as the first-ever #EWChampion
كل ما تبي تجي تثبت ويندوز يجبرك انك تشبك على الانترنت وتسجل دخول بايميلك المايكروسوفت او تسوي ايميل جديد من ما يترتب عليه غثاء وقروشه لمعشر الهكرجيه محبين التخفي ..
Thrilled to release my latest research on Apache HTTP Server, revealing several architectural issues! https://t.co/7ygwWXY0pd
Highlights include:
⚡ Escaping from DocumentRoot to System Root
⚡ Bypassing built-in ACL/Auth with just a '?'
⚡ Turning XSS into RCE with legacy code from 1996
Our security researcher @hash_kitten found one of the most critical exploit chains in the history of @assetnote. Affecting 40k+ instances of ServiceNow, we could execute arbitrary code, access all data without authentication. You can read our blog here: https://t.co/2yTgn1NzhY