🚨 Waspada buat yang pakai CCTV D-Link seri DCS-935L (CVE-2026-133680) dengan skor bahaya 9.9 (Kritis).
Hacker bisa ngambil alih sistem CCTV kamu dari jarak jauh.
Segera update angan pakai password bawaan pabrik!
#CyberSecurity#InfoSec#CCTV#DLink
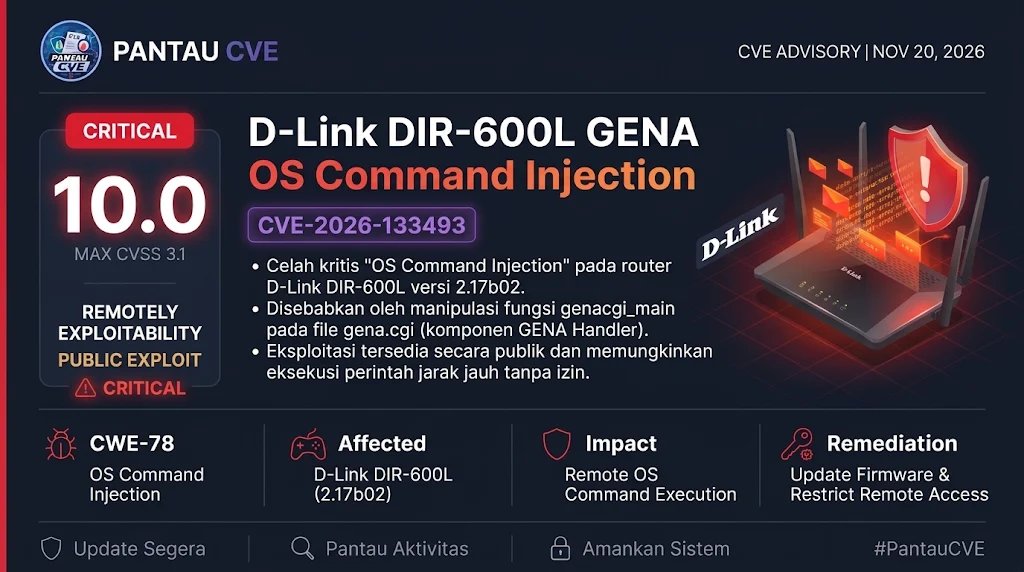
🚨 Pantau CVE: CVE-2026-133493
Router D-Link DIR-600L (2.17b02) kena celah kritis OS Command Injection (CVSS 10.0) dan bisa diserang dari jarak jauh, plus eksploitnya sudah beredar publik!
Gas update firmware & batasi akses jarak jauh biar aman!
#PantauCVE#DLink#CyberSecurity
⚠️ Pantau CVE: Postgres Enterprise Manager
Ada 10 celah tercatat (3 CRITICAL skor 9.4, 4 HIGH, 2 MEDIUM, 1 LOW). Buat yang pakai produk ini, wajib cek dan segera pasang patch terbaru! 👇
#PantauCVE#PostgreSQL#CyberSecurity
⚠️ CRITICAL CVE: CVE-2026-121481
Ada celah Integer Overflow di fungsi EVP_EncodeBlock() milik OpenSSL (CVSS 9.8). Input mendekati ~2 GB bisa memicu heap buffer overflow hingga crash.
Segera Update OpenSSL & pbatasi ukuran input
#PantauCVE#OpenSSL#CyberSecurity
⚠️ Pantau CVE: CVE-2026-99312
Celah berbahaya (CVSS 8.8) di Linux Kernel KVM x86 gagal mereset konteks MMU saat emulasi INIT, bisa picu memory corruption di server virtualisasi.
Segera update kernel ke versi terbaru biar aman!
#PantauCVE#LinuxKernel#CyberSecurity
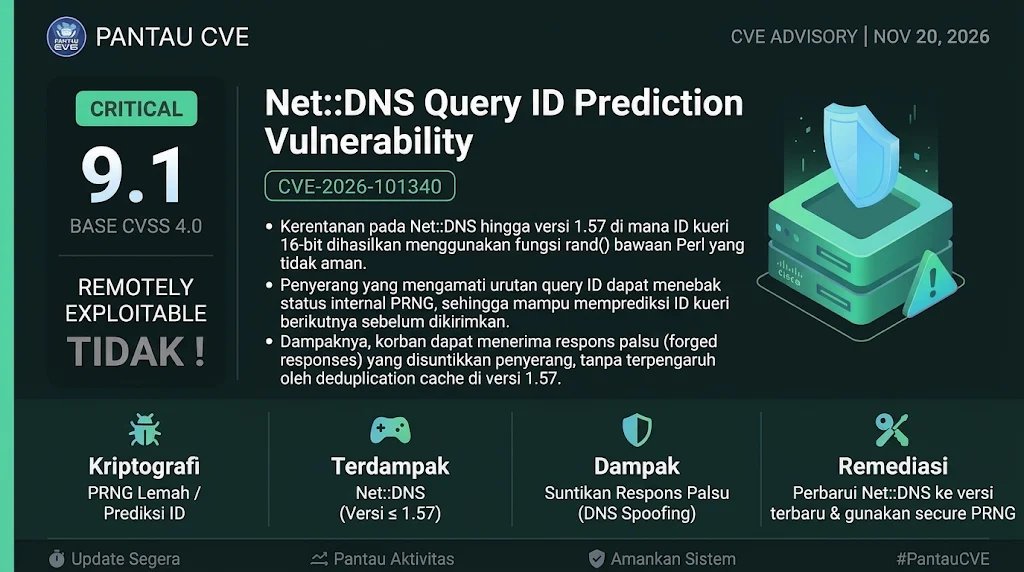
🚨 [CRITICAL] - CVE-2026-101340 (CVSS 4.0: 9.1)
Kerentanan pada Net::DNS (hingga versi 1.57) membuat ID kueri 16-bit memakai rand() bawaan Perl sehingga bisa diprediksi dan rawan penyuntikan respons palsu.
Segera perbarui Net::DNS
#PantauCVE#CyberSecurity#InfoSec#NetDNS
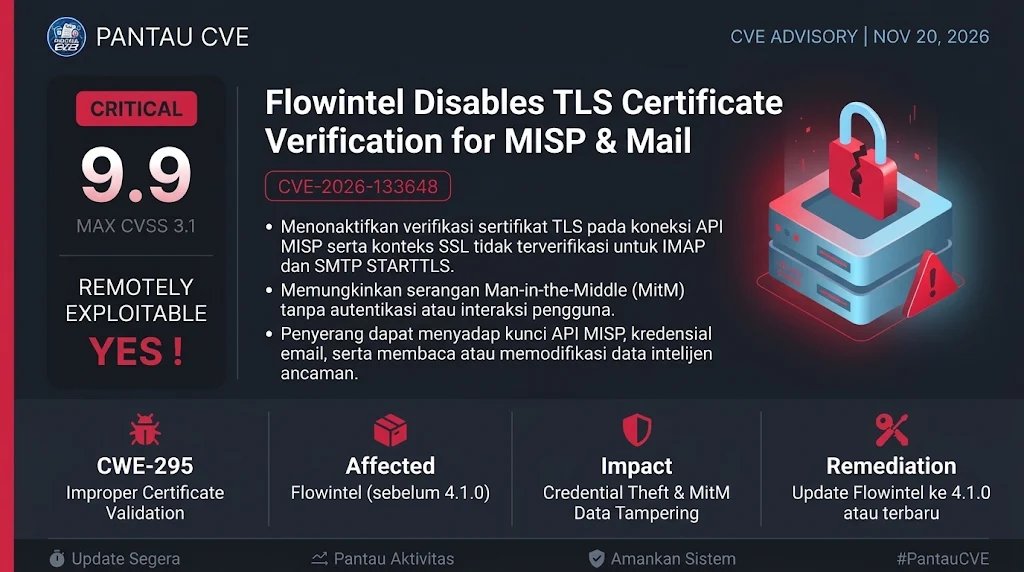
🚨 [CRITICAL 9.9] CVE-2026-133648
Flowintel (< v4.1.0) mematikan verifikasi sertifikat TLS pada koneksi MISP & email.
Penyerang di jalur jaringan bisa ambil API key, password email, hingga memalsukan data intelijen.
Segera update ke v4.1.0
#PantauCVE#InfoSec#FlowIntel#MISP
🚨 [CRITICAL] CVE-2026-76466 (CVSS 9.8)
Celah Remote Code Execution (RCE) pada fitur database Cisco Expressway Series (C & E) memungkinkan penyerang jarak jauh tanpa autentikasi mengeksekusi perintah OS sebagai root.
Segera lakukan upgrade/patch
#PantauCVE#Cisco#CyberSecurity
🚨 [CRITICAL] CVE-2026-76466 (CVSS 9.8)
Celah Remote Code Execution (RCE) pada fitur database Cisco Expressway Series (C & E) memungkinkan penyerang jarak jauh tanpa autentikasi mengeksekusi perintah OS sebagai root.
Segera lakukan upgrade/patch
#PantauCVE#Cisco#CyberSecurity
🚨 [CRITICAL] CVE-2026-129056 (CVSS 9.8)
Celah Privilege Escalation (CWE-266) pada plugin WordPress Authorizer < 3.17.2 memungkinkan penyerang jarak jauh mengambil alih hak akses secara ilegal.
Segera update ke versi 3.17.2 atau terbaru.
#PantauCVE#WordPress#CyberSecurity
🚨 PANTAU CVE - DARURAT PENGGUNA ROUTER D-LINK
Ditemukan celah keamanan pada router D-Link DIR-600L versi 2.17b02 (CVE-2026-133493) - 10 CRITICAL
Penyerang jarak jauh bisa menyusup dan ambil alih perintah sistem router. Segera update.
#PantauCVE#CyberSecurity#DLink#InfoSec
🚨 PERINGATAN KEAMANAN SIBER: CVE-2026-129412
Ditemukan kerentanan Remote SQL Injection tingkat tinggi (CVSS 8.6 - HIGH) pada ekstensi Joomla Visforms (vi-solutions).
Segera lakukan pembaruan (patch) ke versi terbaru.
#pantauCVE#InfoSec#CVE2026129412#Joomla#Visforms
🚨 Awas celah kritis di game https://t.co/czcf8DUhhA (CVE-2026-133528, skor 9.3)
Ada celah out-of-bounds write di bawah versi 0.40.6 yang bikin skrip Lua jahat (misal dari mod) bisa lolos dari sandbox dan jalanin perintah di PC.
#PantauCVE#KeamananSiber#InfoSec#BeamNGdrive
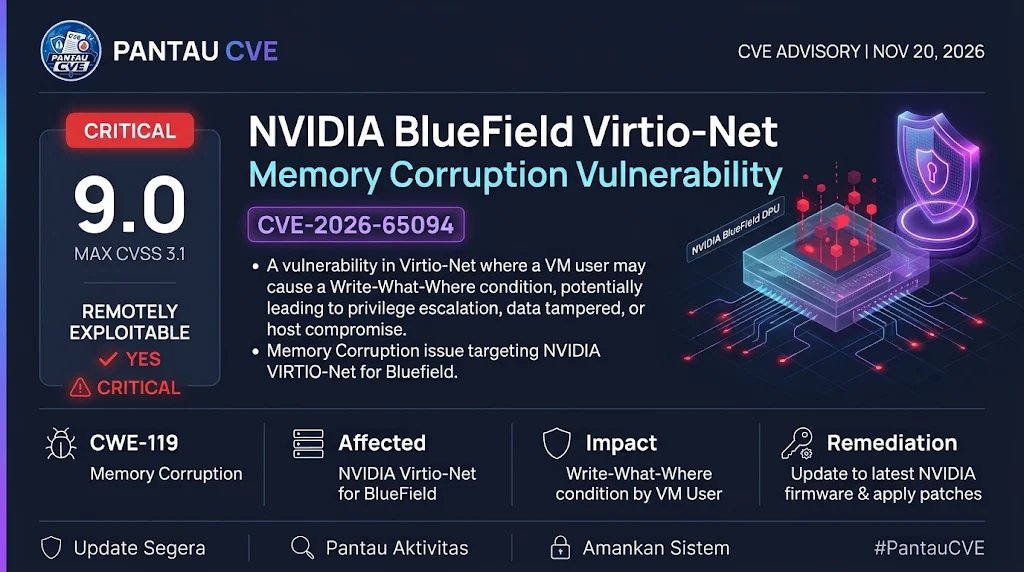
🚨 Awas celah kritis di NVIDIA BlueField Virtio-Net (CVE-2026-65094)
Pengguna VM bisa manfaatin celah memory corruption ini buat nembus akses atau ngacak-ngacak host.
Buruan update firmware & pasang patch resminya sekarang! 🛡️
#PantauCVE#KeamananSiber#InfoSec#NVIDIA
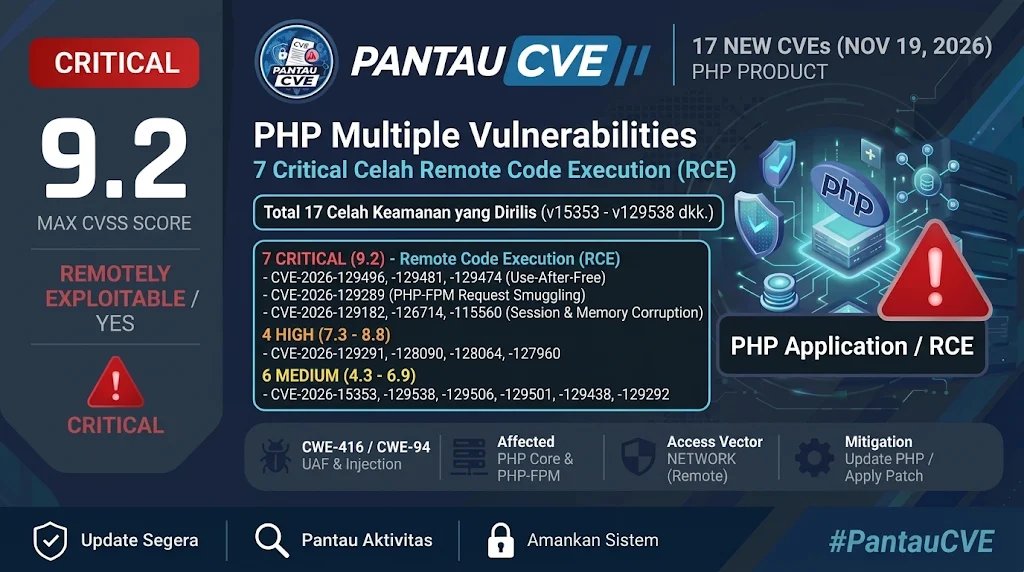
🚨 Info Keamanan: 17 CVE Baru di PHP (Rilis 19 Nov 2026)
Tercatat 17 celah keamanan baru pada PHP—termasuk 7 Critical (CVSS 9.2) yang berisiko Remote Code Execution (RCE).
Segera cek dan update versi PHP kalian! 🛡️
#PantauCVE#InfoSec#PHP#WebDev
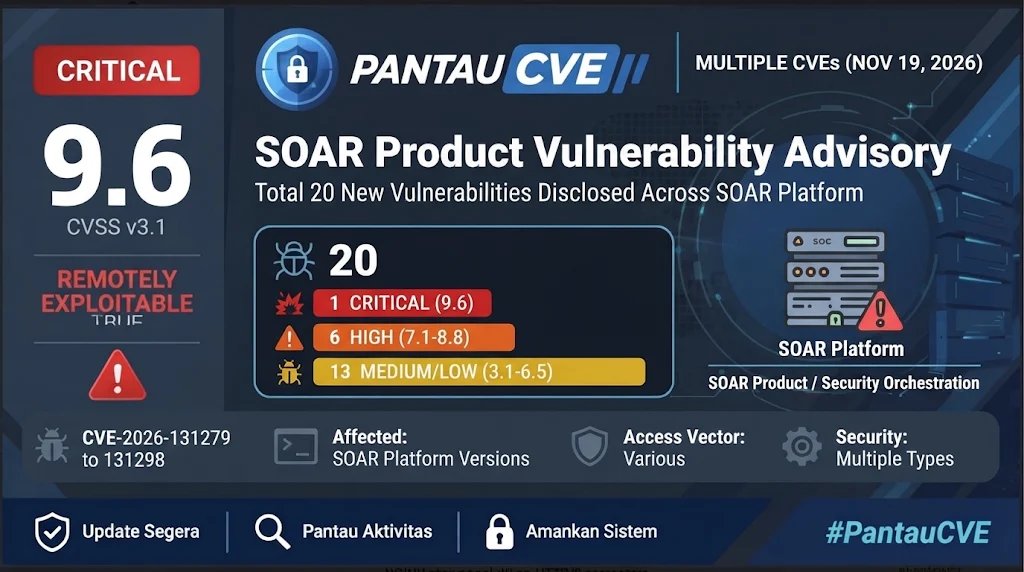
🚨 Info Keamanan: 20 CVE Baru di Produk SOAR (19 Nov 2026)
Tercatat 20 kerentanan baru pada produk SOAR
1 Critical (CVE-2026-131287, CVSS 9.6), 6 High (7.1–8.8), 12 Medium, dan 1 Low.
Segera cek pembaruan resmi dari vendor
#PantauCVE#InfoSec#SOAR#CyberSecurityAwareness
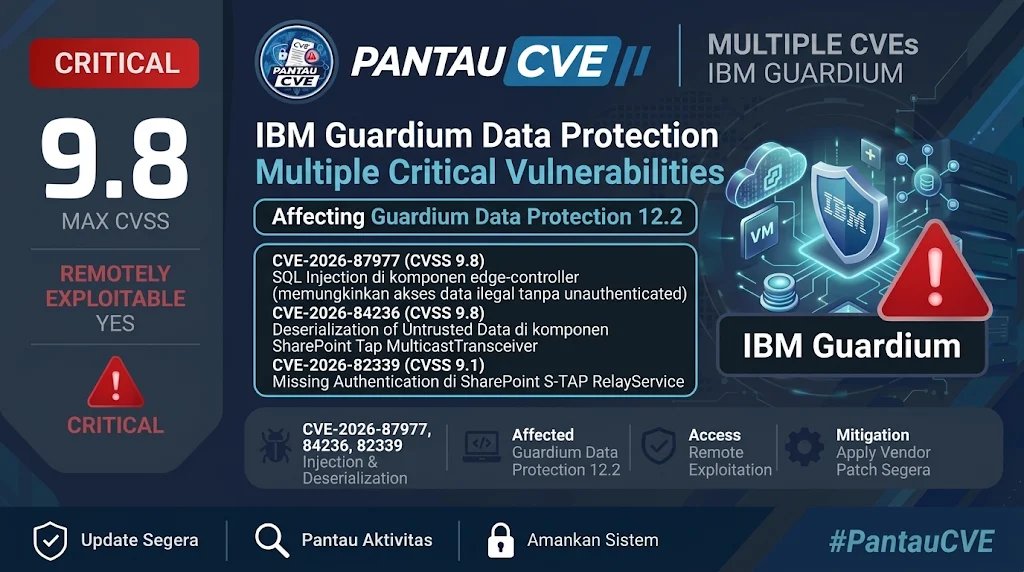
🚨 PERINGATAN KEAMANAN: Multiple Critical Vulnerabilities di IBM Guardium
Ada 3 celah keamanan Kritis pada IBM Guardium Data Protection v12.2 yang bisa dieksploitasi dari jarak jauh (remote).
HARAP SEGERA terapkan patch resmi dari vendor.
#IBM#PantauCVE#CyberSecurity
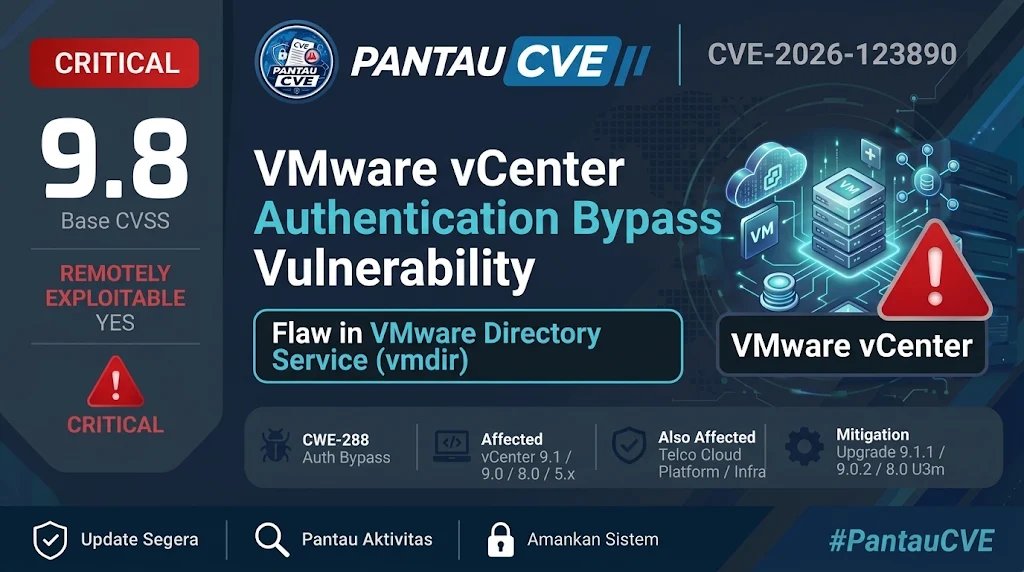
🚨 PANTAU CVE — CVE-2026-123890 (CVSS 9.8 | CRITICAL)
Celah Authentication Bypass (CWE-288) pada VMware Directory Service di VMware vCenter & Telco Cloud. Remotely
Exploitable: Yes.
🛠️ Segera upgrade vCenter ke versi aman.
#PantauCVE#CyberSecurity#VMware#CVE
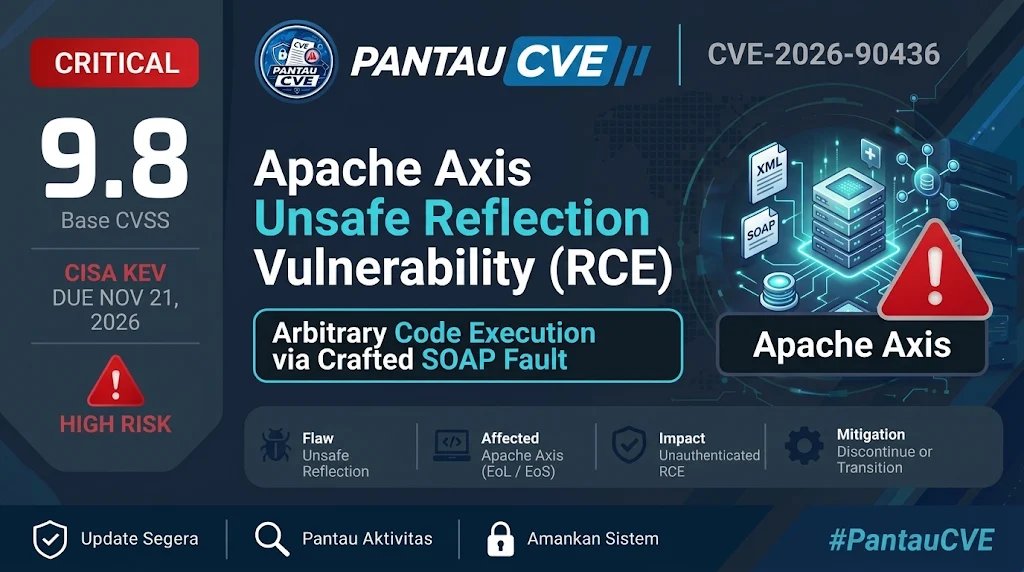
🚨 PANTAU CVE — CVE-2026-90436 (CVSS 9.8 | CRITICAL)
Unsafe Reflection pada Apache Axis memicu RCE tanpa autentikasi via SOAP fault. Status: CISA KEV (due 21 Nov 2026).
🛠️ Hentikan versi EoL/EoS atau migrasi ke versi didukung.
#PantauCVE#CyberSecurity#apache